 klezvirus/cheesetools
Herramientas autodesarrolladas para Movimiento Lateral/Ejecución de Código

Este repositorio se ha creado basándose en el ya existente [MiscTool][1], así que un gran agradecimiento a rasta-mouse por publicarlos y darme la motivación adecuada para trabajar en ellos.
Ejecución de comandos / Movimiento lateral mediante funcionalidad similar a PsExec. Debe ejecutarse en el contexto de un usuario privilegiado. La herramienta se basa en CsExec de rasta-mouse, pero está diseñada para permitir un control adicional sobre la creación del servicio, específicamente:
CheeseExec.exe <targetMachine> <serviceName> <binPath> <action>
Véase también [TikiService][2].
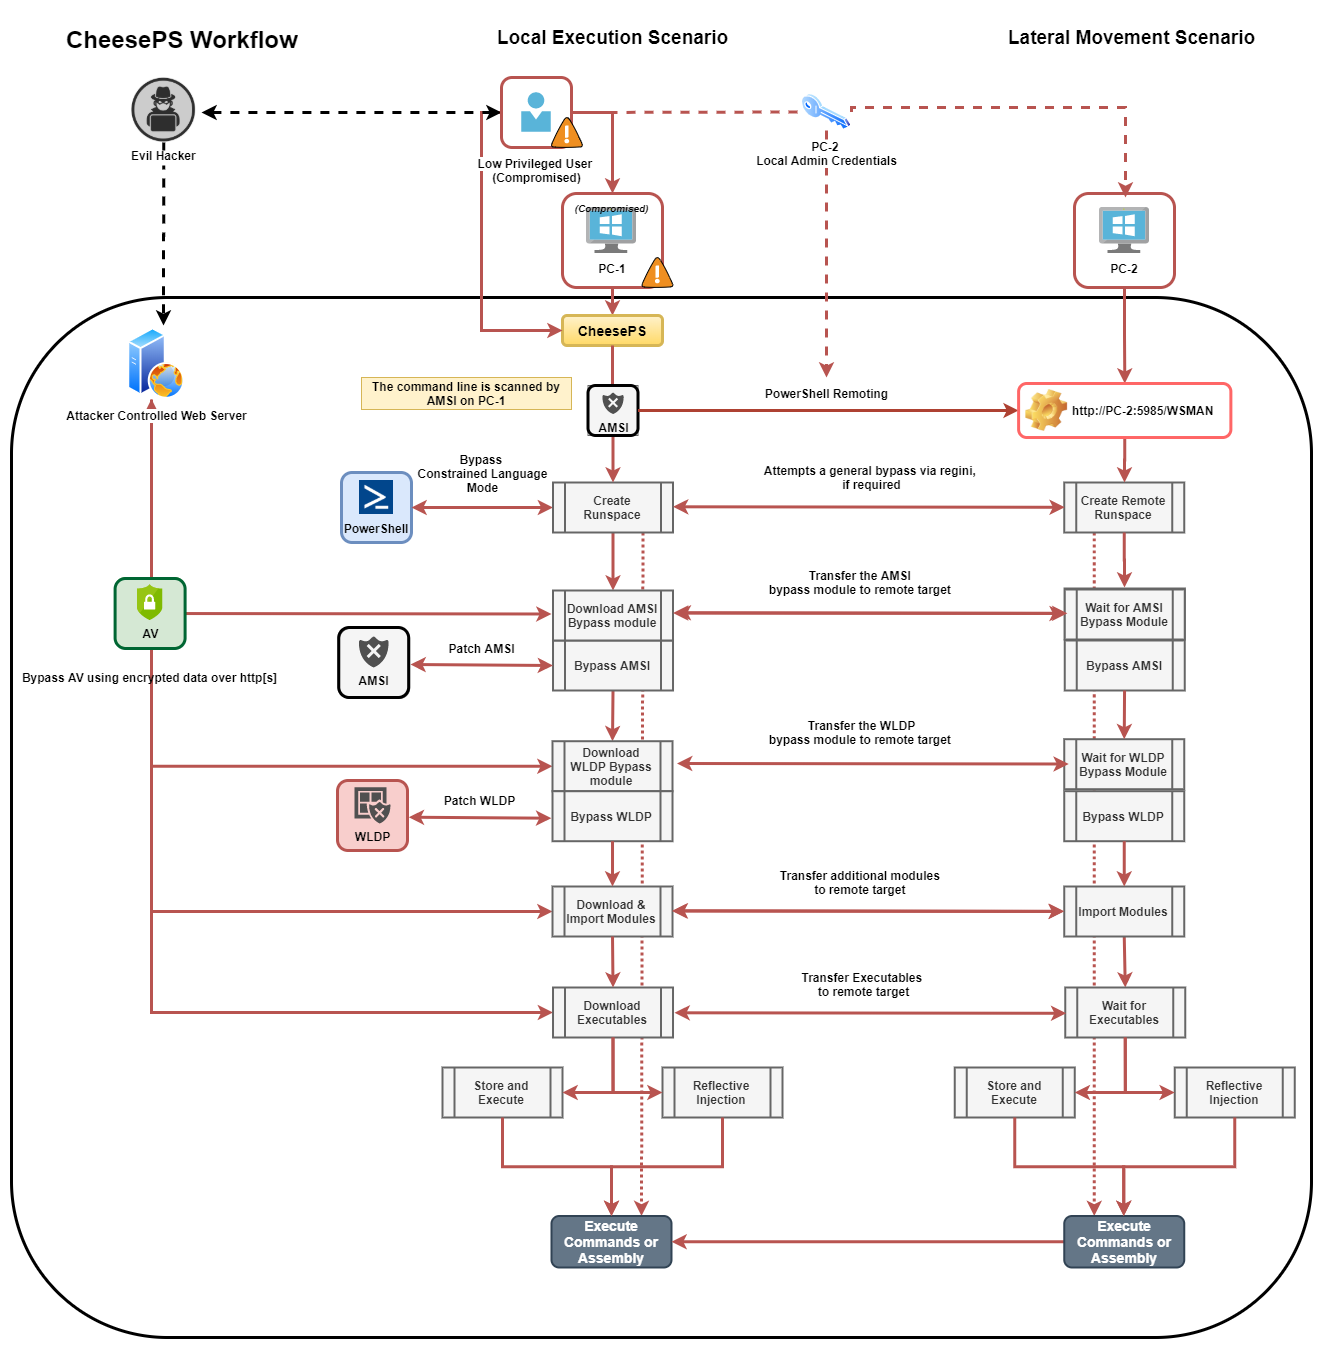
Cheese PS es un framework de ejecución de comandos / movimiento lateral. Se basa en System.Management.Automation.PowerShell para cargar y ejecutar código arbitrario a través de PowerShell.
La herramienta es capaz de eludir restricciones comunes de forma nativa creando y utilizando espacios de ejecución de PowerShell en objetivos locales o remotos.
Debe ejecutarse en el contexto de un usuario privilegiado (si se utiliza PowerShell Remoting).
La herramienta fue creada originalmente como una mejora de CsPosh de rasta_mouse, pero creció lo suficiente como para convertirse en un framework propio, y ahora puede usarse como un inyector general de PowerShell.
La idea detrás de esta herramienta se ha resumido en el siguiente artículo:
Las principales funcionalidades implementadas son:
La siguiente captura de pantalla es un esquema bastante preciso para describir el flujo de trabajo de la herramienta:
Usage:
  -t, --target=VALUE         Target machine
  -c, --code=VALUE           Code to execute
  -e, --encoded              Indicates that provided code is base64 encoded
  -a, --am-si-bypass=VALUE   Uses the given PowerShell script to bypass A-M-S-
                               I (fs, smb o http[s])
      --aX, --encrypted-am-si
                             Indicates that provided A.M.S.I. bypass is
                               encrypted
  -i, --import=VALUE         Imports additional PowerShell modules (fs, smb o
                               http[s])
      --iX, --encrypted-imports
                             Indicates that provided PowerShell modules are
                               encrypted
  -o, --outstring            Append Out-String to code
  -r, --redirect             Redirect stderr to stdout
  -d, --domain=VALUE         Domain for alternate credentials
  -u, --username=VALUE       Username for alternate credentials
  -p, --password=VALUE       Password for alternate credentials
  -X, --encrypt=VALUE        Encrypt a script with an hardcoded key
  -D, --decrypt=VALUE        Test decryption of a script with an hardcoded key
  -n, --skip-bypass=VALUE    Skip A.M.S.I (A), WLDP (W) or ALL (*) Bypass
                               techniques
  -l, --lockdown-escape      Try to enable PowerShell FullLanguage mode using
                               REGINI
  -w, --wldp-bypass=VALUE    Uses the given PowerShell script to bypass WLDP
                               (fs, smb o http[s])
      --wX, --encrypted-wldp Indicates that provided WLDP bypass is encrypted
  -x, --executable=VALUE     [Download and] Execute given executable
      --xX, --encrypted-executable
                             Indicates that provided Exe/DLL is encrypted
      --xCS, --executable-csharp
                             Indicates that the executable provided is C# -
                               (.NET)
  -R, --reflective-injection Uses Invoke-ReflectivePEInjection to load the
                               assmebly from memory (requires Invoke-
                               ReflectivePEInjection to be imported!)
  -P, --powershell-decrypt   Force use of PowerShell-based decryption
  -k, --encryption-key=VALUE Uses the provided key for encryption/decryption
      --ssl                  Force use of SSL
  -h, -?, --help             Show Help
Nota: Si se ejecuta sin un objetivo, el script se ejecutará contra la máquina local
Véase también [AmsiBypass][3].
Ejecución de comandos / Movimiento lateral mediante DCOM. Debe ejecutarse en el contexto de un usuario privilegiado. Esta herramienta se basa en CsDCOM de rasta-mouse, pero se ha mejorado para añadir métodos adicionales, adaptándose a las nuevas investigaciones de Philip Tsukerman. También hay un método experimental para "corregir" posibles intentos de deshabilitar objetos DCOM afectados mediante dcomcfg, pero requiere algunas condiciones previas para funcionar correctamente.
La idea detrás de esta herramienta se ha resumido en el siguiente artículo:
Métodos actuales: MMC20.Application, ShellWindows, ShellBrowserWindow, ExcelDDE, VisioAddonEx,
OutlookShellEx, ExcelXLL, VisioExecLine, OfficeMacro.
Usage:
  -t, --target=VALUE         Target Machine
  -b, --binary=VALUE         Binary: powershell.exe
  -a, --args=VALUE           Arguments: -enc <blah>
  -m, --method=VALUE         Methods: MMC20Application, ShellWindows,
                               ShellBrowserWindow, ExcelDDE, VisioAddonEx,
                               OutlookShellEx, ExcelXLL, VisioExecLine,
                               OfficeMacro
  -r, --reg, --registry      Enable registry manipulation
  -h, -?, --help             Show Help
Nota: Si se ejecuta con -t ., el script se ejecutará contra la máquina local
Véase también [Movimiento lateral usando objetos DCOM y C#][4]
