 kimd155/quickresponsec2
Marco C2 encubierto que utiliza códigos QR para la ejecución indirecta de comandos y la recuperación de resultados a través de HTTP/S, diseñado para pruebas de penetración sigilosas y operaciones de equipo rojo.

QuickResponseC2 es un framework de Comando y Control (C2) sigiloso que permite una comunicación indirecta y encubierta entre la máquina atacante y la víctima a través de un servidor HTTP/S intermedio. Toda la actividad de red se limita a subir y descargar imágenes, lo que dificulta su detección por sistemas IPS/IDS convencionales y lo convierte en una herramienta ideal para investigación en seguridad y pruebas de penetración.
Ejecución de comandos mediante códigos QR:
Los usuarios pueden enviar comandos personalizados a la máquina víctima, codificados como códigos QR.
Las víctimas escanean el código QR, lo que desencadena la ejecución del comando en su sistema.
El comando puede ser cualquier cosa, desde consultas simples hasta operaciones complejas según el escenario de prueba.
Recuperación de resultados:
Los resultados del comando ejecutado se devuelven desde el sistema víctima y se codifican en un código QR.
El servidor decodifica el resultado y proporciona retroalimentación al atacante para su posterior análisis o acciones de seguimiento.
Servidor HTTP integrado:
La herramienta incluye un servidor HTTP ligero que facilita la recuperación de los códigos QR de comando por parte de la máquina víctima.
Los resultados se envían de vuelta al servidor como imágenes de código QR y se guardan automáticamente con nombres de archivo únicos para una gestión sencilla.
La máquina del atacante maneja múltiples solicitudes, con registros HTTP organizados y guardados por separado.
Comunicación sigilosa:
QuickResponseC2 opera de manera discreta, con mínimos rastros, proporcionando una forma encubierta de interactuar con la máquina víctima sin alertar a las defensas de seguridad.
Ideal para evaluaciones de seguridad o pruebas de metodologías de comando y control sin ser detectado.
Manejo de archivos:
La herramienta guarda automáticamente todos los códigos QR (de comando y resultado) en el directorio server_files, usando nombres de archivo secuenciales como command0.png, command1.png, etc.
La decodificación y el procesamiento de los archivos de resultado se manejan sin problemas.
Interfaz amigable:
La herramienta se opera mediante una interfaz de línea de comandos simple, permitiendo a los usuarios configurar un servidor C2, enviar comandos y recibir resultados con facilidad.
No se requieren configuraciones complejas adicionales ni dependencias.
Primero, instala las dependencias:
pip3 install -r requirements.txt
Luego, ejecuta main.py:
python3 main.py
Elige entre las opciones:
1 - Ejecutar el servidor C2
2 - Construir el implante de la víctima
¡Disfruta!
https://github.com/user-attachments/assets/382e9350-d650-44e5-b8ef-b43ec90b315d
8080).commandX.png en el servidor HTTP.commandX.png), lo descarga y decodifica para obtener el comando.resultX.png.resultX.png).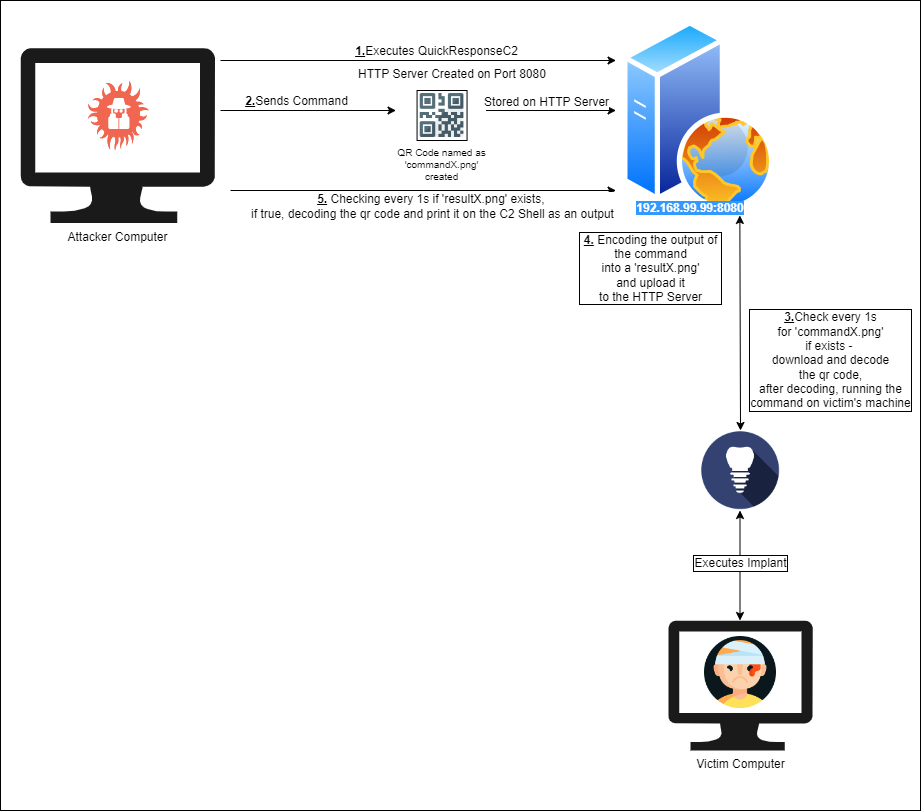
¡Siéntete libre de hacer fork y contribuir! Las solicitudes de extracción son bienvenidas.

