Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
rustpad — Ataques de Padding Oracle multihilo contra cualquier servicio. Escrito en Rust. | Kitploit

Herramientas/GitHubGitHub/kibouo/rustpad
ExplotaciónSeguridad WebCriptografíaPruebas de Penetración
GitHubkibouo/rustpad

rustpad

Ataques de Padding Oracle multihilo contra cualquier servicio. Escrito en Rust.

Ver Repositorio
1001636hace 3 añosRevisado por Kitploit
Compartir

rustpad

build status shield uses Rust shield license shield

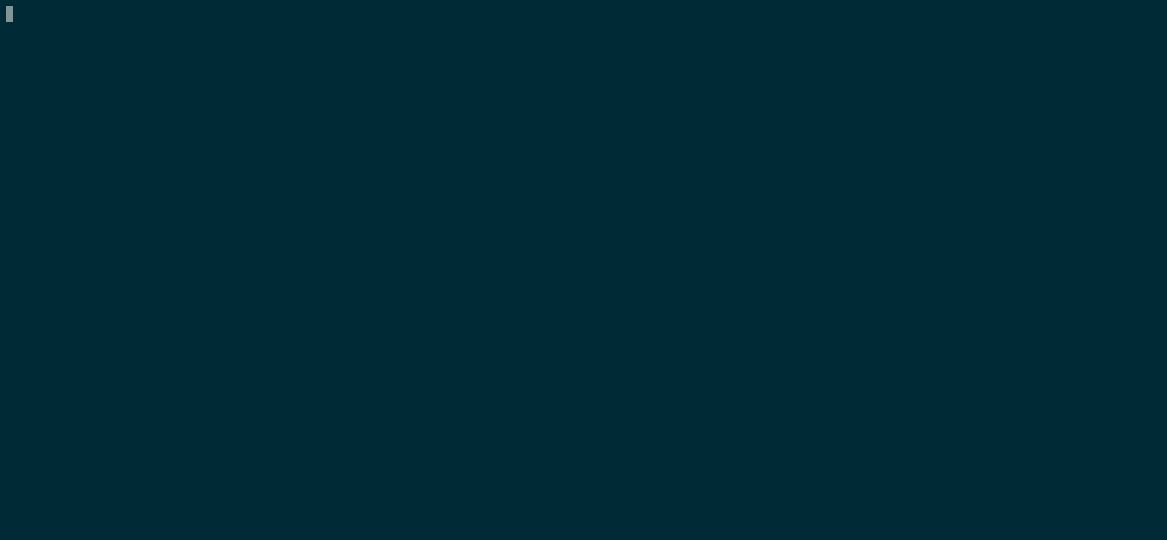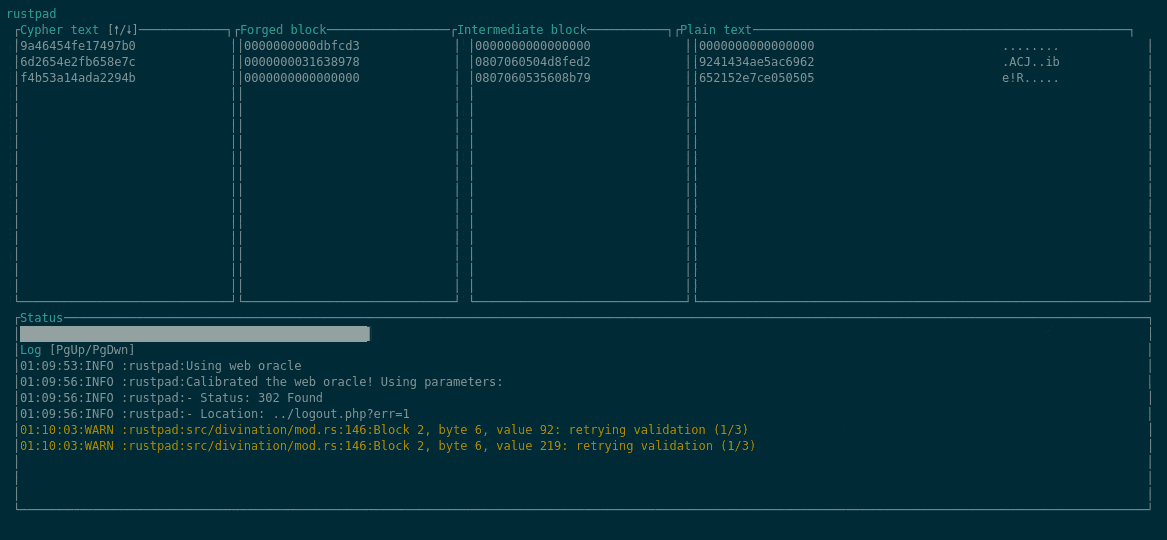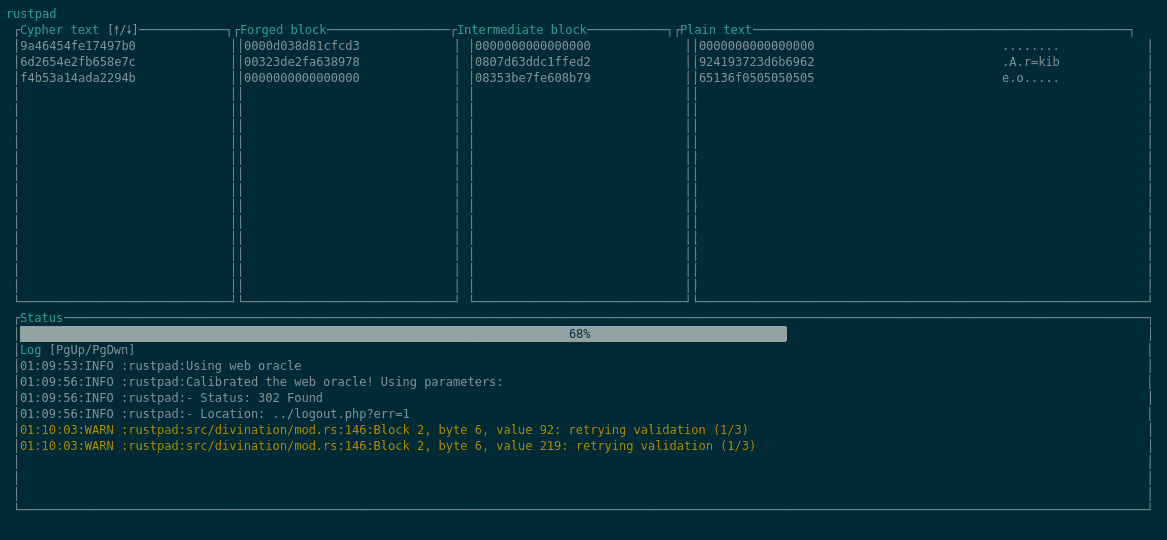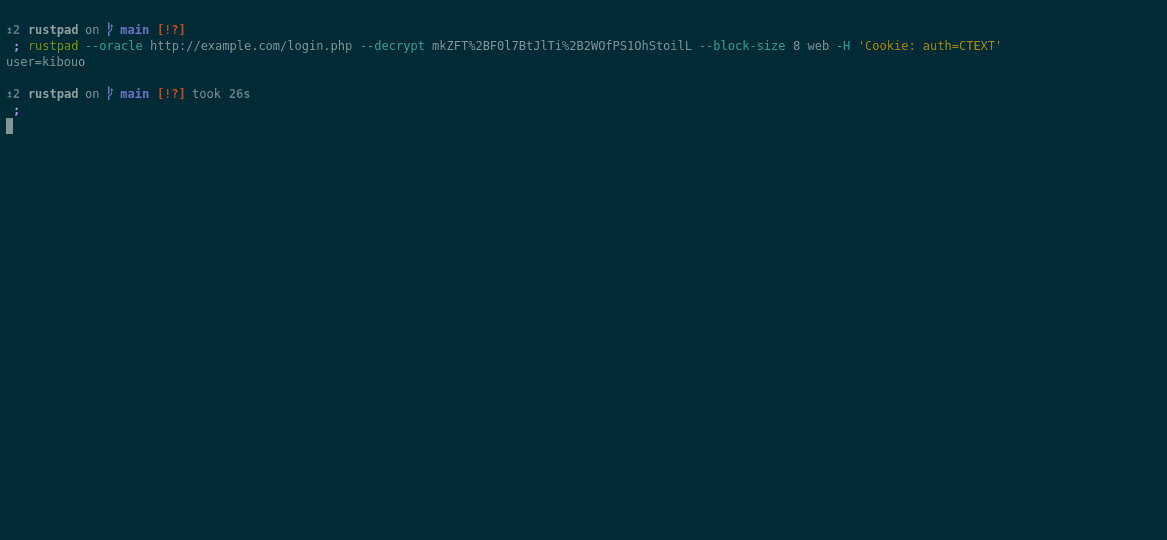
asciinema example run

👇🏃 Descarga

Arch Linux

Kali / Debian

Otros

yay -Syu rustpadVer releasescargo install rustpad

aur shield

deb shield

crates.io shield

🔪🏛️ ¿Un qué ahora multihilo?

rustpad es un sucesor multihilo del clásico padbuster, escrito en Rust. ¡Abusa de una vulnerabilidad de Padding Oracle para descifrar cualquier texto cifrado o cifrar texto plano arbitrario sin conocer la clave de cifrado!

🦀💻 Características

  • Descifrado de textos cifrados
  • Cifrado de texto plano arbitrario
  • Multihilo tanto a nivel de bloque como de byte
  • ¡TUI moderna, en tiempo real e interactiva!
  • Soporte sin TTY, para que puedas redirigir la salida a un archivo
  • Soporta oráculos de servidor Web...
  • ... y oráculos basados en Script. Para cuando necesitas ese control adicional.
  • Calibración automatizada de la respuesta de relleno (in)correcta del oráculo web
  • Barra de progreso y reintentos automatizados
  • Autocompletado con tabulador
  • Caché a nivel de bloque
  • Detección inteligente de codificación de texto cifrado, compatible con: hex, base64, base64url
  • Sin soporte para IV
  • Escrito en Rust puramente seguro, asegurando que no encuentres fallos desagradables

🗒️🤔 Uso

Usar rustpad para atacar un oráculo de relleno es fácil. Solo requiere 4 piezas de información para comenzar:

  • tipo de oráculo (web/script, ver más abajo)
  • oráculo objetivo (--oracle)
  • texto cifrado a descifrar (--decrypt)
  • tamaño de bloque (--block-size)

Modo web

El modo web especifica que el oráculo se encuentra en la web. En otras palabras, el oráculo es un servidor web con una URL.

Para que un ataque de oráculo de relleno tenga éxito, un oráculo debe indicar si se proporcionó un texto cifrado con relleno incorrecto. rustpad analizará las respuestas del oráculo y se calibrará automáticamente al comportamiento del oráculo.

Modo script

El modo script fue creado para usuarios avanzados o jugadores de CTF 🏴‍☠️ a quienes se les dio un script para ejecutar. El oráculo objetivo es un script de shell local.

Los scripts te permiten ejecutar ataques contra oráculos locales o servicios más exóticos. O puedes usar el modo script para personalizar y extender las funciones de rustpad. Sin embargo, si te falta alguna función, no dudes en abrir un issue en GitHub!

Autocompletado de shell

rustpad puede generar scripts de autocompletado con tabulador para los shells más populares:

rustpad setup <shell>

Consulta la documentación de tu shell sobre qué hacer con el script generado.

🕥💤 Próximamente

  • análisis de URL más inteligente
  • calibración avanzada: el texto de respuesta debe contener "x", basado en tiempo
  • detección automatizada del tamaño de bloque
  • ¿codificación de token de URL de .NET?
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →