

 kevoreilly/capev2
Extracción de Configuración y Carga Útil de Malware
Un sandbox se utiliza para ejecutar archivos maliciosos en un entorno aislado mientras se instrumenta su comportamiento dinámico y se recopilan artefactos forenses.
CAPE deriva de Cuckoo v1, que cuenta con las siguientes capacidades principales en la plataforma Windows:
CAPE complementa la salida tradicional del sandbox de Cuckoo con varias adiciones clave:
Hay una instancia de demostración gratuita en línea que cualquiera puede usar:
https://capesandbox.com - Para activar la cuenta contacta con https://twitter.com/capesandbox
Cuckoo Sandbox comenzó como un proyecto de Google Summer of Code en 2010 dentro de The Honeynet Project. Fue originalmente diseñado y desarrollado por Claudio Guarnieri, y la primera versión beta se publicó en 2011. En enero de 2014, se lanzó Cuckoo v1.0.
2015 fue un año crucial, con una bifurcación significativa en la historia de Cuckoo.
El desarrollo del monitor original y del método de hooking de API se detuvo en el
proyecto principal de Cuckoo. Fue reemplazado por un monitor alternativo
que usaba un formato de firma basado en restructuredText compilado mediante la cadena de herramientas de Linux,
creado por Jurriaan Bremer.
Casi al mismo tiempo, se creó una bifurcación llamada Cuckoo-modified por Brad 'Spender' Spengler, continuando el desarrollo del monitor original con mejoras significativas, incluyendo soporte de 64 bits y, de forma importante, la introducción del compilador Visual Studio de Microsoft.
Durante ese mismo año se comenzó el desarrollo de una herramienta dinámica de línea de comandos para extracción de configuración y payload llamada CAPE en Context Information Security por Kevin O'Reilly. El nombre se acuñó como acrónimo de 'Config And Payload Extraction' y la investigación original se centró en usar los hooks de API proporcionados por la biblioteca Detours de Microsoft para capturar payloads de malware desempaquetados y su configuración. Sin embargo, se hizo evidente que los hooks de API por sí solos proporcionan potencia y precisión insuficientes para permitir el desempaquetado de payloads o configuraciones de malware arbitrario.
Por esta razón se inició la investigación de un concepto novedoso de depurador que permitiera controlar e instrumentar el malware con precisión evitando el uso de las interfaces de depuración de Microsoft, para ser lo más sigiloso posible. Este depurador se integró en la herramienta de línea de comandos basada en Detours como prueba de concepto, combinándose con los hooks de API y dando como resultado capacidades muy potentes.
Cuando el trabajo inicial mostró que sería posible reemplazar Microsoft Detours con el motor de hooking de API de Cuckoo-modified, nació la idea de CAPE Sandbox. Con la adición del depurador, el desempaquetado automatizado, la clasificación basada en YARA y la extracción de configuración integrada, en septiembre de 2016 en 44con, CAPE Sandbox se publicó públicamente por primera vez: CAPE versión 1.
En el verano de 2018 el proyecto tuvo la fortuna de ver el comienzo de enormes contribuciones de Andriy 'doomedraven' Brukhovetskyy, un colaborador de Cuckoo de larga trayectoria. En 2019 comenzó la ingente tarea de portar CAPE a Python 3 y en octubre de ese año se lanzó CAPEv2.
CAPE se ha desarrollado y mejorado continuamente para mantener el ritmo de los avances tanto en el malware como en las capacidades de los sistemas operativos. En 2021, se añadió la capacidad de programar el depurador de CAPE durante la detonación mediante escaneos YARA dinámicos, lo que permite crear bypasses dinámicos para técnicas anti-sandbox. Windows 10 se convirtió en el sistema operativo predeterminado, y otras adiciones significativas incluyen el escritorio interactivo, la captura de payloads de AMSI (Anti-Malware Scan Interface), el 'syscall hooking' basado en Microsoft Nirvana y contramedidas de syscalls directas/indirectas basadas en el depurador.
En 2024 enzok creó CAPEsolo, una versión interactiva de escritorio Windows de CAPE, usando wxPython para la interfaz gráfica, además de introducir compatibilidad con Python de 64 bits en el guest. En 2026, se añadió soporte para todas las versiones de Windows 10 y Windows 11 23H2.
El malware se puede clasificar en CAPE mediante tres mecanismos:
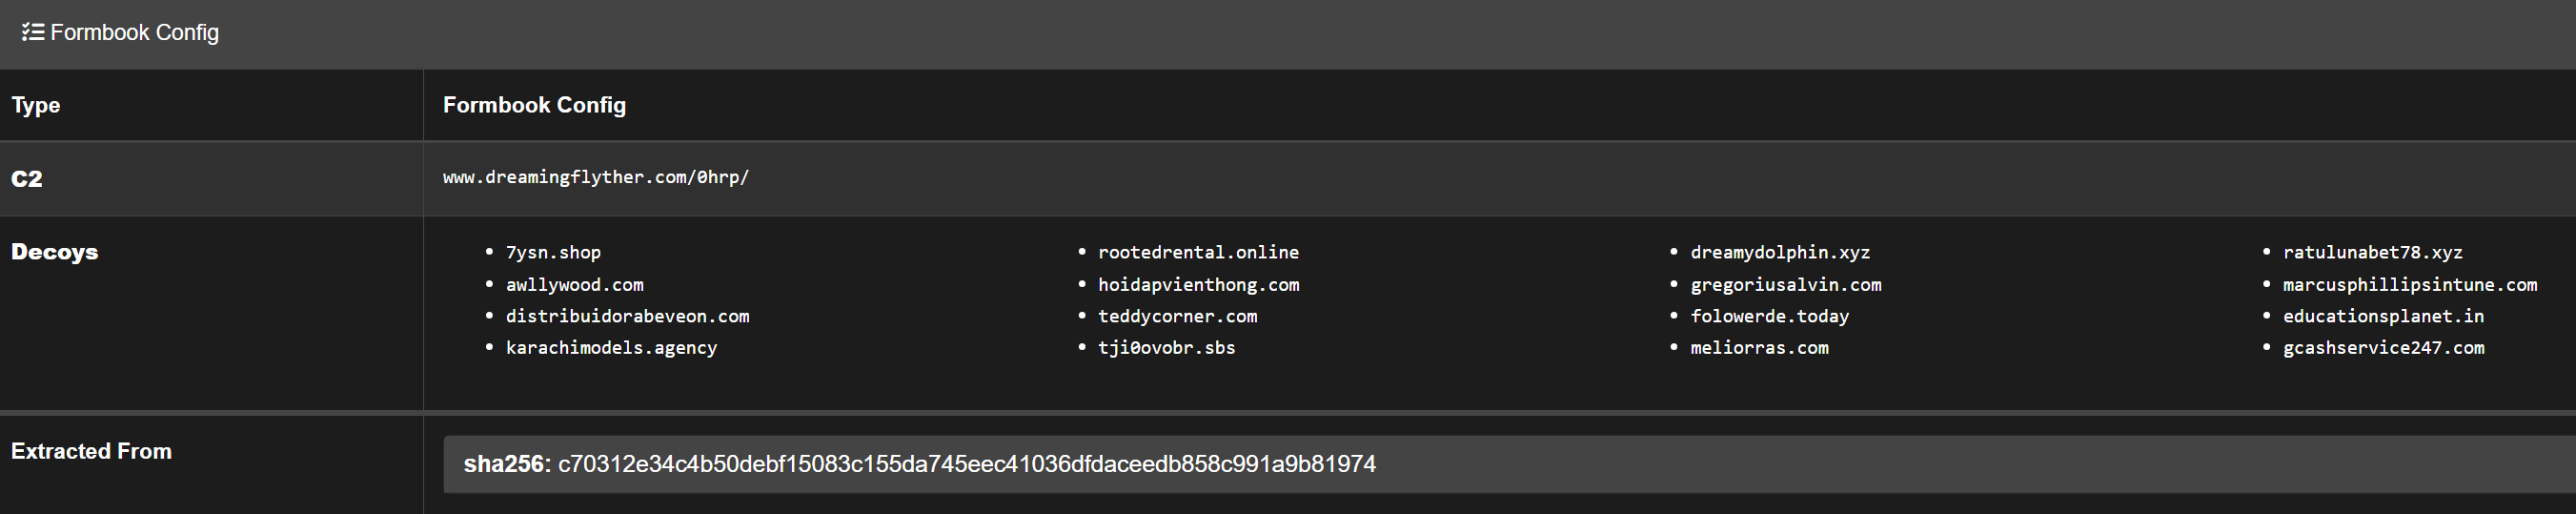
El parseo se puede realizar usando el propio framework de CAPE; alternativamente, se admiten los siguientes frameworks: RATDecoders, DC3-MWCP, MalDuck, o MaCo
Los parsers de configuración centrales y de la comunidad de CAPE se mantienen en el repositorio
separado CAPE-parsers y se instalan
como la dependencia CAPE-parsers. Envía las adiciones y correcciones de esos parsers
allí; su README describe los campos de configuración esperados.
def extract_config(data): que será llamado por cape_utils.py y 0 complicaciones.
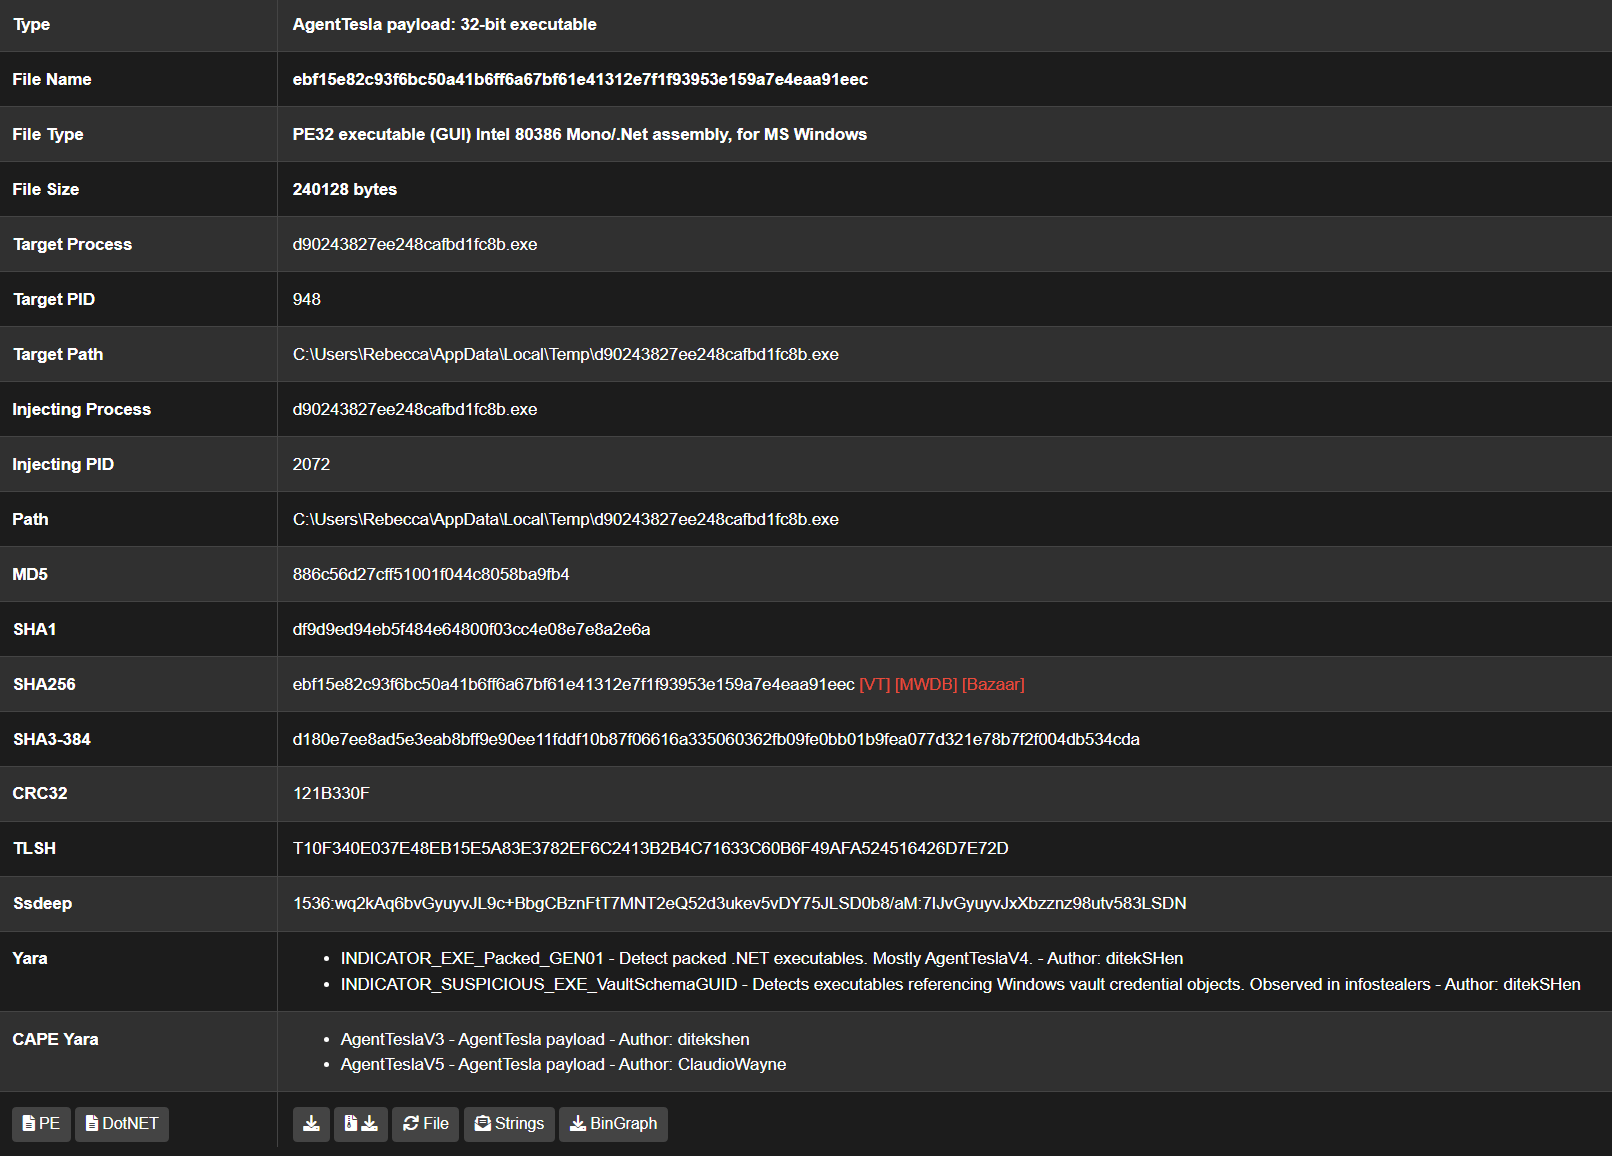
CAPE aprovecha muchas técnicas o comportamientos del malware para permitir la captura de payloads desempaquetados:
