¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!
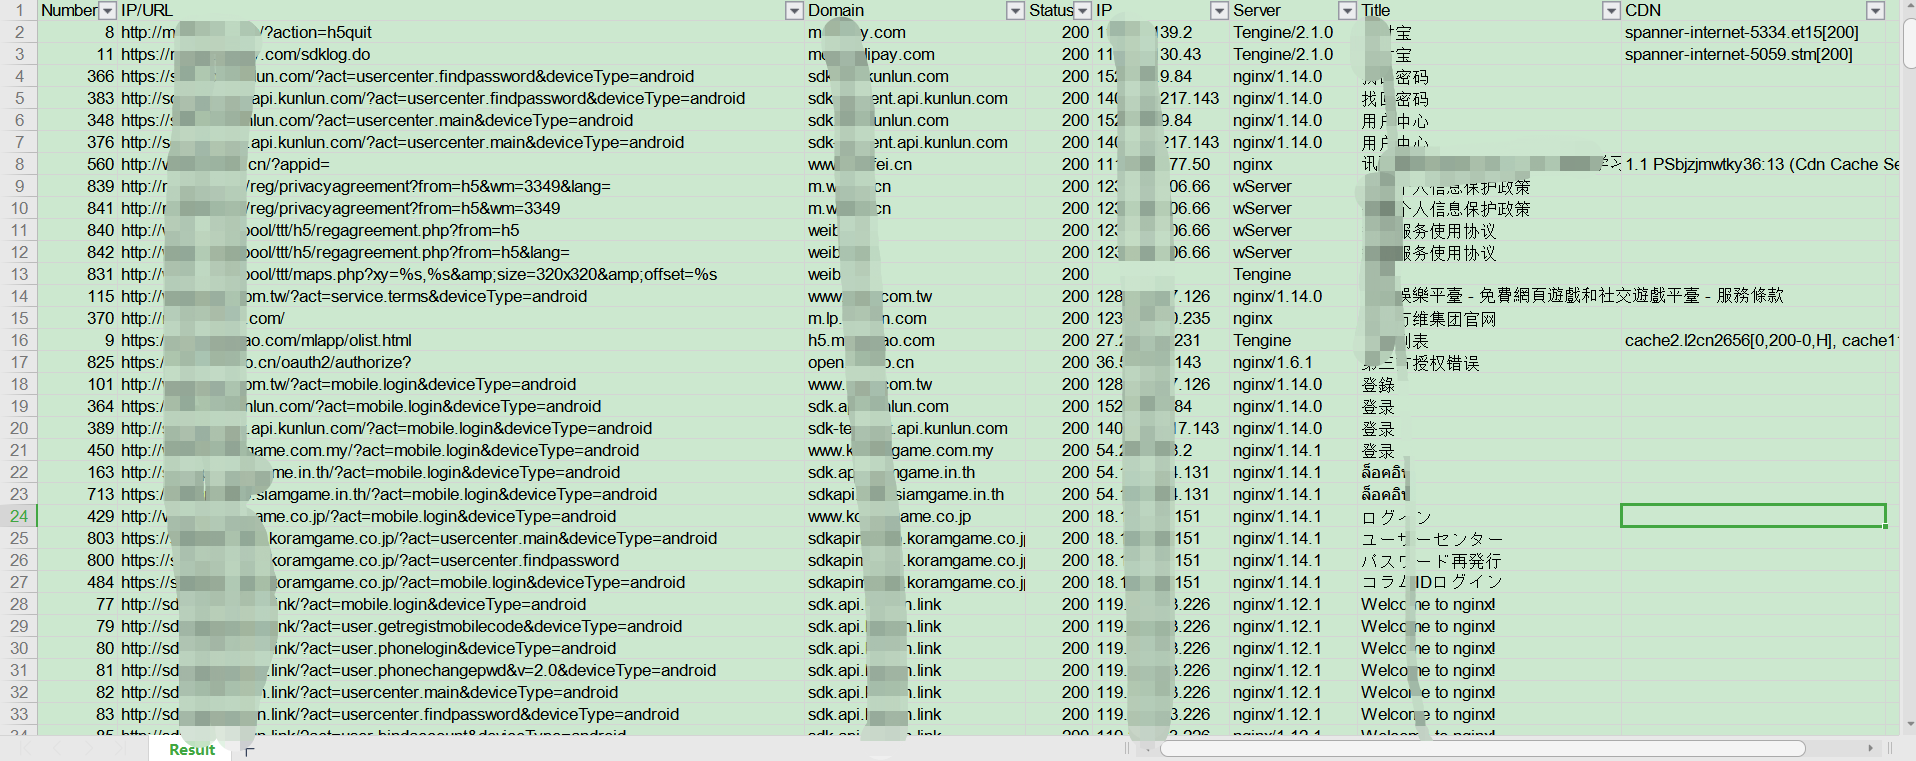
AppInfoScanner — 一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
Una herramienta de escaneo y recolección de información para dispositivos móviles (Android, iOS, WEB, H5, sitios web estáticos) diseñada para escenarios como operaciones de HW, equipos rojos y equipos de pruebas de penetración. Ayuda a ingenieros de pruebas de penetración, miembros de equipos de ataque y equipos rojos a recopilar rápidamente información crítica de activos de sitios móviles o estáticos, proporcionando una salida básica de información como: Título, Dominio, CDN, datos de huella digital, estado, etc. | Kitploit
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
Una herramienta de escaneo y recolección de información para dispositivos móviles (Android, iOS, WEB, H5, sitios web estáticos) diseñada para escenarios como operaciones de HW, equipos rojos y equipos de pruebas de penetración. Ayuda a ingenieros de pruebas de penetración, miembros de equipos de ataque y equipos rojos a recopilar rápidamente información crítica de activos de sitios móviles o estáticos, proporcionando una salida básica de información como: Título, Dominio, CDN, datos de huella digital, estado, etc.
Este proyecto es actualmente solo la punta del iceberg de un proyecto planificado. Si está interesado en este proyecto o desea participar en el desarrollo posterior o en las tareas de traducción, envíe un correo electrónico a [email protected] indicando sus capacidades y requerimientos.
AppInfoScanner
Una herramienta de recopilación de información para dispositivos móviles (Android, iOS, WEB, H5, sitios web estáticos) orientada a escenarios de operaciones HW/equipos de red team/pentesting, que ayuda a los ingenieros de pentesting, miembros de equipos de ataque y miembros de red team a recopilar rápidamente información clave de activos en dispositivos móviles o sitios WEB estáticos y proporciona una salida básica de información, como: Title, Domain, CDN, información de estado, etc.
El desarrollador de este proyecto es actualmente un desarrollador individual que además tiene su propio trabajo; las nuevas funciones o requisitos se desarrollarán en el tiempo libre, y los BUG se atenderán con prioridad.
Si encuentra problemas durante el uso o tiene nuevos requisitos, envíe sus comentarios de BUG en issues. Antes de enviar un BUG, lea primero la sección final "Preguntas frecuentes".
Si considera que este proyecto le resulta útil, haga clic en el botón "star" en la esquina superior derecha de este proyecto.
Si desea seguir de cerca las novedades de las nuevas versiones, haga clic en el botón "Watch" en la esquina superior derecha de este proyecto.
Si desea participar en el desarrollo de este proyecto, haga clic en el botón "Fork" en la esquina superior derecha de este proyecto; de lo contrario, no haga clic en el botón "Fork".
Descargo de responsabilidad
No utilice la tecnología o el código de este proyecto en usos ilegales como la creación de malware, el robo de derechos de autor de software/propiedad intelectual o la obtención de beneficios indebidos. La realización de dichos actos o el uso de este proyecto para realizar sniffing de datos sobre programas que no son de su propiedad podría constituir una violación de las disposiciones legales como el artículo 217 y el artículo 286 del Código Penal de la República Popular China, la Ley de Ciberseguridad de la República Popular China y el Reglamento de Protección de Software Informático de la República Popular China. La tecnología mencionada en este proyecto solo puede utilizarse en escenarios legales como el aprendizaje y las pruebas privadas; cualquier responsabilidad penal o civil derivada del uso indebido de esta tecnología no guarda relación con el autor de este proyecto.
Escenarios de aplicación
Recopilación de información clave de activos de APP durante pruebas de penetración rutinarias, como la recopilación de direcciones URL, direcciones IP, palabras clave, etc.
Recopilación de información clave de activos de APP en escenarios de ejercicios de ataque y defensa a gran escala, como la recopilación de direcciones URL, direcciones IP, palabras clave, etc.
Recopilación de información del código fuente de sitios web WEB (puede ser código de código abierto o código fuente guardado como página web).
Recopilación de información como direcciones URL, direcciones IP, palabras clave, etc. de páginas H5.
Recopilación de información dirigida sobre una APP específica, etc.
Descripción de funciones:
Admite escaneo por lotes a nivel de directorio
Admite la recopilación de información de archivos como DEX, APK, IPA, Mach-O, HTML, JS, Smali, etc.
Admite la descarga automática de archivos como APK, IPA, H5 y la recopilación de información con un solo clic
Admite encabezados de solicitud, cuerpos de solicitud y métodos de solicitud personalizados
Personalización de reglas: config.toml del espacio de trabajo
Admite la personalización de archivos de recursos ignorados
Detección de endurecimiento (hardening) de Android: identificación y detección mediante una biblioteca unificada de firmas de proveedores de endurecimiento
Detección de componentes CVE/RCE: admite la detección de componentes CVE y RCE de 20 aplicaciones Android y 22 aplicaciones iOS
Detección de permisos sensibles: admite la detección de permisos altamente sensibles de 49 aplicaciones Android y 22 aplicaciones iOS
Detección de credenciales sensibles (AK/SK): cobertura integral de la detección de credenciales comunes como Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/claves privadas/contraseñas incrustadas en URL, etc.
Detección de información sensible personal/empresarial: admite la detección de información sensible como número de teléfono/documento de identidad/correo electrónico/tarjeta bancaria/matrícula de vehículo/nombre/pasaporte/VIN/IMEI/código unificado de crédito social, etc.
Recopilación de protocolos comunes: admite la recopilación de protocolos de uso común como http(s)/ws/jdbc/redis/mysql, etc.
Sniffing de red básico: admite el sniffing de información básica como código de estado/título/Server/CDN/IP resuelta (--sniffer se habilita explícitamente, --scope limita el alcance autorizado)
Archivos de salida de múltiples categorías: admite la salida de archivos de resultados como json, txt, xlsx, etc.
Compatibilidad con internacionalización: genera automáticamente mensajes en chino/English y otros idiomas según el idioma del sistema
Compatible con sistemas operativos principales como Windows/macOS/Linux
Admite la reparación automática del número mágico de archivos APK
Detección de versiones de componentes: extrae el número de versión del componente y, en comparación con el rango de afectación de CVE, ofrece una conclusión de afectado/seguro
Sniffing autorizado: admite archivos de lista de dominios para limitar el alcance del sniffing (--scope)
Actualización automática: admite la detección/descarga/verificación MD5 y actualización automática desde GitHub Release (subcomando update)
Gestión de versiones de configuración: config.toml con número de versión, migración automática entre versiones y conservación de reglas personalizadas del usuario
Módulo de identificación de huellas (Web framework/CDN/WAF/CMS)
Análisis de ELF/.so y Flutter (libapp.so), admite el análisis de paquetes de instalación como HarmonyOS/HyperOS, etc.
Integración de AI Agent (MCP Server/modo --agent/contrato de salida estructurada)
Capturas de pantalla parciales
Descripción del entorno
Entorno de ejecución Python 3.11+ (verificado con 3.14)
Cadena de herramientas y versiones de dependencias (si faltan, macOS/Linux las instala automáticamente; Windows usa los binarios incluidos en el repositorio o instalación manual):

 kelvinben/appinfoscanner