 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Elevación de privilegios en Windows App Store

Microsoft publicó CVE-2026-119987 como una elevación de privilegios de Windows App Store de importancia "Important", CVSS 7.8, CWE-426 (Untrusted Search Path).
El problema está en el manejo de complementos de paquete de InstallService. InstallService se ejecuta como LocalSystem, pero puede acabar cargando InstallServicePlugin.dll desde un paquete MSIX instalado por un usuario estándar. Además, el paquete no tiene por qué estar firmado ni registrado en modo de desarrollo, que es lo que me pareció interesante.
Lo reporté en julio. La reproducción de la que hablo aquí es la que envié a MSRC el 12 de septiembre, usando un MSIX sin firmar y no de desarrollo instalado en WindowsApps. Sin Modo de desarrollador, sin paquete de desarrollo suelto y sin que el llamador escribiera en el estado del registro de complementos de todo el equipo. MSRC lo descartó inicialmente porque creían que todo eso era necesario. El 30 de octubre confirmaron que no lo era, lo evaluaron como "Important" y aun así mantuvieron el informe como duplicado. El 6 de noviembre recibí la recompensa completa de $8,000. Lamentablemente, todavía no puedo publicar el PoC, la cronología completa ni detalles adicionales; hay más en esta historia de lo que aún no puedo hablar.
InstallService se ejecuta en svchost.exe y tiene un mecanismo de complementos para su trabajo de instalación. Algunos identificadores están integrados, como WU y ChainedWork, pero también hay una ruta de complemento de paquete. Para esa, el identificador se interpreta como un nombre de familia de paquete, el servicio resuelve el paquete para el usuario solicitante y luego toma su directorio de instalación y le añade InstallServicePlugin.dll.
En PluginHelpers::ActivatePlugin la parte interesante se reduce a esto:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
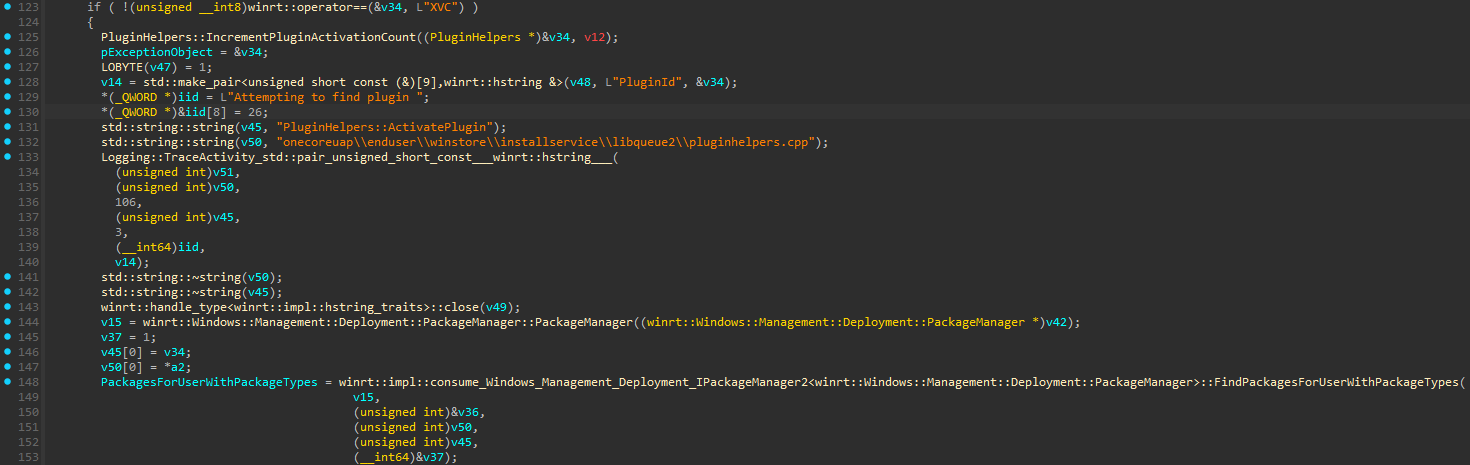
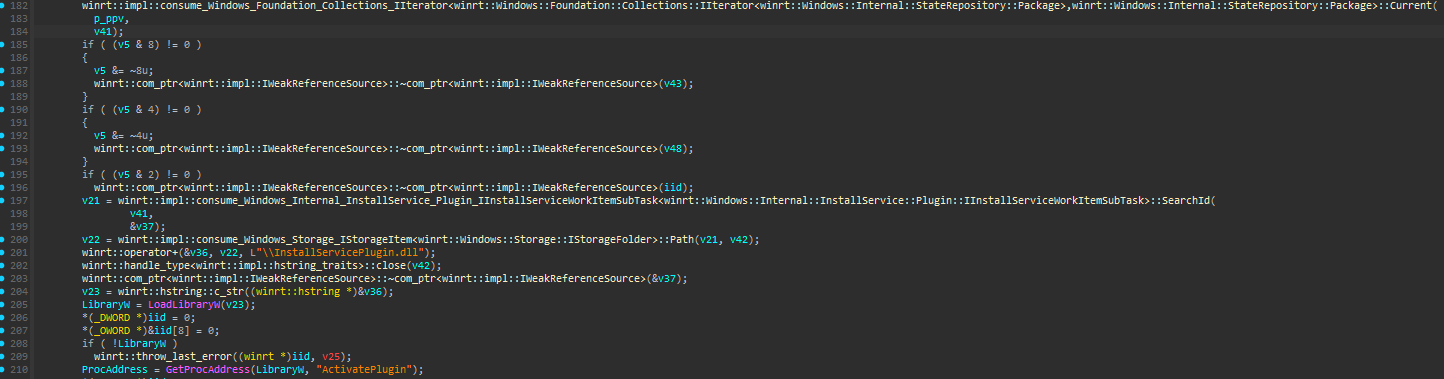
El problema aquí es que no estoy pasando ninguna ruta de DLL a LoadLibraryW yo mismo; todo lo que proporciono es el nombre de familia del paquete e InstallService resuelve el paquete, construye la ruta de la DLL y la carga bajo SYSTEM aunque el paquete y su contenido provengan de un usuario estándar.
Microsoft lo clasificó como CWE-426, aunque no es el problema habitual de orden de búsqueda de DLL. El nombre de archivo es fijo y el directorio proviene del paquete que el llamador seleccionó.
Usé un paquete principal MSIX sin firmar con InstallServicePlugin.dll en su raíz y una uap10:HostRuntimeDependency sobre Microsoft.WindowsAppRuntime.CBS.2. No hay ninguna aplicación o extensión en el manifiesto que declare esta DLL como punto de entrada. Es InstallService lo que le da a ese archivo un significado como plug-in nativo.
Las entradas relevantes del manifiesto:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
El OID especial es para la identidad del paquete sin firmar. No estoy reemplazando ningún paquete de Microsoft ni pretendiendo que el paquete esté firmado; es una nueva identidad de paquete proporcionada por el usuario.
Para la instalación utilicé PackageManager.AddPackageByUriAsync, con la implementación de desarrollo deshabilitada y la implementación sin firmar permitida para esa solicitud:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
Tras la instalación, informa IsDevelopmentMode=False y SignatureKind=None. El paquete reside bajo WindowsApps y el usuario estándar ya no puede modificar los archivos instalados allí. Lo cual está bien, pero el contenido seguía siendo proporcionado por ese usuario. Proteger el directorio instalado contra escrituras no convierte a la DLL que contiene en código de confianza para InstallService.
AllowUnsigned es aquí una opción por implementación, no la directiva de máquina del Modo Desarrollador. Esta distinción fue también la razón de bastantes idas y venidas con MSRC, porque la reproducción funciona sin habilitar previamente el Modo Desarrollador.
El punto de entrada que utilicé es Windows.Internal.InstallService.Control.InstallServiceControl. Lo activo con RoActivateInstance, consulto la interfaz y llamo a CreateInstallServiceWork directamente a través de su ABI, sin proyección generada.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork toma seis argumentos HSTRING y devuelve un objeto de trabajo. Para esta solicitud, los primeros cuatro están vacíos, el quinto contiene las propiedades del trabajo y el sexto es {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
La parte que importa es FulfillmentPluginId. Está establecido en el nombre de familia del paquete, tanto en las propiedades como en los datos de fulfillment serializados. Los demás campos de identidad del paquete se refieren al mismo paquete instalado.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
Esto tampoco requiere que el llamador modifique PluginList ni StaticPluginMap. El nombre de familia del paquete ya proviene de la solicitud de trabajo, y el servicio lo utiliza al resolver el paquete.
Una vez seleccionado ese paquete, PluginHelpers::ActivatePlugin carga la DLL raíz con LoadLibraryW. En mi reproducción, la exportación ActivatePlugin en sí devuelve E_NOTIMPL; la ejecución ya ocurre durante la carga nativa. El resultado fue código ejecutándose en InstallService como LocalSystem (S-1-5-18), desde un paquete instalado por un usuario no administrador.
Lo reproduje en Windows 11 25H2 build 26200.9445 y en las builds de plataforma futura probadas 29648.1000 y 29661.1000, usando la misma configuración de paquete no de desarrollo.
Aún no : )






