 karib0u/kernagent
Agente de IA headless para ingeniería inversa determinista.

     _                                            _
    | | _____ _ __ _ __   __ _  __ _  ___ _ __ | |_
    | |/ / _ \ '__| '_ \ / _` |/ _` |/ _ \ '_ \| __|
    |   <  __/ |  | | | | (_| | (_| |  __/ | | | |_
    |_|\_\___|_|  |_| |_|\__,_|\__, |\___|_| |_|\__|
                                |___/


Convierte binarios en conversaciones — determinista, auditable, capaz de funcionar sin conexión.
kernagent convierte un binario en una instantánea estática portátil y permite que un LLM (o tus scripts) respondan preguntas con evidencia.
Sin IDE en vivo • Sin automatización de GUI • Sin alucinaciones
Capaz de funcionar sin conexión: ejecútalo completamente local usando un endpoint compatible con OpenAI (p. ej., Ollama, LM Studio); no se requiere internet.
/v1/chat/completions (OpenAI, Gemini, Ollama, LM Studio, tu puerta de enlace)/v1/chat/completions como Ollama o LM Studio)Elige el flujo que se adapte a tus herramientas. Todas las opciones montan ~/.config/kernagent/config.env para que configures las credenciales una sola vez.
install.sh (Linux / macOS / WSL2)bash <(curl -fsSL https://raw.githubusercontent.com/Karib0u/kernagent/main/install.sh)
Si el comando de una línea está bloqueado:
curl -fsSL https://raw.githubusercontent.com/Karib0u/kernagent/main/install.sh -o install.sh
bash install.sh
O clona primero:
git clone https://github.com/Karib0u/kernagent.git
cd kernagent
bash install.sh
El script de instalación hace lo siguiente (totalmente auditable en scripts/):
ghcr.io/karib0u/kernagent:latest del Registro de Contenedores de GitHub (sin paso de compilación)/usr/local/bin/:
kernagent — envoltorio principal de CLI (monta automáticamente binarios y configuración)kernagent-config — editor de configuración interactivokernagent-update — actualiza a la versión más reciente/etiquetadakernagent-uninstall — elimina todos los archivos instalados~/.config/kernagent/.versionTodos los scripts son código shell plano que puedes revisar en scripts/ antes de ejecutarlos. No se requiere sudo a menos que /usr/local/bin no sea escribible.
Para instalar una versión específica del envoltorio y la imagen, apunta el bootstrap a un script etiquetado y pasa la etiqueta:
KERNAGENT_INSTALL_URL="https://raw.githubusercontent.com/Karib0u/kernagent/vX.Y.Z/scripts/install.sh" \
  bash <(curl -fsSL https://raw.githubusercontent.com/Karib0u/kernagent/main/install.sh) --tag vX.Y.Z
También puedes fijar a un commit exacto reemplazando vX.Y.Z con un SHA de commit en la URL sin procesar.
git clone https://github.com/Karib0u/kernagent.git
cd kernagent
mkdir -p ~/.config/kernagent
cp config.env.example ~/.config/kernagent/config.env

# Obtén la imagen precompilada (recomendado)
docker compose pull

# O compila localmente para desarrollo
docker compose build

docker compose run --rm kernagent --help
Analiza binarios montando su directorio bajo /data:
docker compose run --rm \
  -v /absolute/path/to/binaries:/data \
  kernagent summary /data/sample.exe
En Windows (PowerShell + Docker Desktop), usa rutas absolutas al estilo Windows como C:\malware:/data.
Obtén la imagen precompilada (recomendado):
mkdir -p ~/.config/kernagent
curl -fsSL https://raw.githubusercontent.com/Karib0u/kernagent/main/config.env.example \
  -o ~/.config/kernagent/config.env

docker pull ghcr.io/karib0u/kernagent:latest
docker run --rm \
  -v /absolute/path/to/binaries:/data \
  -v ~/.config/kernagent/config.env:/config/config.env:ro \
  ghcr.io/karib0u/kernagent:latest summary /data/sample.exe
O compila localmente:
git clone https://github.com/Karib0u/kernagent.git
cd kernagent
docker build -t kernagent:local .
docker run --rm \
  -v /absolute/path/to/binaries:/data \
  -v ~/.config/kernagent/config.env:/config/config.env:ro \
  kernagent:local summary /data/sample.exe
Opción 1 (envoltorio):
kernagent --help
kernagent --version
Ejecuta directamente:
kernagent summary /path/to/binary.exe
kernagent ask /path/to/binary.exe "¿Qué hace este binario?"
kernagent oneshot /path/to/binary.exe
Opciones 2 o 3 (Docker Compose / Docker sin procesar):
Verifica ejecutando la ayuda:
# Docker Compose
docker compose run --rm kernagent --help

# Docker sin procesar
docker run --rm ghcr.io/karib0u/kernagent:latest --help
Opción 1 (envoltorio):
kernagent-uninstall
Opciones 2 o 3 (Docker Compose / Docker sin procesar):
Simplemente elimina el clon y las imágenes:
docker image rm ghcr.io/karib0u/kernagent:latest
# o
docker image rm kernagent:local
Opción 1 (envoltorio):
kernagent-update          # cambia a la última versión
kernagent-update --check  # solo verificar
kernagent-update --tag vX.Y.Z  # fijar a una versión específica
Opciones 2 o 3 (Docker Compose / Docker sin procesar):
Vuelve a ejecutar docker compose pull o docker pull ghcr.io/karib0u/kernagent:latest.
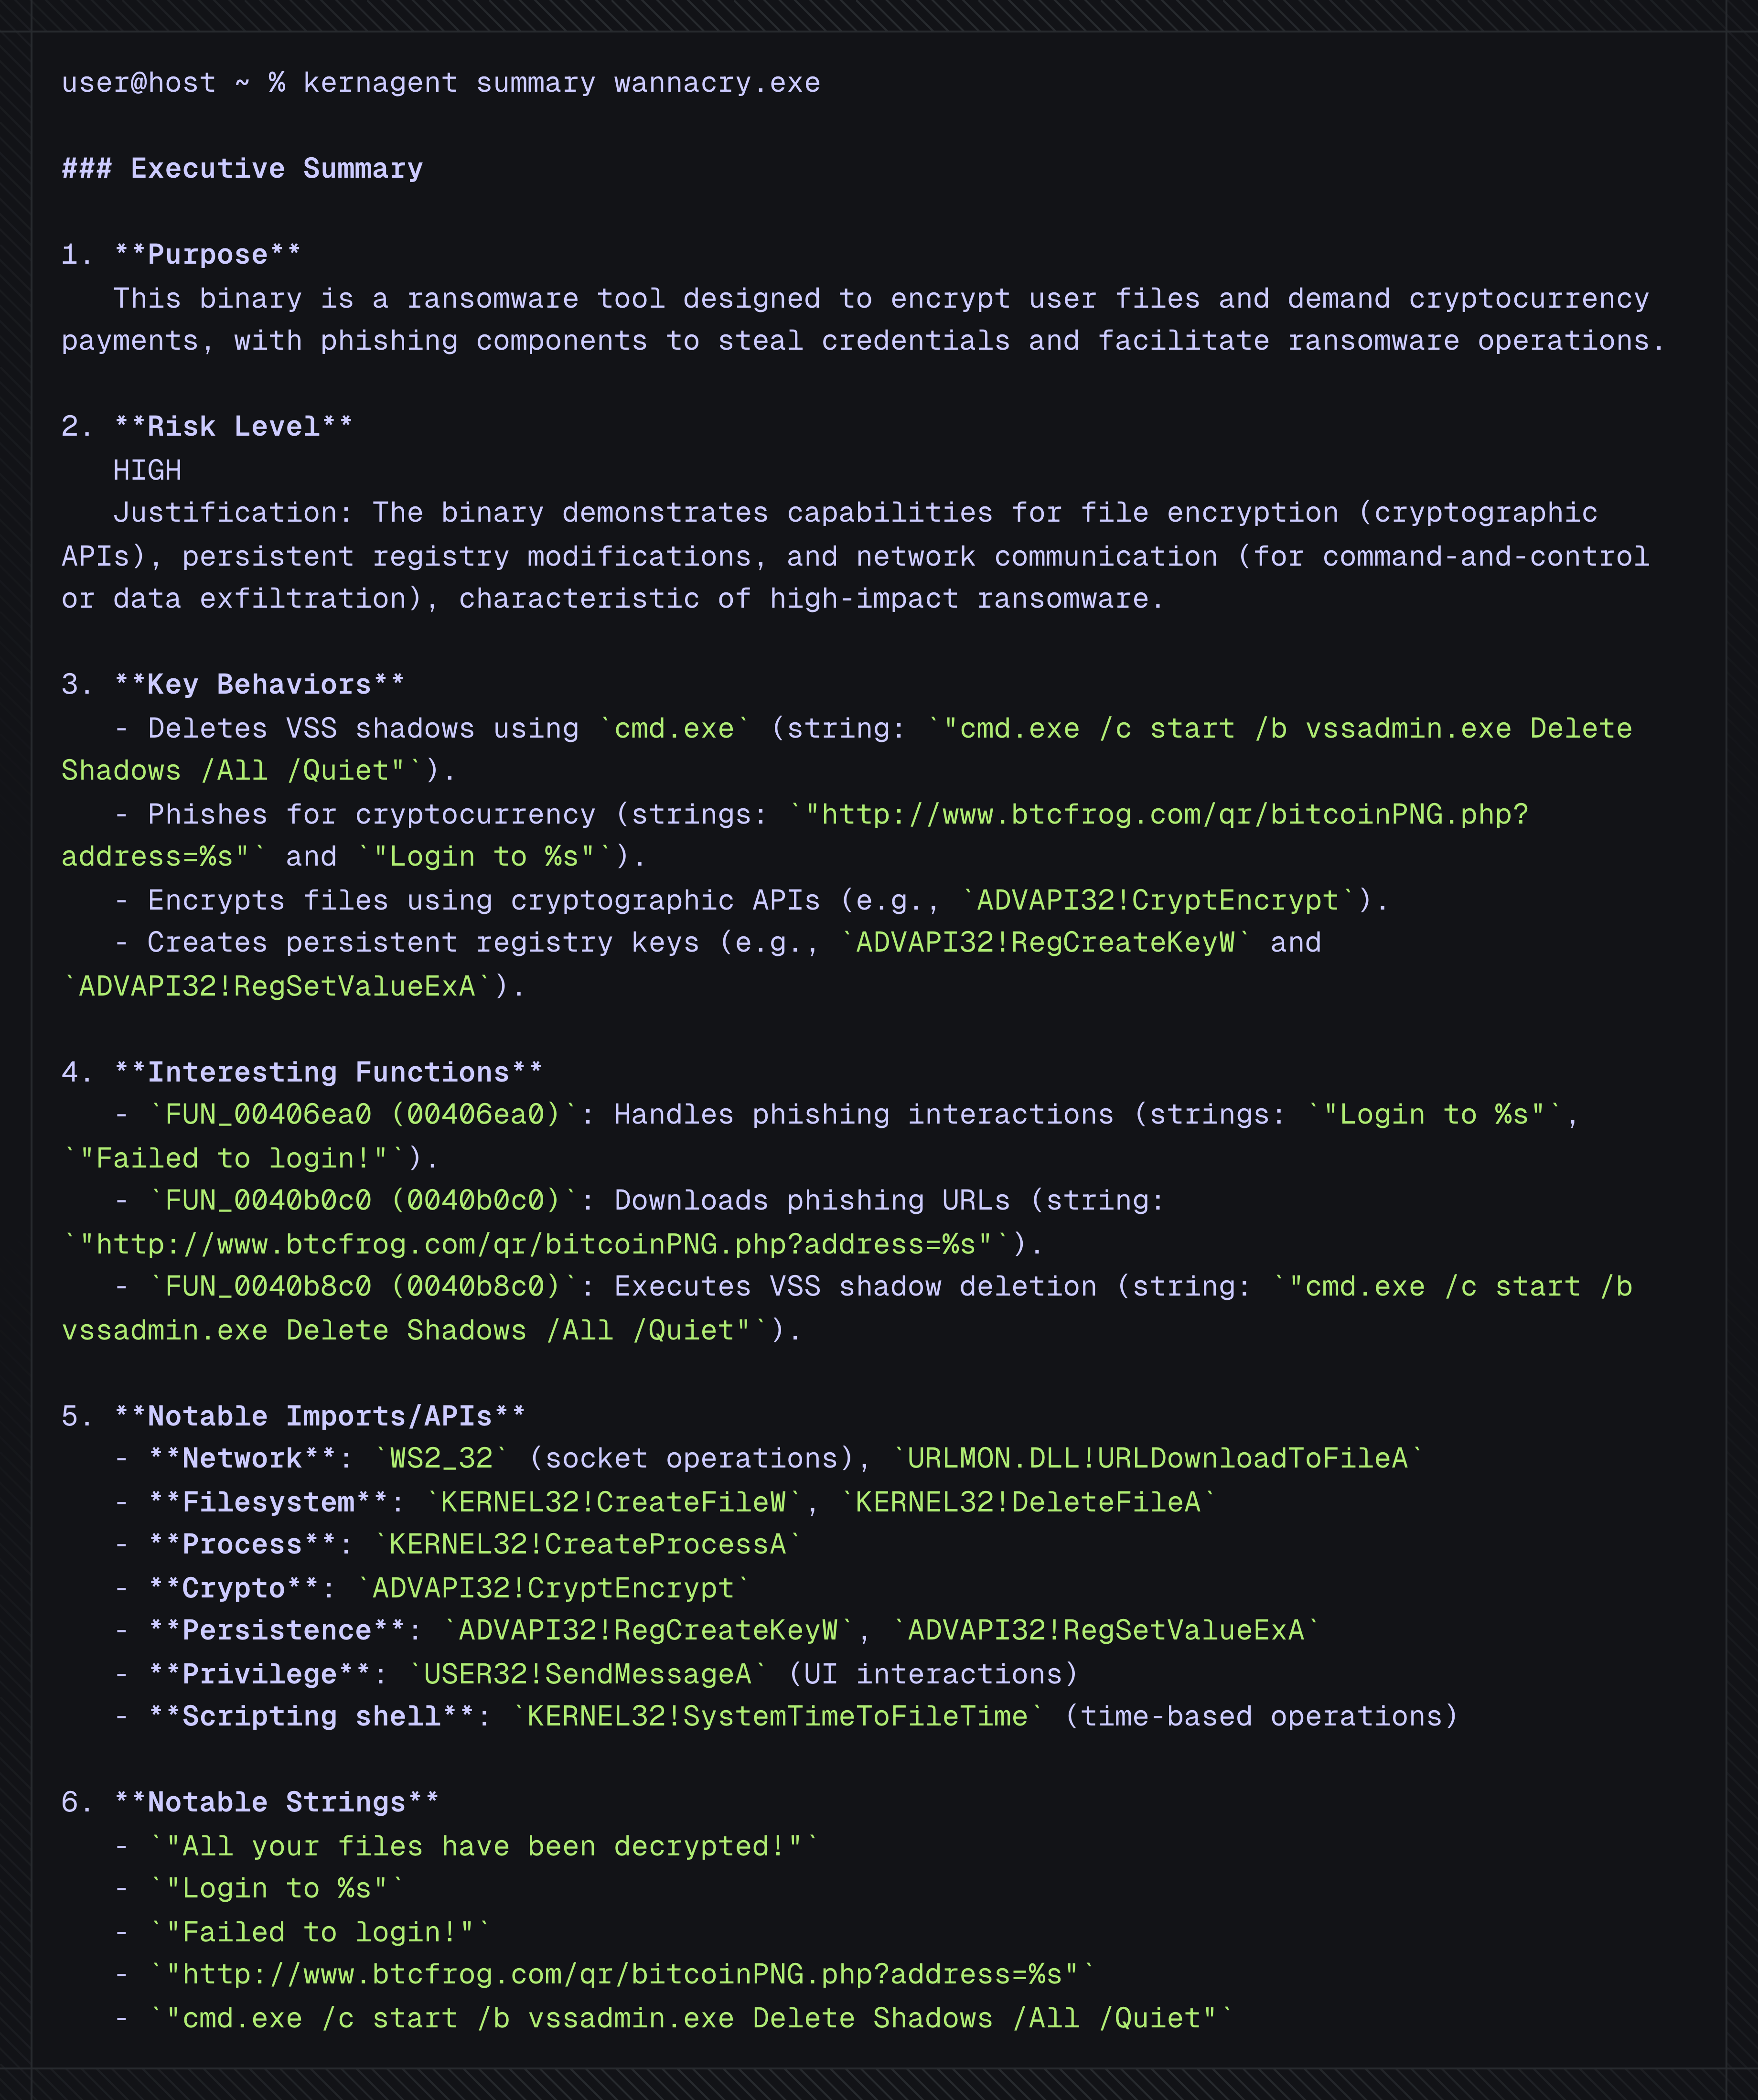
Resumen — visión general ejecutiva con artefactos citados
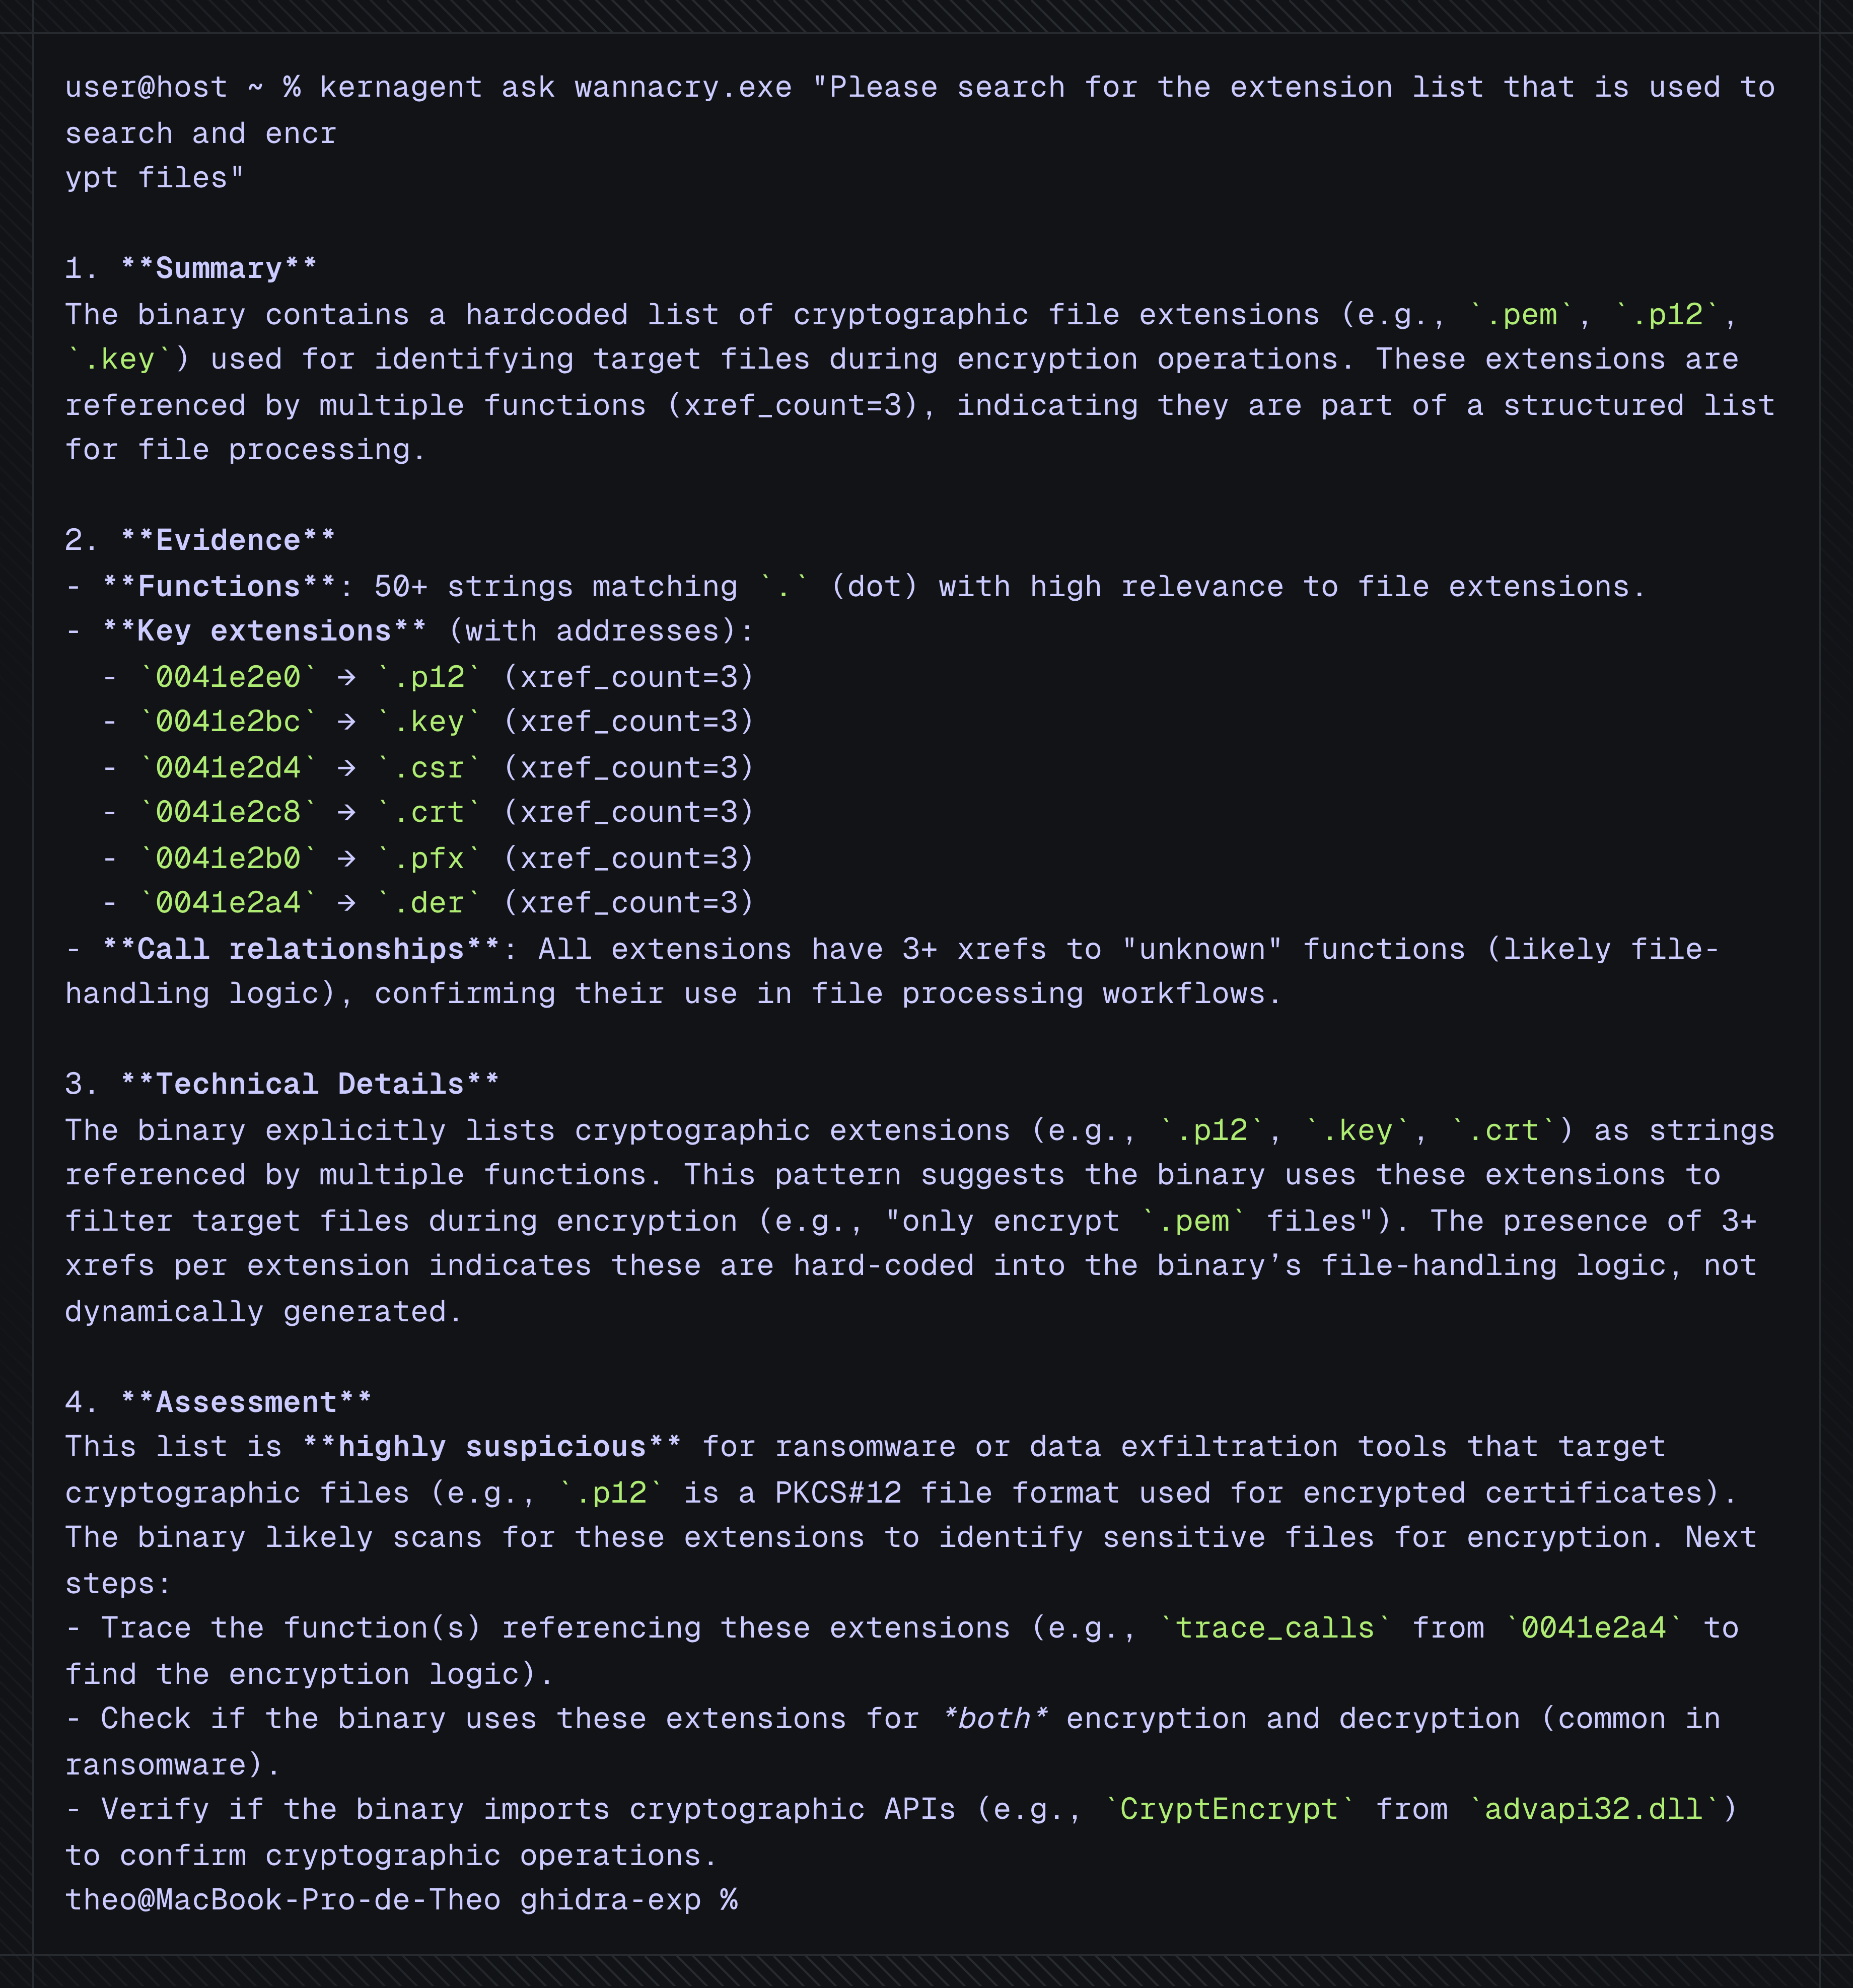
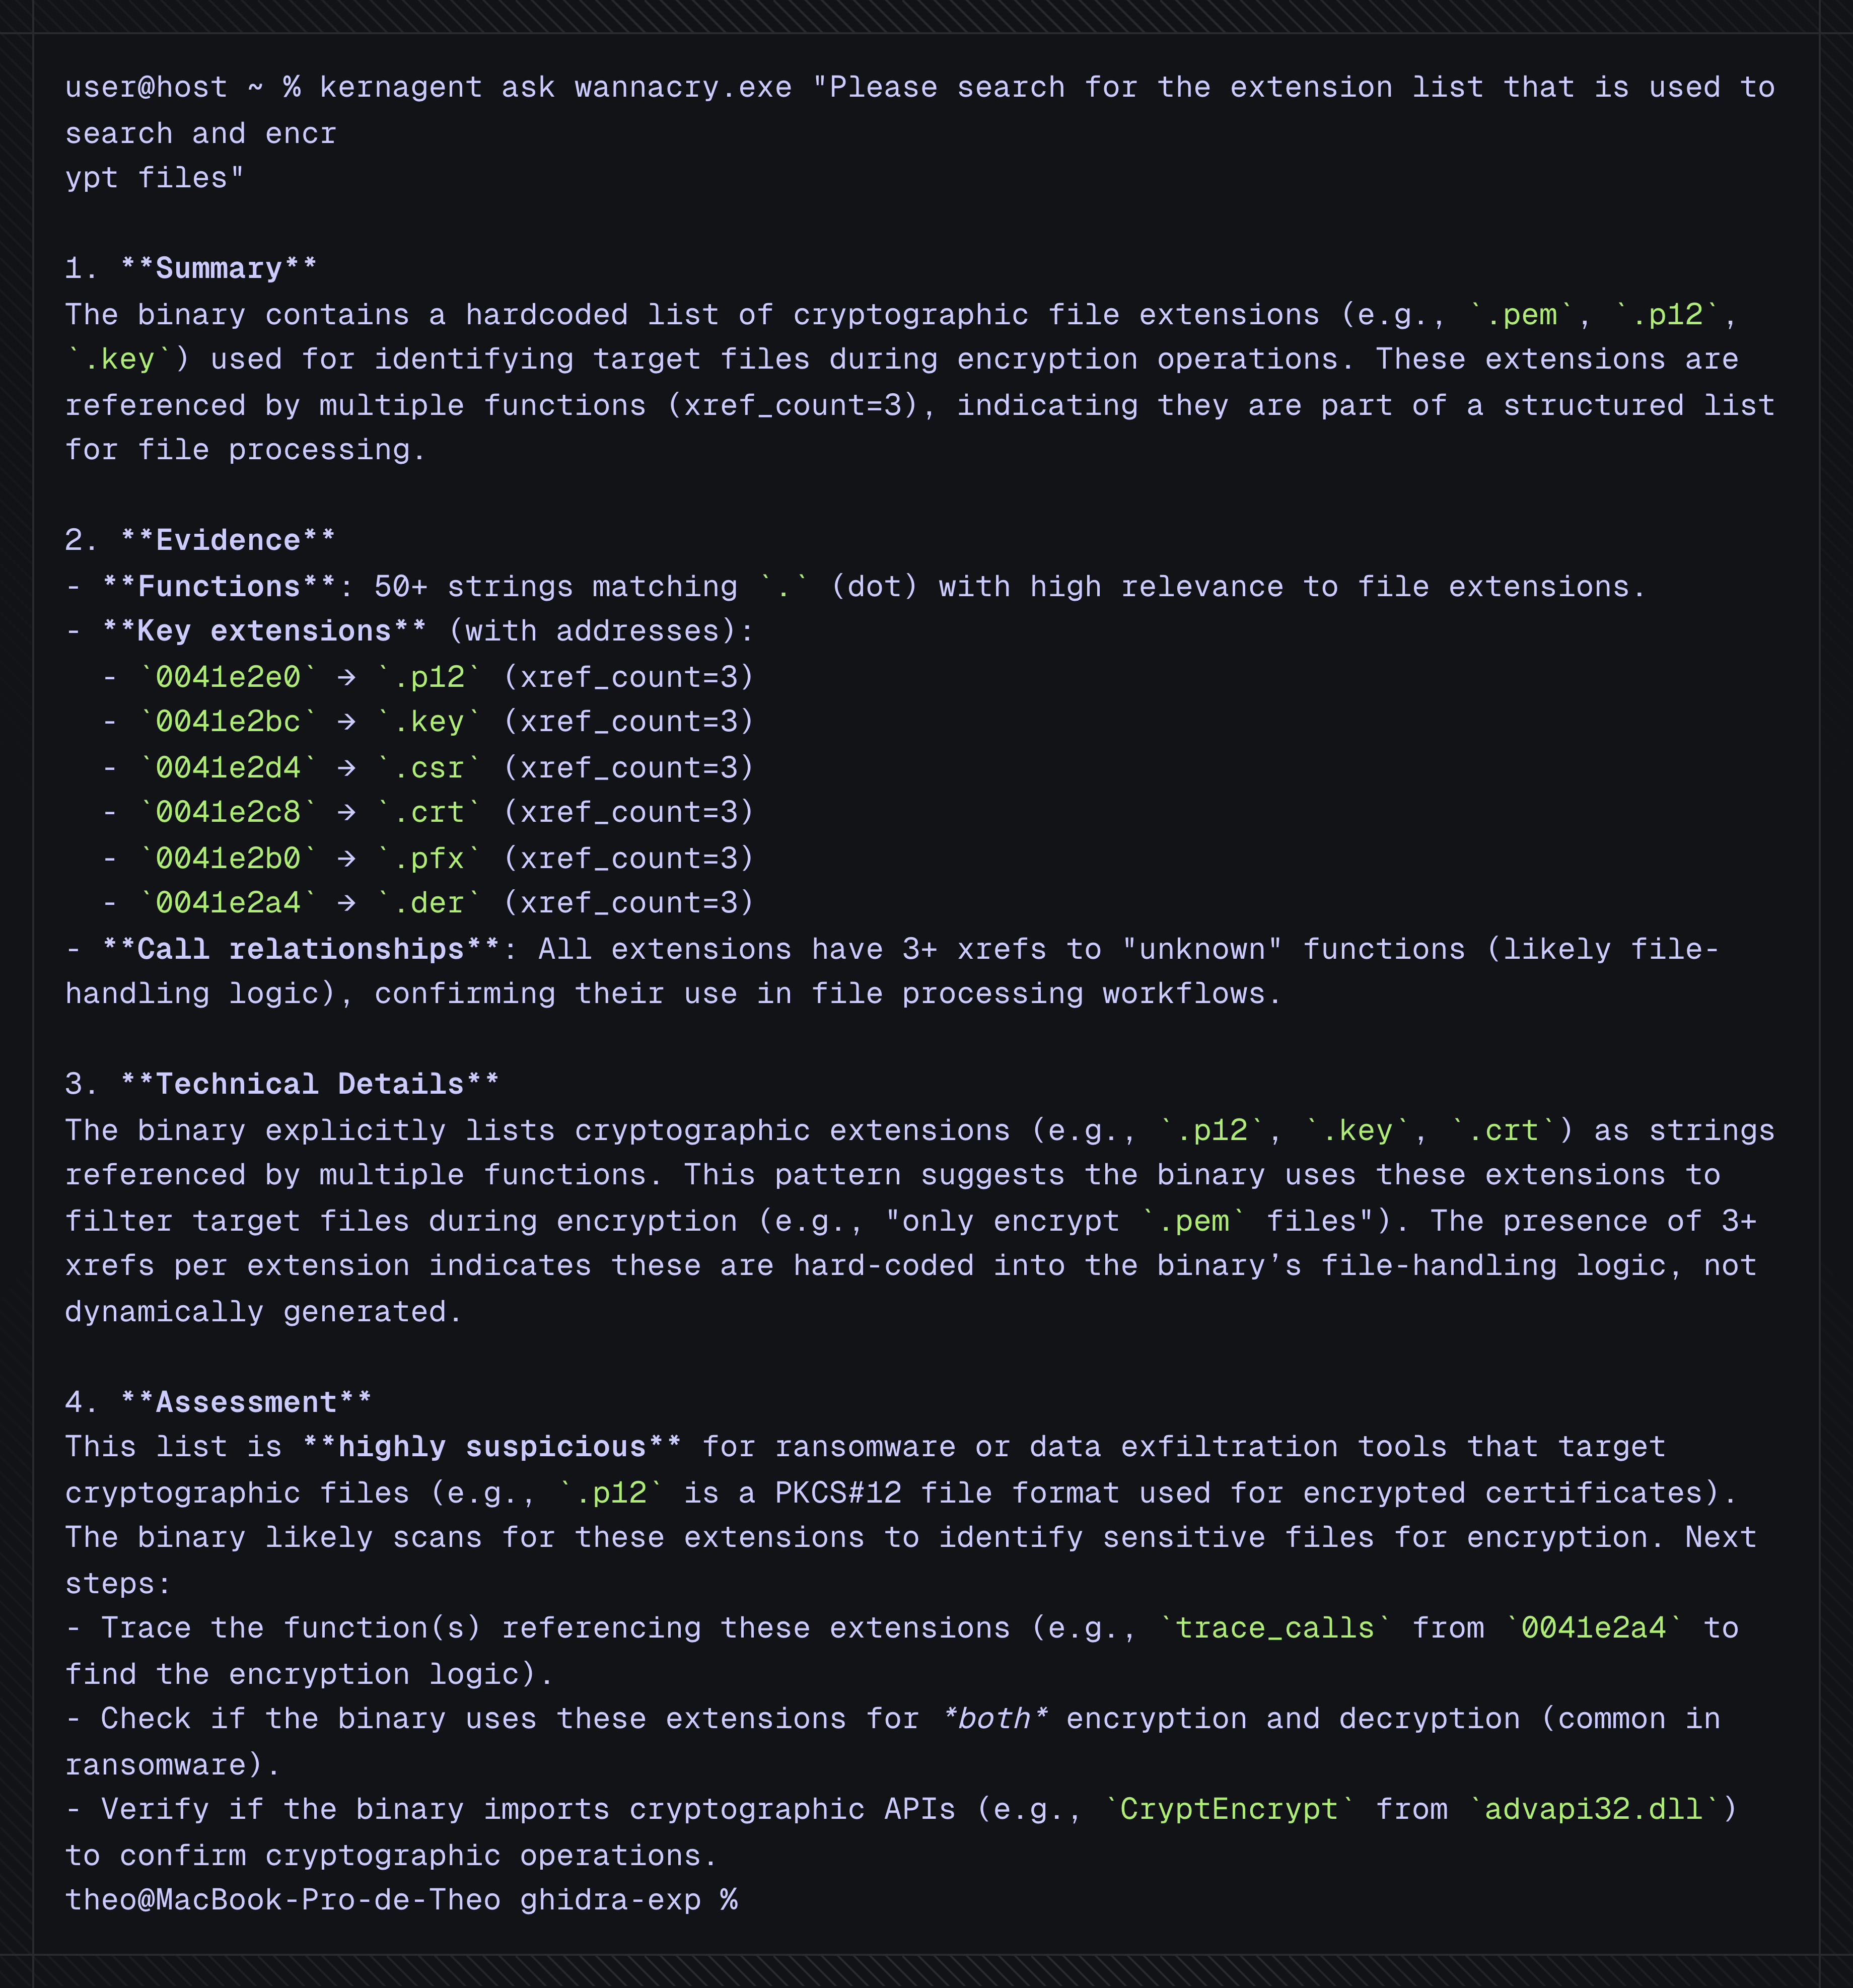
Preguntar — Preguntas y respuestas enfocadas con referencias cruzadas/fragmentos de descompilación
Primera ejecución — si no existe una instantánea
<nombre>_archive/,kernagentla construye automáticamente antes de responder
summaryVisión general ejecutiva: propósito, capacidades, funciones/importaciones/cadenas clave, con direcciones para verificar
kernagent summary /path/to/binary
# JSON sin procesar (para automatización)
kernagent summary /path/to/binary --json
askPreguntas y respuestas interactivas sobre la instantánea utilizando herramientas seguras (buscar funciones/cadenas/importaciones, seguir el grafo de llamadas, leer descompilación, resolver referencias cruzadas)
