
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
sniperscope — Estación de trabajo de gestión de superficie de ataque externa que correlaciona datos de DNS, transparencia de certificados, Shodan, CVEDB, TLS y OSINT en informes forenses con puntuación de riesgo. | Kitploit
Herramientas/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad WebForensia DigitalPruebas de PenetraciónInteligencia de AmenazasEnumeración de SubdominiosRecolección de CorreosAnálisis de DNS
4149hace 2 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
GitHubkamehameha-ctrl/sniperscope

sniperscope

Estación de trabajo de gestión de superficie de ataque externa que correlaciona datos de DNS, transparencia de certificados, Shodan, CVEDB, TLS y OSINT en informes forenses con puntuación de riesgo.

Ver Repositorio

🎯 SniperScope v3.5 // Inteligencia de Superficie de Ataque, Shodan CVEDB y Plataforma EASM Forense

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

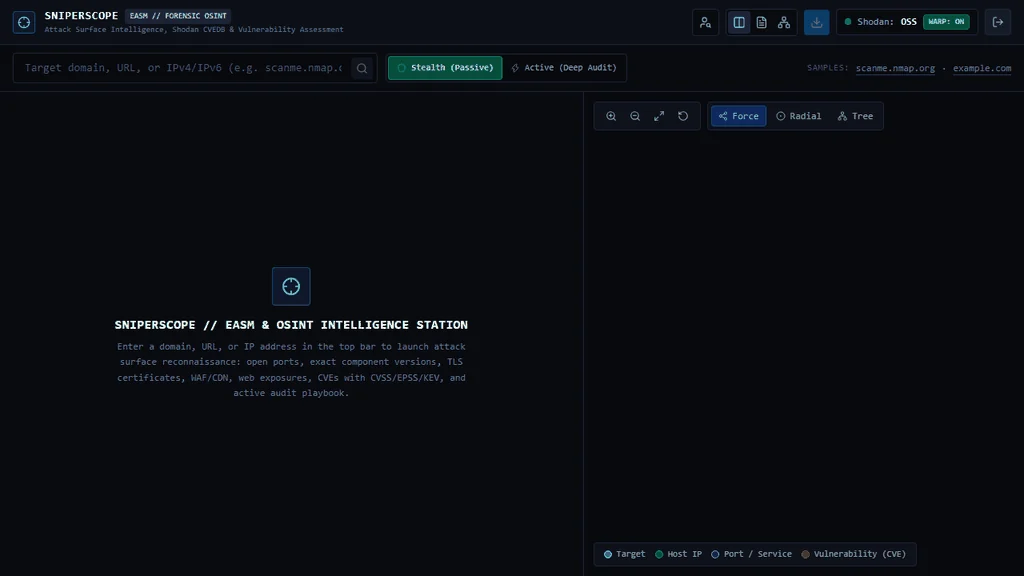
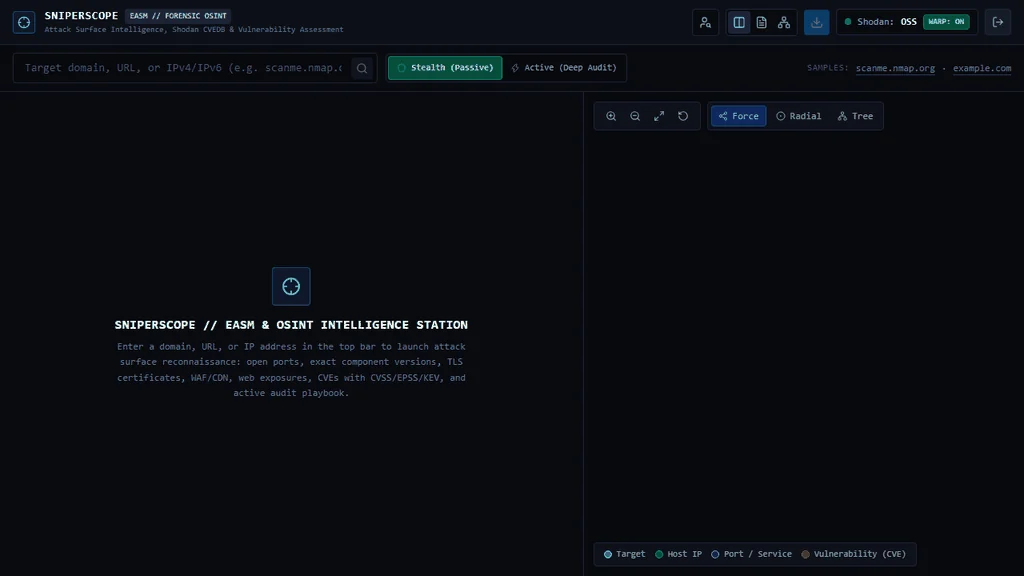
SniperScope Interactive Attack Surface Intelligence Demo

SniperScope es una estación de trabajo de alto rendimiento para Gestión de Superficie de Ataque Externa (EASM), inteligencia OSINT pasiva/activa e informes forenses, diseñada para auditores de ciberseguridad, analistas de SOC y pentesters.

A partir de un único objetivo (nombre de dominio, URL completa o dirección IPv4/IPv6), SniperScope orquesta múltiples motores de inteligencia en paralelo:

  • Enumeración de zonas DNS con múltiples registros, con comprobación anti-suplantación de SPF/DMARC y verificación de emisores CAA.
  • Registros de Transparencia de Certificados SSL/TLS (crt.sh) con resolución automática de IP de Origen.
  • Consultas oficiales a registros RDAP/WHOIS y correlación de enrutamiento BGP/ASN.
  • Shodan Host API e InternetDB para puertos abiertos, versiones de software, CPEs y banners de servicio en bruto.
  • Enriquecimiento profundo de vulnerabilidades mediante Shodan CVEDB con CVSS v3/v2 en tiempo real, probabilidad de explotación EPSS, estado CISA KEV (Vulnerabilidades Conocidas Explotadas) y asociaciones con campañas de ransomware.
  • Inspección criptográfica TLS/SSL X.509 en vivo al estilo who.is (conjunto de cifrado, bits de clave pública, número de serie, cadena de confianza, ventana de validez, SANs).
  • Diagnóstico de disponibilidad web, latencia de respuesta, cabeceras de seguridad HTTP, flags de cookies (Secure, HttpOnly, SameSite) y políticas CORS.
  • Detección de tecnologías web mediante Análisis de Composición de Software (SCA) (motor heurístico de componentes) que mapea componentes front/back a CVEs y PoCs conocidos.
  • Suite de Huella Digital y Hub OSINT de España: reconocimiento de nombres de usuario multiplataforma en tiempo real (más de 400 plataformas mediante Server-Sent Events), forense de teléfonos (CNMC España, bases de datos de spam), cazador de correos electrónicos (MX/SPF, Gravatar, dorks de filtraciones) y boletines oficiales españoles y registros de transparencia.
  • Playbook CLI Activo de 39 Comandos mapeado estrictamente a las categorías de OWASP Top 10: 2025.
  • Grafo Topológico Interactivo Anti-Colisión con Cytoscape.js y Exportador de Informes Forenses en múltiples formatos (PDF, HTML autocontenido, Markdown TLP:AMBER y traza de ejecución RAW cronológica .log).

📐 Arquitectura y Flujo de Datos

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 Casos de uso principales

  • 🛡️ Gestión de la superficie de ataque externa (EASM): Supervisa de forma continua las exposiciones del perímetro, el shadow IT, los certificados TLS a punto de expirar, los subdominios huérfanos y los puertos de escucha inesperados en los activos de la empresa.
  • 🎯 Reconocimiento para Red Team y pruebas de penetración: Realiza una enumeración inicial profunda del objetivo sin activar las alarmas del SOC del cliente usando el Modo Sigiloso, y luego pasa al Modo Activo con 39 comandos del OWASP Top 10: 2025 preparametrizados.
  • 🚨 Triaje de SOC y respuesta a incidentes: Determina rápidamente si una alerta involucra activos con vulnerabilidades explotadas activamente en el mundo real (CISA KEV) o etiquetas de armamentización de ransomware.
  • 🕵️ OSINT y huella de identidad: Correlaciona nombres de usuario públicos, dominios y registros corporativos en más de 400 plataformas y registros públicos oficiales.

🛠️ Stack tecnológico

Descargar herramienta