 kamal-marouane/cve-2022-21907
Vulnerabilidad en la pila de protocolo HTTP que permite la ejecución remota de código y un posible bloqueo del sistema.

Vulnerabilidad en la pila de protocolo HTTP que permite la ejecución remota de código y un posible bloqueo del sistema.
CVE-2022-21907 es una vulnerabilidad en la pila de protocolo HTTP (http.sys) de Windows 10 que podría ser explotada por un atacante enviando un paquete especialmente diseñado a un servidor objetivo que utilice la pila de protocolo HTTP para procesar paquetes. Esto puede provocar un ataque de denegación de servicio (DDoS), donde el servidor se vuelve inactivo o se bloquea.
La explotación de esta falla podría usarse para interrumpir servicios y desconectar una máquina con Windows 10 versión 2004 sin necesidad de autenticación o interacción del usuario.
En primer lugar, debe tener algo de espacio libre en su disco duro para probar esta vulnerabilidad (puede ajustar la asignación de memoria y también la asignación de disco después de la instalación de las máquinas virtuales).
Para comenzar a probar esta vulnerabilidad, instale Vagrant y VirtualBox usando estos enlaces:
Verifique que el comando VBoxManage funcione ingresándolo en CMD o PowerShell. Si recibe un error como:
"El término 'VBoxManage' no se reconoce como nombre de un cmdlet..."
Asegúrese de que la ruta de VirtualBox (por ejemplo, C:\Program Files\Oracle\VirtualBox) esté agregada a las Variables de Entorno del Sistema. A continuación, ejecute el siguiente comando:
VBoxManage natnetwork add --netname MyCustomisedNet --network "192.168.100.0/24" --enable --dhcp on
Clone el siguiente repositorio para obtener los archivos de Vagrant necesarios:
git clone https://github.com/kamal-marouane/CVE-2022-21907.git
Después de clonar el repositorio, entre al directorio de la Máquina Víctima en su máquina ejecutando los siguientes comandos:
cd CVE-2022-21907/Victim Machine
En esta carpeta puede encontrar el Vagranfile, todo lo que tiene que hacer es ejecutar:
vagrant up
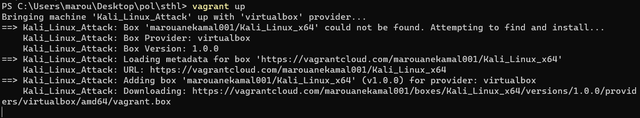
Y espere a que la caja se descargue y se agregue. Toma mucho tiempo ya que su tamaño es de aproximadamente 5 GB (la imagen de arriba es solo representativa).
Después de que finalice la instalación, puede ir a su VirtualBox y ver que se ha agregado MyWindowsVul y se está ejecutando.
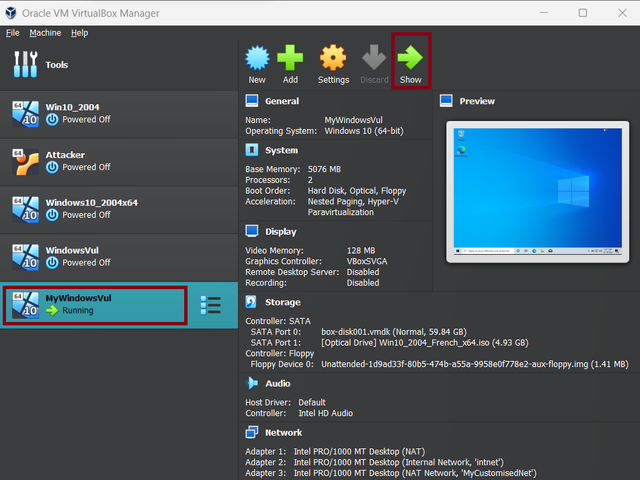
Haga clic en Mostrar y podrá ver que su Máquina Víctima se está ejecutando
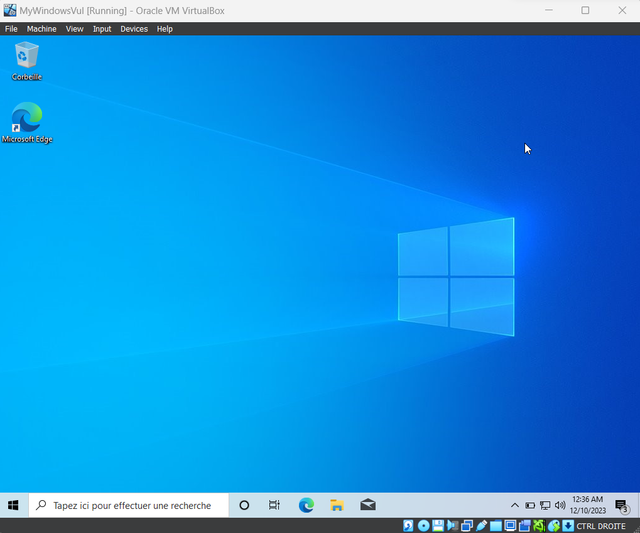
Ahora configuremos la máquina atacante, ahora debe acceder a la Máquina Atacante:
cd ../Victim Machine
En esta carpeta puede encontrar el Vagranfile, todo lo que tiene que hacer es volver a su máquina y ejecutar:
vagrant up
Espere a que la caja se descargue y agregue, luego la máquina se ejecutará. Haga clic en Mostrar y verá la máquina atacante ejecutándose.
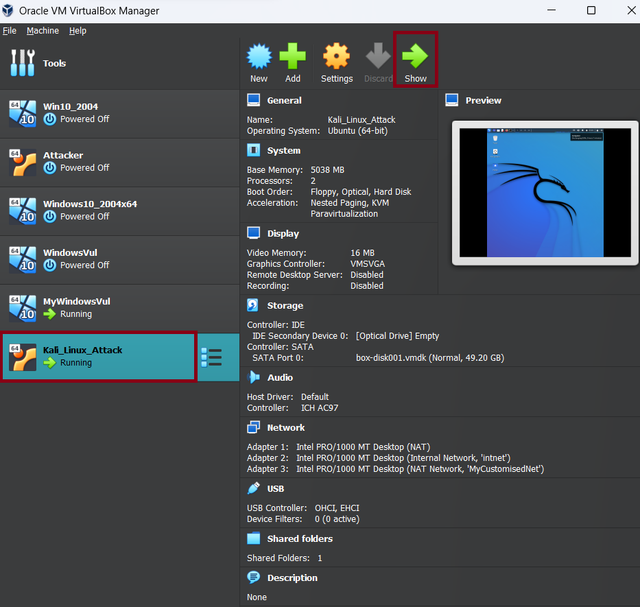
¡Ahora las máquinas están configuradas y listas para usar! Estos son el nombre de usuario y la contraseña para acceder a la Máquina Atacante:
username : attacker
password : att
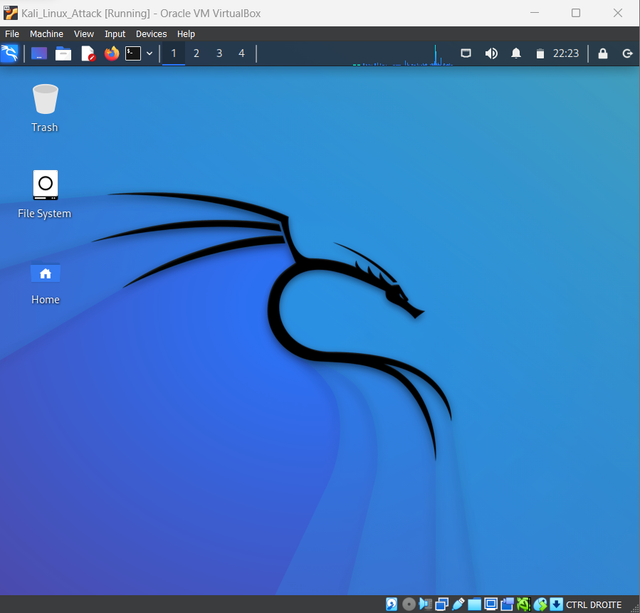
Para explotar la Vulnerabilidad, siga cuidadosamente los siguientes pasos:
1 - Abra las máquinas virtuales en ejecución:
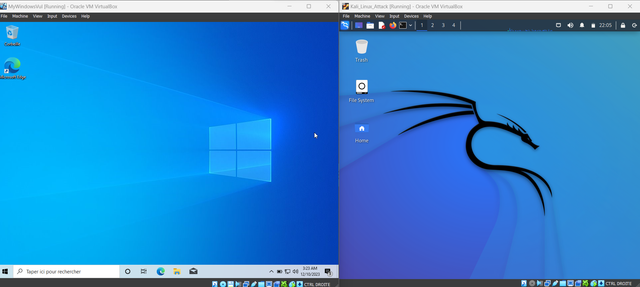
2 - En la Máquina Víctima, abra cmd y escriba ipconfig para encontrar la dirección IPv4 establecida anteriormente. :
ipconfig
Entonces podrá observar la dirección IPv4 que se estableció usando el comando VBoxManage como se mencionó anteriormente.
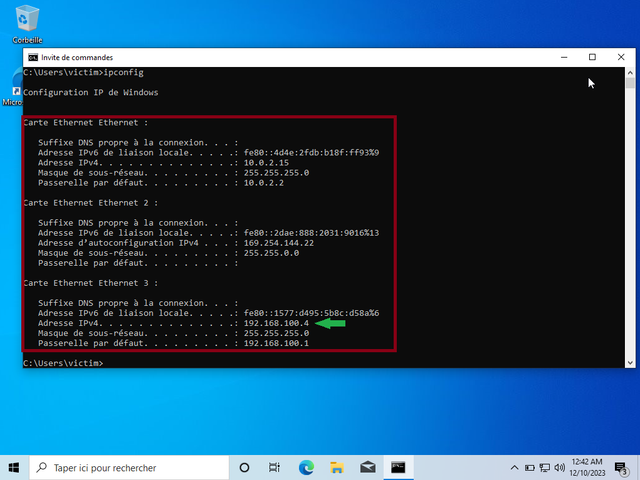
Guarde la dirección IPv4 que obtuvo para usarla más tarde.
¡¡Atención!! : La dirección IP en su máquina virtual puede diferir de la que tengo yo. Asegúrese de usar la dirección IP obtenida después de ejecutar el comando ipconfig (Tenga en cuenta que la puerta de enlace predeterminada debe ser 192.168.100.1, que ya creamos usando el comando VBoxManage, por lo que su dirección IP en la Máquina Víctima debe tener esta forma: 192.168.100.X).
3 - En la máquina Kali Linux, navegue al directorio del exploit y ejecute el script del exploit:
cd CVE-2022-21907-Exploit
4 - Ejecute el script de Python en la Máquina Atacante para bloquear la Máquina Víctima:
python3 CVE-2022-21907-exploit.py -i VICTIM_MACHINE_IP
Aquí debe reemplazar VICTIM_MACHINE_IP por la dirección obtenida en la Máquina Víctima.
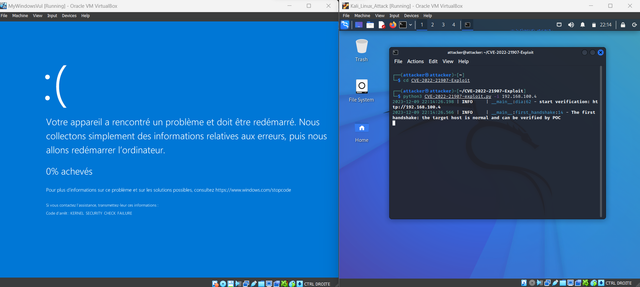
5 - ¡¡Felicidades!!! La Máquina Víctima está BLOQUEADA :/
Después de seguir todos los pasos mencionados en la sección Exploit, la Máquina Víctima se bloqueará.