 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Análisis de ingeniería inversa de shellcode en Python que realiza inyección APC en AnyDesk, exfiltra a un C2 mediante HTTPS con AES/RSA y persiste a través de claves GUID del Registro.

Esta vista de x64dbg revela que el shellcode de Python utiliza operaciones de archivos (CreateFileW, DeleteFileA/W) y trampolines JMP para llamar dinámicamente a las API de Windows.
CreateFileW – Crea o abre un archivo (dropping del payload).DeleteFileA / DeleteFileW – Elimina archivos (limpieza de rastros).DefineDosDeviceW – Define un dispositivo DOS (manipulación de unidades).jmp qword ptr ds:[<API>] – resuelve dinámicamente las direcciones de las API.INT3 (0xCC) – Trampas anti-depuración.C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.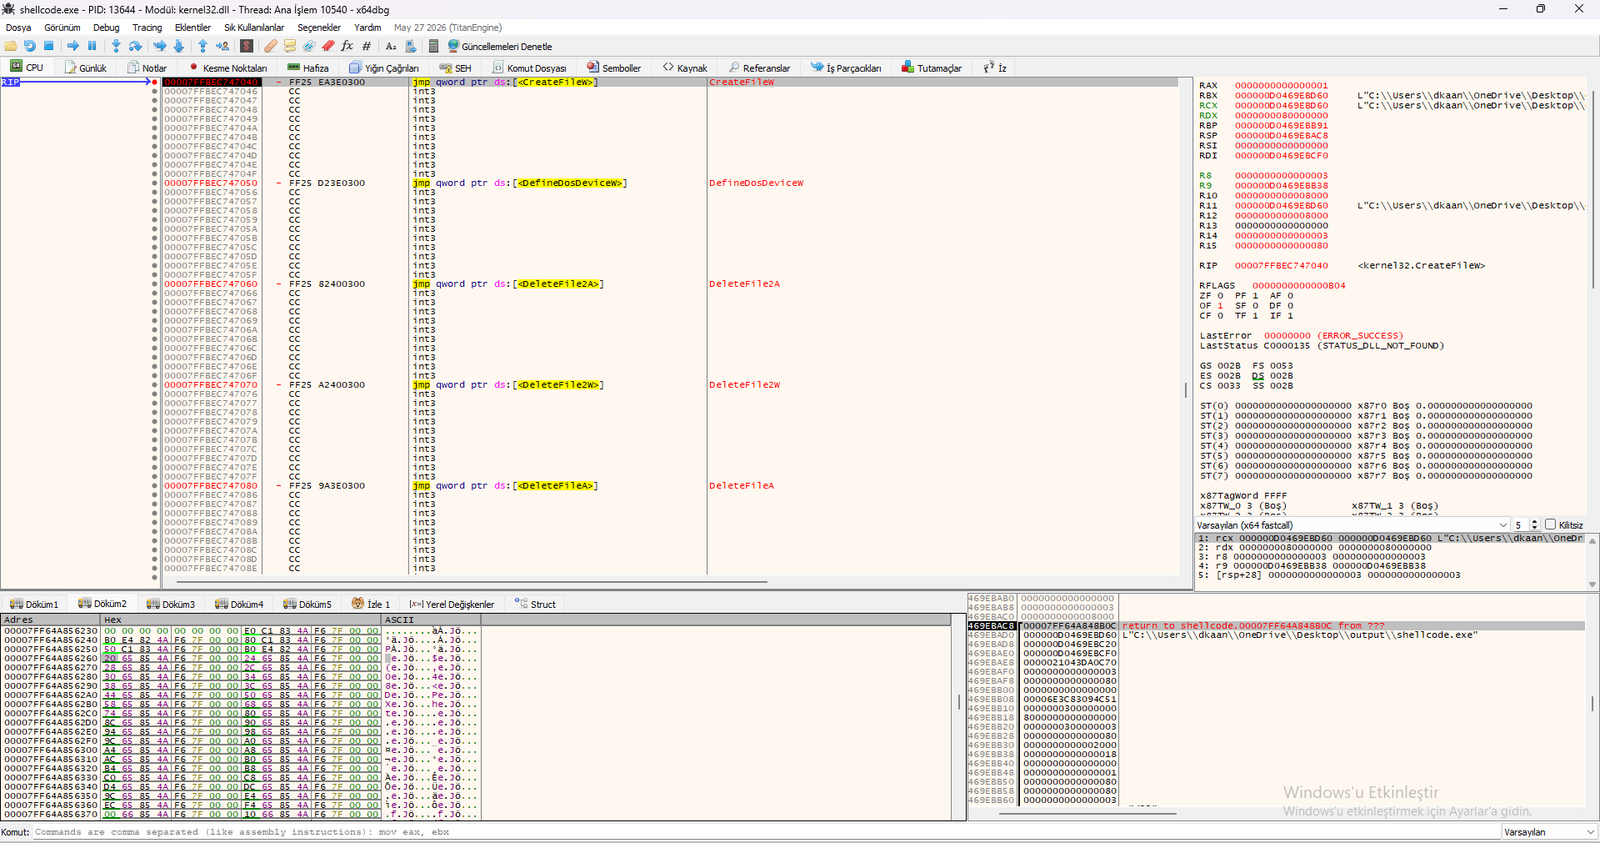 Vista de x64dbg mostrando
CreateFileW, DeleteFileA/W y trampolines JMP.
Esta vista de x64dbg revela que el shellcode de Python llama a GetCommandLineW para leer los argumentos de la línea de comandos, mientras utiliza trampas INT3 para la anti-depuración.
jmp qword ptr ds:[<GetCommandLineW>] – Trampolín JMP hacia GetCommandLineW.&"Sun" – Una cadena de argumento de línea de comandos.mov [rsp+8], rbx, sub rsp, 0x20, xor ebx, ebx.test rdx, rdx, je kernel32.7FFBEC730A9.mov rdx, rsi, mov r8, rdi.GetCommandLineW en tiempo de ejecución.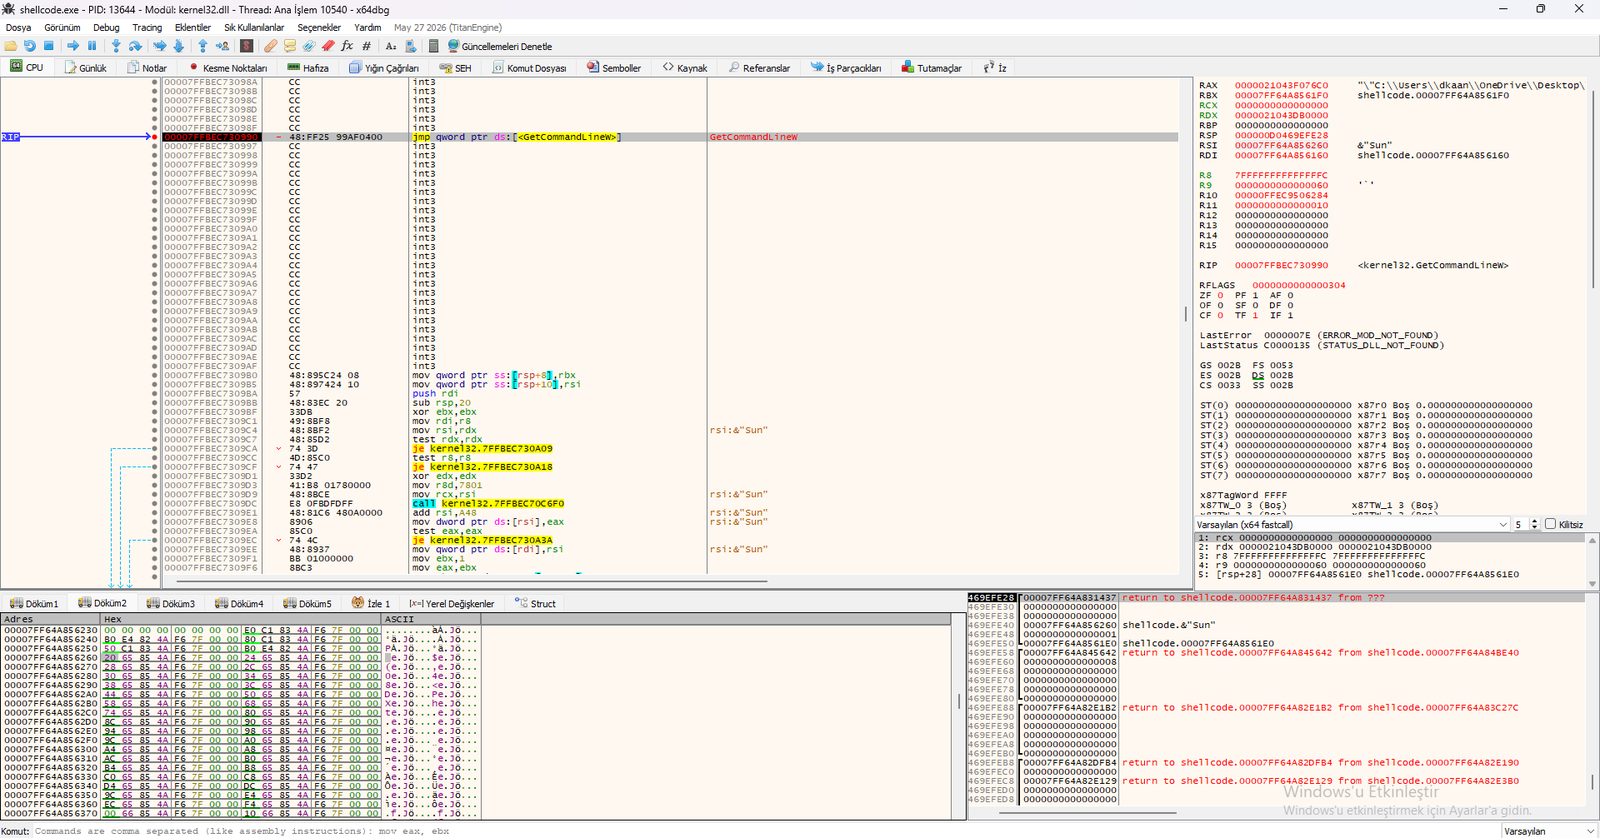 Vista de x64dbg mostrando
GetCommandLineW, análisis de línea de comandos y trampas INT3.
El análisis de memoria con Process Hacker revela que el shellcode de Python realiza inyección APC en AnyDesk.exe y utiliza algoritmos criptográficos avanzados para la exfiltración de datos.
AnyDesk.exe (PID 8064) – una herramienta legítima de escritorio remoto.AES for x86 / AES for Intel AES-NI – cifrado simétrico.RSA for x86 – cifrado asimétrico.SHA256 block transform – hashing.RC4 for x86 – cifrado de flujo.Vector Permutation AES – AES acelerado por SIMD.GHASH for x86 – autenticación GCM.Montgomery Multiplication – aceleración de RSA.ECP_NISTZ256 for x86 – criptografía de curva elíptica.CreateRemoteThread – no se crea un nuevo hilo.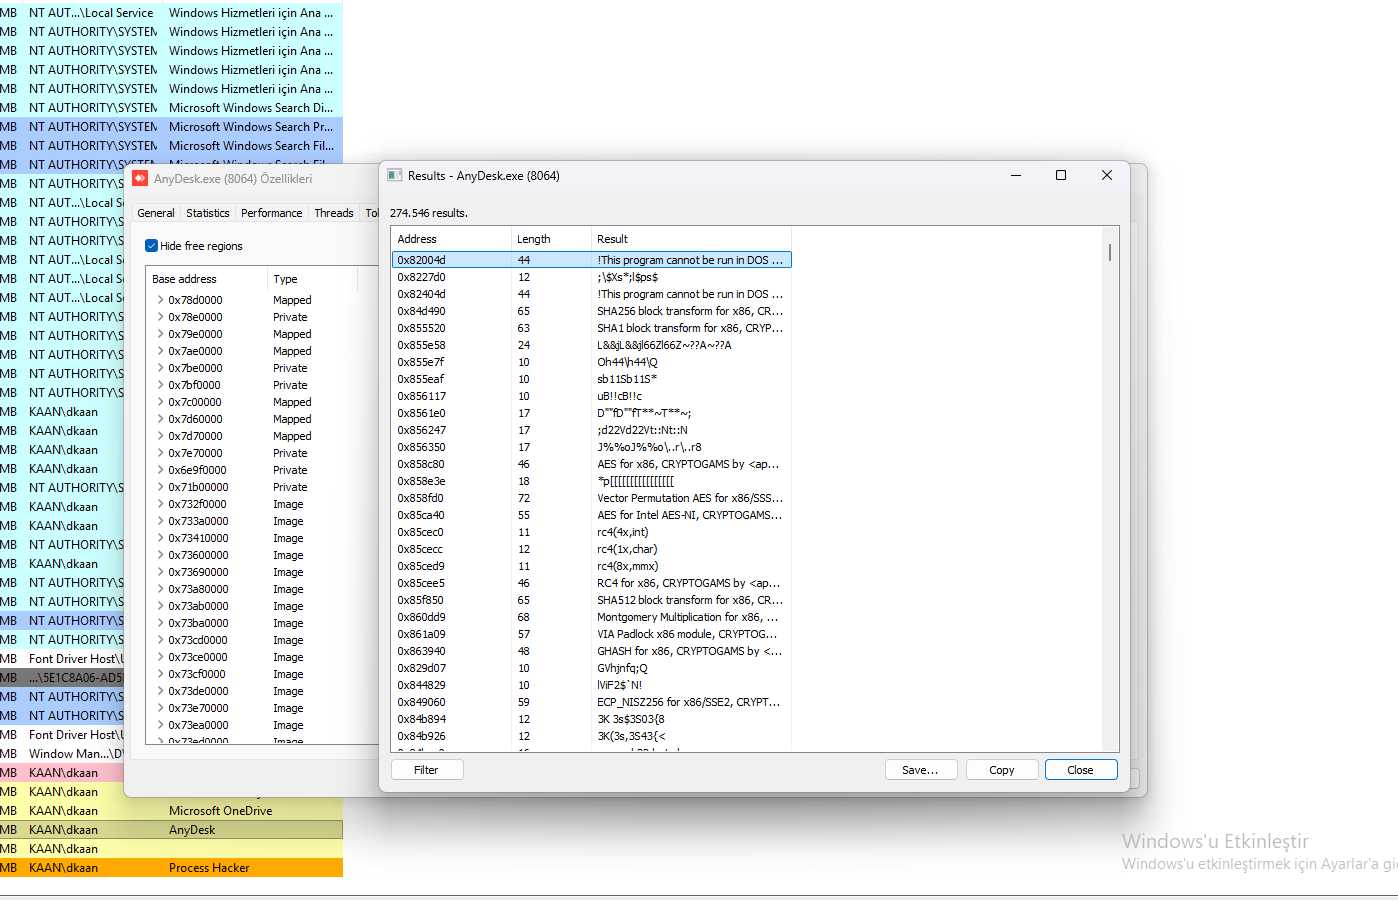 Vista de Process Hacker mostrando la inyección en AnyDesk y los algoritmos criptográficos (AES, RSA, SHA256, RC4).
El análisis con TCPView revela que el shellcode de Python utiliza AnyDesk.exe para exfiltrar datos a 141.227.178.79 a través del puerto 443 (HTTPS).
AnyDesk.exe (PID 5068) – herramienta legítima de escritorio remoto.141.227.178.79443 (HTTPS – se mezcla con el tráfico legítimo).Established (conexión activa).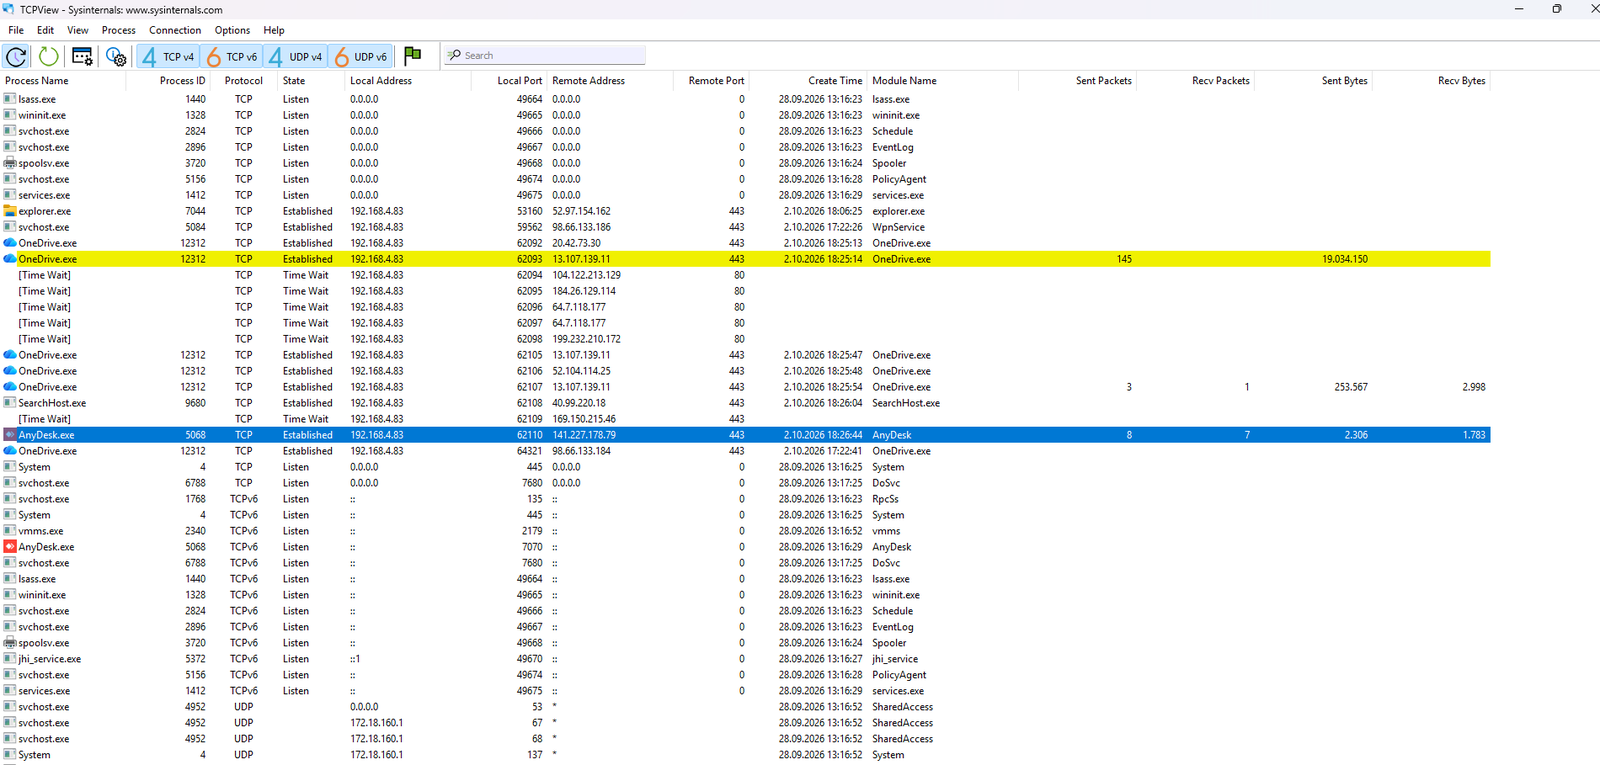 Vista de TCPView mostrando AnyDesk.exe conectándose a 141.227.178.79 a través del puerto 443.
El análisis con Simplewall revela que, aunque el shellcode de Python intenta exfiltrar datos a 141.227.178.79 a través del puerto 443 (HTTPS) usando AnyDesk.exe, intenta establecer una conexión a otra dirección legítima (92.38.180.106) cuando se bloquea.
AnyDesk.exe (PID 5068) – herramienta legítima de escritorio remoto.92.38.180.106443 (HTTPS – se mezcla con el tráfico legítimo).Blocked (conexión bloqueada).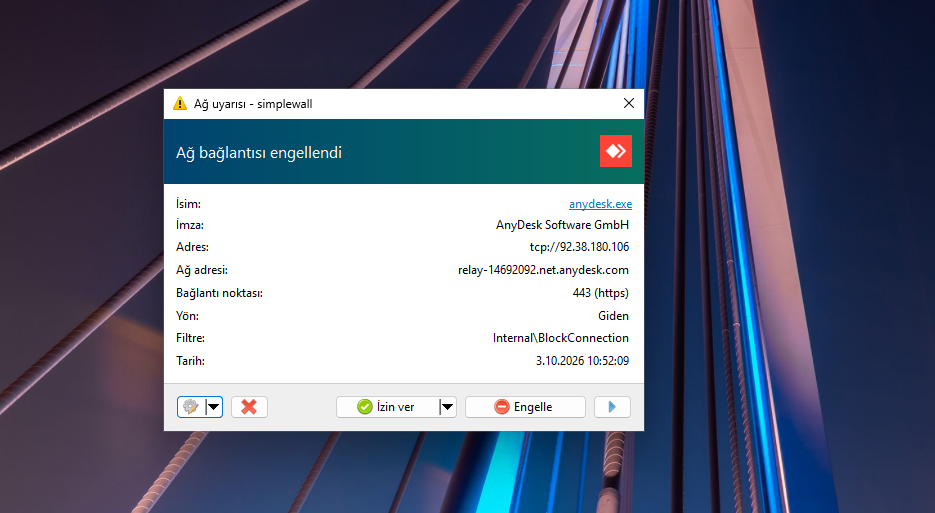 Vista de Simplewall mostrando Anydesk.exe bloqueado hacia 92.38.180.106 a través del puerto 443.
El análisis del Registro revela que el shellcode de Python crea claves basadas en GUID bajo HKLM\SYSTEM\CurrentControlSet\Control\ para la persistencia.

