jx0n0/yzmcmsxss
YZMCMS v3.7 última versión vulnerabilidad XSS CVE-2018-8078

Vulnerabilidad XSS en la última versión de YZMCMS v3.7
XSS almacenado en YZMCMS V3.7
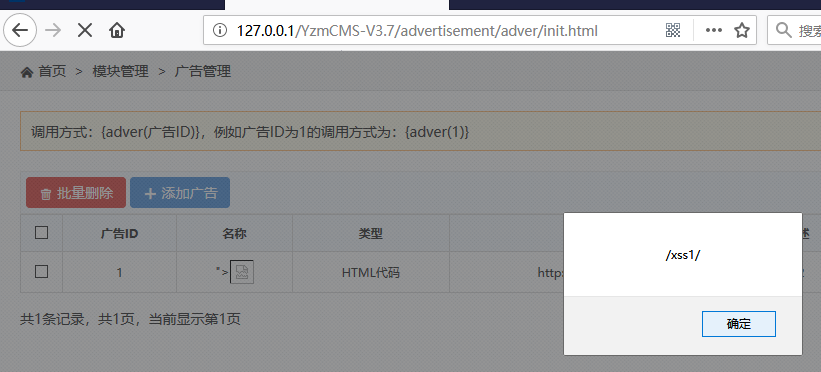
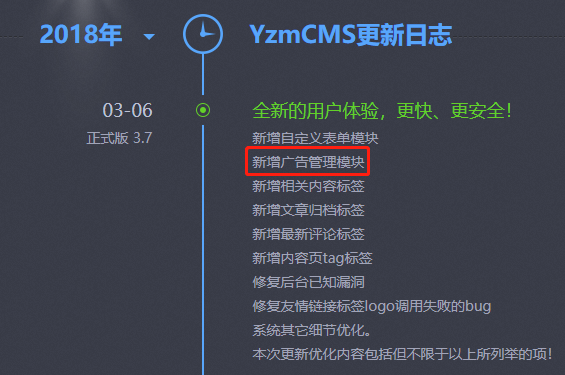
Este xss se encuentra en el módulo de gestión de publicidad añadido en v3.7, como se muestra en la figura:
Este xss existe en el nuevo módulo de gestión de publicidad de v3.7, como se muestra en la figura:
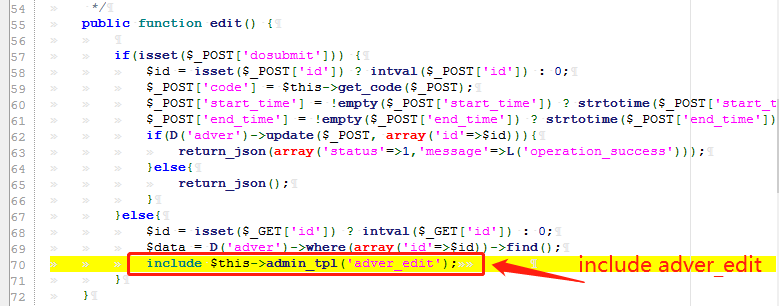
Podemos encontrar el código específico de la función de edición de la gestión de publicidad en YzmCMS-V3.7\application\advertisement\controller\adver.class.php, líneas 55-70, como se muestra en la figura:
Podemos encontrar el código específico de la función de edición de la administración de publicidad en YzmCMS-V3.7\application\advertisement\controller\adver.class.php, líneas 55-70, como se muestra en la figura:

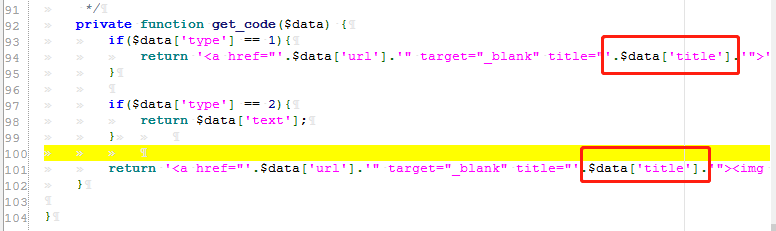
Entre ellos, en la línea 59 se llama a un método llamado getcode, se pasa un conjunto de parámetros mediante el método POST, y continuamos siguiendo este método. Este método devuelve un $data[‘title’] sin ningún tipo de filtrado, devolviéndolo directamente como parámetro a $POST_[‘code’], como se muestra en la figura:
Entre ellos, se llama a un método llamado getcode en la línea 59, se pasa un conjunto de parámetros mediante el método POST, y continuamos siguiendo el método. Este método devuelve un $data['title'] sin ningún filtrado directamente. Devuelve el parámetro a $POST_[‘code’] como se muestra:
Regresamos a edit y continuamos el seguimiento; en el método edit, include incluye un archivo llamado adver_edit, como se muestra en la figura:
Volvamos a edit y continuemos el seguimiento. En el método edit, include incluye un archivo llamado adver_edit, como se muestra en la figura:
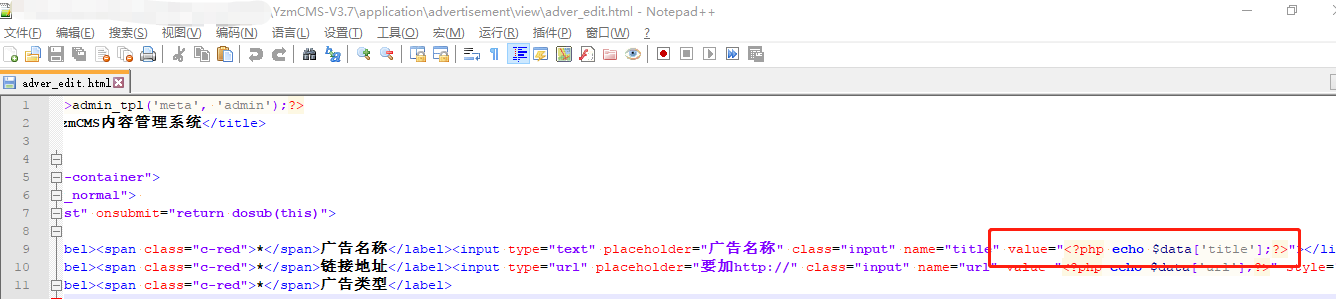
Podemos encontrar este archivo en la ruta YzmCMS-V3.7\application\advertisement\view; se puede ver que hasta ahora, yzmcms no filtra ningún dato y lo envía directamente a la página, como se muestra en la figura:
Podemos encontrar el archivo en la ruta YzmCMS-V3.7\application\advertisement\view. Se puede ver que yzmcms no filtra ningún dato y lo envía directamente a la página, como se muestra en la siguiente figura:
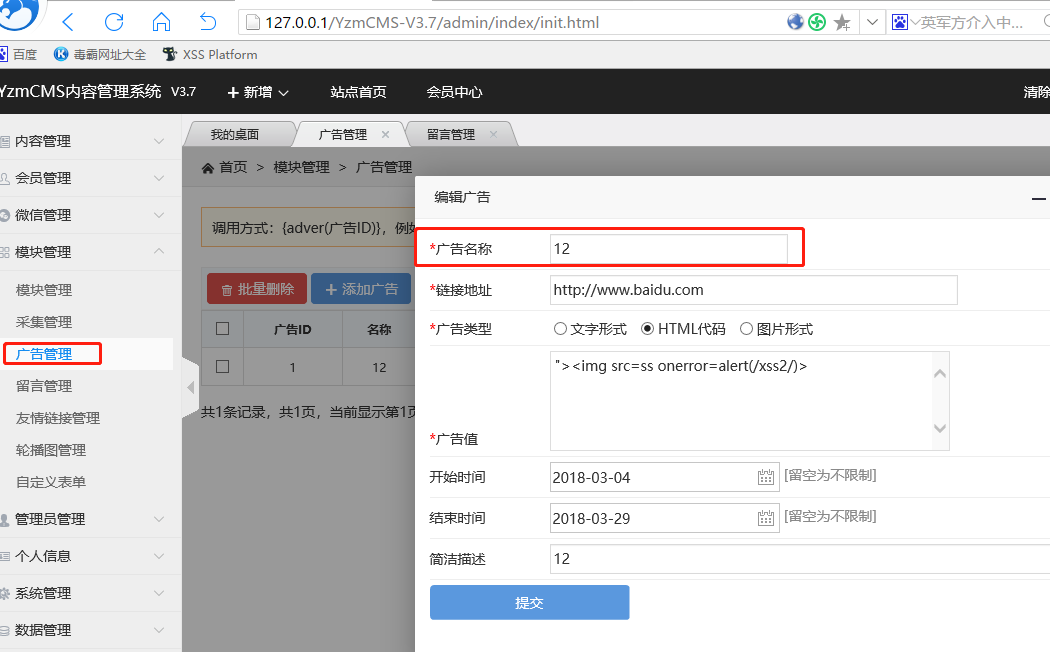
Podemos encontrar esta función en la interfaz de administración del backend, como se muestra en la figura:
Podemos encontrar esta función en la interfaz de gestión del backend, como se muestra en la figura:
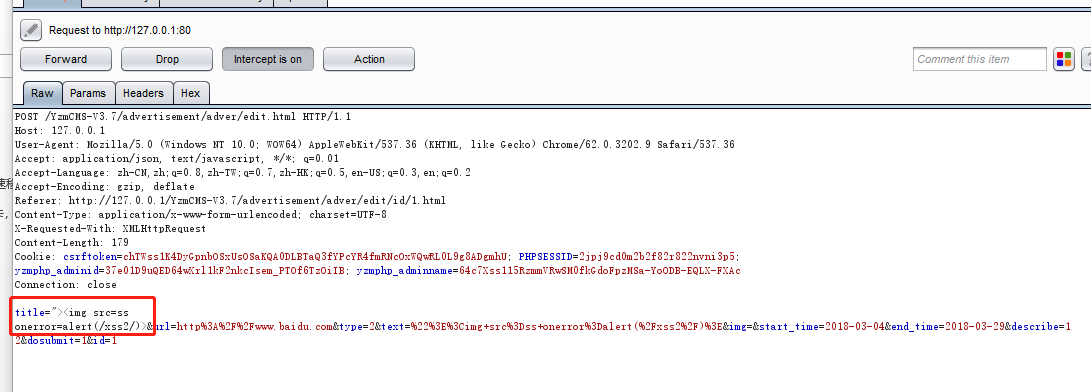
Después de hacer clic en Enviar, podemos usar burp para interceptar el paquete de datos, cambiar el title a ">, hacer clic en Enviar, como se muestra en la figura:
Después de enviar, podemos usar burp para interceptar el paquete de datos y cambiar el title a ">. Haz clic en Enviar, como se muestra:
Volvemos a la interfaz de gestión de publicidad, actualizamos; en este momento la alerta xss es visible, como se muestra en la figura:
Volvemos a la interfaz de gestión de publicidad, actualizamos; en este momento la alerta de xss es visible, como se muestra: