Telemetry Sourcerer
Introducción
Telemetry Sourcerer puede enumerar y deshabilitar fuentes comunes de telemetría utilizadas por AV/EDR en Windows.
Los equipos rojos y entusiastas de la seguridad pueden usar esta herramienta en un entorno de laboratorio para:
- Identificar puntos ciegos basados en recopilación en los productos a los que se enfrentan.
- Determinar qué fuentes de telemetría generan tipos particulares de eventos.
- Validar si el uso de las capacidades de manipulación de la herramienta puede llevar a la detección.
Para obtener detalles sobre cómo construir un laboratorio privado, considere leer mi publicación sobre Desviando la telemetría de EDR a infraestructura privada.
ADVERTENCIA DE OPSEC: Aunque es posible usar esto en entornos dirigidos, existen riesgos de OPSEC al utilizar cualquier herramienta de seguridad ofensiva tal cual. En su lugar, puede aprovechar el código de este proyecto en sus propias herramientas para uso operativo y combinarlo con otras técnicas para reducir la huella que crea.
Características
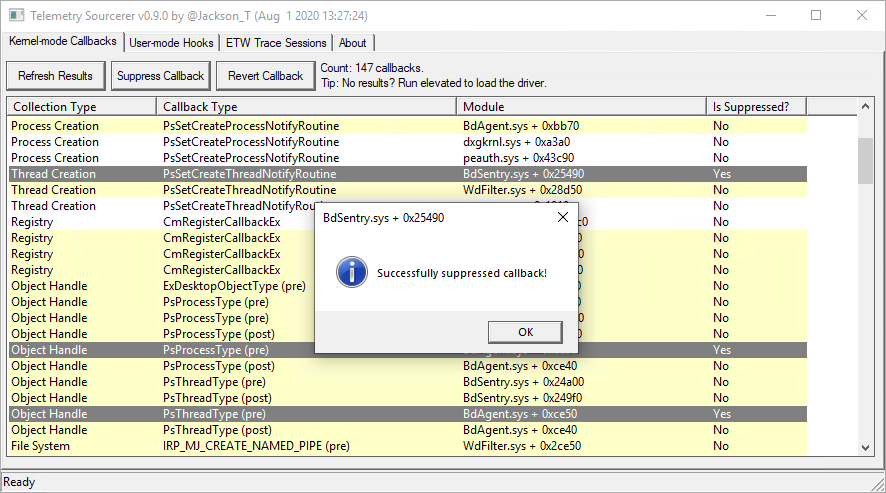
- Enumera varias devoluciones de llamada en modo kernel con la capacidad de suprimirlas.
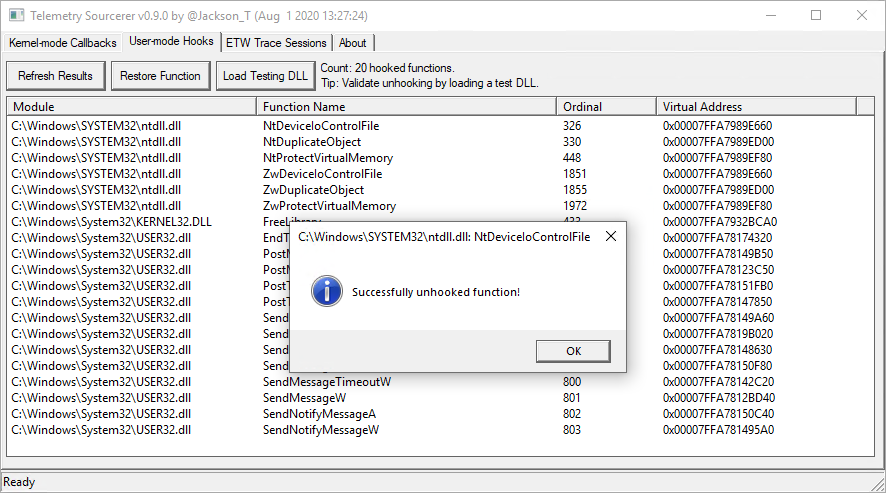
- Detecta ganchos en modo usuario en línea dentro del proceso, con la capacidad de desengancharlos.
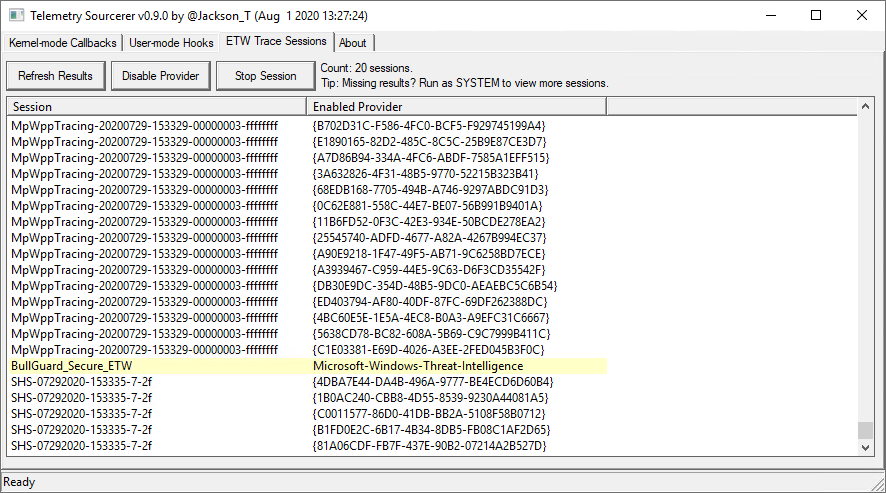
- Enumera sesiones y proveedores de ETW mientras resalta aquellos potencialmente relevantes para deshabilitar.
Capturas de pantalla
Instrucciones de uso
- Descargue la última versión.
- Extraiga los archivos.
- Ejecute el ejecutable (ejecute como administrador para devoluciones de llamada en modo kernel o más sesiones de ETW).
Devoluciones de llamada en modo kernel
Para ver las devoluciones de llamada en modo kernel, la herramienta debe ejecutarse con privilegios elevados para cargar un controlador. El controlador no viene firmado, por lo que considere habilitar el modo de firma de prueba, deshabilitar temporalmente la aplicación de firma de controladores (DSE), o firmar el controlador con un certificado válido:
Modo de firma de prueba
- Deshabilite BitLocker y Secure Boot.
- Abra una ventana de Símbolo del sistema elevada.
- Ingrese
bcdedit.exe -set TESTSIGNING ON.
- Reinicie el sistema.
- Ejecute Telemetry Sourcerer con privilegios elevados.
Deshabilitar DSE con KDU
git clone https://github.com/hfiref0x/KDU.git- Abra una ventana de Símbolo del sistema elevada.
- Ingrese
kdu -dse 0 para deshabilitar DSE.
- Ejecute Telemetry Sourcerer con privilegios elevados.
- Ingrese
kdu -dse 6 para habilitar DSE.
Esta opción puede ser incompatible con KPP en Windows 8.1+.
Firmar controlador
- Obtenga SignTool del SDK de Windows y un certificado cruzado apropiado de Microsoft Docs.
signtool sign /a /ac "cross-cert.cer" /f "cert.pfx" /p "password" TelemetrySourcererDriver.sys- Ejecute Telemetry Sourcerer con privilegios elevados.
Advertencias y limitaciones
- Esta herramienta está pensada solo para fines de investigación y no es segura para OPSEC en uso de producción.
- Compilado con Visual Studio 2019 usando el SDK de Windows 10 (10.0.19041.0) y WDK (2004).
- Actualmente no busca ganchos en modo usuario IAT/EAT, ni ganchos en modo kernel.
- El controlador no ha sido probado a fondo para casos de abuso.
- Probado solo en Windows 7 y 10 (x64).
Créditos
Esta herramienta fue desarrollada por @Jackson_T pero se basa en el trabajo de otros:
- @gentilkiwi y @fdiskyou por el código del controlador que enumera funciones de devolución de llamada.
- @0x00dtm por la lógica de comparación de ganchos en modo usuario en línea.
Artículos y proyectos relacionados
Licencia
Este proyecto está licenciado bajo la Licencia Apache 2.0.

 jthuraisamy/telemetrysourcerer







