
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AnalyticsRelationships — Obtener dominios / subdominios relacionados mirando los IDs de Google Analytics | Kitploit

Herramientas/GitHubGitHub/josue87/analyticsrelationships
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEnumeración de DNS y SubdominiosRecopilación de Información
GitHubjosue87/analyticsrelationships

AnalyticsRelationships

Obtener dominios / subdominios relacionados mirando los IDs de Google Analytics

Ver Repositorio
2542937hace 4 añosRevisado por Kitploit
Compartir

AnalyticsRelationships

Este script intenta obtener dominios / subdominios relacionados buscando IDs de Google Analytics desde una URL. Primero busca el ID de Google Analytics en la página web y luego solicita a builtwith y hackertarget con el ID.


Nota: No funciona con todos los sitios web. Se busca mediante las siguientes expresiones:

->  "www\.googletagmanager\.com/ns\.html\?id=[A-Z0-9\-]+"
-> GTM-[A-Z0-9]+
->  "UA-\d+-\d+"

Versiones disponibles:

  • Python
  • GO

Instalación:

Instalación según el lenguaje.

Python

> git clone https://github.com/Josue87/AnalyticsRelationships.git
> cd AnalyticsRelationships/Python
> sudo pip3 install -r requirements.txt

GO

> git clone https://github.com/Josue87/AnalyticsRelationships.git
> cd AnalyticsRelationships/
> go build -ldflags "-s -w"

Docker

> git clone https://github.com/Josue87/AnalyticsRelationships.git
> cd AnalyticsRelationships
> docker build -t analyticsrelationships:latest . 

Uso

Uso según el lenguaje

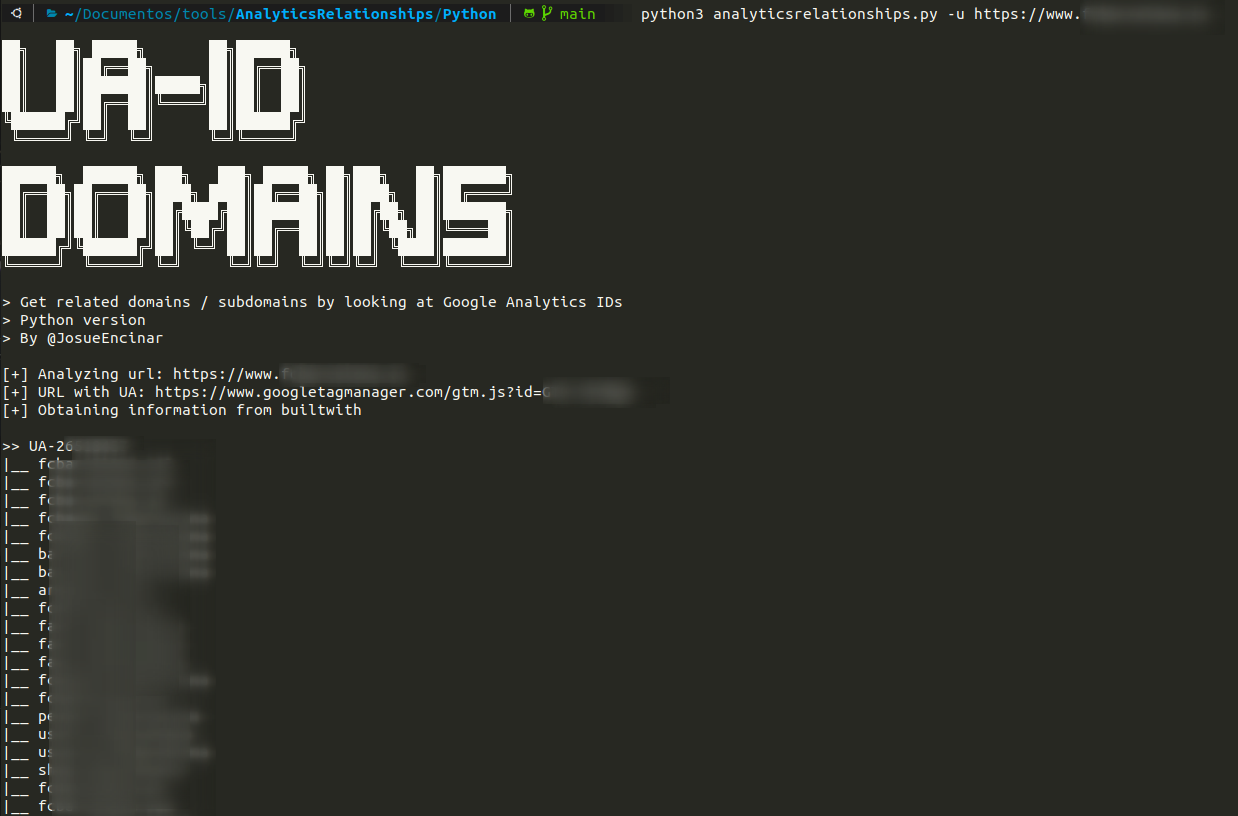
Python

> python3 analyticsrelationships.py -u https://www.example.com

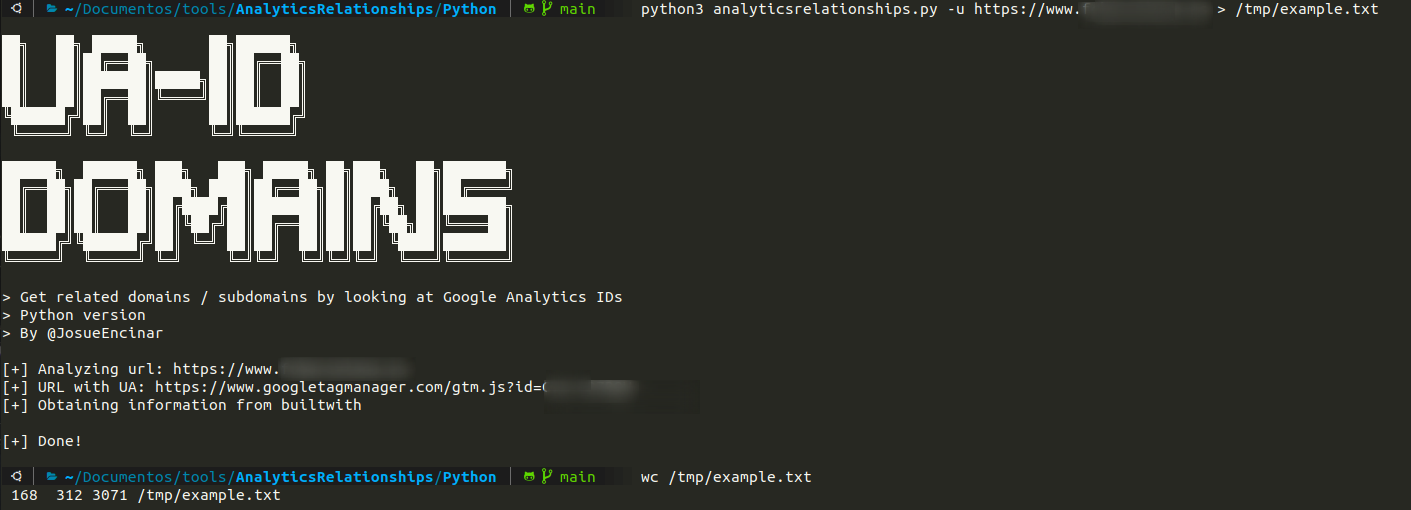
O redirigir la salida a un archivo (el banner o los mensajes de información se envían a la salida de error):

python3 analyticsrelationships.py -u https://www.example.com > /tmp/example.txt

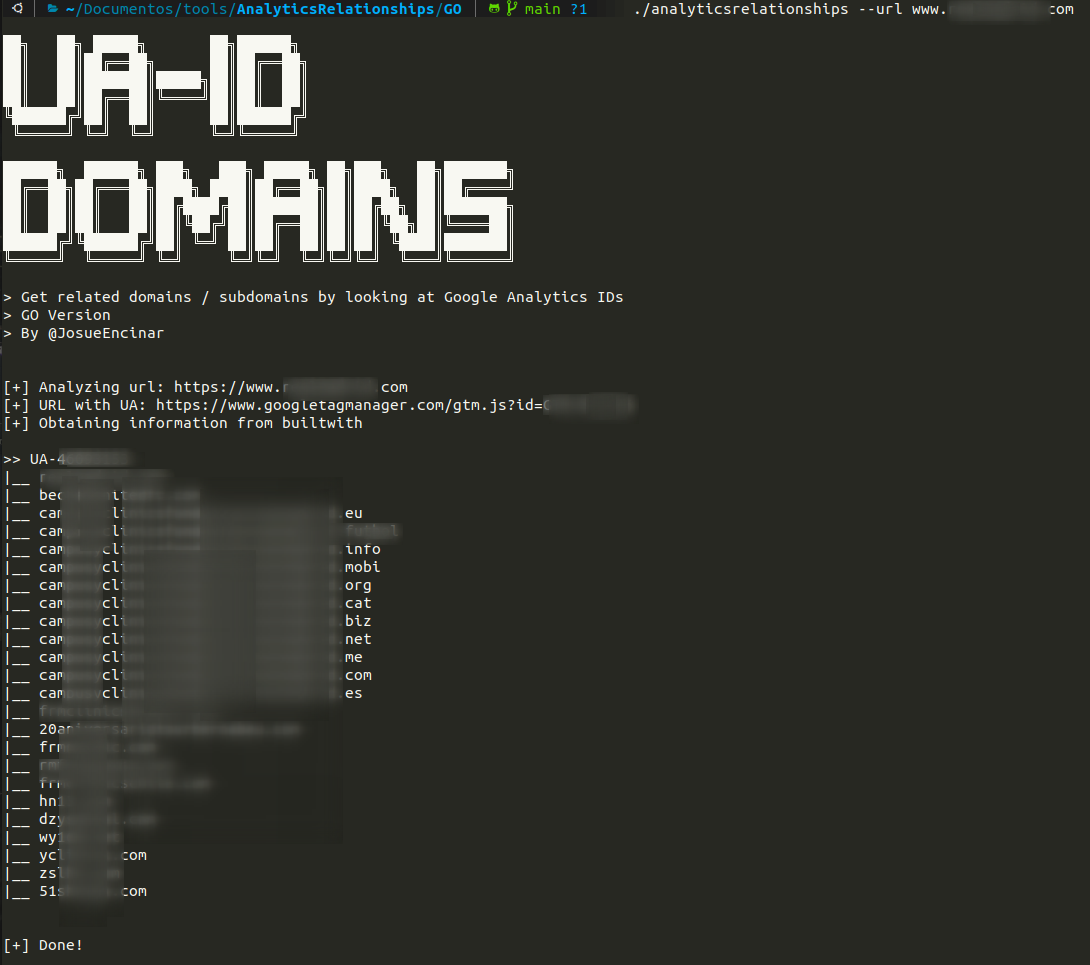
GO

>  ./analyticsrelationships --url https://www.example.com

O redirigir la salida a un archivo (el banner o los mensajes de información se envían a la salida de error):

>  ./analyticsrelationships --url https://www.example.com > /tmp/example.txt

También puedes pasar un archivo como entrada

>  cat file.txt | ./analyticsrelationships 

O una URL única

>  echo https://www.example.com | ./analyticsrelationships 

Docker

Solo la versión de Python.

>  docker run -it  analyticsrelationships:latest https://www.example.com

O redirigir la salida a un archivo (el banner o los mensajes de información se envían a la salida de error):

>  docker run -it  analyticsrelationships:latest https://www.example.com > /tmp/example.txt

Ejemplos

Python

Redirección de salida al archivo /tmp/example.txt:
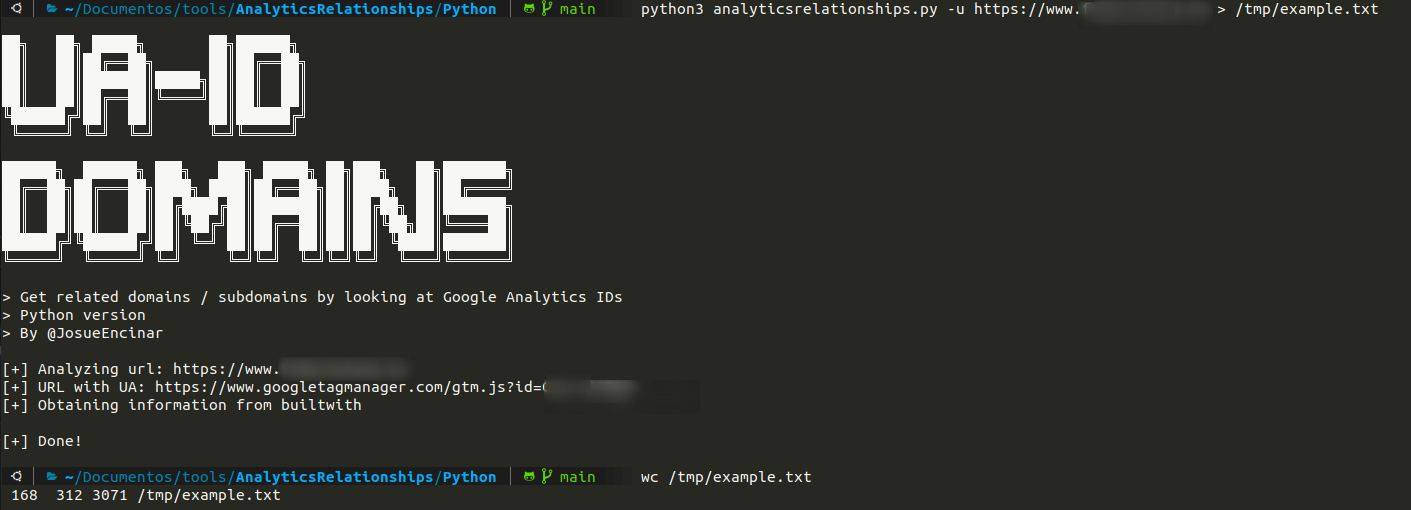
imagen

Sin redirección:

imagen

GO

Sin redirección:

imagen

Trabajar con redirección de archivos funciona igual que en Python.

Un ejemplo con un archivo:
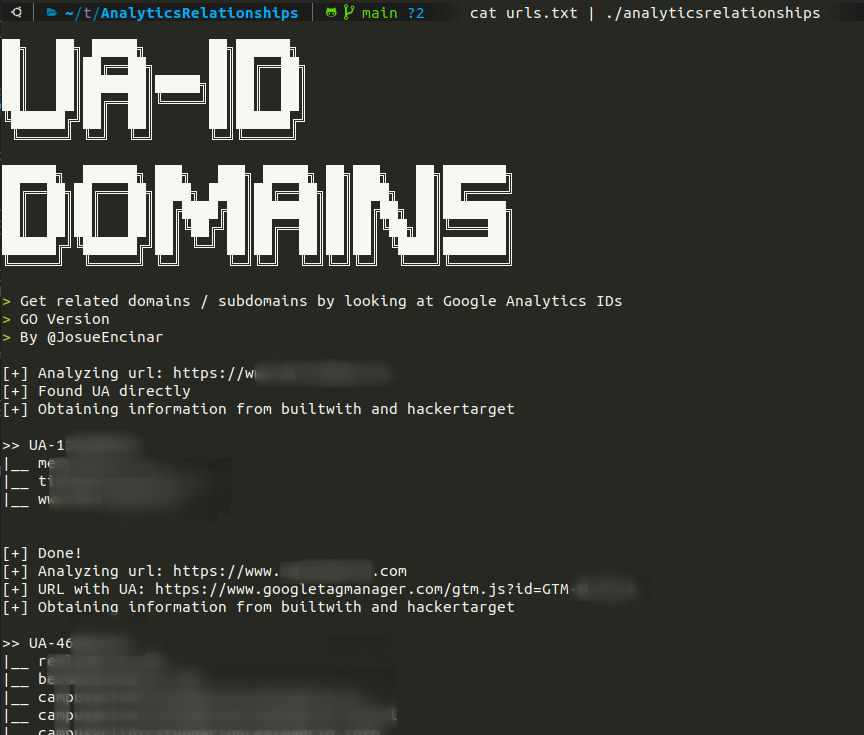
imagen

¡Descargo de responsabilidad!

Esto es una Prueba de Concepto (PoC). El autor no se hace responsable de ningún uso ilegítimo.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →