 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
Análisis SOC nivel 1: detección OSINT y validación de riesgos de MikroTik RouterOS expuesto públicamente y vulnerable a RCE | Herramientas: Shodan, NIST NVD

Analista: Jonatan Alexander Guerrero Gomez | Rol Objetivo: SOC L1 / Analista de Ciberseguridad Jr. Estado: Investigación Cerrada | Severidad: Alta
Ejercicio proactivo de caza de amenazas que identificó un dispositivo MikroTik RouterOS orientado al público con múltiples servicios expuestos. La investigación correlacionó el servicio Bandwidth-Test expuesto en 2000/TCP con CVE-2018-1156, una vulnerabilidad RCE de alta severidad. La exposición adicional del VPN L2TP en 1701/UDP aumenta la superficie de ataque. Este caso demuestra competencias de nivel L1: descubrimiento de activos, enumeración de servicios, correlación de CVEs y triaje basado en riesgo.
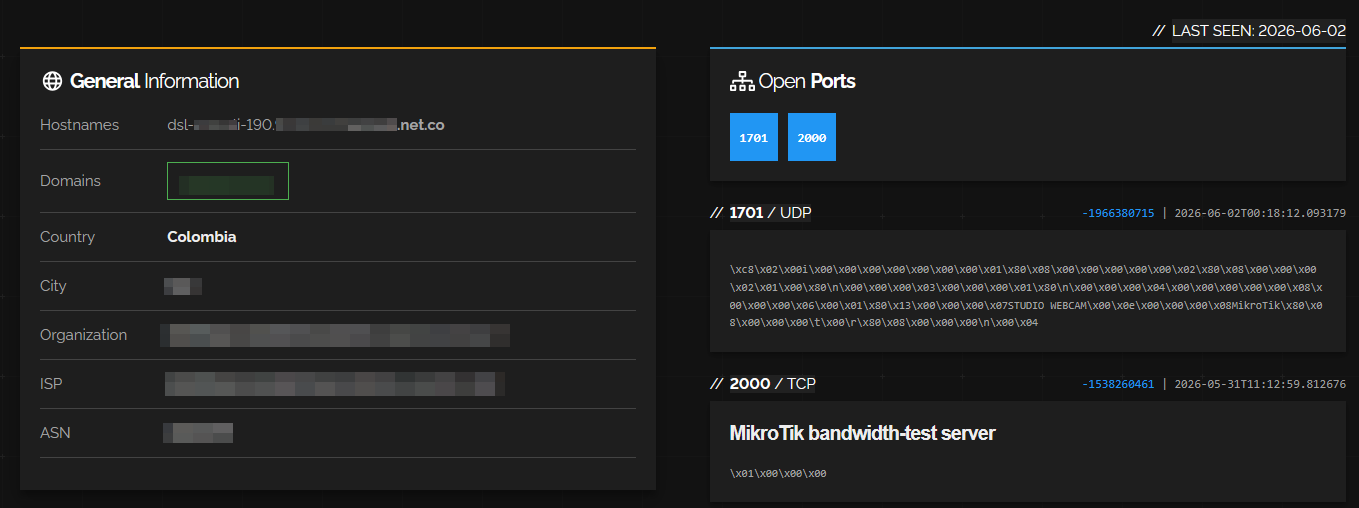
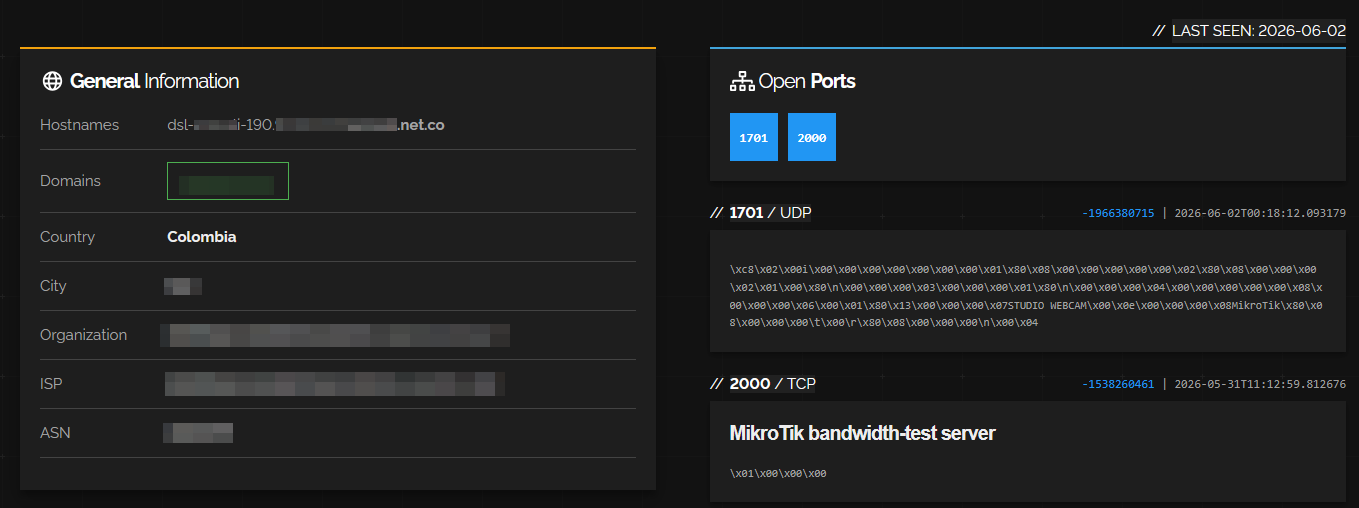
Mediante Shodan, se identificó un dispositivo MikroTik expuesto a internet con dos servicios accesibles desde la internet pública. Se sabe que el servidor Bandwidth-Test es un objetivo frecuente y el servicio L2TP puede ser aprovechado para ataques de fuerza bruta o tunelización si está mal configurado.
Evidencia - Shodan
Indicadores de Compromiso (IOCs)
| Indicador | Valor | Contexto |
|---|---|---|
| Dirección IP | 190.99.193.178 | IP pública |
| Puertos/Protocolos | 2000/TCP, 1701/UDP | Bandwidth-Test, L2TP VPN |
| Dispositivo | MikroTik RouterOS | Infraestructura de red |
| Geolocalización | Cali, Colombia | Región LatAm |
| ISP/Org | EMPRESAS MUNICIPALES DE CALI E.I.C.E E.S.P. | AS10299 |
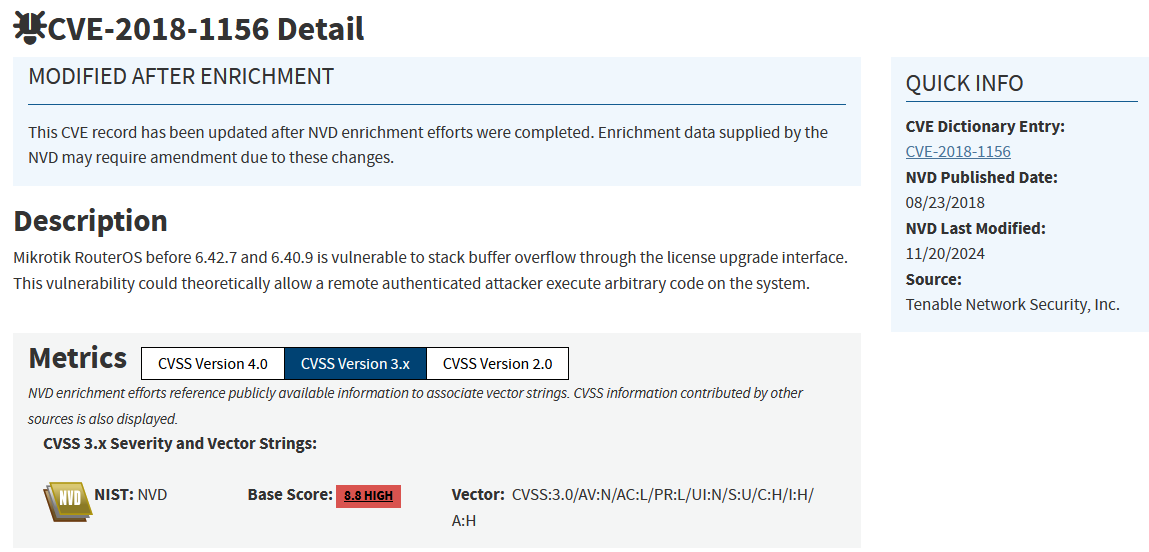
El servicio Bandwidth-Test expuesto en 2000/TCP fue correlacionado con CVE-2018-1156, una vulnerabilidad de desbordamiento de búfer en la pila en versiones de MikroTik RouterOS anteriores a la 6.42.7. Si bien L2TP en 1701/UDP no está directamente relacionado con este CVE, su exposición pública amplía la superficie de ataque y es comúnmente explotado para ataques de DoS o de credenciales.
Evidencia - NIST NVD
Detalles Técnicos Principales del CVE
| Atributo | Valor |
|---|---|
| CVE ID | CVE-2018-1156 |
| Puntuación CVSS v3.0 | 8.8 ALTA |
| Cadena de Vector | AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Complejidad de Ataque | Baja - No se requiere interacción del usuario |
| Impacto | Confidencialidad, Integridad, Disponibilidad: Alta |
| Tipo de Vulnerabilidad | Desbordamiento de búfer basado en pila -> RCE |
| Servicio Afectado | Servidor Bandwidth-Test en 2000/TCP |
Veredicto: Riesgo confirmado de alta severidad debido a CVE_2018-1156 en el servicio Bandwidth-Test expuesto. Un atacante autenticado puede lograr ejecución remota de código. La exposición adicional de L2TP en 1701/UDP representa una superficie de ataque innecesaria y debe revisarse para su endurecimiento.
Acciones Inmediatas Recomendadas:
/tool bandwidth-server set enabled=noOSINT & Threat Hunting Shodan Querying Service Enumeration CVE & CVSS Analysis NIST NVD Research Attack Surface Analysis Risk-Based Triage Technical Writing Remediation Planning
Este repositorio es parte de un portafolio de ciberseguridad que demuestra habilidades prácticas de SOC L1.
