
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-66850 — Prueba de concepto y análisis técnico para una vulnerabilidad XSS reflejada (CVE-2025-66850) en el módulo de enrutamiento de LibreNMS, que afecta a las versiones 22.9.0 a 24.9.1. | Kitploit
Herramientas/GitHubGitHub/joelatplay/cve-2025-66850
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubjoelatplay/cve-2025-66850

CVE-2025-66850

Prueba de concepto y análisis técnico para una vulnerabilidad XSS reflejada (CVE-2025-66850) en el módulo de enrutamiento de LibreNMS, que afecta a las versiones 22.9.0 a 24.9.1.

Ver Repositorio
2121hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Hallazgo

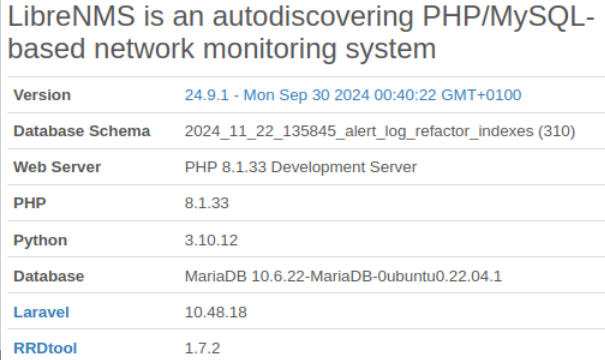
Dentro de la aplicación ‘LibreNMS’, descubrimos una vulnerabilidad de Cross-Site Scripting reflejado; esta vulnerabilidad existe en el parámetro protocol del módulo de enrutamiento, permitiendo a un atacante ejecutar JavaScript malicioso en el navegador de una víctima. Esta vulnerabilidad afecta a todas las versiones desde la 22.9.0 (septiembre de 2022) hasta la 24.9.1 (septiembre de 2024). Esta vulnerabilidad fue parcheada silenciosamente en la versión 24.10.0 (noviembre de 2024) sin un CVE posterior ni divulgación pública. Esta corrección no documentada significa que muchas organizaciones pueden desconocer su exposición y aún no han aplicado las actualizaciones necesarias. Puede ver la configuración actual utilizada para probar esta vulnerabilidad en la siguiente figura:
texto alternativo

Resumen Técnico

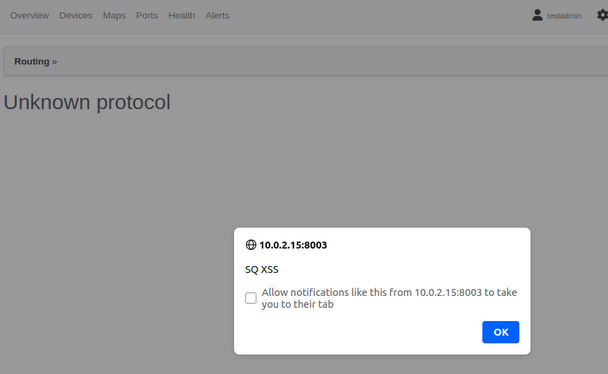
Una vulnerabilidad de Cross-Site Scripting reflejado permite a atacantes remotos inyectar código JavaScript arbitrario en los navegadores de usuarios autenticados de LibreNMS a través de URLs especialmente diseñadas – potencialmente permitiéndoles robar cookies de sesión, crear una puerta trasera de administrador, o redirigir a los usuarios a dominios controlados por atacantes. La prueba del XSS se puede ver en la siguiente imagen:
texto alternativo

La falla de seguridad se debe a una validación de entrada insuficiente en el parámetro ‘protocol’ del endpoint ‘/routing’. La aplicación aplica una sanitización básica a través del atributo ‘basename()’, evitando el directory traversal, pero no realiza la codificación de entidades HTML antes de reflejar la entrada en la página – permitiendo a los atacantes eludir los controles de seguridad básicos e inyectar código malicioso.

Información del Producto Afectado

Producto: LibreNMS
Versiones Afectadas: <= 24.9.1
Versión Corregida: 24.10.0 (5 de noviembre de 2024)
Tipo de Vulnerabilidad: CWE-79 (Neutralización Incorrecta de la Entrada Durante la Generación de Páginas Web)

Componente Vulnerable

Módulo: Enrutamiento
Endpoint: /routing
Parámetro: protocol
Archivo: includes/html/pages/routing.inc.php

Pasos para Reproducir

Configurar LibreNMS 24.9.1
Navegar al endpoint ‘/routing/protocol=’
Inyectar el payload del PoC en la sección siguiente

Prueba de Concepto Funcional

http://[librenms-instance]/routing/protocol=<script>alert(‘SecQuest XSS’)<!-->

Información del Investigador

Descubierto por: Joel Olivier, Leo Cook
Organización: SecQuest
Fecha de Descubrimiento: 18 de noviembre de 2025


Descargar herramienta




