
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/joda32/certcrunchy
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEnumeración de DNS y SubdominiosRecopilación de Información
GitHubjoda32/certcrunchy

CertCrunchy

Solo una herramienta de reconocimiento simple que utiliza datos de certificados SSL para encontrar posibles nombres de host.

Ver Repositorio
291343hace 5 mesesRevisado por Kitploit
Compartir
 _____           _   _____                       _
/  __ \         | | /  __ \                     | |
| /  \/ ___ _ __| |_| /  \/_ __ _   _ _ __   ___| |__  _   _
| |    / _ \ '__| __| |   | '__| | | | '_ \ / __| '_ \| | | |
| \__/\  __/ |  | |_| \__/\ |  | |_| | | | | (__| | | | |_| |
 \____/\___|_|   \__|\____/_|   \__,_|_| |_|\___|_| |_|\__, |
                                                        __/ |
                                                       |___/

Solo una herramienta de reconocimiento tonta que usa datos de certificados SSL para encontrar nombres de host potenciales

¿Qué es esto?

Es solo un script tonto en Python que recupera datos basados en certificados SSL de fuentes en línea, actualmente https://crt.sh/, https://certdb.com/, https://sslmate.com/certspotter/ y https://censys.io o, dado un rango IP, intentará extraer información del host a partir de certificados SSL. Si quieres usar Censys.io, necesitas registrarte y obtener una clave API.
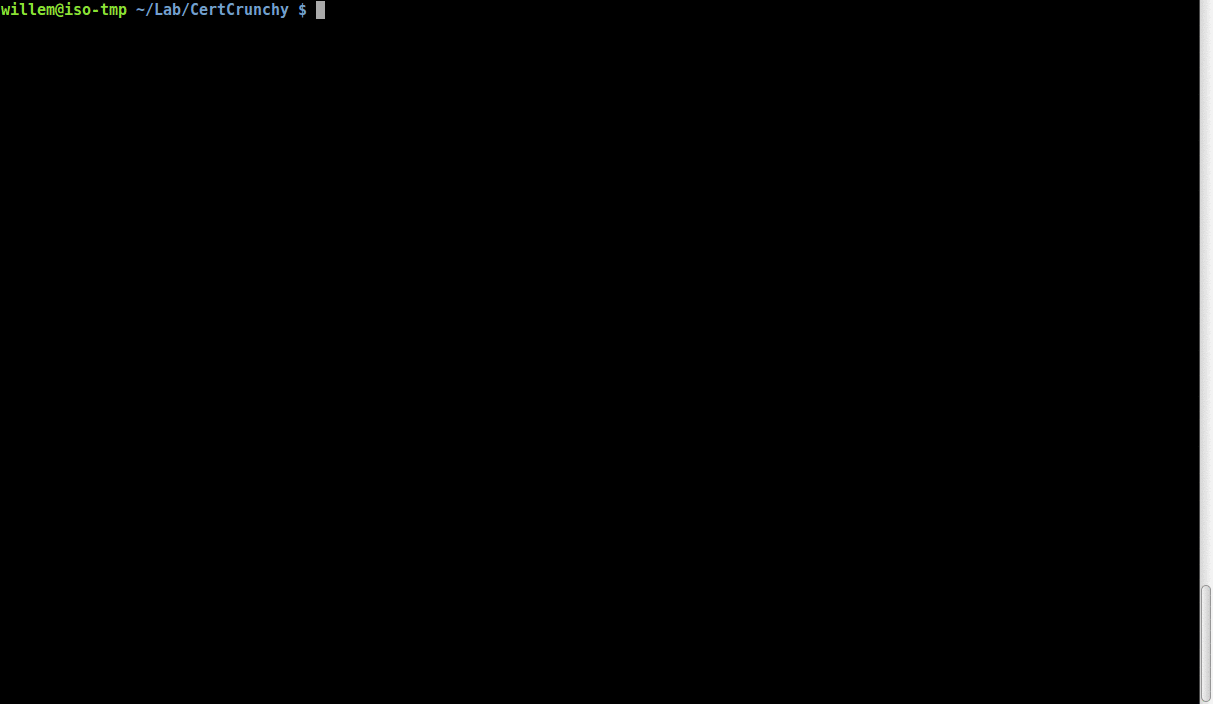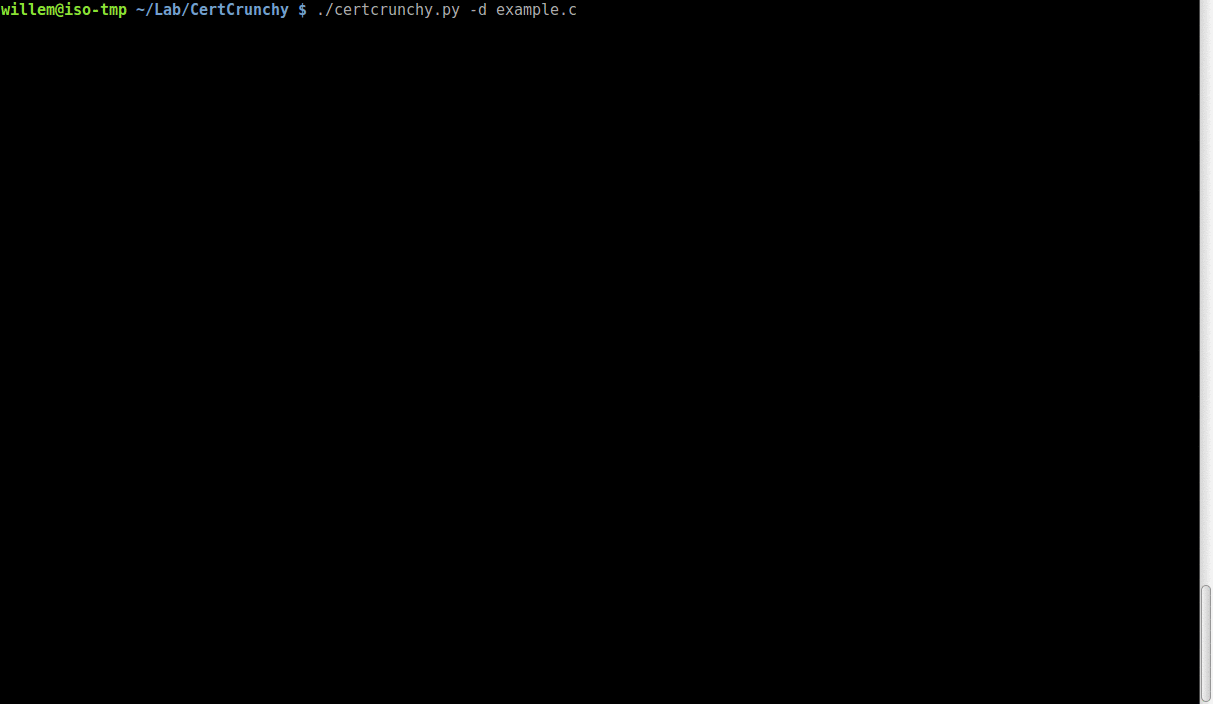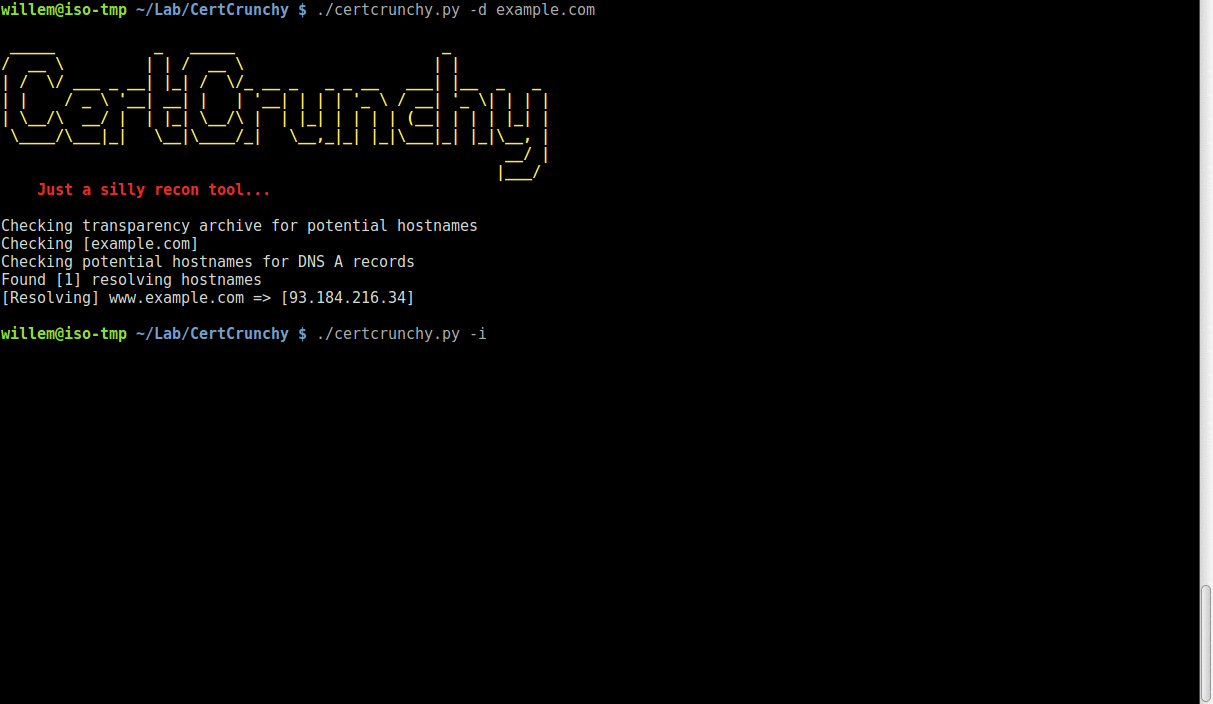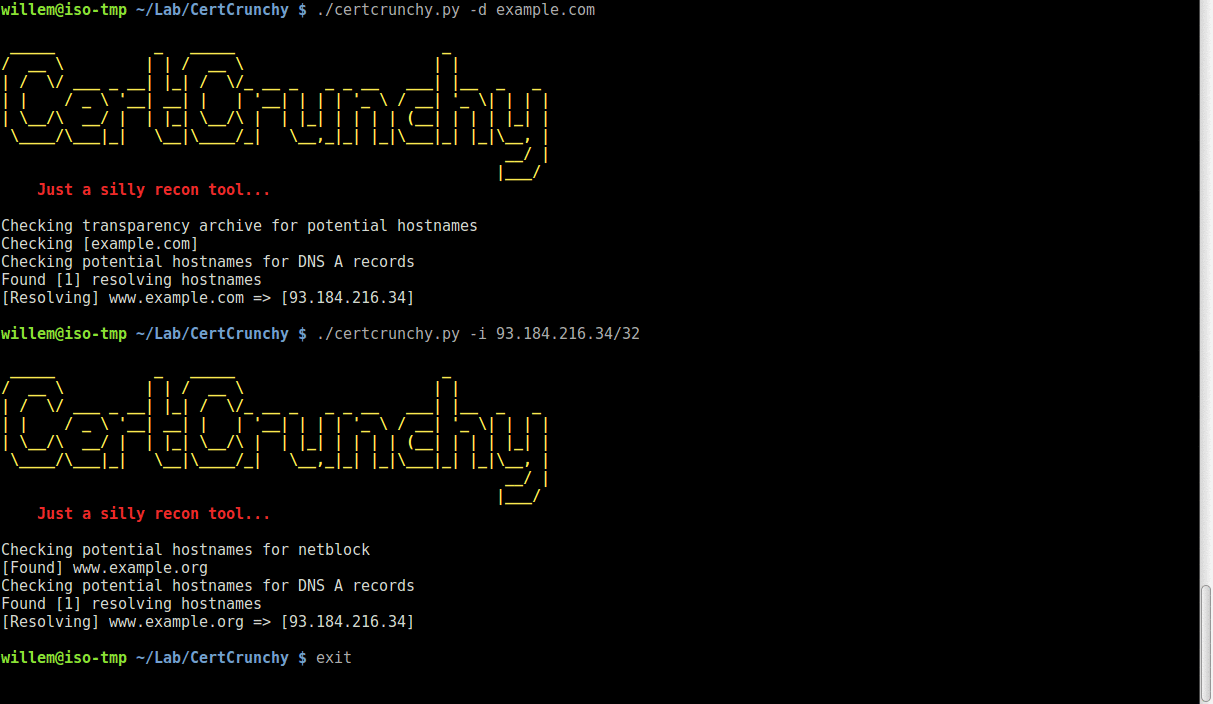
Demo

gif

Cómo instalar

git clone https://github.com/joda32/CertCrunchy.git
cd CertCrunchy
sudo pip3 install -r requirements.txt

¿Cómo usarlo?

Muy simple -d para obtener nombres de host de un dominio específico

-D para obtener nombres de host de una lista de dominios (solo colócalos en un archivo de texto delimitado por líneas)

-i para recuperar y analizar certificados de hosts en un netblock / rango IP (p. ej., 192.168.0.0/24)

-T número de hilos, acelera el proceso, pero no te pases

-O para definir el tiempo de espera de las solicitudes HTTP API en segundos (por defecto son 3 segundos)

-o Nombre del archivo de salida

-f Formato de salida csv o json, csv es el predeterminado

para el resto, todavía estoy trabajando en ello :)

Claves API y configuraciones

Todas las claves API se almacenan en el archivo api_keys.py; a continuación se muestra una lista de las API compatibles que requieren claves API.

  1. Censys.io https://censys.io

  2. VirusTotal https://www.virustotal.com/en/documentation/public-api/

  3. PassiveTotal https://community.riskiq.com/registration

Por hacer:

  1. Mejor documentación
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





