
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
VirtualLockSensorLPE — Exploit de escalada de privilegios local para CVE-2025-0886. | Kitploit

Herramientas/GitHubGitHub/jndatart/virtuallocksensorlpe
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónRed Teaming
GitHubjndatart/virtuallocksensorlpe

VirtualLockSensorLPE

Exploit de escalada de privilegios local para CVE-2025-0886.

Ver Repositorio
1125hace 10 mesesAún no revisado
Compartir

VirtualLockSensorLPE

Descripción

Exploit PoC de escalada de privilegios local para CVE-2025-0886 que apunta a Elliptic Virtual Lock Sensor versión 3.1.60531.2 ejecutándose en Windows, instalado por defecto en ciertos modelos de laptop Lenovo. Permite ejecutar una carga útil en el contexto de SYSTEM desde un usuario normal cambiando los permisos de una clave de registro.

Aviso oficial de Lenovo: https://support.lenovo.com/us/en/product_security/LEN-182738

Por favor, lea las Notas antes de usarlo.

Cómo compilar

  1. Clone el repositorio con git clone --recursive.
  2. Compile la solución VirtualLockSensorLPE.

Cómo usar

VirtualLockSensorLPE.exe COMMAND

Ejemplo

VirtualLockSensorLPE.exe "cmd /c echo test > C:\Windows\System32\poc.txt"
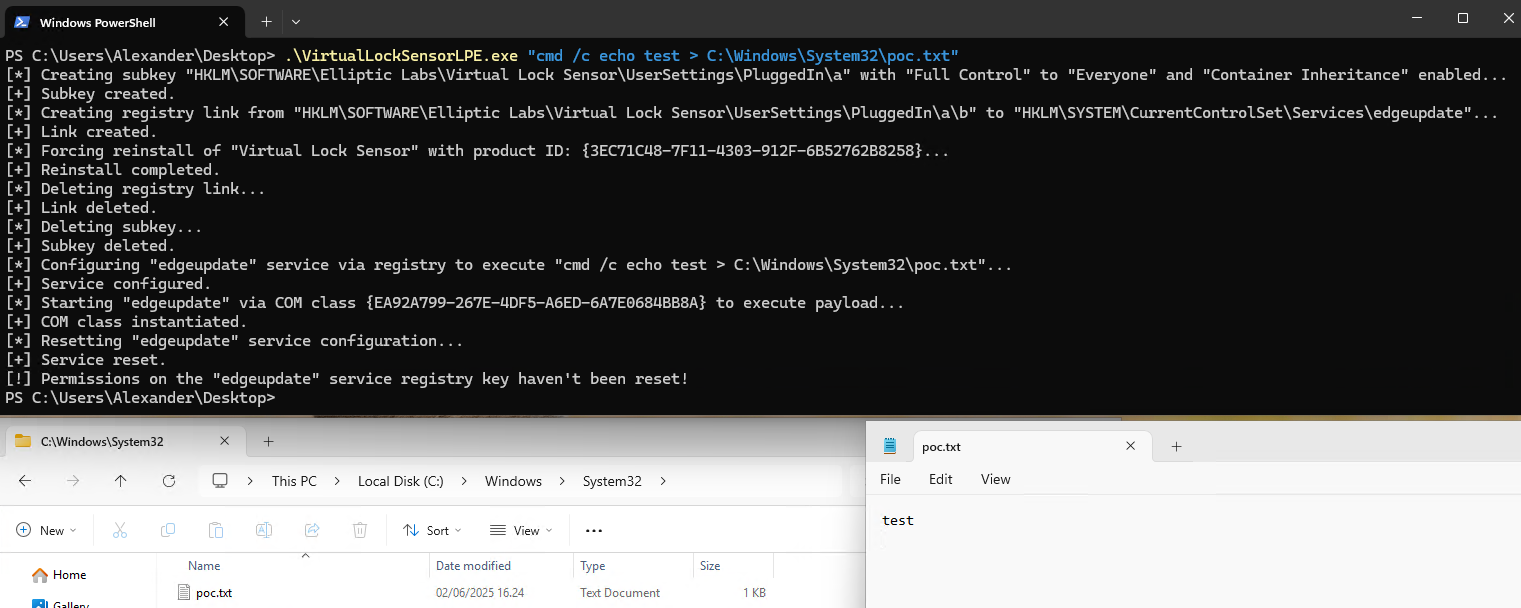
Screenshot

Detalles técnicos

Las versiones vulnerables de Elliptic Virtual Lock Sensor usan las siguientes claves de registro donde Everyone tiene Full Control:

  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\OnBattery
  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn

Los usuarios normales pueden iniciar una reinstalación del software. Si se crea una subclave con "container inherit" habilitado bajo una de las claves de registro listadas arriba, y luego se crea un enlace de registro bajo esa nueva clave, durante la reinstalación se le otorgará a Everyone Full Control sobre el destino de ese enlace.

El PoC explota la vulnerabilidad usando los siguientes pasos:

  1. Cree una subclave (llamada a) bajo HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn donde Everyone tiene Full Control con "container inherit" (bandera "CI") habilitado.
  2. Cree un enlace de registro (llamado b) bajo la subclave recién creada (a) que apunte a HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate.
  3. Fuerce una reinstalación de Elliptic Virtual Lock Sensor.
  4. Dado que Everyone ahora tiene Full Control en la clave edgeupdate, el valor ImagePath de la clave se puede modificar para que apunte a una carga útil.
  5. Inicie el servicio edgeupdate (Microsoft Edge Update Service) para ejecutar la carga útil en el contexto de SYSTEM.

Notas

  • El exploit no intenta restablecer los permisos en la clave de registro HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate, por lo que deberá hacerlo manualmente (y recuerde hacerlo si está probando esto en un sistema de producción).
  • Se enfoca específicamente en la versión 3.1.60531.2. El código del exploit podría requerir algunas modificaciones para apuntar a otras versiones vulnerables (el código de producto pasado a MsiReinstallProductW probablemente deberá cambiarse para iniciar la reinstalación).
  • Hay diferentes formas de convertir una escritura arbitraria en una clave de registro en ejecución privilegiada de código. Este PoC lo logra cambiando la configuración de un servicio existente (edgeupdate) para que apunte a una carga útil arbitraria. Esta técnica tiene un par de limitaciones:
    • Si el servicio edgeupdate ya se está ejecutando cuando se ejecuta el exploit, la carga útil no se ejecutará. Espere uno o dos minutos y ejecute el exploit nuevamente.
    • Si la carga útil no es un binario de servicio (por ejemplo, cmd), Windows detendrá su ejecución después de un breve período.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




