 jhurtadomi/cve-2024-36991-splunk
Exploit de path traversal para Splunk Enterprise en Windows (CVE-2024-36991) — recolector interactivo de archivos

POC interactivo para la vulnerabilidad de path traversal de Splunk Enterprise en Windows.
| Campo | Detalle |
|---|---|
| CVE | CVE-2024-36991 |
| Tipo | CWE-22 — Path Traversal |
| Severidad | ALTA |
| Puntuación CVSS | 7.5 |
| Vector | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| Publicada | 2024-07-01 |
| Última modificación | 2024-10-15 |
En Splunk Enterprise en Windows con versiones anteriores a 9.2.2, 9.1.5 y 9.0.10, un atacante podría realizar un path traversal en el endpoint /modules/messaging/. No se requiere autenticación. Esta vulnerabilidad solo afecta a Splunk Enterprise en Windows.
| CPE | Desde | Hasta |
|---|---|---|
splunk:splunk:*:*:*:*:enterprise | 9.0.0 (incluida) | 9.0.10 (excluida) |
splunk:splunk:*:*:*:*:enterprise | 9.1.0 (incluida) | 9.1.5 (excluida) |
splunk:splunk:*:*:*:*:enterprise | 9.2.0 (incluida) | 9.2.2 (excluida) |
# Interactivo: el selector aparece al iniciar
python3 CVE-2024-36991.py

# Pasar el objetivo directamente
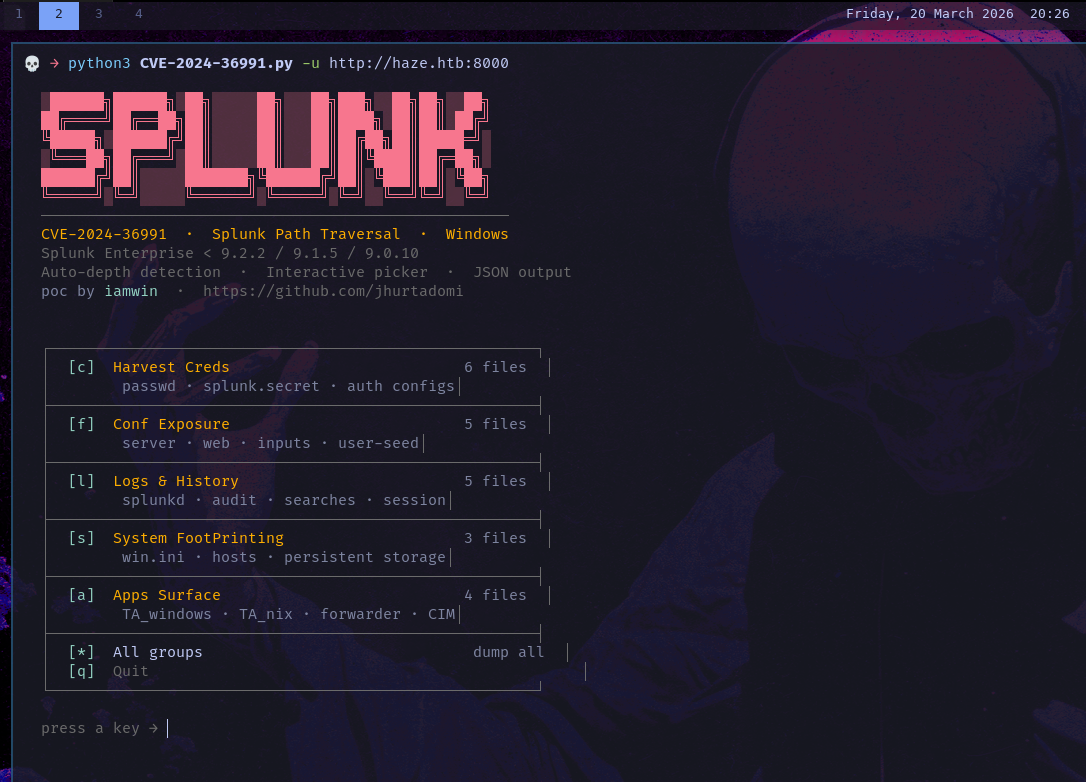
python3 CVE-2024-36991.py -u http://<objetivo>:<puerto>
| Tecla | Grupo |
|---|---|
c | Extraer credenciales |
f | Exposición de configuraciones |
l | Registros e historial |
s | Huella del sistema |
a | Superficie de aplicaciones |
* | Todos los grupos |
q | Salir |
| Grupo | Archivos |
|---|---|
| Extraer credenciales | passwd, splunk.secret, server.pem, authentication.conf, passwords.conf |
| Exposición de configuraciones | server.conf, web.conf, inputs.conf, user-seed.conf |
| Registros e historial | splunkd.log, audit.log, metrics.log, searches.log, session |
| Huella del sistema | win.ini, hosts, persistentstorage.db |
| Superficie de aplicaciones | Splunk_TA_windows, Splunk_TA_nix, SplunkForwarder, Splunk_SA_CIM |
requests viene preinstalado en Kali Linux, pero no está de más incluirlo
pip install requests
Esta herramienta está destinada únicamente a fines educativos y pruebas de penetración autorizadas. No la utilices contra sistemas para los que no tengas permiso explícito de prueba.
poc por iamwin
