Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
xssmap — Escáner de vulnerabilidades XSS basado en Python con soporte para solicitudes POST/GET, inyección de parámetros en cookies/referer/user-agent y múltiples técnicas de evasión de codificación para pruebas automatizadas de seguridad web. | Kitploit
Herramientas/GitHubGitHub/jewel591/xssmap
Escáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesSeguridad WebPruebas de Penetración
GitHubjewel591/xssmap

xssmap

Escáner de vulnerabilidades XSS basado en Python con soporte para solicitudes POST/GET, inyección de parámetros en cookies/referer/user-agent y múltiples técnicas de evasión de codificación para pruebas automatizadas de seguridad web.

Ver Repositorio
2705455hace 6 añosRevisado por Kitploit
Sitio web
Compartir

2020.08.20 actualización Todavía hay muchos errores, así que me tomaré el tiempo para corregirlos pronto, así que por favor manténgase actualizado.
XSSMAP

image.png

codecov

Detecta vulnerabilidades XSS en aplicaciones web

El uso imita a sqlmap, y si conoces sqlmap, ¡puedes manejar xssmap fácilmente!

  • 中文介绍

Capturas de pantalla

image.png

Instalación sencilla

Tan simple como lo siguiente, solo una línea de código:

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

Si obtienes un error de red, como Connection refused, usa git clone para instalar:

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

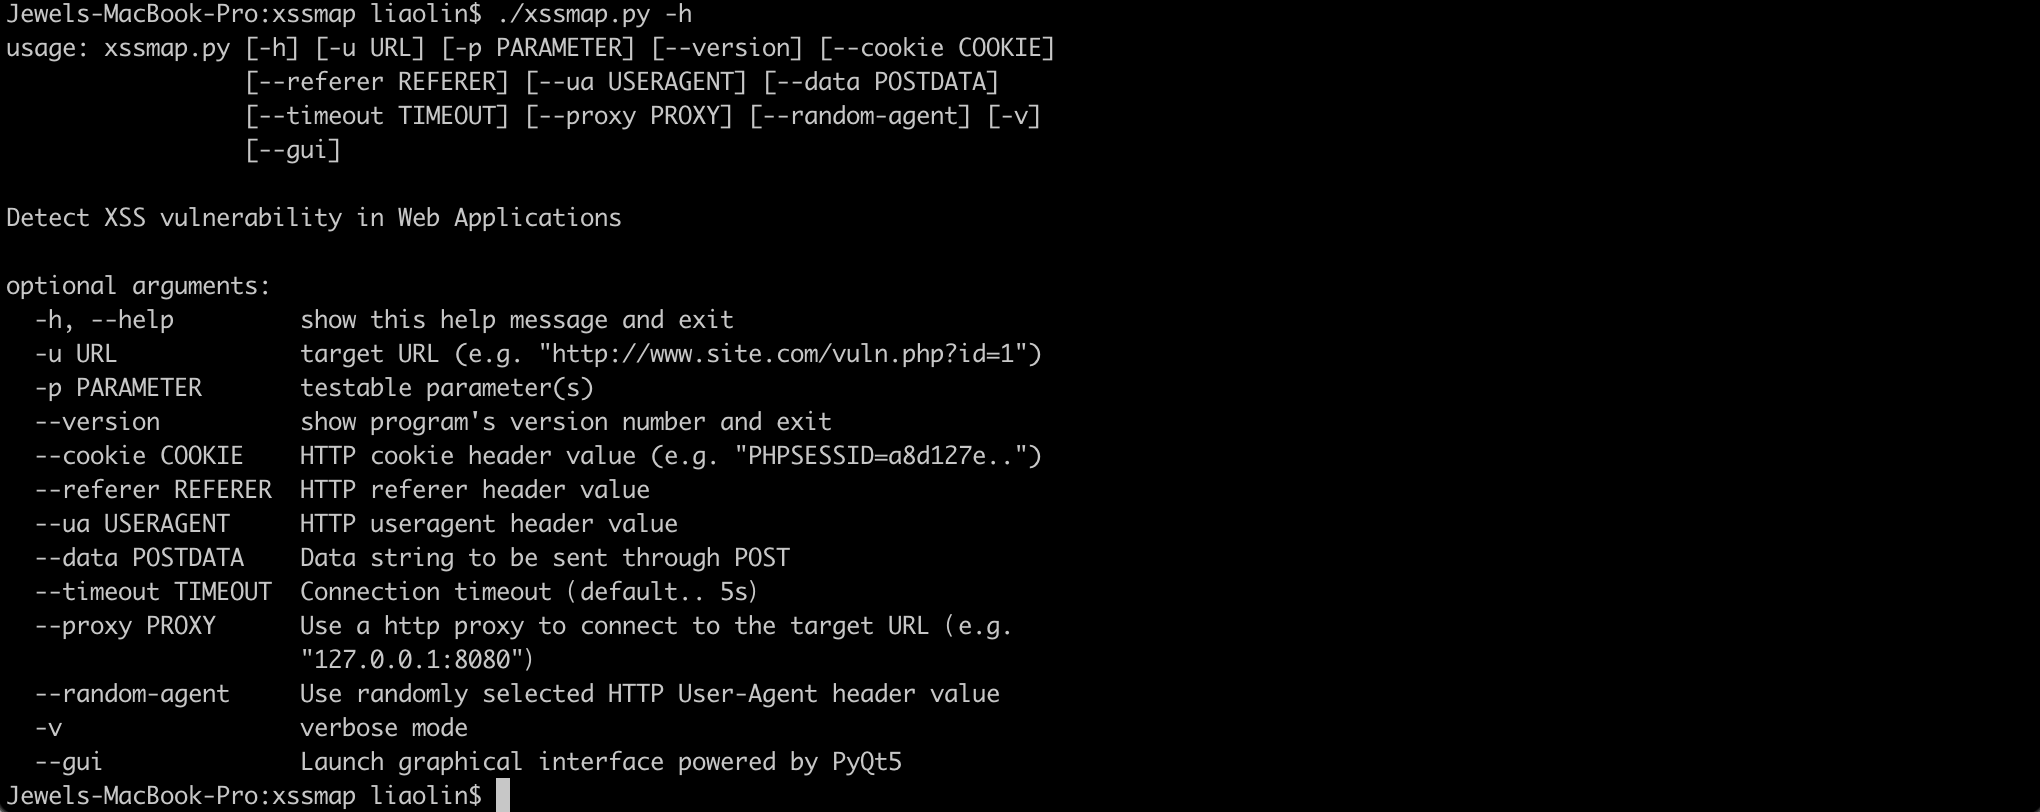
Instrucciones de uso

python3.6 xssmap.py -h

image.png

Soporta métodos de solicitud POST y GET, soporta detección de inyección de parámetros en campos cookie, referer, useragent Por ejemplo, prueba el parámetro returnUrl en datos POST:

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

Funcionalidades

  1. Soporta bypass de codificación URL
  2. Soporta bypass mediante codificación Unicode del valor de atributo de etiqueta HTML
  3. Soporta bypass mediante codificación HTML del valor de atributo de etiqueta HTML
  4. Soporta reemplazo flexible de () ' " para bypass
  5. Bypass de mayúsculas/minúsculas

Contribuir

¡Las contribuciones, problemas y solicitudes de características son bienvenidos!

No dudes en consultar la página de issues

gracias a @dwisiswant0

Mantenedores

@Jewel591

Por hacer

  • Detección de XSS DOM
  • Detección de XSS JSON

Licencia

MIT © Jewel591, Kyle

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →