
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
livewire-vuln-scanner — Escáner simple para detectar instalaciones vulnerables de Livewire. | Kitploit

Herramientas/GitHubGitHub/jenderal92/livewire-vuln-scanner
ReconocimientoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad Web
GitHubjenderal92/livewire-vuln-scanner

livewire-vuln-scanner

Compartir

Escáner simple para detectar instalaciones vulnerables de Livewire.
Ver Repositorio
42hace 5 mesesAún no revisado

Escáner Pasivo de Vulnerabilidades Livewire

livewire-vuln-scanner

El Escáner Pasivo de Vulnerabilidades Livewire es una herramienta Python 2.7 diseñada para detectar pasivamente las versiones de Livewire utilizadas por los sitios web e identificar posibles vulnerabilidades basándose en la comparación de versiones.

Este escáner no explota ninguna vulnerabilidad. Solo analiza el contenido de páginas de acceso público (HTML/JavaScript) para determinar la versión de Livewire detectada.


Características

  • Detección pasiva de vulnerabilidades (no intrusiva)
  • Escaneo con múltiples hilos para un mejor rendimiento
  • Guardado en tiempo real de los resultados vulnerables
  • Normalización automática de URL (http / https)
  • Salida simple y limpia (basada en dominio)
  • Compatible con Python 2.7

Lógica de detección

Un objetivo se considera VULNERABLE si:


Livewire version < 3.6.4

Las versiones iguales o superiores a 3.6.4 se marcan como SAFE.


Requisitos

  • Python 2.7
  • Librería requerida:
    • requests

Instale las dependencias:

pip install requests

Uso

  1. Prepare un archivo de lista de objetivos (p. ej. list.txt):

    example.com
    https://targetsite.com
    sub.domain.com
    
  2. Ejecute el escáner:

    python livewire_scan.py list.txt
    
  3. Los objetivos vulnerables se guardarán en:

    vuln.txt
    

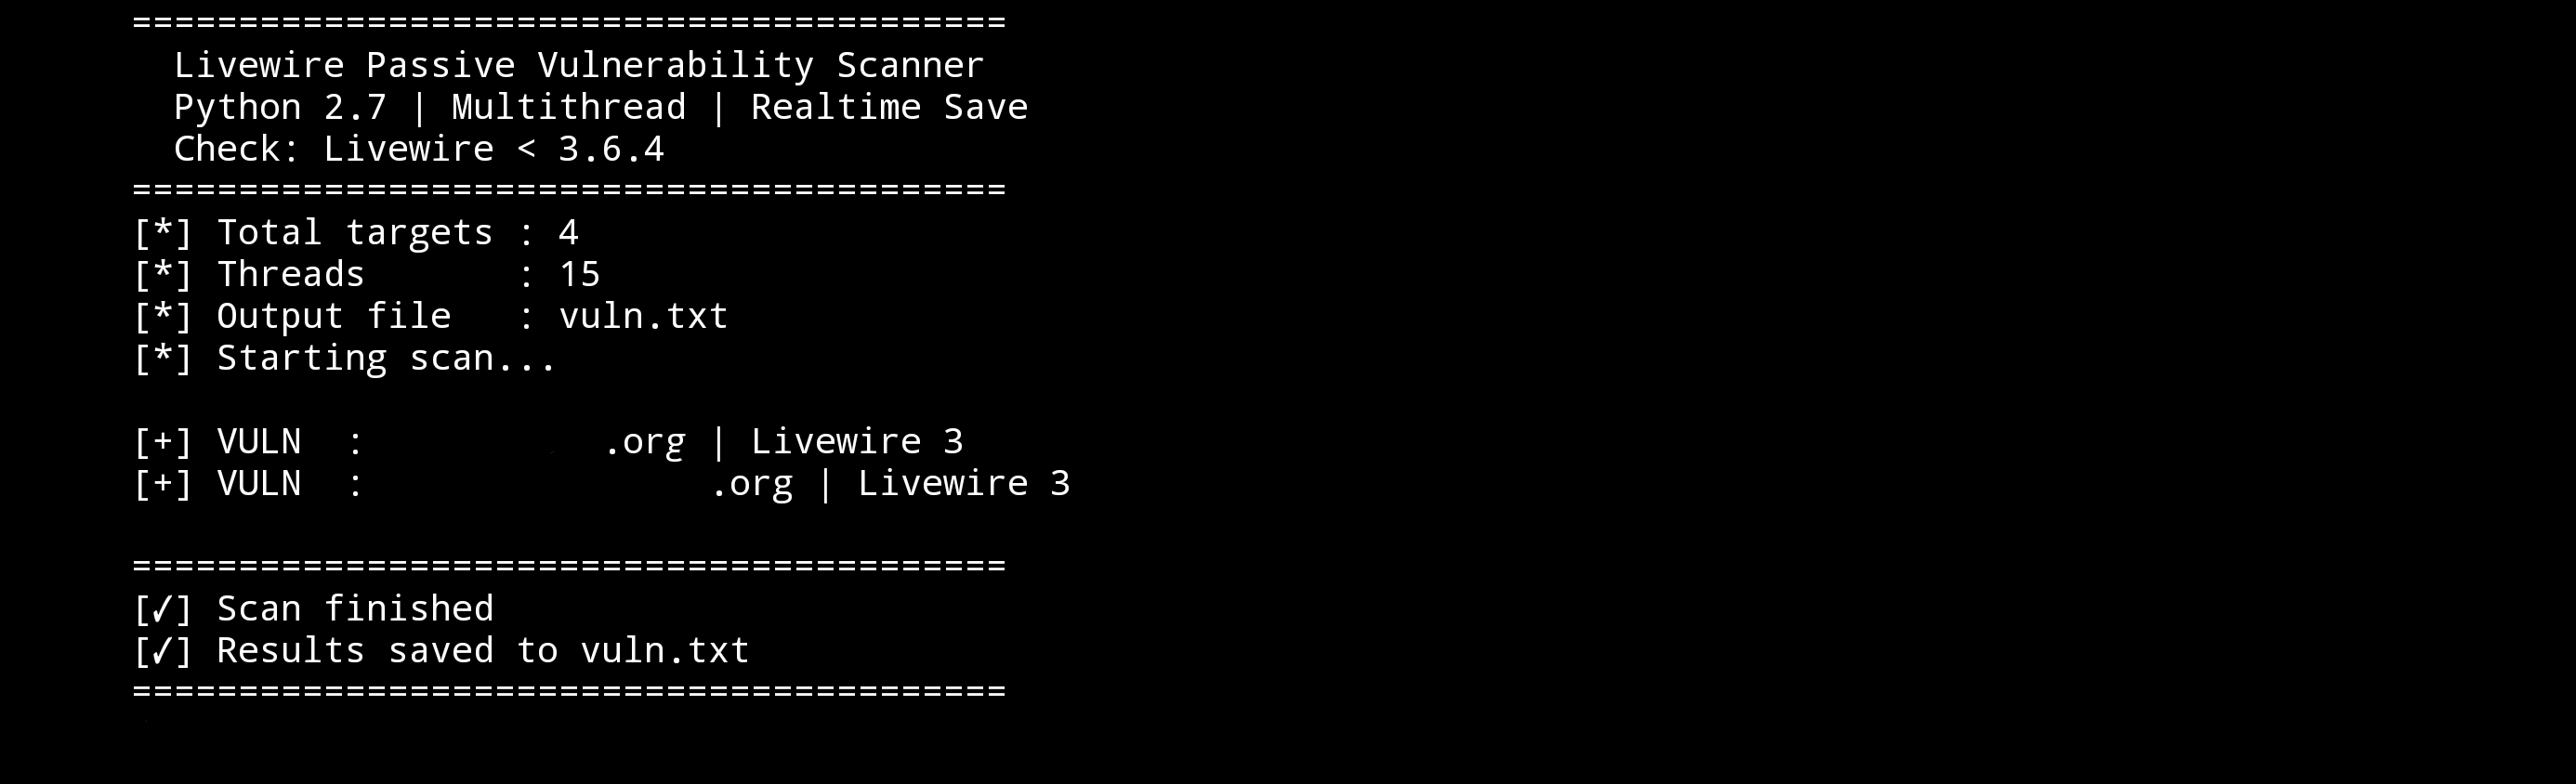
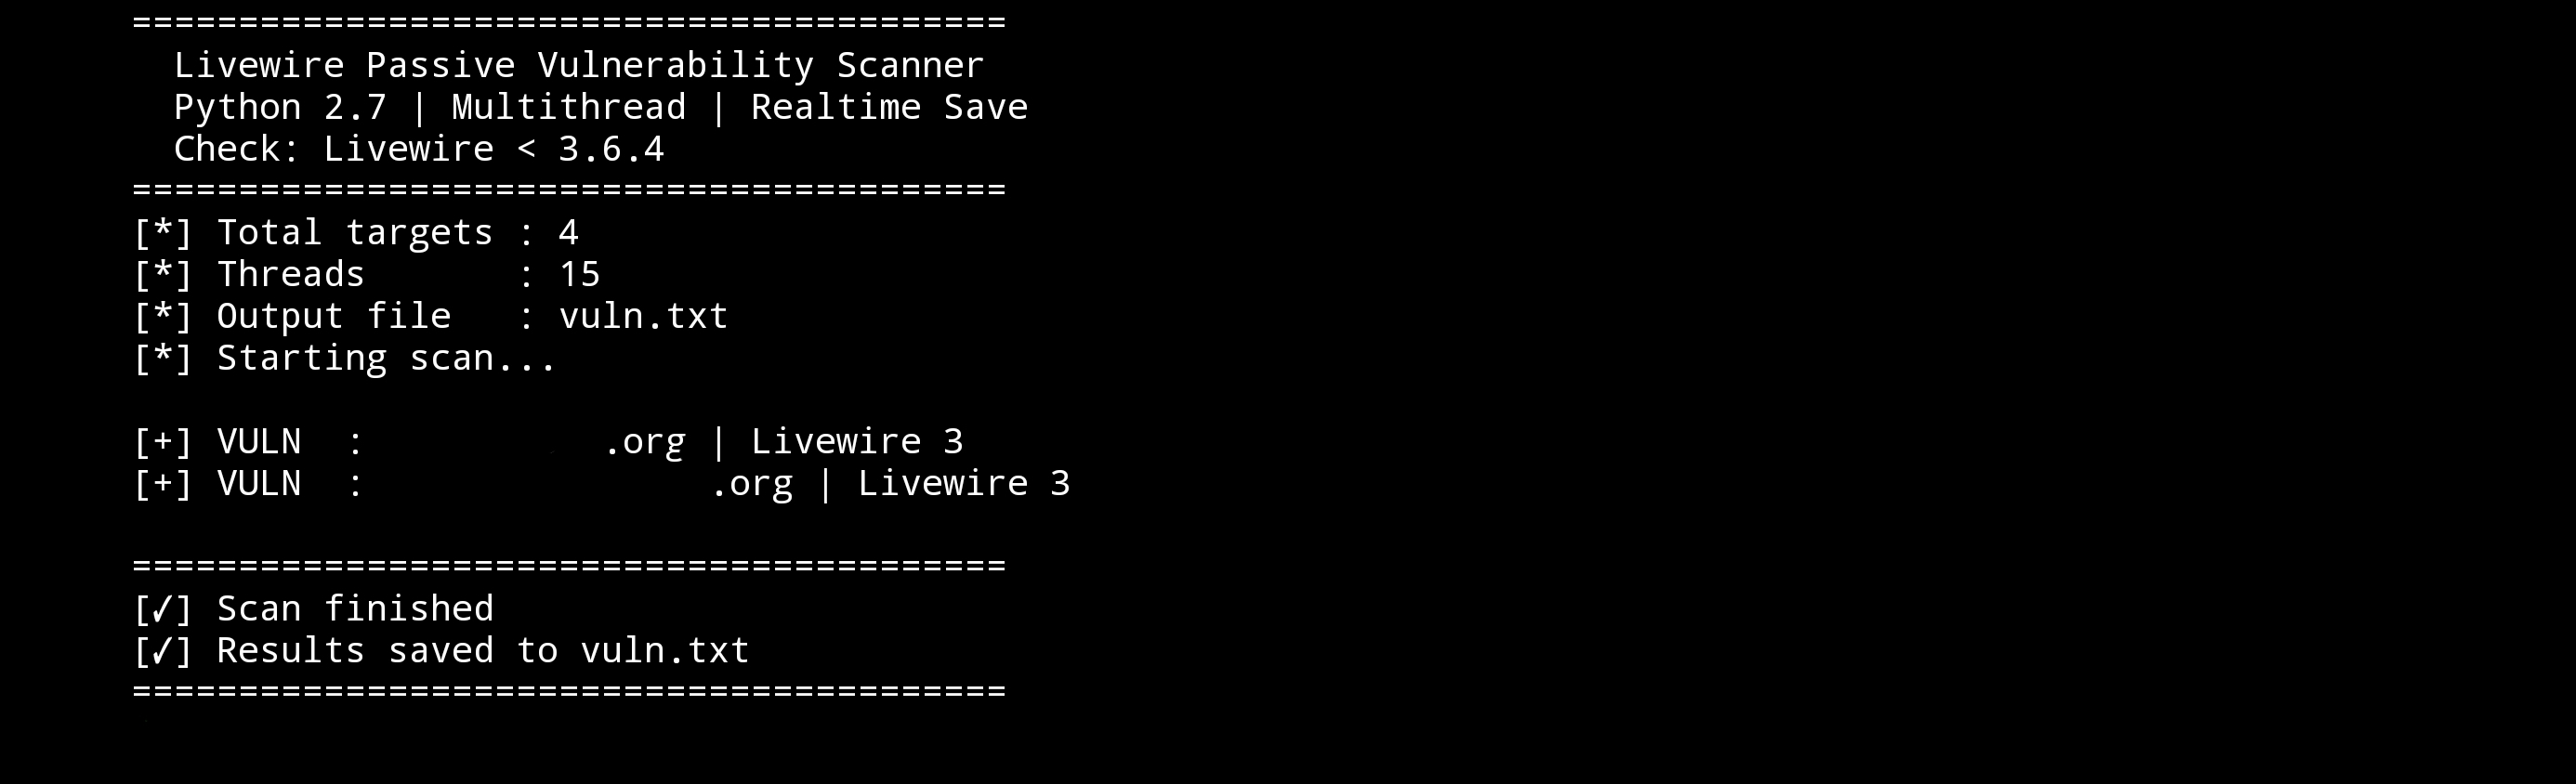
Ejemplo de salida

Salida en terminal:

[+] VULN  : example.com | Livewire 3.5.2
[-] SAFE  : targetsite.com | Livewire 3.6.4
[!] ERROR : timeoutsite.com

Archivo guardado (vuln.txt):

example.com
another-vulnerable-site.com

Descargo de responsabilidad

Esta herramienta se proporciona solo con fines educativos y de pruebas de seguridad autorizadas.

  • Utilice esta herramienta únicamente en sistemas de su propiedad o sobre los que tenga permiso explícito para realizar pruebas
  • El autor no asume ninguna responsabilidad por el mal uso o actividades ilegales

Descargo adicional: Puede ver el descargo de responsabilidad en la portada de Jenderal92. Puede consultarlo AQUÍ !!!


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




