Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-9290 — La herramienta apunta a sitios web de WordPress que utilizan el complemento Super Backup & Clone y son vulnerables a la carga arbitraria de archivos. | Kitploit
Herramientas/GitHubGitHub/jenderal92/cve-2024-9290
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubjenderal92/cve-2024-9290

CVE-2024-9290

La herramienta apunta a sitios web de WordPress que utilizan el complemento Super Backup & Clone y son vulnerables a la carga arbitraria de archivos.

Ver Repositorio
1123hace 5 mesesAún no revisado
Compartir

CVE-2024-9290 Herramienta de Explotación | Vulnerabilidad de Super Backup & Clone
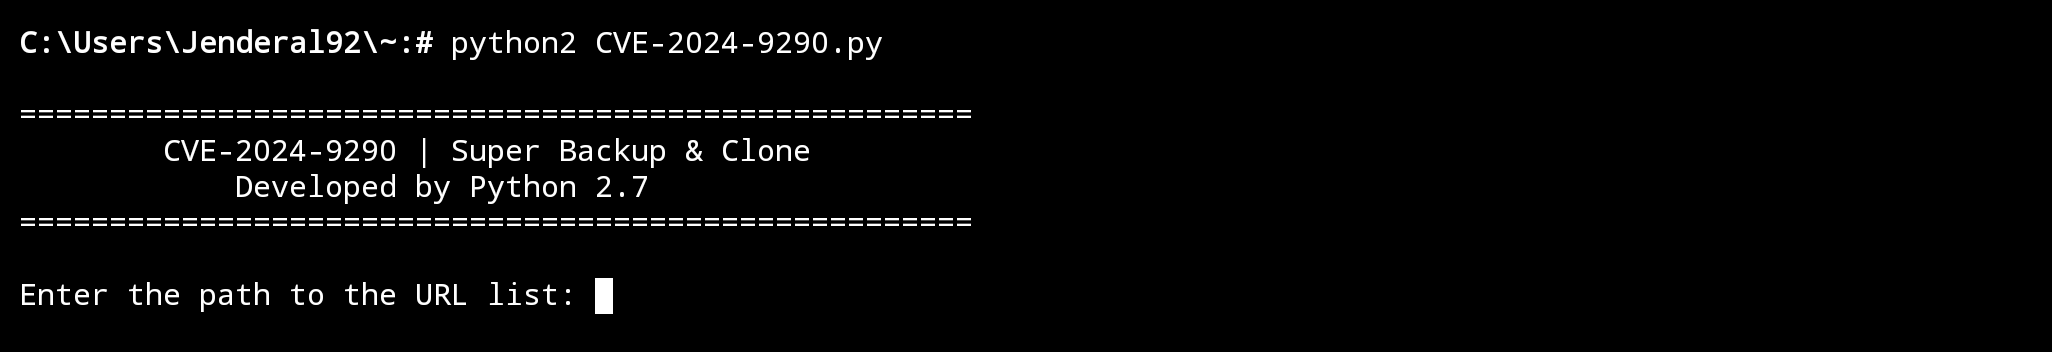
cve-2024-9290 Jenderal92

La herramienta está dirigida a sitios web de WordPress que utilizan el plugin Super Backup & Clone y son vulnerables a la carga arbitraria de archivos. Intenta cargar un shell malicioso en el directorio /wp-content/uploads/isnapshots/. Una vez cargado, la herramienta valida la existencia del shell y registra las cargas exitosas en un archivo shells.txt.


Características

  • Multihilo: Procesa hasta 10 URL simultáneamente para una explotación más rápida.
  • Carga de Shell Personalizada: Utiliza el shell malicioso alojado en GitHub como payload.
  • Registro: Registra los exploits exitosos en shells.txt para fácil referencia.

Uso

Requisitos previos

  1. Se requiere Python 2.7 para ejecutar esta herramienta.
  2. Asegúrate de tener instalada la biblioteca requests:
    pip install requests
    

Pasos para usar

  1. Clona este repositorio o descarga el script.
  2. Crea un archivo de texto que contenga una lista de URL de destino, una URL por línea.
  3. Ejecuta el script:
    python CVE-2024-9290.py
    
  4. Introduce la ruta al archivo que contiene las URL cuando se te solicite.
  5. La herramienta intentará explotar cada objetivo y registrará cualquier éxito en shells.txt.

Puntos Clave

  • Solo para uso educativo: Esta herramienta está diseñada para hacking ético y pruebas de penetración en condiciones autorizadas.
  • No hacer mal uso: El uso no autorizado es ilegal y puede tener consecuencias graves.
  • Personalizable: Los usuarios pueden modificar el script para payloads o requisitos específicos.

Descargo de responsabilidad:

He escrito el descargo de responsabilidad en la portada de Jenderal92. Puedes consultarlo AQUÍ !!!
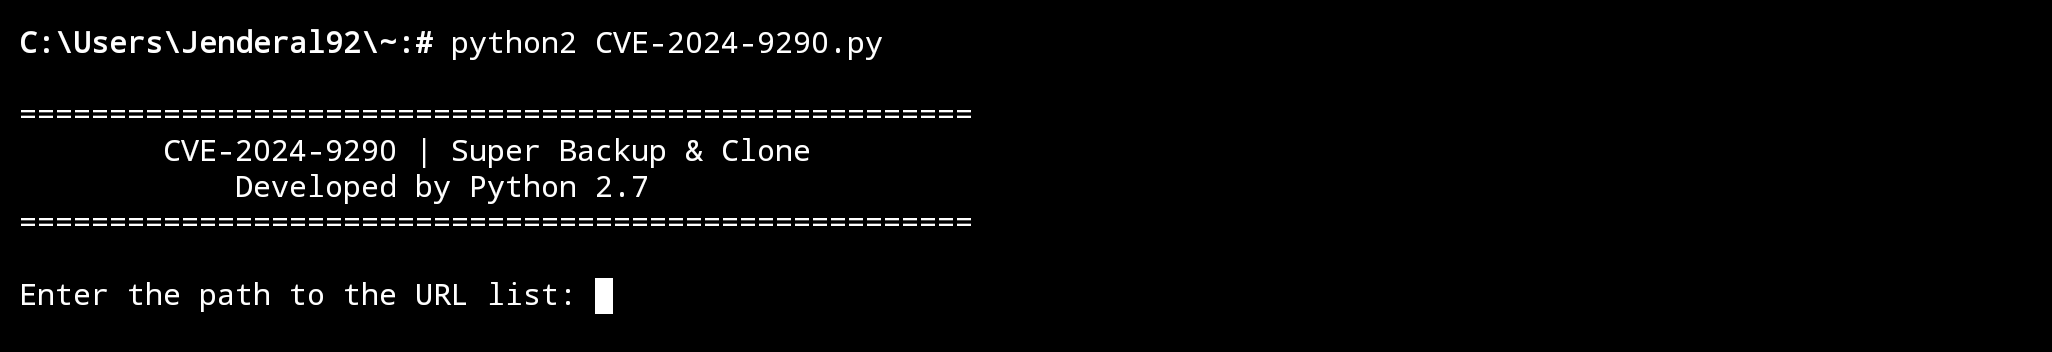

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







