
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-0796-LPE-POC — CVE-2020-0796 PoC de escalada de privilegios local | Kitploit

Herramientas/GitHubGitHub/jamf/cve-2020-0796-lpe-poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónArchived
GitHubjamf/cve-2020-0796-lpe-poc

CVE-2020-0796-LPE-POC

CVE-2020-0796 PoC de escalada de privilegios local

Ver Repositorio
2448510hace 6 añosAún no revisado
Compartir

CVE-2020-0796 POC de Escalada de Privilegios Local

(c) 2020 ZecOps, Inc. - https://www.zecops.com - Encuentra los errores de los atacantes
POC para verificar CVE-2020-0796 / "SMBGhost"
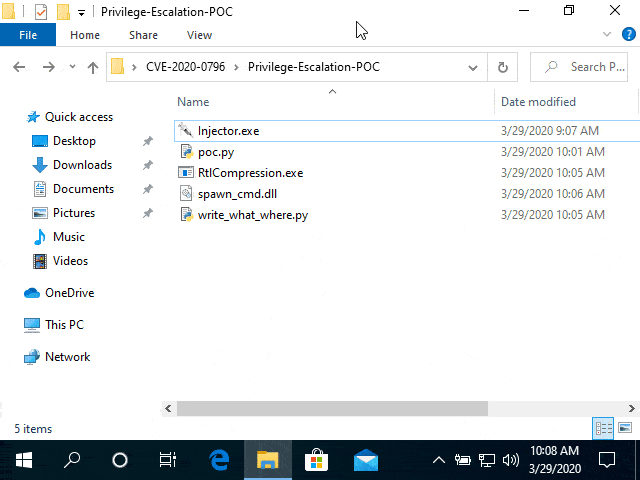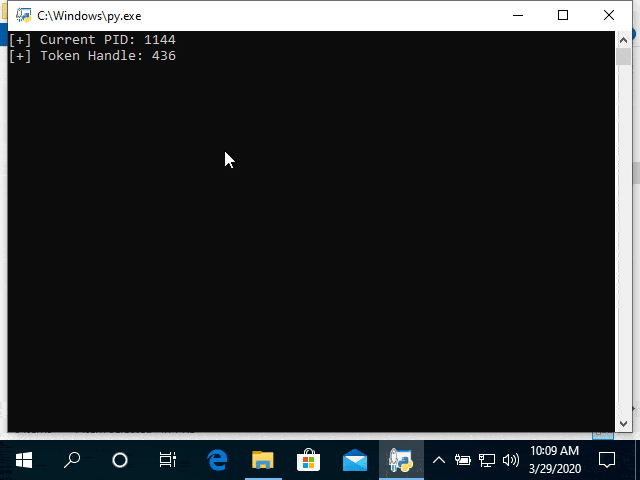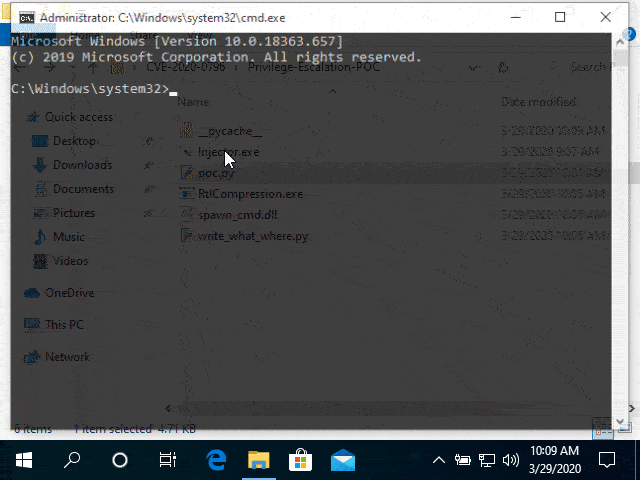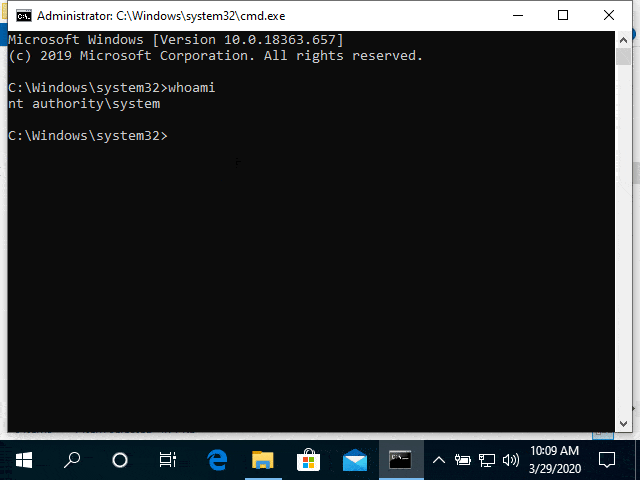
Resultado esperado: cmd.exe lanzado con acceso de sistema
Destinado únicamente para fines educativos y pruebas en entornos corporativos.
ZecOps no asume ninguna responsabilidad por el código, úselo bajo su propio riesgo.
Por favor, contacte a [email protected] si está interesado en herramientas DFIR sin agente para Servidores, Puntos Finales y Dispositivos Móviles para detectar SMBGhost y otros tipos de ataques automáticamente.

Uso

Asegúrese de tener Python instalado, luego ejecute poc.py.
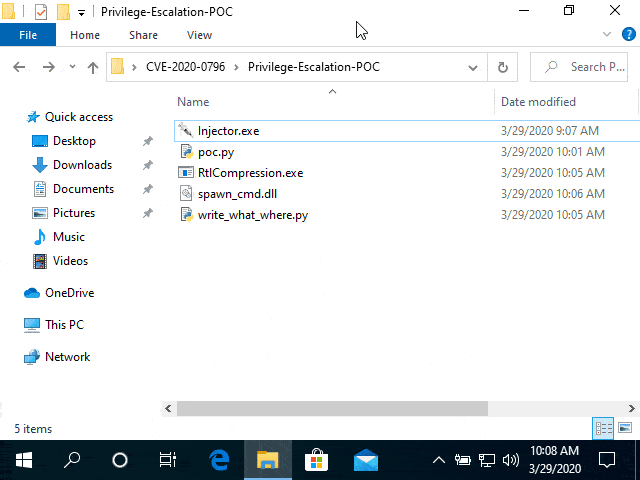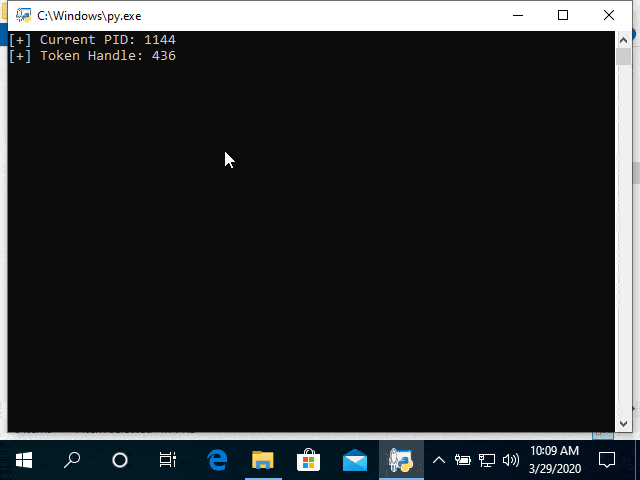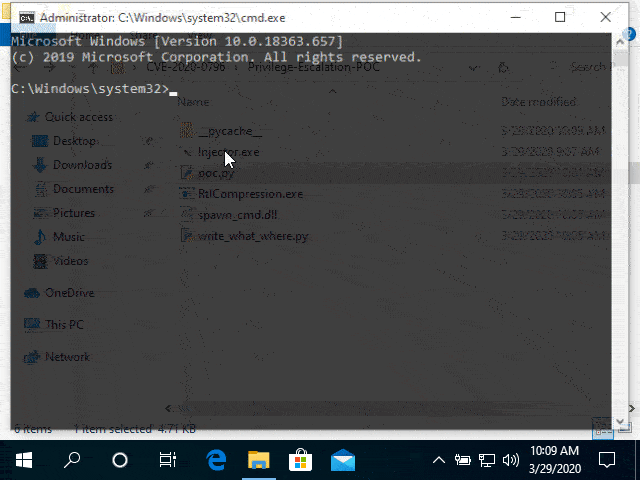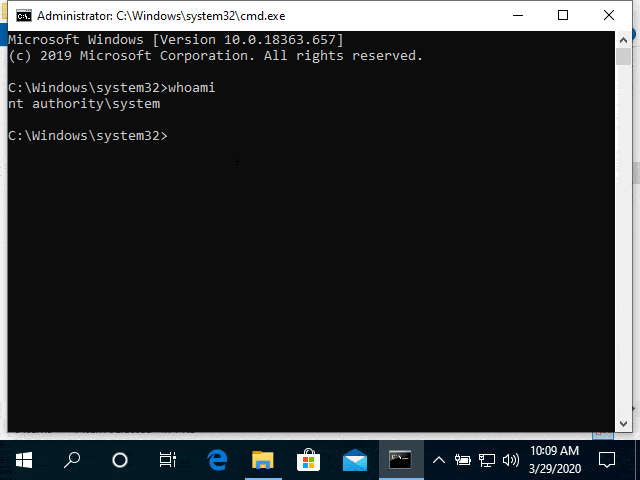
demo

Referencias

  • Explotando SMBGhost (CVE-2020-0796) para una Escalada de Privilegios Local: Writeup + POC - Blog de ZecOps
  • Reproducción de Vulnerabilidad: CVE-2020-0796 POC - Blog de ZecOps
  • CVE-2020-0796 - Microsoft Security Response Center
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





