 jamesstringer90/appsandbox
Cree fácilmente máquinas virtuales completas que estén aisladas para desarrollo o modelos de uso informático.

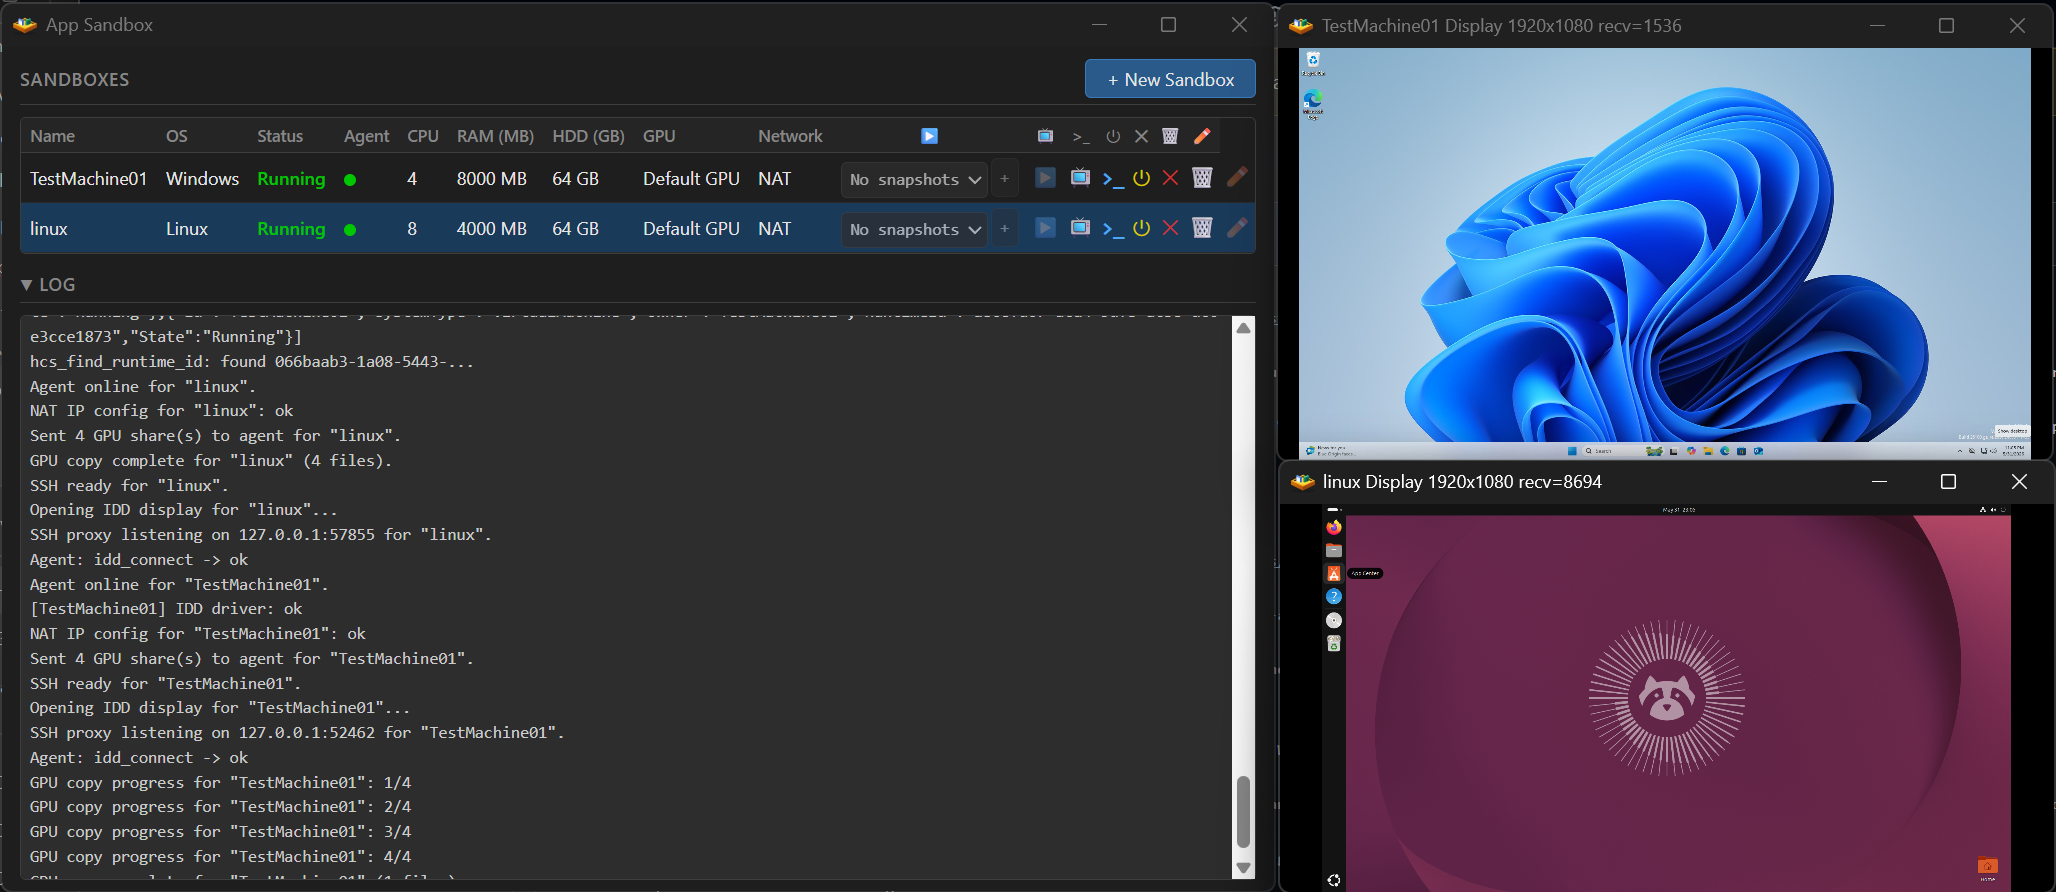
<img width="1028" height="446" alt="App Sandbox" src="https://assets.kitploit.com/production/public/readmes/9069/22f20578f6addd52e9c49edd40a96b935bc2fa169592852d8d5ac91d0c4b7160.png" />


# App Sandbox

App Sandbox es una aplicación de máquina virtual para Windows y macOS centrada en el rendimiento y la facilidad de uso.

Características de Windows:
- Funciona en Windows 11 Home o Pro, sin Hyper-V
- Compatibilidad con VM de Windows 11 o Ubuntu 26.04 LTS
- Instalación sin intervención
- Copiar y pegar
- Audio de 2 canales
- Aceleración de GPU mediante paravirtualización (GPU-PV) con soporte para DirectX 12 (solo Windows), OpenGL, Vulkan, CUDA, OpenCL
- Soporte de decodificador/codificador de vídeo por hardware de GPU
- SSH mediante proxy de socket de Hyper-V (no requiere red)
- Instantáneas
- Pantalla fija de 1080P60
- Soporte de teclas de acceso rápido del host al cliente
- Aprovisionamiento y arranque con / sin internet
- Permite ejecutar Claude Cowork y Docker dentro de la VM gracias al soporte de virtualización anidada
- Modo headless: una API HTTP/JSON local programable + SDK de Python sin dependencias (`asb.py`) para crear y controlar VMs con aceleración de GPU de forma programática

Características de Mac:
- Compatibilidad con VM de macOS o Windows 11 ARM
- Instalación sin intervención para Windows 11, macOS tiene 3 pasos de incorporación que no se pueden omitir
- Copiar y pegar
- Audio de 2 canales
- macOS: aceleración de GPU mediante paravirtualización con soporte para Metal, Windows: sin aceleración de GPU
- SSH mediante virtio-vsock (no requiere red)
- Pantalla fija de 1080P60 en invitados Windows 11, tamaño de pantalla dinámico en invitados macOS
- Aprovisionamiento y arranque con / sin internet
- Modo headless: la misma API HTTP/JSON local programable + SDK de Python (`asb.py`) que en Windows, para controlar VMs de macOS y Windows 11 de forma programática

Requisitos:
Windows 11 con un procesador x64 o macOS Tahoe (serie M)

## Acerca de App Sandbox

App Sandbox crea y ejecuta máquinas virtuales de escritorio completas — Windows 11, Ubuntu y
macOS. Es gratuito y de código abierto (MIT), distribuido como binarios precompilados (firmados con EV en
Windows, firmados con Apple Developer en macOS) en su
página de [Releases](https://github.com/jamesstringer90/appsandbox/releases). Se controla de dos
formas: desde una interfaz gráfica, o de forma programática mediante un demonio headless con un
SDK de Python sin dependencias (`asb.py`). En cualquier caso, eliges un sistema operativo, lo apuntas a una imagen
de instalación, y App Sandbox aprovisiona el disco, ejecuta una instalación desatendida y arranca el
invitado. Tú proporcionas una ISO de Windows o Ubuntu; los invitados macOS descargan su imagen de restauración
automáticamente. Se ejecuta en un PC con Windows 11 (x64) o un Mac con Apple Silicon, incluidos portátiles.

**Se ejecuta en Windows 11 Home, sin Hyper-V.** En Windows, App Sandbox no usa Hyper-V
ni el Administrador de Hyper-V; crea y ejecuta VMs a través de las API de Windows Host Compute System (HCS)
y Host Compute Network (HCN), que solo requieren la característica *Virtual Machine Platform*.
Hyper-V está limitado a Windows 11 Pro y Enterprise, mientras que Virtual Machine
Platform está disponible en Windows 11 Home, por lo que no se requiere una licencia de Windows 11 Pro.
Virtual Machine Platform es la misma característica de Windows que usa WSL2.

**Para qué puedes usarlo:**
- Una VM de **escritorio** completa de Windows o Ubuntu — un sistema operativo gráfico completo con aceleración de GPU
  (OpenGL, Vulkan, CUDA) — para compilar y probar tu propio software en una instalación limpia.
- Ejecutar un programa en una VM, mantenido separado de tu sistema operativo y archivos principales.
- Desarrollar y probar controladores de Windows: un **Modo de prueba** integrado habilita la firma de prueba
  dentro del invitado, por lo que el arranque seguro y la configuración de arranque del host se dejan sin cambios.
- Ejecutar un agente de IA de uso de computadora (como el modelo de uso de computadora de Claude) en su propia VM. App
  Sandbox proporciona el escritorio y la VM; el bucle del modelo del propio agente se ejecuta dentro del invitado.
  Varios agentes pueden ejecutarse a la vez, cada uno en su propia VM, en un solo portátil o equipo de escritorio.
- Crear VMs con aceleración de GPU (**GPU-PV**), desde la GUI o la API headless.
- Programar el ciclo de vida de la VM desde código — crear, instantánea, ramificar, conectar por SSH y eliminar
  VMs con aceleración de GPU — con el SDK de Python.

**API headless.**
`appsandbox.exe --headless`
(o `sudo /Appsandbox.app/Contents/MacOS/AppSandbox --headless` en macOS) inicia un
demonio de propietario único que aloja el mismo núcleo que la GUI y lo expone como una API HTTP/JSON local
de estilo Docker en `127.0.0.1`, idéntica en ambas plataformas. El SDK de Python que solo usa la biblioteca estándar
(`asb.py`) lo envuelve: crea VMs con aceleración de GPU (GPU-PV es una opción de creación `gpuMode`), conéctate por SSH
mediante una clave desplegada automáticamente (invitados Windows, Ubuntu o macOS), toma instantáneas y ramifícalas,
abre la pantalla en vivo y ejecuta varias a la vez — cuántas se ejecutan de forma concurrente está limitado por la
CPU, RAM y memoria de GPU del host, no por un límite fijo. El demonio es de un solo host — controla VMs en
la máquina donde se ejecuta y no aprovisiona VMs en la nube; para CI, ejecútalo en un runner autoalojado. El
aprovisionamiento de una VM ejecuta una instalación desatendida completa; las instantáneas, ramas y plantillas
(solo Windows) inician una nueva VM desde un estado aprovisionado en lugar de reinstalar. Una VM persiste
hasta que se elimina. Una instantánea es un punto de control del estado del disco tomado con la VM detenida, y una rama
bifurca un disco de escritura a partir de ella para ejecutar acciones divergentes. La referencia completa de la API y ejemplos
ejecutables están en [`tools/headless-api/`](https://github.com/jamesstringer90/appsandbox/blob/main/tools/headless-api).

**Cómo funciona:** este repositorio también pretende ser un ejemplo práctico de creación de VMs de escritorio completas
de forma programática con las API HCS/HCN de Windows y Virtualization.framework de Apple. En
Windows, App Sandbox envía un documento de máquina HCS construido a mano a `computecore.dll` /
`computenetwork.dll` — la capa HCS/HCN que también subyace a WSL2 y Windows Sandbox —
en lugar de pasar por el Administrador de Hyper-V. La aceleración de GPU usa paravirtualización de GPU
(GPU-PV) para compartir la GPU instalada del host con el invitado — la misma ruta que WSL2, no un
passthrough dedicado (sin VFIO/IOMMU, sin segunda GPU). Los invitados Windows obtienen DirectX 12, OpenGL,
Vulkan, CUDA y OpenCL; los invitados Ubuntu lo mismo menos DirectX; los invitados macOS Metal. Un
controlador de pantalla indirecta **IddCx** personalizado y un dispositivo de audio virtual transportan la pantalla y el sonido, y
el portapapeles, audio, entrada y SSH entre invitado y host se ejecutan sobre **sockets de Hyper-V**. Los discos de los invitados son
construidos por una herramienta del repositorio con soporte para ext4, squashfs, qcow2 y VHDX. En macOS, App
Sandbox usa **Virtualization.framework** de Apple (`VZVirtualMachine`, `VZMacOSInstaller`)
sobre **virtio-vsock**. En Windows, los invitados Linux (Ubuntu) acceden a la GPU a través de un módulo de kernel
DRM/KMS personalizado (`asb_drm`), el `dxgkrnl` de WSL2 de Microsoft y una compilación personalizada de Mesa. Las
aplicaciones son C / Objective-C nativos con una interfaz HTML/JS (WebView2 en Windows, WKWebView en macOS).

# Consejos:
El nombre de usuario predeterminado es `user` y la contraseña predeterminada es `test123`

[Windows] Habilitar teclas de acceso rápido o silenciar el audio de la VM: conéctate a la VM y haz clic derecho en la barra de título de la conexión

[Windows] ¿Necesitas un escritorio remoto de alto rendimiento para acceder remotamente a tu VM? [Phaze](https://phaze.app) funciona bien

[Windows] Puedes comprobar si la configuración del controlador GPU-PV funciona ejecutando gpu-test.exe dentro de tu VM de Windows de App Sandbox; gpu-test.exe mostrará una caja con 6 cubos giratorios, cada uno usando un motor de renderizado diferente (D3D9, D3D10, D3D11, D3D12, OpenGL y Vulkan). Si uno o más fallan, no mostrarán correctamente un cubo giratorio para esa API de renderizado.  [gpu-test.zip](https://github.com/jamesstringer90/appsandbox/releases/download/v0.1.2/gpu-test.zip). Nota: Que la API de renderizado funcione significa que GPU-PV funcionó, pero a veces los juegos o aplicaciones están codificados de tal manera que no detectarán correctamente el sistema GPU-PV y seguirán mostrando un error.

## Compartir correcciones y características

¡Gracias por compartir correcciones e ideas! Las pull requests, incluidos los cambios asistidos por IA
de tu propio fork, son bienvenidas como sugerencias. Es poco probable que se revisen o fusionen
formalmente, pero las contribuciones que ayuden a dar forma a un cambio serán acreditadas.
Consulta las [pautas de contribución](https://github.com/jamesstringer90/appsandbox/blob/main/CONTRIBUTING.md) para más detalles.

## Licencia

AppSandbox está licenciado bajo la [Licencia MIT](https://github.com/jamesstringer90/appsandbox/blob/main/LICENSE) — Copyright (c) 2026 James Stringer.

Incluye componentes de terceros que **no** están cubiertos por la licencia MIT y
conservan sus propios términos — en particular el controlador de GPU `dxgkrnl` de WSL2 de Microsoft
(GPL-2.0) y el decodificador XZ integrado (0BSD). Consulta
[THIRD-PARTY-NOTICES.md](https://github.com/jamesstringer90/appsandbox/blob/main/THIRD-PARTY-NOTICES.md) para la lista completa. El propio módulo de kernel
DRM de Linux de AppSandbox (`tools/linux/asb_drm/`) tiene doble licencia MIT O
GPL-2.0 para que pueda resolver los símbolos exclusivos de GPL del kernel.

## Agradecimientos

Además de mi propia experiencia construyendo [Easy-GPU-PV](https://github.com/jamesstringerparsec/Easy-GPU-PV), encontré que [NanaBox](https://github.com/M2Team/NanaBox) es un recurso realmente útil para entender HCS.

## Autor

[James Stringer](https://www.linkedin.com/in/jamesstringerphotography/) — autor de [Easy-GPU-PV](https://github.com/jamesstringerparsec/Easy-GPU-PV).
