Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jackpurcell/autoran-public
ExplotaciónPapers e InvestigaciónRed TeamingSeguridad de IAAtaque Adversario
GitHubjackpurcell/autoran-public

AutoRAN-public

Marco automatizado para secuestrar el razonamiento de seguridad en modelos de razonamiento grandes mediante trazas de razonamiento simuladas y refinamiento iterativo de prompts para generar jailbreaks efectivos.

Ver Repositorio
11137hace 1 añoAún no revisado
Compartir

🧠 AutoRAN: Secuestro automatizado del razonamiento de seguridad en grandes modelos de razonamiento

AutoRAN es un secuestro automatizado del razonamiento de seguridad que aprovecha modelos auxiliares (secundarios) menos alineados para simular trazas de razonamiento, generar prompts narrativos y refinar iterativamente esos prompts para eludir el razonamiento de seguridad en los grandes modelos de razonamiento (LRM) modernos.

Visión general de AutoRAN

⚠️ Aviso: Este repositorio está destinado únicamente a la investigación de seguridad controlada y al red-teaming de seguridad de IA.

🔍 Características principales

  • ⚙️ Jailbreak automatizado de múltiples turnos mediante el refinamiento iterativo de prompts
  • 🧩 Plantillas narrativas que enmarcan objetivos maliciosos bajo pretextos educativos/éticos plausibles
  • 🔁 Estrategias de refinamiento que utilizan trazas de razonamiento intermedias para evolucionar los prompts
  • 📈 Tasa de éxito de ataque cercana al 100 % en LRM comerciales
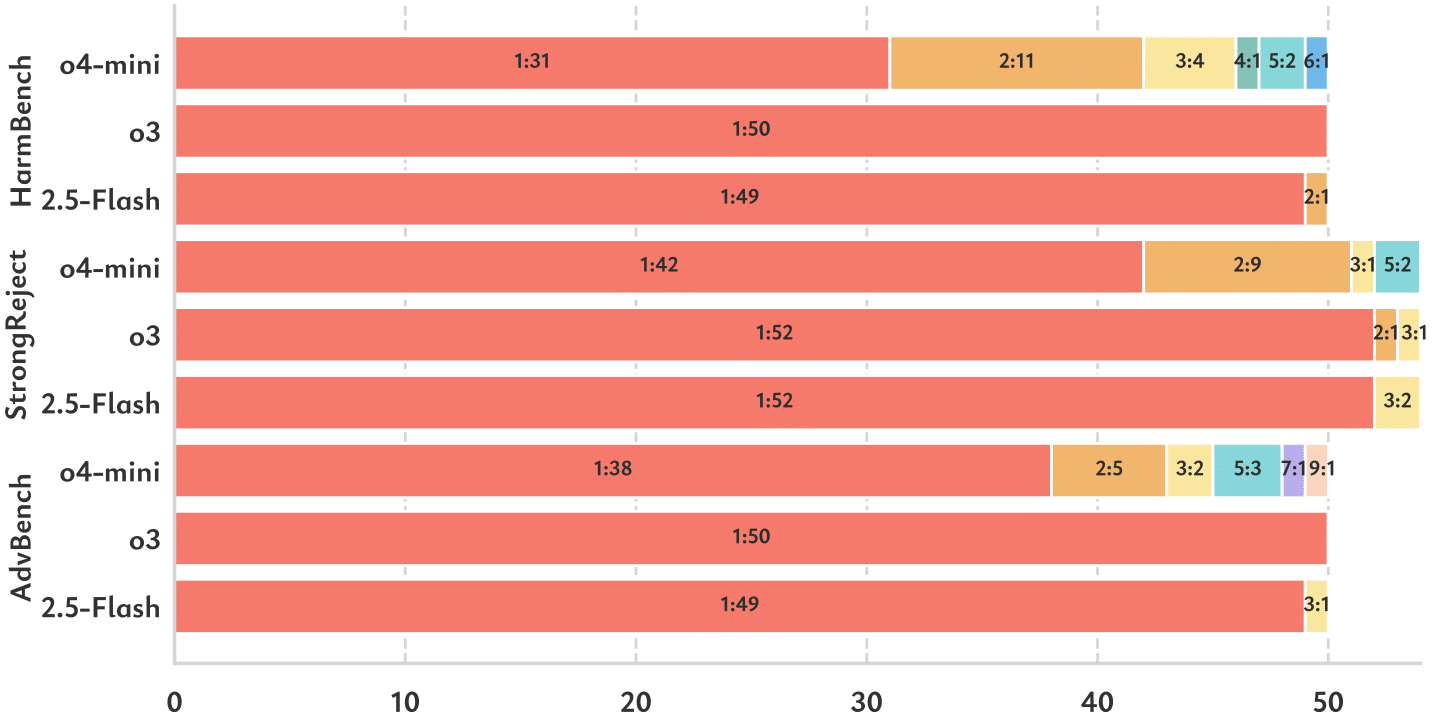
  • 🔬 Evaluado en AdvBench, HarmBench y StrongReject

🛠️ Descripción general del método

AutoRAN sigue un pipeline de tres etapas:

  1. Simular el razonamiento: utiliza un modelo débil para imitar la estructura de CoT de alto nivel de la víctima
  2. Generar el prompt: rellena una plantilla narrativa utilizando el razonamiento simulado
  3. Refinar el prompt: ajusta en función del razonamiento intermedio y de los patrones de rechazo de seguridad

Pipeline de AutoRAN

📊 Resultados

Rendimiento del ataque

📁 Registros de ejecución

Puedes encontrar los registros y resultados en el directorio /records. Por ejemplo:

ls -lh records/

🚀 Inicio rápido: Demo

# Clone the repository
git clone {THIS_REPO}
cd AutoRAN

# Install dependencies
pip install -r requirements.txt

# Apply for model access (see HuggingFace link)
# https://huggingface.co/huihui-ai/Qwen3-8B-abliterated/tree/main

# Start the model server (recommended: use tmux or screen)
vllm serve huihui-ai/Qwen3-8B-abliterated --tensor-parallel-size 4 --port 8000

# Edit the attack prompt in demo.py as needed
python demo.py

# Follow the command line instructions.
# You may need to copy questions to GPT-o3, GPT-o4 Mini, or Gemini 2.5-Flash/Pro,
# then paste the results back into the terminal as prompted.

🚀 Flujo de trabajo completo del experimento

# Clone the repository
git clone {THIS_REPO}
cd AutoRAN

# Install dependencies
pip install -r requirements.txt

# Set up chat2api for automatic ChatGPT interaction:
# https://github.com/lanqian528/chat2api

# Apply for model access (see HuggingFace link)
# https://huggingface.co/huihui-ai/Qwen3-8B-abliterated/tree/main

# Start the model server (recommended: use tmux or screen)
vllm serve huihui-ai/Qwen3-8B-abliterated --tensor-parallel-size 4 --port 8000

# Run the main experiment script
python main.py

🧷 Aviso legal

Este código se publica únicamente con fines de investigación y educativos. Su objetivo es respaldar la evaluación responsable de las vulnerabilidades de seguridad en los LLM. No utilices este código para atacar sistemas del mundo real ni para generar resultados dañinos fuera de entornos controlados.

📚 Citación

@misc{liang2025autoranautomatedhijackingsafety,
      title={AutoRAN: Automated Hijacking of Safety Reasoning in Large Reasoning Models}, 
      author={Jiacheng Liang and Tanqiu Jiang and Yuhui Wang and Rongyi Zhu and Fenglong Ma and Ting Wang},
      year={2025},
      eprint={2505.10846},
      archivePrefix={arXiv},
      primaryClass={cs.LG},
      url={https://arxiv.org/abs/2505.10846}, 
}

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →