
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-2256-PoC — Prueba de concepto que demuestra una vulnerabilidad de inyección de comandos en la herramienta MS-Agent Shell, que permite la ejecución arbitraria de comandos y una shell inversa mediante la evasión de los controles de seguridad con Python. | Kitploit
Herramientas/GitHubGitHub/itamar-yochpaz/cve-2026-2256-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubitamar-yochpaz/cve-2026-2256-poc

CVE-2026-2256-PoC

Prueba de concepto que demuestra una vulnerabilidad de inyección de comandos en la herramienta MS-Agent Shell, que permite la ejecución arbitraria de comandos y una shell inversa mediante la evasión de los controles de seguridad con Python.

Ver Repositorio
250hace 9 mesesAún no revisado
Compartir

PoC de CVE-2026–2256

image

Resumen Ejecutivo

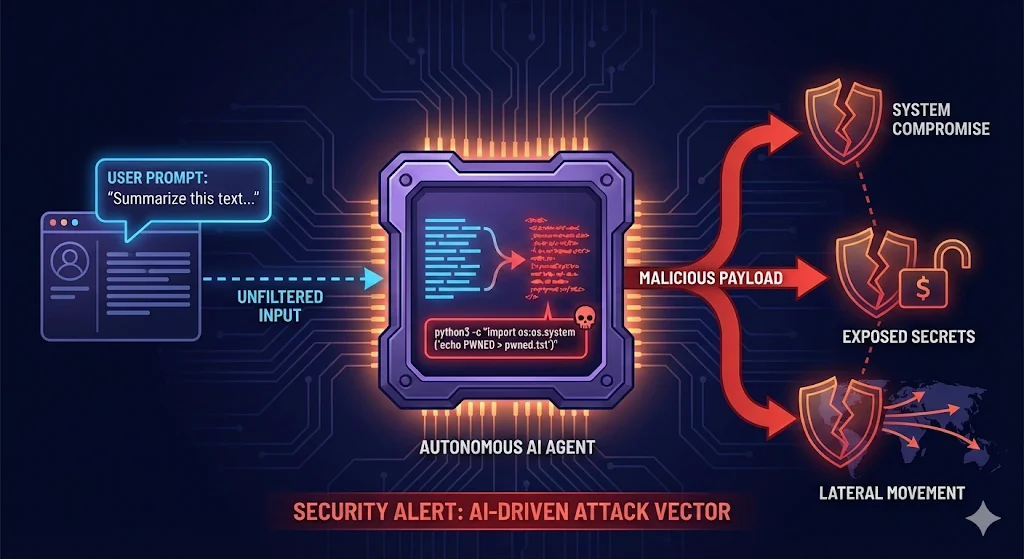
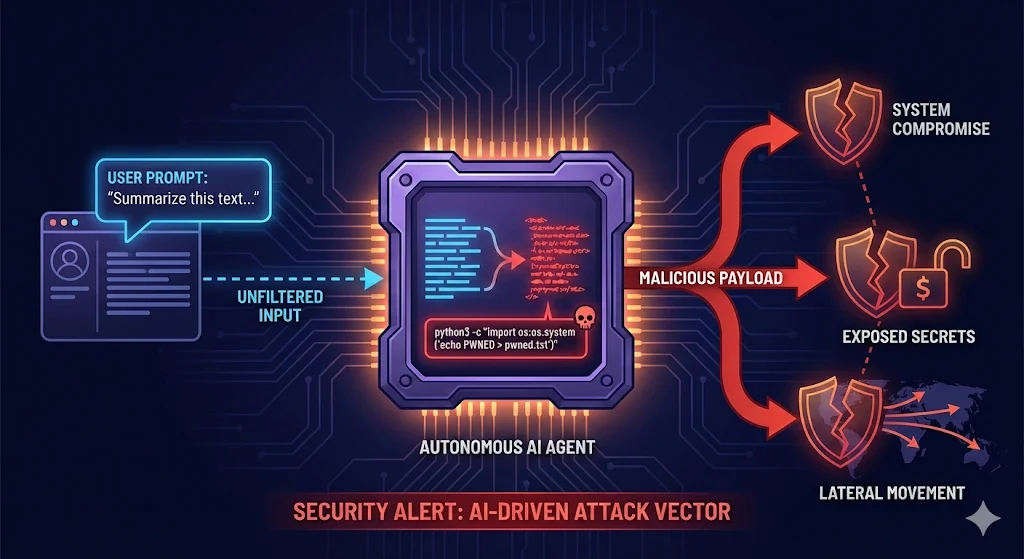
Se identificó una vulnerabilidad crítica de inyección de comandos (CVE-2026–2256, CVSS X.X) en el componente de herramienta Shell del framework MS-Agent versión 1.5.2. La vulnerabilidad surge de una sanitización inadecuada de la entrada influenciada por el usuario que se pasa directamente a un contexto de ejecución de shell, lo que permite la evaluación no intencionada de comandos. Un atacante puede explotar esta falla inyectando contenido manipulado en las fuentes de datos consumidas por el agente, como prompts, documentos, registros o entradas de investigación, sin requerir acceso directo al shell ni un uso indebido explícito por parte del operador. Como resultado, se pueden ejecutar comandos arbitrarios con los privilegios del proceso MS-Agent en el sistema host como parte del flujo de ejecución normal del agente, lo que potencialmente conduce al compromiso total del host.

  • Obtenga más información sobre la vulnerabilidad:

Detalles Técnicos

  • Proveedor afectado: ModelScope
  • Producto afectado: MS-Agent
  • Versión afectada: 1.5.2
  • Componente vulnerable: herramienta Shell
  • Ubicación: ms_agent/tools/shell/shell.py

La herramienta Shell es un componente interno de MS-Agent que permite a los agentes ejecutar comandos del sistema operativo en el host. Está diseñada para admitir flujos de trabajo del agente, como gestión de archivos, navegación de directorios y tareas de automatización, delegando la ejecución de comandos al sistema operativo subyacente.

Prueba de Concepto (Reproductor de Ejecución Segura de Comandos)

Qué Demuestra Este PoC

Este PoC simplificado muestra cómo se puede eludir la función check_safe() en la herramienta Shell de ms-agent para establecer una reverse shell usando Python.

Requisitos Previos

  • Python 3
  • nc (netcat)

Instrucciones de Prueba Paso a Paso

Paso 1: Primera Ejecución (Verificar Bypass)

Ejecute el PoC para verificar que el comando elude las comprobaciones de seguridad. Salida esperada: ✓ BYPASS EXITOSO - el comando pasa todas las comprobaciones de seguridad

Paso 2: Configurar el Listener (Nueva Ventana de Terminal)

Abra una NUEVA ventana de terminal y ejecute:

nc -l 1111

Esto inicia un listener en el puerto 1111. Deje esta terminal abierta y en espera.

Paso 3: Ejecutar la Reverse Shell (Terminal Original)

En su terminal original, ejecute:

./reverse_shell_poc.py --execute

Cuando se le solicite, escriba yes y presione Enter.

Paso 4: Verificar la Conexión

Cambie a la terminal con el listener de netcat (del Paso 2). ¡Ahora debería tener un prompt de shell!

Pruebe comandos como:

  • whoami - ver su nombre de usuario
  • pwd - ver el directorio actual
  • ls - listar archivos
  • exit - cerrar la conexión

¿Qué Está Sucediendo?

  1. Técnica de Bypass: Usa python3 para ejecutar código arbitrario
  2. Por Qué Funciona: python3 NO está en la lista de comandos bloqueados
  3. Impacto de Seguridad: Ejecución completa de comandos a pesar de las comprobaciones de seguridad

La Vulnerabilidad

La función check_safe() bloquea comandos como:

  • sudo, rm -rf /, chmod, curl | bash, etc.

Pero NO bloquea:

  • python3 (ejecución de código arbitrario)
  • nc (netcat - conexiones de red)
  • perl, ruby, node (otros intérpretes)

Hallazgos Clave

Esto demuestra una vulnerabilidad CRÍTICA:

  • ✗ Lista de bloqueo incompleta de comandos peligrosos
  • ✗ Python puede ejecutar cualquier código arbitrario
  • ✗ Puede eludir todas las comprobaciones de seguridad
  • ✗ Logra acceso completo de reverse shell

Limpieza

Después de las pruebas, puede eliminar el directorio de prueba:

rm -rf /tmp/test_output

Nota

Esta es una demostración solo para localhost (se conecta a 127.0.0.1). Este PoC evita intencionalmente la conectividad remota para reducir el riesgo de abuso.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




