
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BLUESPAWN — Un software de Defensa Activa y EDR para potenciar a los Blue Teams. | Kitploit
Herramientas/GitHubGitHub/ion28/bluespawn
Herramientas DefensivasEscáneres de VulnerabilidadesForensia de MemoriaAuditoría de ConfiguraciónRespuesta a IncidentesAnálisis de Registros
GitHubion28/bluespawn

BLUESPAWN

Un software de Defensa Activa y EDR para potenciar a los Blue Teams.

Ver Repositorio
1.3k17820hace 6 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

BLUESPAWN-logo2-temp

BLUESPAWN

Version License Platform Operating System Discord

Estado del Código

Win Client build Codacy Badge Last Commit

Nuestra Misión

BLUESPAWN ayuda a los equipos azules a monitorear sistemas en tiempo real contra atacantes activos, detectando actividad anómala.

¿Qué es BLUESPAWN?

BLUESPAWN es una herramienta de defensa activa y detección y respuesta en el endpoint que permite a los defensores detectar, identificar y eliminar rápidamente actividad maliciosa y malware en una red.

Involúcrate y Contribuye al Proyecto

¿Quieres ayudar a que BLUESPAWN sea aún más efectivo localizando y deteniendo malware? Únete a nosotros en el servidor de Discord de BLUESPAWN y colabora en el desarrollo o simplemente sugiere una función o reporta un error. No se requiere experiencia: no hay mejor manera de aprender sobre desarrollo o seguridad que lanzarse de lleno.

Si deseas contribuir con código, puedes comenzar consultando nuestra página wiki sobre cómo configurar tu entorno de desarrollo. No dudes en contactarnos en Discord si encuentras algún problema al configurarlo. Generalmente seguimos los errores y nuevas funciones a través de Issues y coordinamos en el chat durante el trabajo de desarrollo.

Por qué creamos BLUESPAWN

Hemos creado y publicado este proyecto como código abierto por varias razones, entre ellas:

  • Mover más rápido: Queríamos herramientas diseñadas específicamente para identificar rápidamente actividad maliciosa en un sistema.
  • Conocer nuestra cobertura: Queríamos saber exactamente qué podían detectar nuestras herramientas y no depender tanto de software de caja negra (como los antivirus). Este enfoque nos ayuda a enfocar mejor nuestros esfuerzos en líneas de trabajo específicas y tener confianza en el estado de otras.
  • Mejor comprensión: Queríamos entender mejor la superficie de ataque de Windows para defenderla mejor.
  • Más software de código abierto para el equipo azul: Aunque existen muchas herramientas de equipo rojo de código abierto, la gran mayoría de las mejores herramientas para el equipo azul son de código cerrado (antivirus, EDR, SysInternals, etc.). No deberíamos depender de la seguridad por oscuridad para prevenir actores maliciosos (obviamente es muy difícil, pero es algo por lo que esforzarse).
  • Demostrar características de las API del sistema operativo: Revisamos una gran cantidad de documentación de Microsoft, respuestas de StackOverflow y más para crear esto. Esperamos que otros encuentren útil parte del código.

Cobertura de MITRE ATT&CK

Visita este mapa para ver las capacidades de cobertura actuales.

Prueba BLUESPAWN

Nota: BLUESPAWN se encuentra en desarrollo alfa activo, por lo que muchas funciones pueden no funcionar como se espera aún y las detecciones pueden ser de alcance demasiado limitado o generar muchos falsos positivos.

Nota 2: BLUESPAWN está diseñado para ser ejecutado por un profesional de seguridad en la mayoría de los casos y, como tal, detectará actividad no maliciosa en ocasiones. Si bien BLUESPAWN ayuda a identificar rápidamente cosas potencialmente malas, se espera que el usuario utilice la información disponible para tomar la decisión final.

  1. Consulta las páginas de la Wiki para aprender más sobre las opciones de línea de comandos, ejemplos y más.
  2. Descarga la última versión desde esta página.
  3. Abre un Símbolo del sistema como Administrador.
  4. Ejecuta el siguiente comando para ver las opciones disponibles:
.\BLUESPAWN-client-x64.exe --help

Modo Mitigate

  1. Ejecuta lo siguiente desde tu Símbolo del sistema como Administrador para auditar tu sistema en busca de configuraciones de seguridad:
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
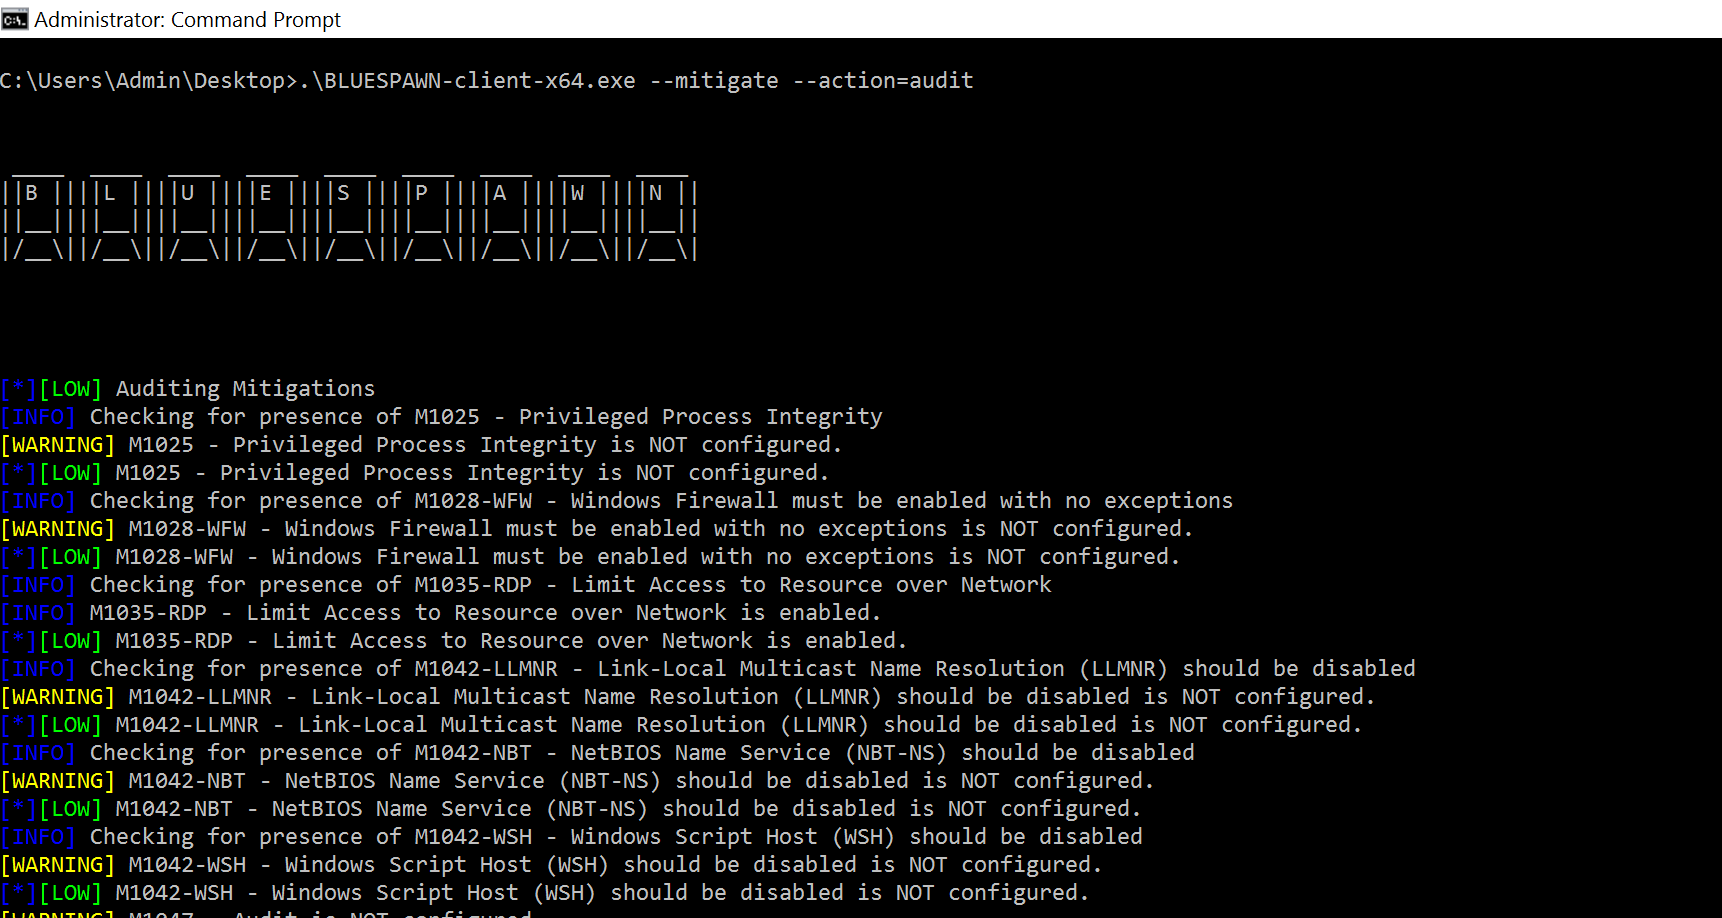
BLUESPAWN en Acción-Mitigate

Modo Hunt

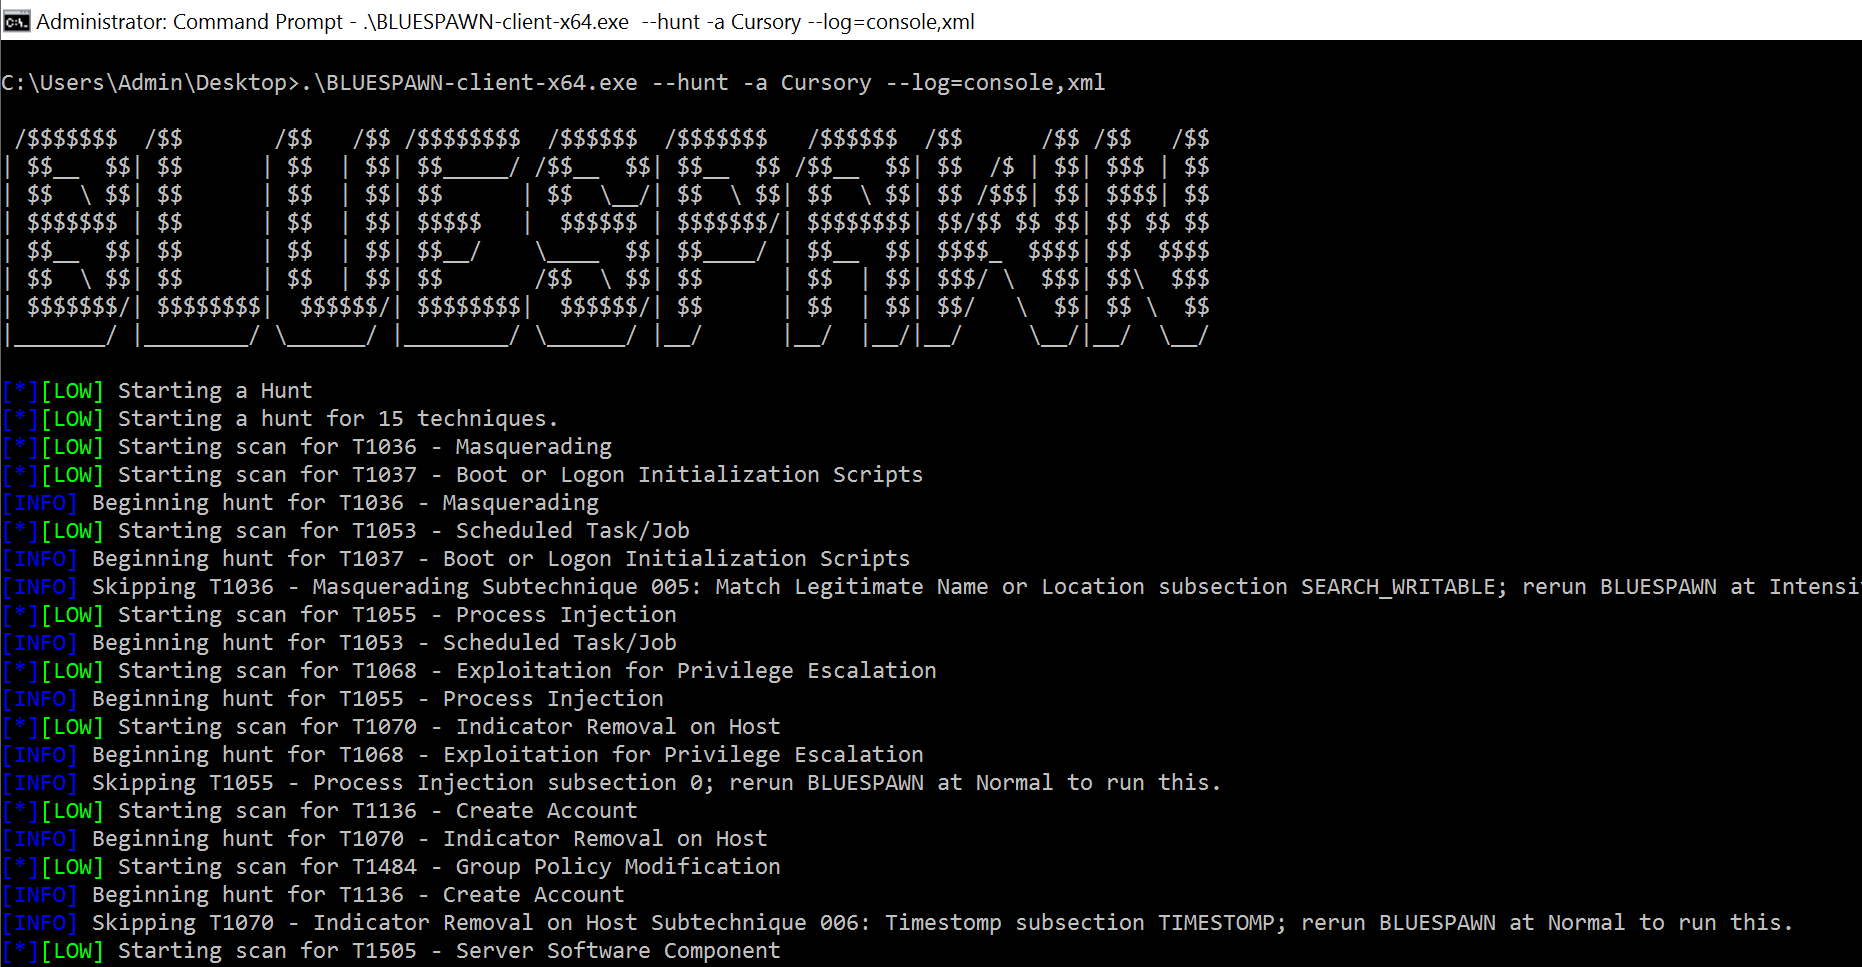
  1. Ejecuta BLUESPAWN desde el Símbolo del sistema como Administrador para buscar actividad maliciosa en el sistema:
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
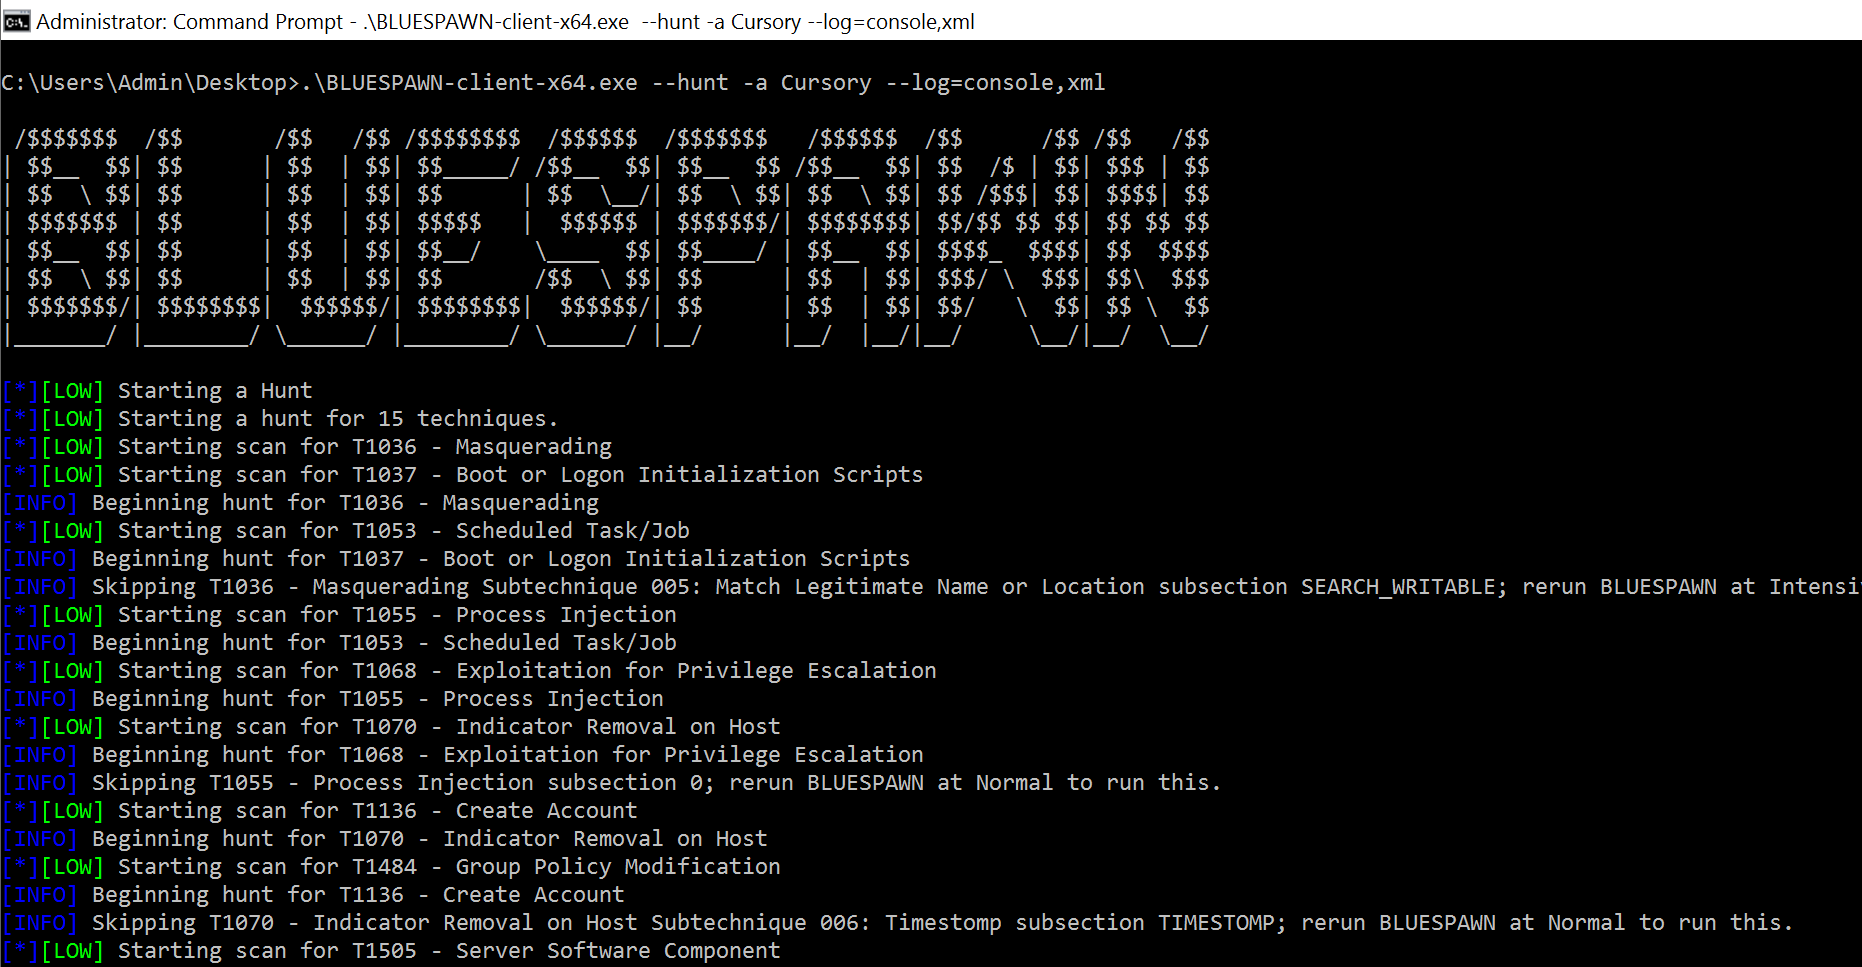
BLUESPAWN en Acción-Hunt

Modo Monitor

  1. Ejecuta BLUESPAWN desde el Símbolo del sistema como Administrador para monitorear actividad maliciosa en el sistema:
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
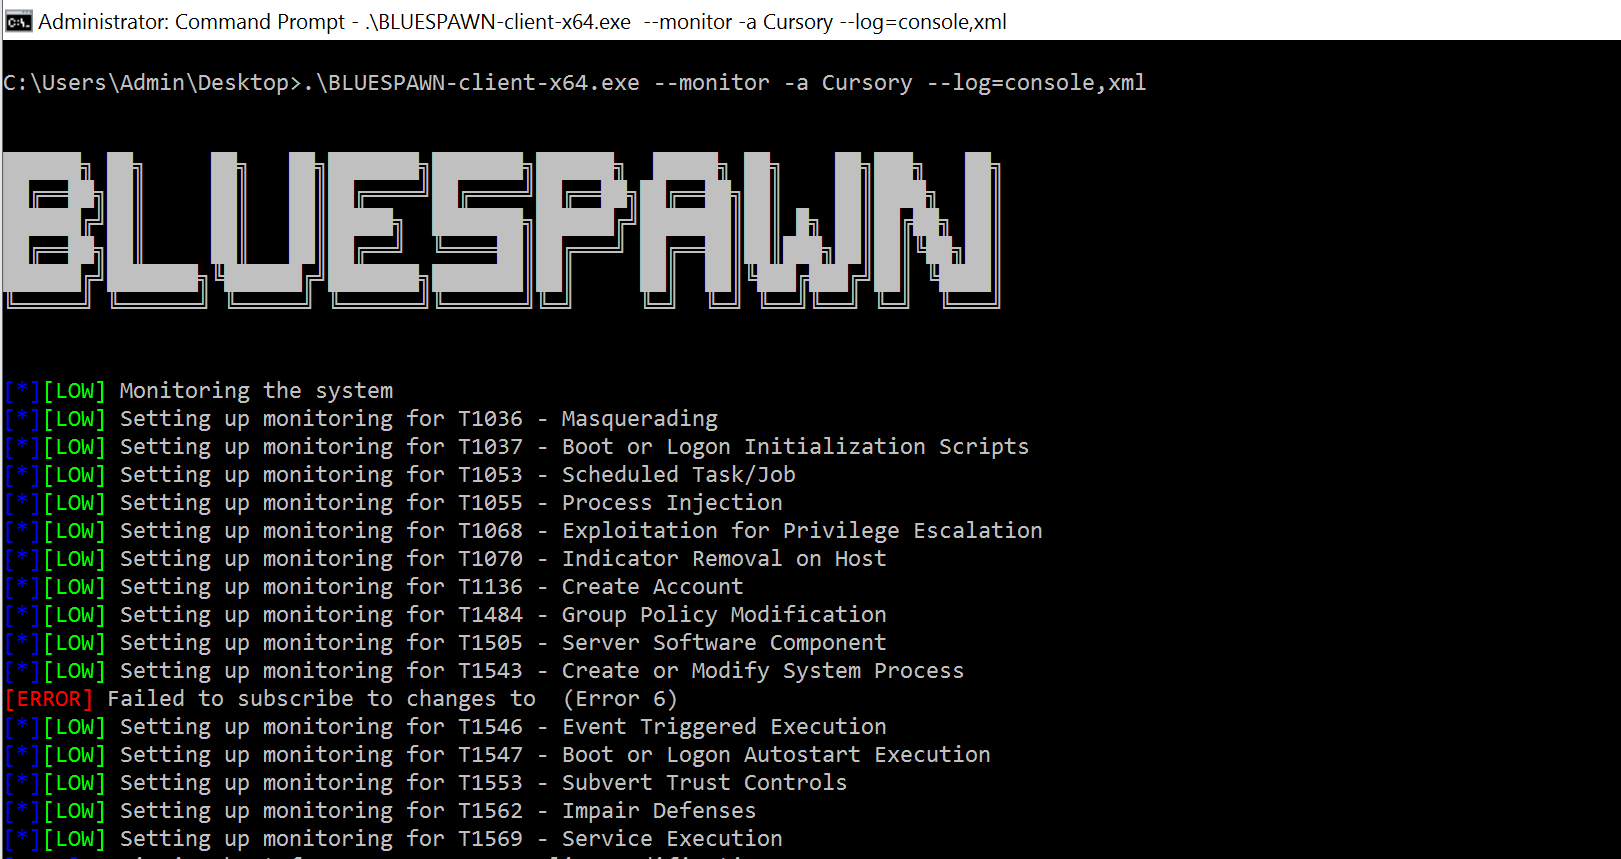
BLUESPAWN en Acción-Monitor

Líneas de Esfuerzo

BLUESPAWN consta de 3 modos principales, como se indica a continuación. Varios de estos módulos tienen submódulos (que pueden no estar creados aún en el código base) y todos se encuentran en diferentes etapas de planificación, investigación y desarrollo. Además, están respaldados por otros módulos.

  • Hunt (Busca evidencia de comportamiento malicioso)

  • Mitigate (Mitiga vulnerabilidades aplicando configuraciones de seguridad)

  • Monitor (Monitorea continuamente el sistema en busca de comportamiento potencialmente malicioso)

  • Scan (Se utiliza para evaluar elementos identificados por las búsquedas y decidir si son sospechosos/malware)

  • User (Contiene el programa principal, IOBase y otras funciones similares)

  • Util (Contiene una colección de módulos que soportan operaciones principales)

    • Configuraciones
    • Registros de eventos
    • Sistema de archivos
    • Log
    • PE
    • Procesos

Charlas, Publicaciones y Otras Menciones

Aquí hay algunos lugares donde quizás hayas oído hablar del proyecto :)
DEFCON 28 Blue Team Village

DEFCON 28 Blue Team Village - Resumen, Diapositivas

National Collegiate Cyber Defense Competition, 2020 Red Team Debrief - Youtube

Artículo de investigación de BLUESPAWN en UVA - Documento, DOI 10.18130/v3-b1n6-ef83

Descargar herramienta