

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ACE — Plataforma automatizada, de recolección y enriquecimiento | Kitploit

Herramientas/GitHubGitHub/invoke-ir/ace
Análisis ForenseRecopilación de InformaciónForensia DigitalInteligencia de AmenazasRespuesta a Incidentes
GitHubinvoke-ir/ace

ACE

Plataforma automatizada, de recolección y enriquecimiento

Ver Repositorio
3256140hace 8 añosRevisado por Kitploit
Compartir

Recopilación y Enriquecimiento Automatizados

La plataforma de Recopilación y Enriquecimiento Automatizados (ACE) es un conjunto de herramientas para cazadores de amenazas que permite recopilar datos de muchos puntos finales en una red y enriquecerlos automáticamente. Los datos se recopilan ejecutando scripts en cada computadora sin instalar ningún software en el objetivo. ACE admite la recopilación desde hosts Windows, macOS y Linux.

ACE está diseñado para simplificar el proceso de recopilación remota de datos en un entorno al ofrecer gestión de credenciales, programación, gestión centralizada de scripts y descarga remota de archivos. ACE está pensado para complementar un SIEM mediante la recopilación y el enriquecimiento de datos; el análisis final es más adecuado para herramientas SIEM como Splunk, ELK, o las herramientas que prefiera el analista.
alt text

¿Por qué usar ACE?

ACE surgió de la necesidad de realizar Evaluaciones de Compromiso en entornos con restricciones comunes:

  • No se puede instalar un agente de software dedicado en los hosts de destino.
  • Copiar y ejecutar ejecutables (como herramientas de Sysinternals) no es factible.
  • El cliente no puede habilitar Windows Remoting (WinRM).
  • La visibilidad del cliente sobre los hosts macOS/Linux es limitada o inexistente.
  • Se deben crear nuevos scripts/herramientas para datos específicos del cliente.
  • La segmentación de la red requiere múltiples credenciales para acceder a todas las máquinas del entorno.

Instalación/¿Cuál es la arquitectura de ACE?

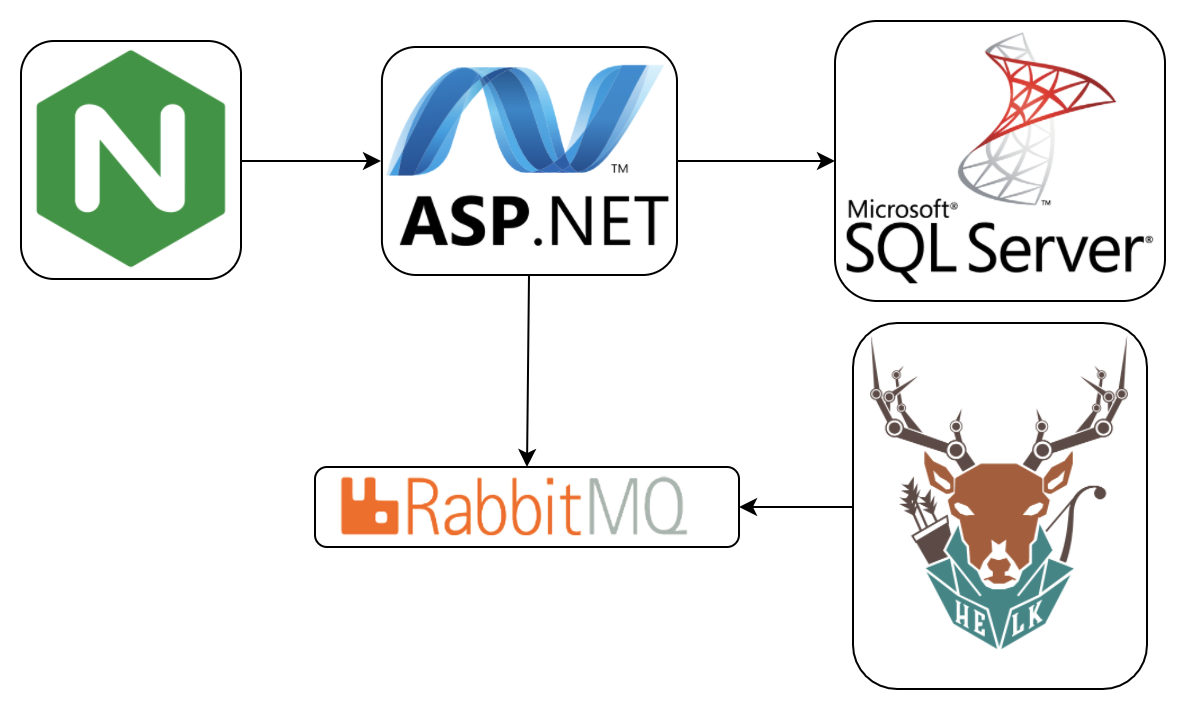
ACE tiene cuatro componentes: el Servicio Web de ACE, el proxy web ACE Nginx, la base de datos ACE SQL y la cola de mensajes ACE RabbitMQ. El Servicio Web es una API RESTful que recibe solicitudes de los clientes para programar y gestionar escaneos. La base de datos SQL almacena la configuración y los datos de los escaneos. El servicio RabbitMQ maneja el enriquecimiento automatizado de datos.

  1. Identifique la dirección IP tanto de su host Docker Linux como de su host Windows.

Imágenes Docker de ACE

ACEWebService

  1. Descargue el script Configure-AceWebService.ps1 desde la página de lanzamiento

Uso/¿Cómo uso ACE?

El repositorio de ACE incluye una colección de scripts de PowerShell para interactuar con el Servicio Web de ACE, incluyendo agregar usuarios, gestionar credenciales, cargar scripts de recopilación y programar escaneos.

Después de implementar los servidores ACE, use New-AceUser para crear un nuevo usuario de ACE.

Elimine el usuario predeterminado ôAdminö con Remove-AceUser.

Use New-AceCredential para ingresar un conjunto de credenciales.

Ejecute Start-AceDiscovery para encontrar automáticamente computadoras en el dominio de Windows.

Ejecute Start-AceSweep para iniciar un barrido que ejecute los scripts seleccionados en los puntos finales descubiertos.

Más recursos

  • Wiki de ACE en GitHub
  • Diapositivas de ACE en BlackHat Arsenal

Contribuciones

Las contribuciones a ACE siempre son bienvenidas.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





