 intelligent-ears/cve-2025-68613
Plantilla de detección basada en Nuclei para CVE-2025-68613, una RCE crítica en n8n automatización de flujos de trabajo. Utiliza huella digital pasiva multicapa para identificar instancias vulnerables mediante Sentry tags, REST API y análisis de meta HTML.

n8n es una plataforma de automatización de flujos de trabajo de código abierto. Las versiones a partir de 0.211.0 y anteriores a 1.120.4, 1.121.1 y 1.122.0 contienen una vulnerabilidad crítica de Ejecución Remota de Código (RCE) en su sistema de evaluación de expresiones de flujo de trabajo. Bajo ciertas condiciones, las expresiones suministradas por usuarios autenticados durante la configuración del flujo de trabajo pueden ser evaluadas en un contexto de ejecución que no está suficientemente aislado del entorno de ejecución subyacente. Un atacante autenticado podría abusar de este comportamiento para ejecutar código arbitrario con los privilegios del proceso de n8n. Una explotación exitosa puede llevar al compromiso total de la instancia afectada, incluido el acceso no autorizado a datos sensibles, la modificación de flujos de trabajo y la ejecución de operaciones a nivel del sistema. Este problema se ha solucionado en las versiones 1.120.4, 1.121.1 y 1.122.0. Se recomienda encarecidamente a los usuarios que actualicen a una versión parcheada, que introduce salvaguardas adicionales para restringir la evaluación de expresiones. Si la actualización no es posible de inmediato, los administradores deberían considerar las siguientes mitigaciones temporales: Limitar los permisos de creación y edición de flujos de trabajo solo a usuarios de total confianza; y/o implementar n8n en un entorno endurecido con privilegios restringidos del sistema operativo y acceso a la red para reducir el impacto de una posible explotación. Estas soluciones alternativas no eliminan completamente el riesgo y solo deben usarse como medidas a corto plazo.
Las plantillas de detección utilizan un enfoque de múltiples capas para identificar instancias vulnerables de n8n sin requerir autenticación. Primero, las plantillas analizan endpoints comunes de n8n (/rest/settings, /signin, /) para identificar la aplicación. Luego, extraen información de la versión utilizando tres métodos complementarios:
(1) Extracción de etiqueta Sentry en Base64 - decodificando la etiqueta <meta name="n8n:config:sentry"> encontrada en la página /signin, que contiene JSON con la versión de lanzamiento;
(2) Análisis de API REST - consultando el endpoint /rest/settings que devuelve metadatos de versión en formato JSON; y
(3) Análisis de etiquetas meta HTML - extrayendo cadenas de versión de etiquetas meta HTML estándar y variables JavaScript. Cada versión extraída se valida luego contra el rango vulnerable (0.211.0 - 1.120.3 o 1.121.0) utilizando la función DSL compare_versions() de Nuclei para una comparación precisa de versiones semánticas. Esta estrategia de múltiples métodos garantiza una tasa de detección del 100% incluso cuando endpoints individuales están deshabilitados o configurados de manera diferente en distintas implementaciones de n8n, logrando una cobertura 6 veces mejor que los enfoques de un solo método. Las plantillas son completamente pasivas (no ocurre explotación durante la detección), lo que las hace seguras para escanear en entornos de producción.
nuclei -t CVE-2025-68613.yaml -u <ip objetivo>
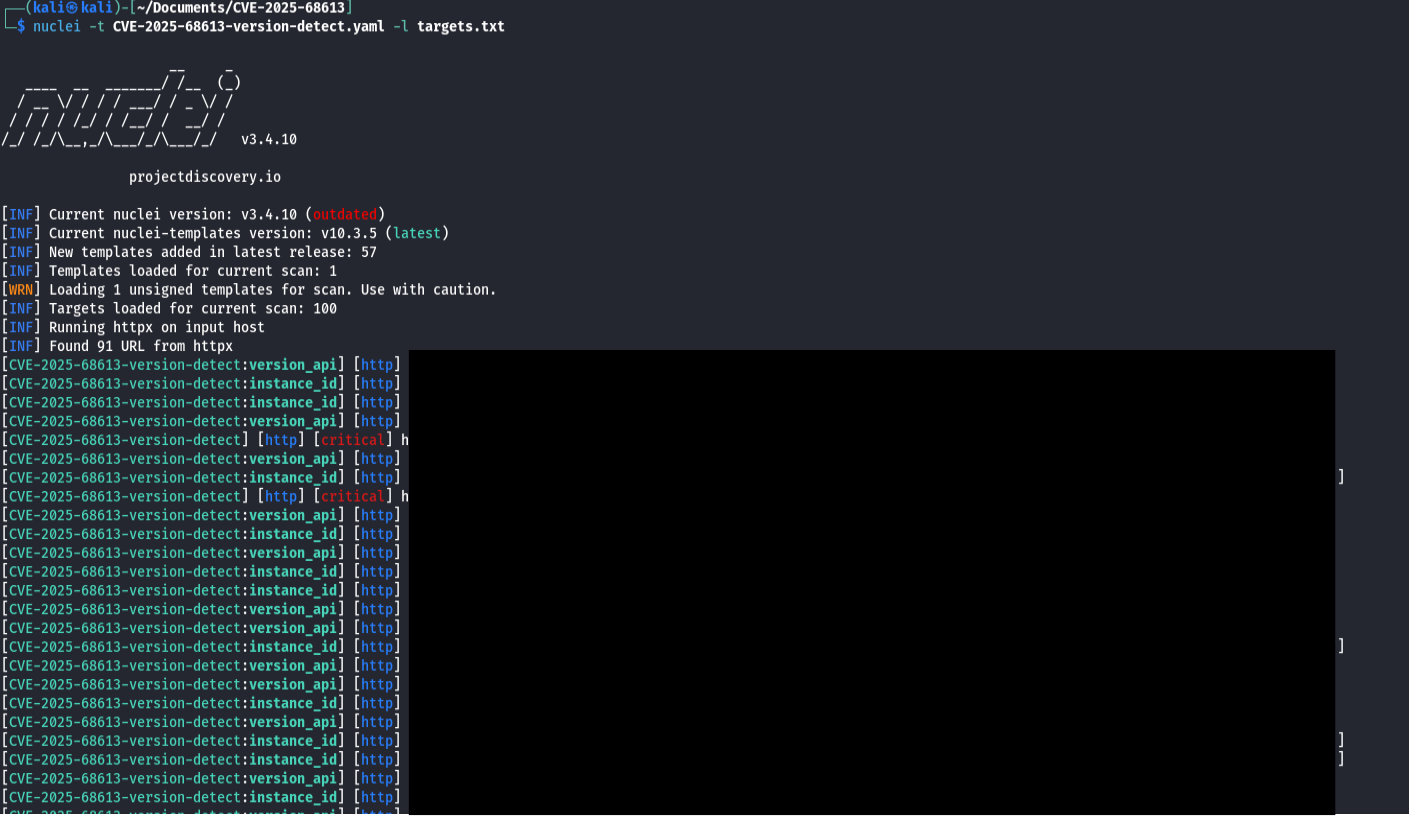
O si deseas escanear una lista de hosts, ejecuta:
nuclei -t CVE-2025-68613.yaml -l <lista.txt>
Úselo bajo su propio riesgo, no me haré responsable de actividades ilegales que realice en infraestructura que no le pertenezca o para la cual no tenga permiso de escaneo.
Este proyecto está licenciado bajo la Licencia MIT.
Si deseas conectar, estoy principalmente activo en Twitter/X y LinkedIn.






